
Zabezpečení Salesforce: ponor do konceptů jednotného přihlášení (SSO)
Pokračujeme v naší poučné cestě, na které probíráme autentizaci a autorizaci přes prohlížeč. Dnes jdeme hlouběji a rozplétáme spletitou síť jednotného přihlášení (SSO) a konceptu externího poskytovatele identity, který řídí autentizaci do Salesforce.
Salesforce jako poskytovatel identity
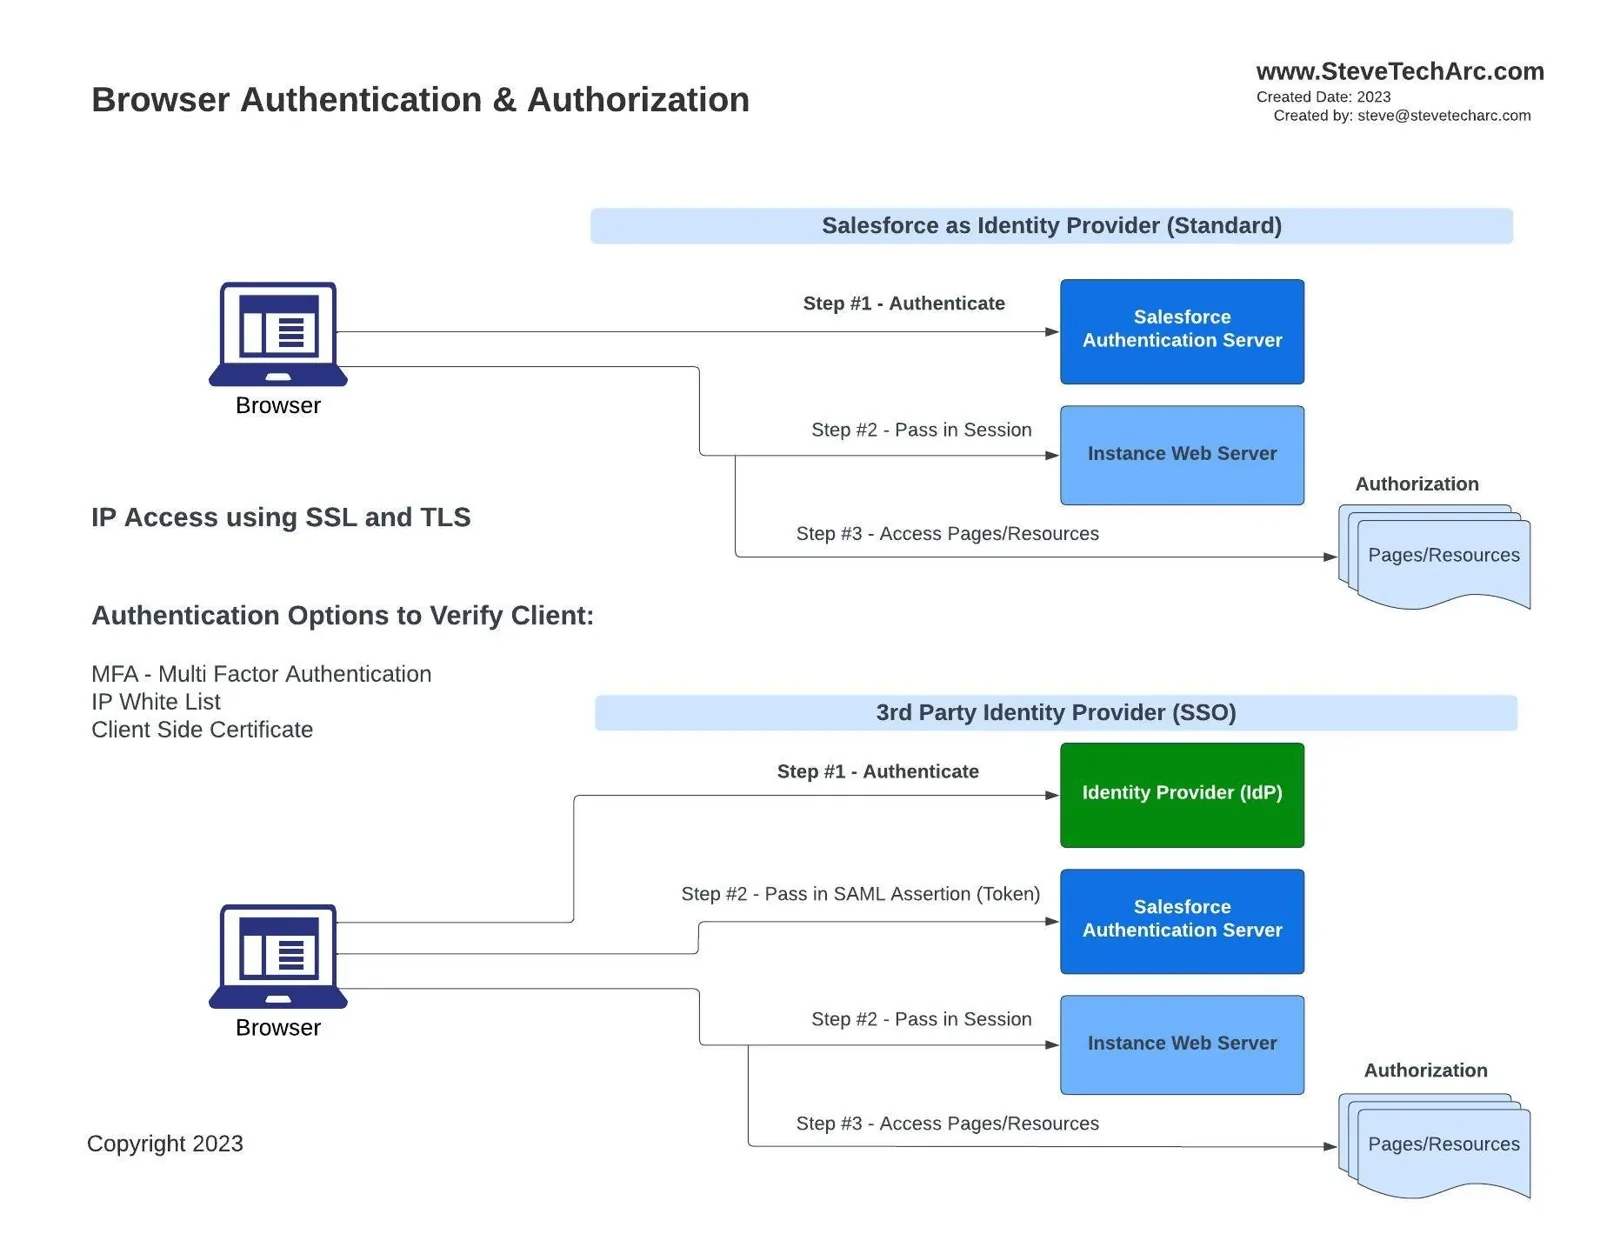
Krok 1: Autentizace proběhne přes autentizační server Salesforce
Krok 2: Vygeneruje se relace, která vás dovede na webový server instance.
Krok 3: Poté se udělí autorizace, která zpřístupní stránky a prostředky.
Co když ale autentizaci spravuje jiný systém? Tady přichází na řadu jednotné přihlášení přes třetí stranu.
[caption id="" align=“alignnone” width=“1780”]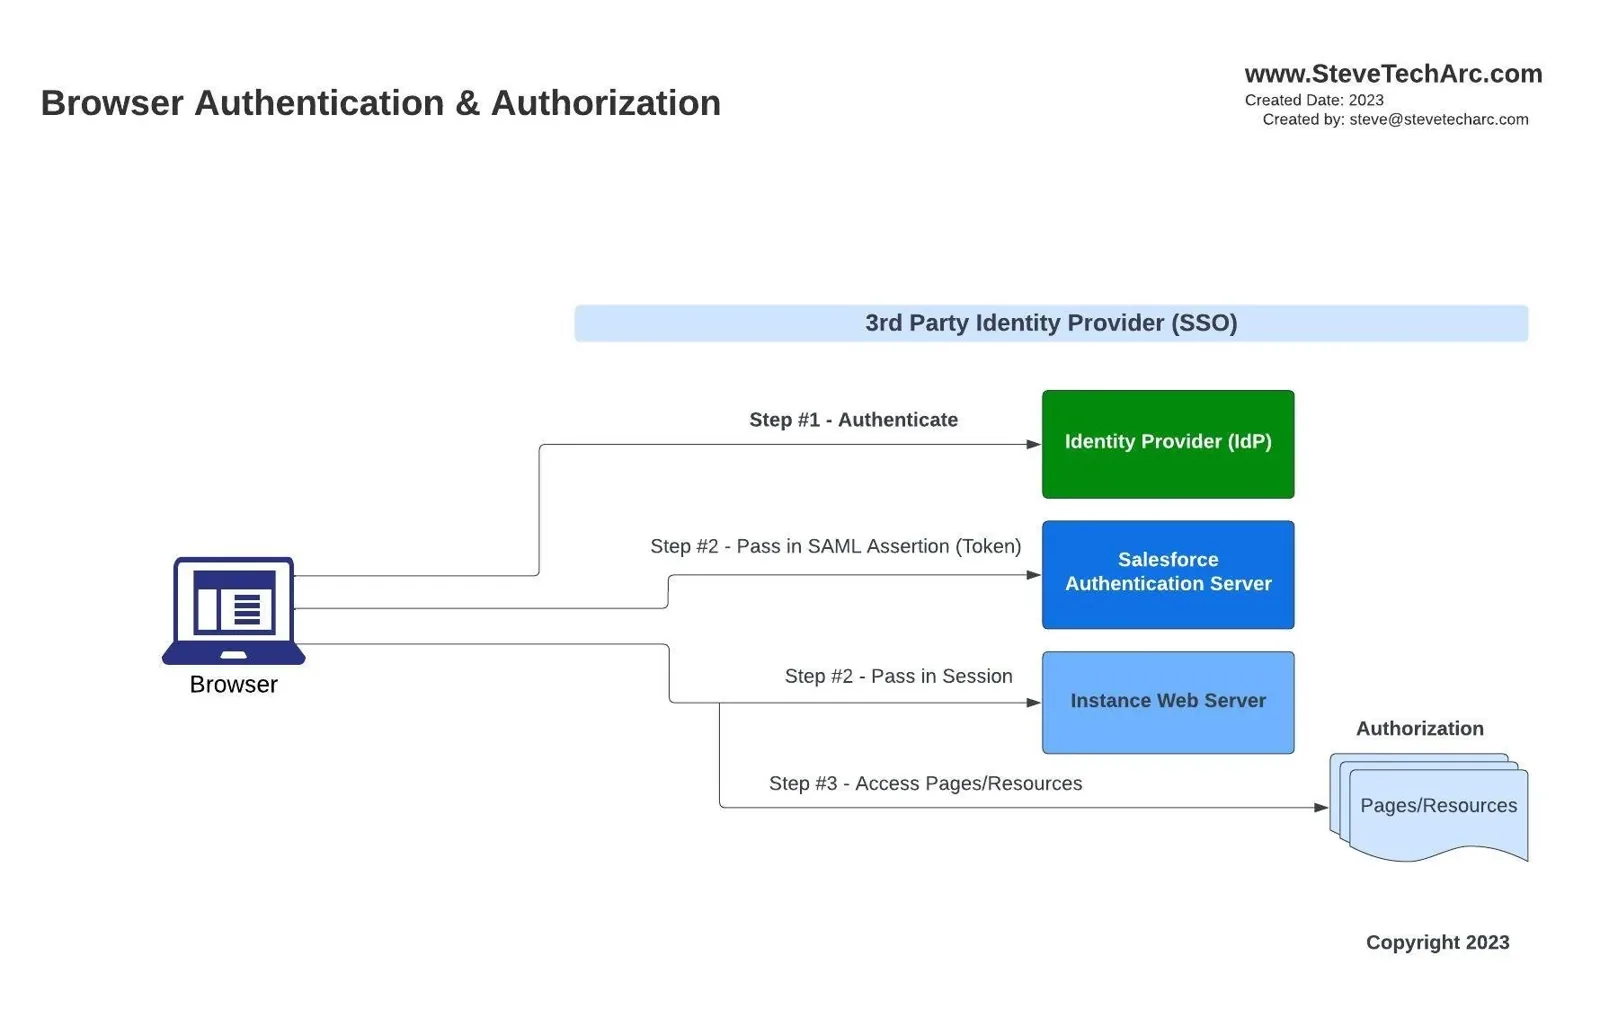 Celkový tok autentizace pro externího poskytovatele identity (IdP) [/caption]
SSO přes třetí stranu: pohled z ptačí perspektivy
V situacích, kdy jako poskytovatel identity slouží třetí strana:
Krok 1: Autentizaci provede poskytovatel identity (IdP) třetí strany
Krok 2: Token aserce SAML se předá autentizačnímu serveru Salesforce.
Krok 3: Po ověření umožní tato relace vašemu prohlížeči přístup k webovému serveru instance Salesforce a následuje autorizace.
Rozluštění terminologie SSO
[caption id="" align=“alignnone” width=“1800”]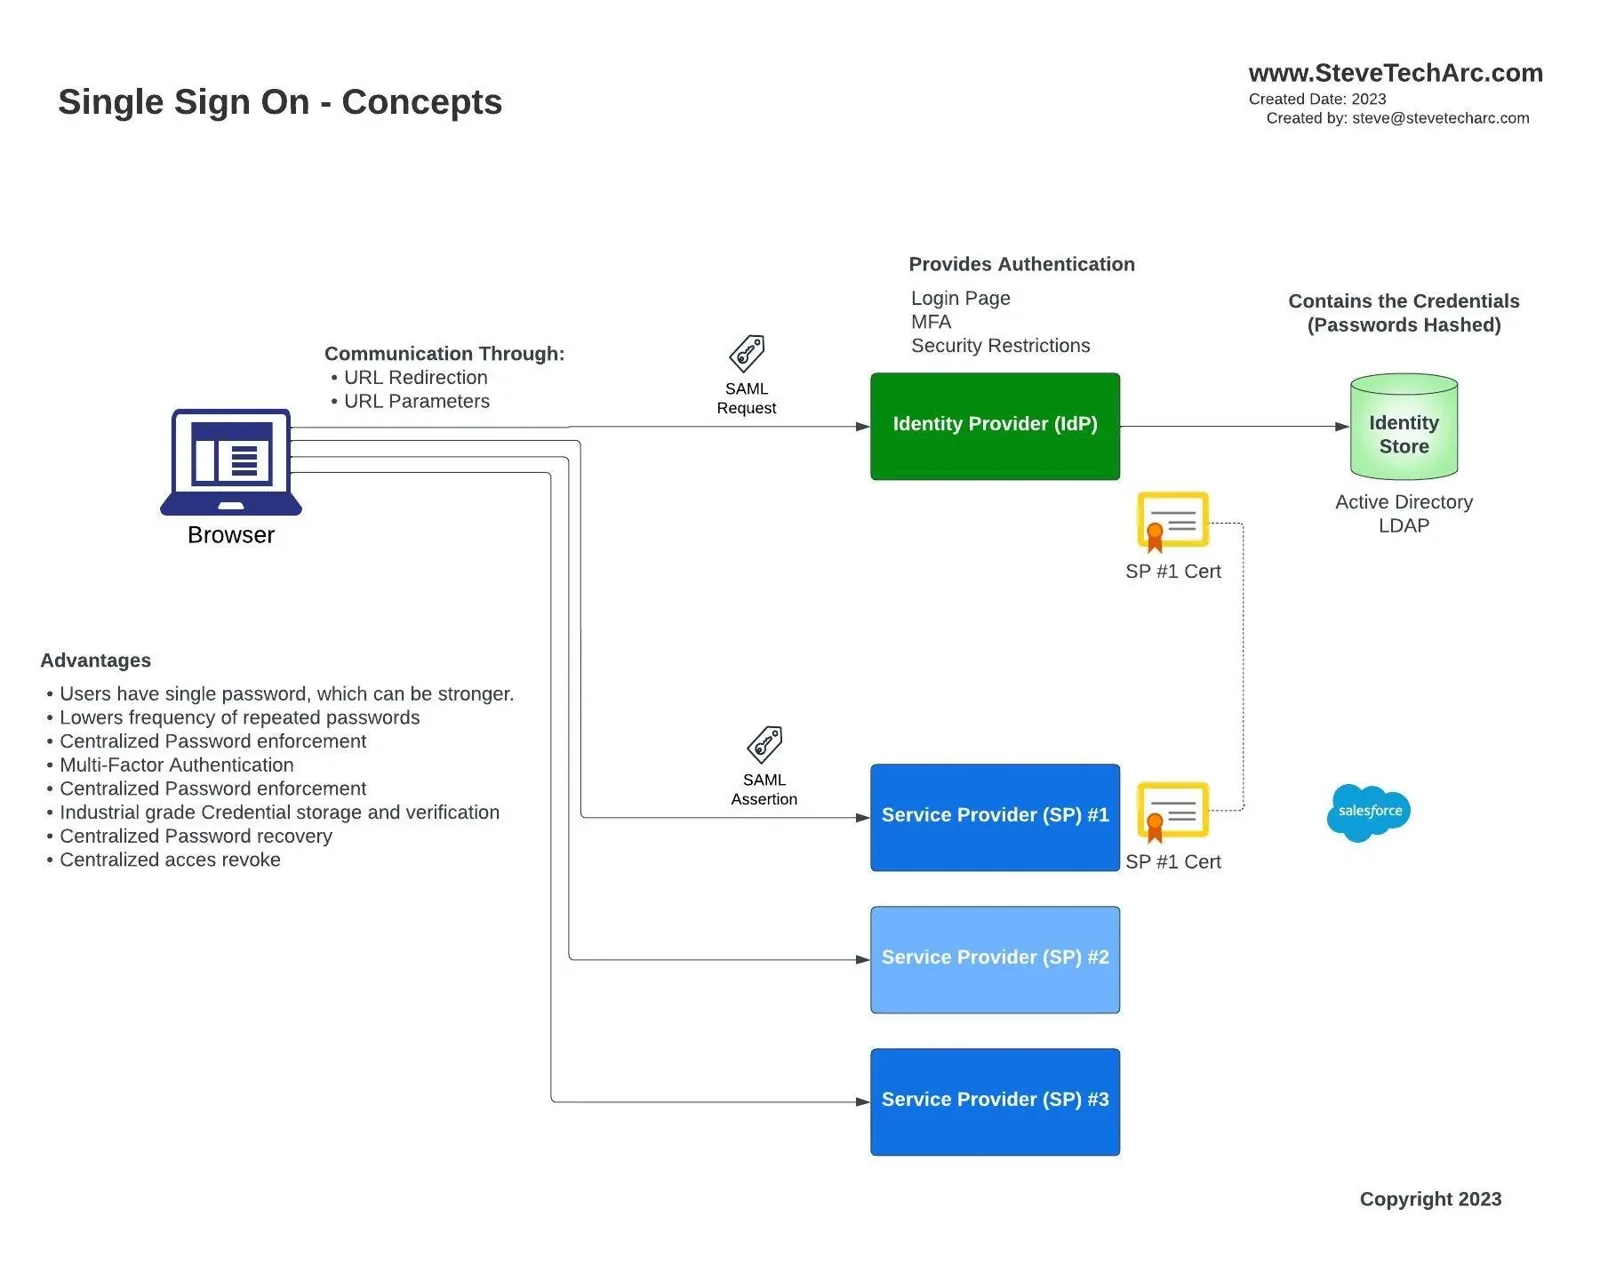 Celkový pohled na jednotné přihlášení s více poskytovateli služeb [/caption]
Poskytovatel služeb (SP): Označuje platformy jako Salesforce, Workday nebo jakýkoli zabezpečený systém sjednocený pod jediným poskytovatelem identity (IDP).
Poskytovatel identity (IDP): Ústřední centrum identit, obvykle systém průmyslové úrovně, spravuje autentizaci uživatelů.
Úložiště identit: Trezor, buď v Salesforce, nebo v externím systému, jako je Active Directory nebo LDAP, uchovává přihlašovací údaje. Zásadní je, že hesla se kvůli vyšší bezpečnosti ukládají v hašované podobě.
Digitální certifikát: Slouží k vytvoření vztahu důvěry mezi poskytovatelem identity (IDP) a poskytovatelem služeb (SP), aby bylo předání plynulé a bezpečné.
Aserce SAML: Tyto tokeny, které si vyměňují IDP a SP, potvrzují identitu uživatele.
Výhody jednotného přihlášení
Jednodušší uživatelský zážitek: Když jediný IDP řídí více poskytovatelů služeb, potřebují uživatelé jen jednu sadu přihlašovacích údajů, což snižuje únavu z hesel a riziko slabých hesel.
Centralizovaná bezpečnost: Zastřešující IDP umožňuje jednotné bezpečnostní standardy, takže i když některé aplikaci chybí robustní bezpečnostní mechanismy, uživatelé jsou stále chránění.
Efektivní správa: Když zaměstnanec odejde nebo vznikne podezření na narušení, lze přístup rychle odebrat v centrálním IDP a zajistit okamžitou bezpečnostní reakci.
Jednotnost: Jediný mechanismus pro obnovení a reset hesla zajišťuje jednotnost.
Jednotné přihlášení v praxi
Představte si uživatele, který začíná den přístupem k poskytovateli služeb, jako je Salesforce. K IDP se odešle požadavek SAML. Po úspěšné autentizaci se poskytovateli služeb vrátí odpověď SAML (neboli aserce SAML). Tato smyčka potvrdí identitu uživatele a nabídne plynulý zážitek z navigace.
Shrnutí
SSO je klíčem moderní digitální bezpečnosti: zjednodušuje přístup uživatelů napříč více platformami pod bdělým okem IDP. Dnes jsme vás seznámili se základními koncepty a výhodami SSO.
Zůstaňte s námi, v dalších dílech se ponoříme hlouběji do dalších součástí.
STA 3.3