
Porozumění zabezpečení a identitě v Salesforce: kdy použít jednotné přihlášení a OAuth, úvod
V tomto článku chceme vnést jasno do zabezpečení a identity v Salesforce a zaměřit se na to, kdy použít jednotné přihlášení (SSO) a kdy OAuth. Tyto znalosti jsou zásadní pro orientaci v různých scénářích přístupu k Salesforce, ať jde o přímé přihlášení, SSO, nebo OAuth.
Kdy použít standardní přihlášení, jednotné přihlášení nebo OAuth
Přímé přihlášení:
Scénář: Uživatel chce přes prohlížeč přistoupit k Salesforce a zobrazit jeho stránky.
Způsob přístupu: Přímé přihlášení do Salesforce nebo jednotné přihlášení přes poskytovatele identity třetí strany, které umožní plynulý přístup bez opakovaného ověřování.
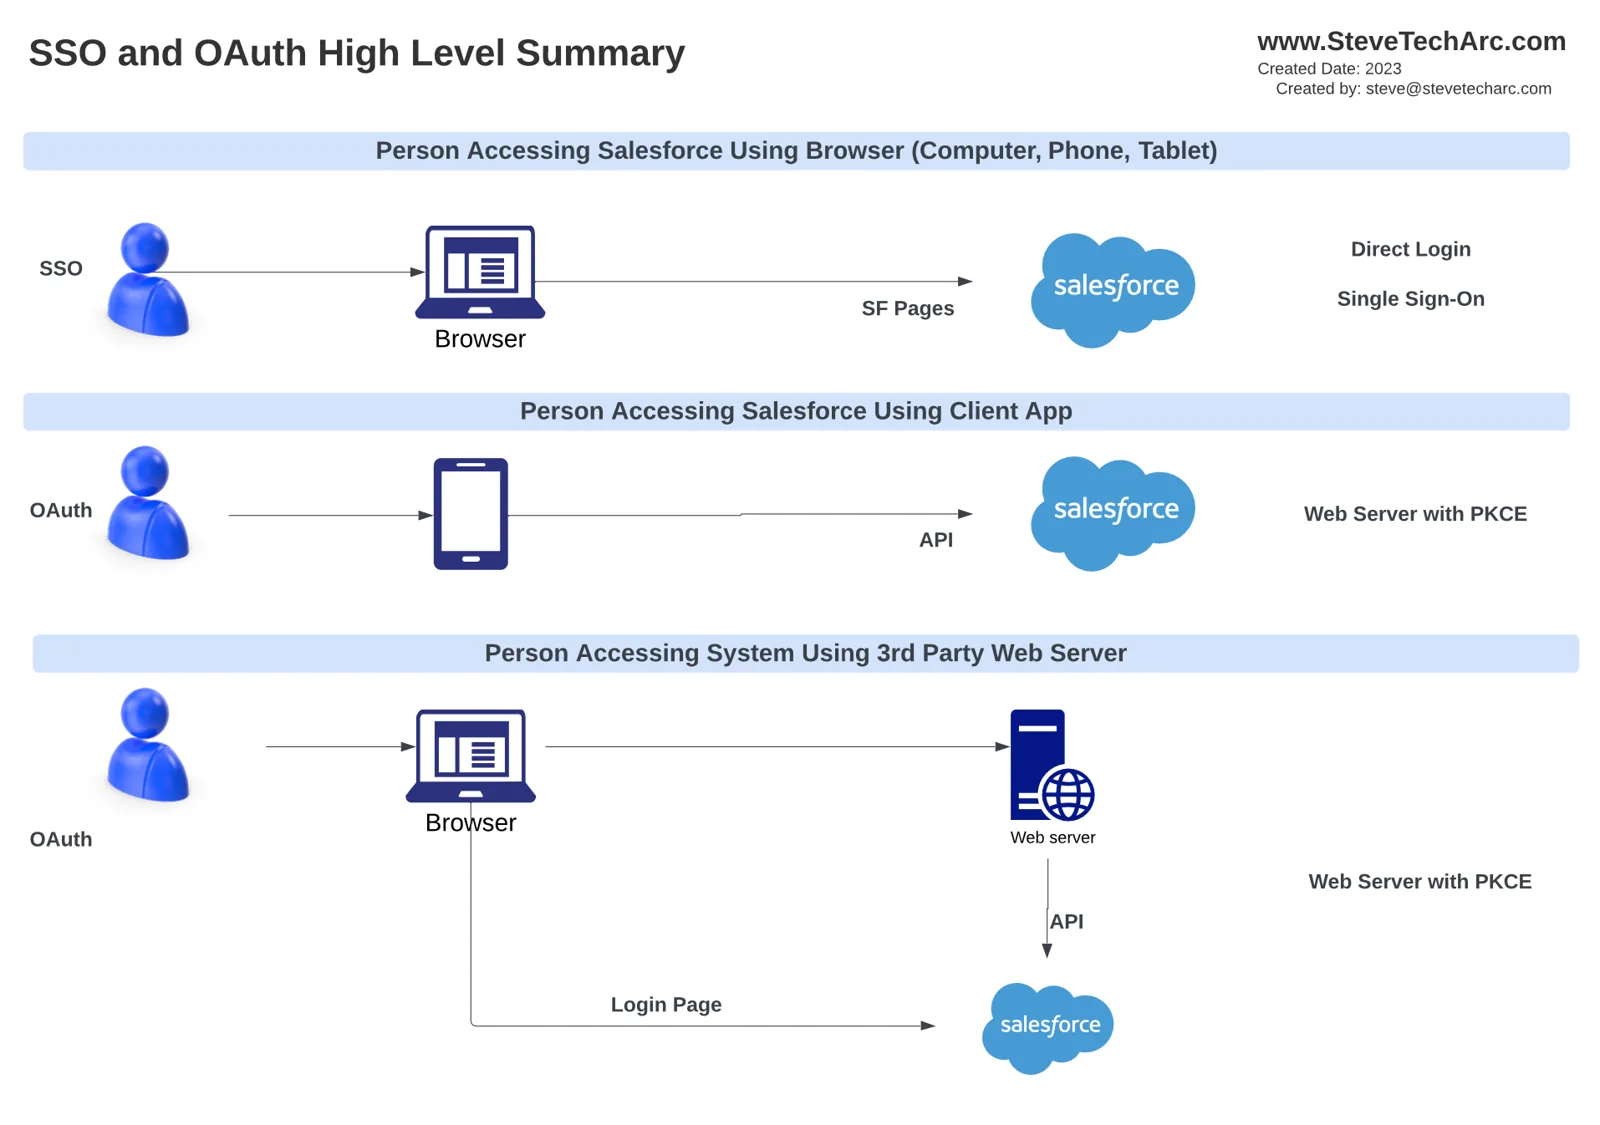
OAuth s mobilními aplikacemi:
Scénář: Uživatel používá mobilní aplikaci, aby se k datům Salesforce dostal přes API, ne vykreslením nativních stránek Salesforce.
Způsob přístupu: Tady se používá OAuth, zvlášť když komunikace probíhá přes mobilní zařízení, včetně telefonů nebo tabletů s technologií prohlížeče. Tento přístup umožňuje mobilním aplikacím bezpečně komunikovat s API Salesforce.
OAuth se servery třetích stran:
Scénář: Uživatel přes prohlížeč komunikuje se serverem třetí strany, který potřebuje jménem uživatele přístup k datům Salesforce. Příkladem jsou e-mailové doplňky nebo jiné systémy integrované se Salesforce.
Způsob přístupu: Pro bezpečný přístup se používá OAuth se specifickým protokolem známým jako „Web Server with PKCE“ (Proof Key for Code Exchange).
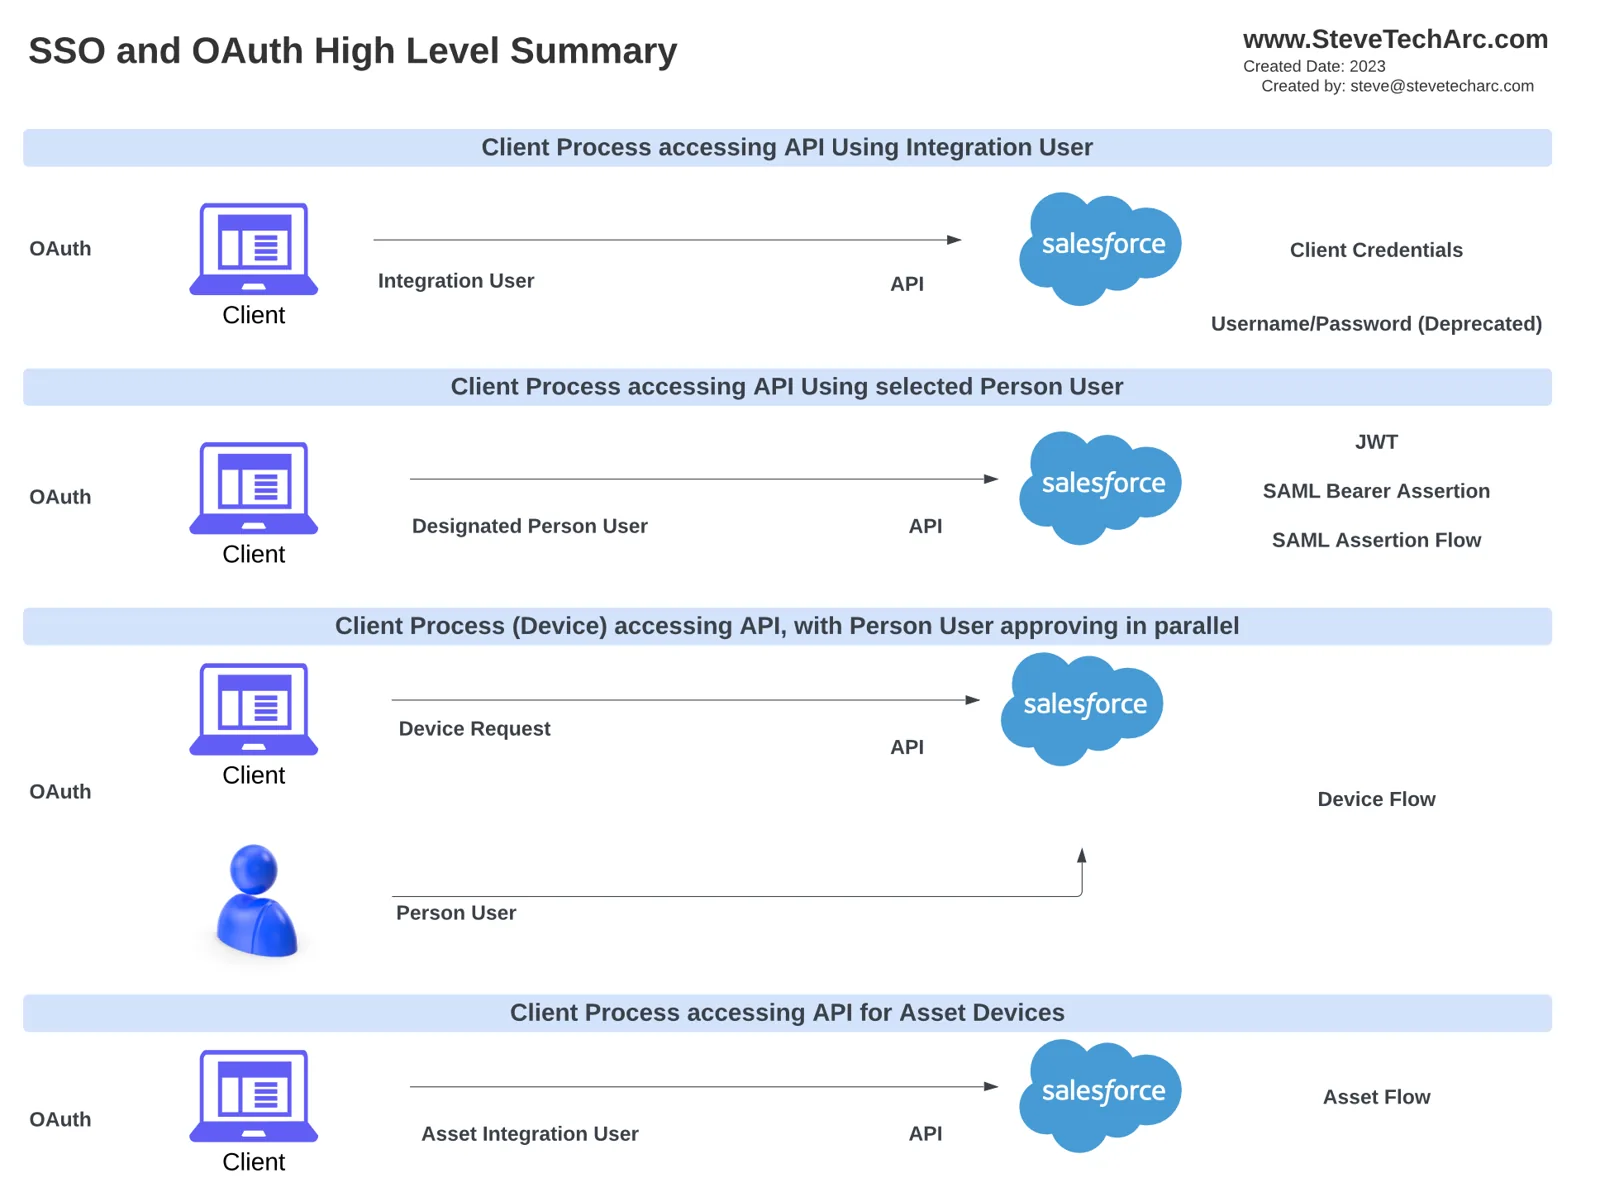
Toky OAuth pro různé scénáře
Client Credentials Flow: Je navržený pro klientský proces (například externí servery provádějící dávkové načítání nebo exporty), který přistupuje k Salesforce s určeným účtem integračního uživatele.
Toky JWT, SAML Bearer Assertion a SAML Assertion: Tyto toky slouží pro scénáře, kdy klientský proces potřebuje jednat jménem konkrétního uživatele, aniž by byl uživatel přímo zapojen. Proces se tu vydává za určeného uživatele a zachovává bezpečnostní kontext souborů tohoto uživatele.
Device Flow: Tento tok iniciuje zařízení, které ke schválení potřebuje zásah člověka. Například aplikace na chytré televizi vyzve uživatele, aby zadal kód pro schválení přístupu.
Asset Flow: Hodí se pro zařízení internetu věcí (IoT), která se potřebují připojit k Salesforce kvůli čtení nebo zápisu dat.
Shrnutí a závěr
V podstatě záleží způsob přístupu hlavně na scénáři:
Pro přímý přístup k Salesforce přes prohlížeč použijte přímé přihlášení, nebo jednotné přihlášení, pokud máte službu identity.
Pro nepřímý přístup přes mobilní zařízení, servery třetích stran nebo automatizované procesy je preferovanou metodou OAuth. Tady se musíte rozhodnout, jestli bude OAuth jednat jménem lidského uživatele, nebo účtu integračního uživatele.
V dalších článcích se ponoříme hlouběji do každého scénáře a případu použití, abychom poskytli ucelené porozumění.
Zůstaňte naladěni
Vydejte se na cestu k Salesforce Identity s jistotou! Další poznatky a tipy najdete tady na www.SteveTechArc.com a na kanálu @SteveTechArc (opens in a new tab) na YouTube. Přihlaste se k odběru a prohlubte své porozumění Salesforce Identity.
Pomáháme měnit svět sdílením informací o integraci s kolegy architekty a se všemi, kdo jsou na cestě k architektovi!
STA 3.9