
Eigentümer:innen legen die Richtlinie fest, Architekt:innen setzen sie durch
Auch in 28 Sprachen
English · Español · 日本語 · Português (Brasil) · Français · Italiano · 한국어 · 简体中文 · Português (Portugal) · 繁體中文 · Bahasa Indonesia · Türkçe · Polski · Tiếng Việt · ไทย · Nederlands · العربية · עברית · Українська · हिन्दी · Русский · Svenska · Dansk · Norsk bokmål · Suomi · Español (México) · Français (Canada) · Deutsch (Schweiz)
Kapitel 5 von Data Architect, Teil 1: Datenarchitekt:in werden. Zurück: Unternehmensdaten verstehen.
Sagen Sie „Daten-Governance“, und die Leute denken an Besprechungen: Gremien, Richtlinien, ein Dokument, das niemand liest. Ich stelle jedes Mal eine andere Frage: Wo wird die Richtlinie durchgesetzt?
Wenn die Richtlinie sagt, nur die Finanzabteilung darf den rechtlichen Kundennamen ändern, was hält alle anderen davon ab? Wenn sie sagt, Crews sehen die Adresse eines Empfängers nur für ihre eigenen Stopps, nur am Tag selbst, was macht das wahr? Wenn sie sagt, bewahre dies sieben Jahre auf, was entfernt es nach sieben? Eine Richtlinie ohne Durchsetzungspunkt ist meist ein Wunsch. Meine Position ist einfach: Eigentümer:innen legen die Richtlinie fest; Architekt:innen setzen sie durch. Die Dateneigentümer:innen entscheiden. Das System, das die Architektur entwirft, macht es mechanisch wahr.
Und erwarten Sie nicht, fertig zu werden. Governance ist nie fertig. Sie verläuft in Ebbe und Flut und hält das Schlimmste der schlechten Daten fern. Sie ist einfach, wenn Salesforce allein steht, und schwerer und nötiger, wenn Salesforce ein Knoten in der Landschaft ist, die wir in Kapitel 4 gezeichnet haben. Deshalb kam jenes Kapitel zuerst: Die Landschaft sagt Ihnen, wie weit die Governance reichen muss.
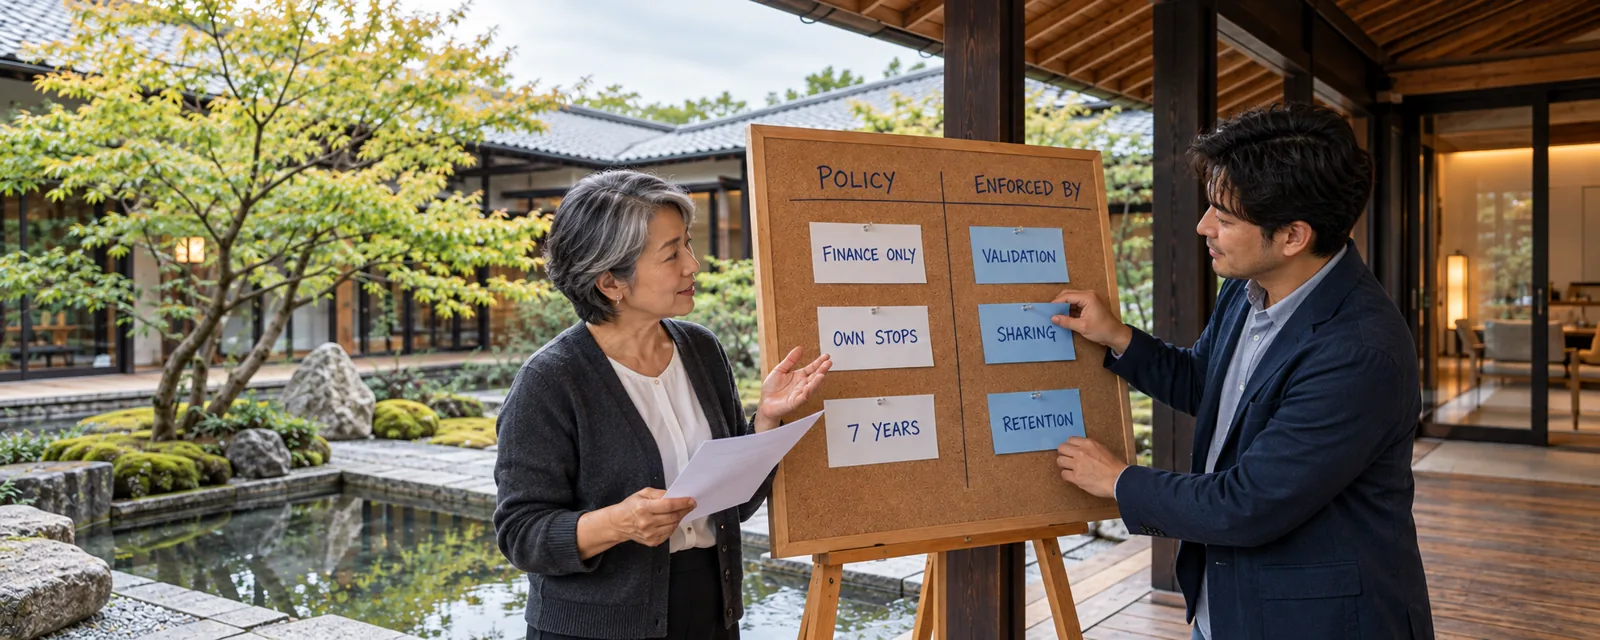
Mit KI erstelltes Bild.
Die Positionen in diesem Kapitel
Abschnitt betitelt „Die Positionen in diesem Kapitel “- Führen Sie das Programm so, wie das Unternehmen arbeitet: zentralisiert, föderiert oder hybrid; Architekt:innen müssen wissen, wer eine Richtlinie freigibt.
- Datensatzeigentümer ist nicht gleich Dateneigentümer:in. Das Feld Eigentümer steuert Zuweisung und Zugriff; die Verantwortung für die Daten liegt beim Geschäft.
- Ob das Anlegen offen oder gesperrt ist, hängt von der Governance um die Daten ab. Offen ist für die meisten kleinen und mittleren Orgs in Ordnung; sperren Sie es, wenn Accounts in einem ERP als Stammdaten geführt oder mit ihm synchronisiert werden; der Mittelweg ist ein vorläufiger Datensatztyp mit kontrollierter Umwandlung in den gesteuerten.
- Wenn das ERP ein Feld als Stammdatum führt, ändern Sie es nicht, Sie beantragen die Änderung. Der Golden Record ist ein Hybrid: Die Stammdatenfelder des ERP kommen herein, die eigenen Felder von Salesforce gehen nie zurück, und Datenflüsse in beide Richtungen brauchen eine Kollisionsregel.
- Klassifizieren Sie die sensiblen Felder, nicht jedes Feld. Dokumentieren Sie breit; klassifizieren Sie bewusst; pflegen Sie geschäftliche und technische Metadaten.
- Unterrichten Sie die Vorschriften. Viele in der Architektur haben nie von den Gesetzen außerhalb ihrer eigenen Region gehört, und diese Gesetze prägen den Systementwurf.
- Nutzen Sie das standardmäßige Einwilligungsmodell, wo immer Sie können, statt es neu zu bauen.
- Für das Recht auf Vergessenwerden kontrollieren Sie zuerst, wohin personenbezogene Daten gehen. Löschen ist selten und schwer; entwerfen Sie so, dass personenbezogene Daten an wenigen Orten landen, und spüren Sie dann jede Kopie auf: Feldverlauf, Archive, die Kopien in der Analytik, Suchindizes und Gespräche mit Agenten, bevor die Frist abläuft.
- Shield ist die Antwort auf wichtige regulatorische Anforderungen wie die Verschlüsselung ruhender Daten, mit Abwägungen, für die Sie entwerfen.
- Field Audit Trail, wenn reguliert. Der Standard-Feldverlauf ist die Voreinstellung.
- Richten Sie Event Monitoring ein, bevor Sie es brauchen, und leiten Sie die Ereignisse in ein Repository wie Splunk. Man will nicht auf ein Problem stoßen und dann feststellen, dass man sie nicht erfasst hat.
Der gesteuerte Datenlebenszyklus
Abschnitt betitelt „Der gesteuerte Datenlebenszyklus “Sieben Fragen über das Leben der Daten hinweg. Werkzeuge unterstützen die Richtlinie; sie legen sie nicht fest.
Der Weg durch dieses Kapitel
Abschnitt betitelt „Der Weg durch dieses Kapitel “Sechs Module, jedes steht für sich.
- Governance wird in die Org hineinentworfen. Eigentümer:innen, Data Stewards und Verwaltende; zentralisiert, föderiert oder hybrid; Datensatzeigentümer gegenüber Dateneigentümer:in; jede Richtlinie in einen Durchsetzungspunkt verwandeln.
- Schlechte Daten fernhalten. Gut genug als geschäftliche Definition; offenes oder gesperrtes Anlegen, der vorläufige Datensatz und ein Datensatztyp pro Datenfluss; der hybride Golden Record und die bidirektionalen; eine Qualitätsentscheidung an jeder Datengrenze.
- Kennen Sie Ihre Daten: Glossar, Datenherkunft und Klassifizierung. Geschäftliche und technische Metadaten; was sie bedeuten, woher sie kommen, wie sie behandelt werden müssen, und warum Klassifizierung ohne Durchsetzung Dekoration ist.
- Datenschutzgesetze prägen den Entwurf. Die Gesetze, die man kennen sollte, was sie gemeinsam haben (Rechte, Übermittlungen, Meldung von Datenschutzverletzungen, Rechenschaftspflicht), und die Fragen, die sie überdauern; anonymisiert gegenüber pseudonymisiert; Compliance ist kein Produkt.
- Einwilligung und das Recht auf Vergessenwerden. Einwilligung als Daten, das standardmäßige Einwilligungsmodell, die Frist für jede Anfrage und die Löschung entwerfen, bevor die erste Anfrage kommt.
- Schützen, aufbewahren und nachweisen. Die Abwägungen der Verschlüsselung, Sandboxes, Aufbewahrung, Feldverlauf und Field Audit Trail, und Event Monitoring, eingerichtet, bevor man es braucht.
Wenn Sie fertig sind, prüfen Sie sich mit dem Lernleitfaden zum Kapitel: eine Checkliste für die Prüfung, die Gewohnheiten darüber hinaus, die wichtigsten Begriffe und ein paar Fragen.
Was Architekt:innen hier entscheiden
Abschnitt betitelt „Was Architekt:innen hier entscheiden “- Wem jeder wichtige Datenbereich gehört und was die Richtlinie jedes Eigentümers durchsetzt.
- Welche schlechten Daten ferngehalten werden und welche später erkannt, in Quarantäne gestellt und korrigiert werden.
- Welche Felder sensibel sind und was diese Klassifizierung ändert.
- Wohin personenbezogene Daten gehen, wofür sie verwendet werden dürfen und wie sie aus jeder Kopie entfernt werden.
- Wie lange Daten und ihre Historie aufbewahrt werden und welche Nachweise es gibt, um zu belegen, was passiert ist.
Dieses Kapitel ist Architekturberatung, keine Rechtsberatung. Rechts- und Compliance-Teams entscheiden, welche Gesetze gelten und was sie verlangen; die Architektur verwandelt diese Anforderungen in einen Entwurf.
Über die Prüfung hinaus: Die Governance hat einen neuen Abnehmer, den Agenten. Die Klassifizierung entscheidet, was er abrufen darf, die Einwilligung entscheidet, wofür er die Daten verwenden darf, und Datenherkunft und Prüfung müssen bis zu dem reichen, was er gesagt und getan hat. Jedes Modul endet mit dem, was KI an seinem Teil des Lebenszyklus ändert.
Weiterlesen
Abschnitt betitelt „Weiterlesen “- Salesforce-Hilfe, Data Classification Metadata Fields (opens in a new tab) (auf Englisch), geprüft am 2026-10-14.
- Salesforce-Hilfe, Understand the Salesforce Consent Data Model (opens in a new tab) (auf Englisch), geprüft am 2026-10-14.
- Verordnung (EU) 2016/679 (DSGVO) (opens in a new tab), EUR-Lex, geprüft am 2026-10-14.
Weiter: Stammdaten und Identität