
Власники встановлюють політику, архітектори її забезпечують
Також доступно 28 мовами
English · Español · 日本語 · Português (Brasil) · Français · Deutsch · Italiano · 한국어 · 简体中文 · Português (Portugal) · 繁體中文 · Bahasa Indonesia · Türkçe · Polski · Tiếng Việt · ไทย · Nederlands · العربية · עברית · हिन्दी · Русский · Svenska · Dansk · Norsk bokmål · Suomi · Español (México) · Français (Canada) · Deutsch (Schweiz)
Розділ 5 курсу Data Architect, Частина 1: Стати архітектором даних. Попередній: Розуміння корпоративних даних.
Скажіть «врядування даних», і люди уявляють наради: комітети, політики, документ, якого ніхто не читає. Я щоразу ставлю інше запитання: де забезпечується ця політика?
Якщо політика каже, що лише фінанси можуть змінювати юридичну назву клієнта, що зупиняє всіх інших? Якщо вона каже, що бригади бачать адресу отримувача лише для своїх зупинок і лише того дня, що робить це правдою? Якщо вона каже зберігати це сім років, що видаляє це через сім? Політика без точки забезпечення — здебільшого побажання. Моя позиція проста: власники встановлюють політику; архітектори її забезпечують. Власник даних вирішує. Система, яку проєктує архітектор, робить це механічно правдою.
І не чекайте, що закінчите. Врядування ніколи не завершене. Воно йде припливами й відпливами, не пускаючи найгірші погані дані. Воно просте, коли Salesforce стоїть сам, і складніше — і потрібніше, — коли Salesforce є одним вузлом ландшафту, який ми намалювали в розділі 4. Тому той розділ ішов першим: ландшафт каже, як далеко має сягати врядування.
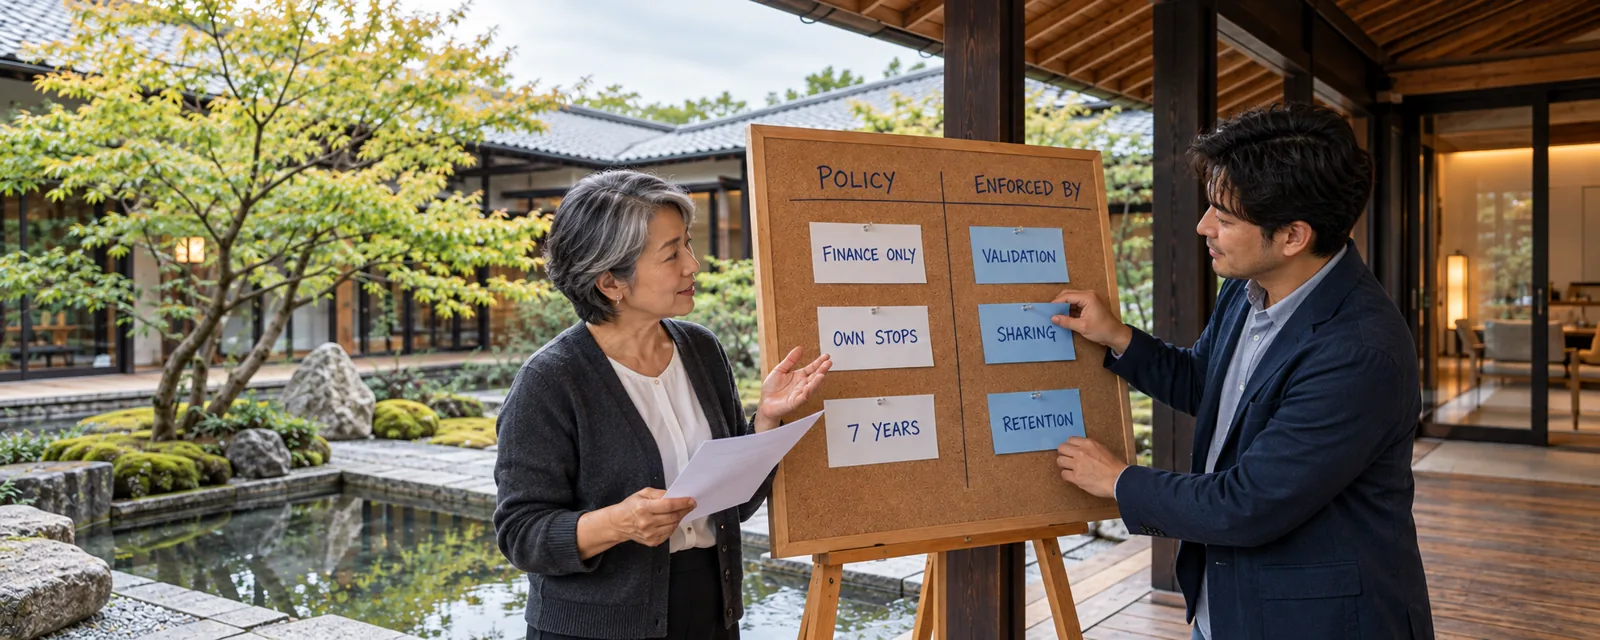
Зображення згенеровано ШІ.
Позиції цього розділу
Section titled “Позиції цього розділу ”- Ведіть програму так, як працює компанія: централізовано, федеративно чи гібридно; архітекторові треба знати, хто затверджує політику.
- Власник запису — не власник даних. Поле Owner керує призначенням і доступом; відповідальність за дані лежить на бізнесі.
- Відкрите чи закрите створення залежить від врядування навколо даних. Відкрите годиться для більшості малих і середніх org; закрийте його, коли акаунти керуються в ERP чи синхронізуються з нею; середній шлях — тимчасовий тип запису з контрольованим перетворенням на керований.
- Якщо полем керує ERP, ви не змінюєте його, ви просите його змінити. Golden record — це гібрид: основні поля ERP приходять усередину, власні поля Salesforce ніколи не повертаються назад, а двобічним потокам потрібне правило для колізій.
- Класифікуйте чутливі поля, а не кожне поле. Документуйте широко; класифікуйте свідомо; зберігайте і бізнесові, і технічні метадані.
- Вивчайте регулювання. Багато архітекторів ніколи не чули про закони за межами свого регіону, а ці закони формують дизайн систем.
- Використовуйте готову модель згоди скрізь, де можете, а не будуйте її заново.
- Для права на забуття спершу контролюйте, куди йдуть персональні дані. Видалення рідкісне й складне; проєктуйте так, щоб персональні дані потрапляли в небагато місць, а потім вистежуйте кожну копію: історію полів, архіви, аналітичні копії, пошукові індекси й розмови агентів, доки не сплив час.
- Shield — відповідь на ключові регуляторні вимоги, як-от шифрування даних у стані спокою, з компромісами, під які ви проєктуєте.
- Field Audit Trail — коли діє регулювання. Стандартна історія полів — варіант за замовчуванням.
- Налаштуйте Event Monitoring, перш ніж він знадобиться, і передавайте події в репозиторій, як-от Splunk. Не буває так, щоб ви натрапили на проблему, а потім з’ясували, що не фіксували їх.
Керований життєвий цикл даних
Section titled “Керований життєвий цикл даних ”Сім запитань на всьому шляху життя даних. Інструменти підтримують політику; вони її не визначають.
Шлях через цей розділ
Section titled “Шлях через цей розділ ”Шість модулів, кожен самостійний.
- Врядування закладається в org. Власники, стюарди й адміністратори; централізоване, федеративне чи гібридне; власник запису проти власника даних; перетворення кожної політики на точку забезпечення.
- Як не пустити погані дані. «Достатньо добре» як бізнес-визначення; відкрите проти закритого створення, тимчасовий запис і тип запису для кожного потоку; гібридний golden record і двобічні потоки; рішення про якість на кожній межі даних.
- Знайте свої дані: словник, походження і класифікація. Бізнесові й технічні метадані; що це означає, звідки походить, як із цим поводитися і чому класифікація без забезпечення — прикраса.
- Закони про приватність формують дизайн. Закони, які треба знати, що в них спільного (права, передавання, повідомлення про витік, підзвітність), і запитання, що їх переживуть; анонімізоване проти псевдонімізованого; відповідність — не продукт.
- Згода і право на забуття. Згода як дані, стандартна модель згоди, годинник, що цокає для кожного запиту, і проєктування видалення до того, як надійде перший запит.
- Захищати, зберігати і доводити. Компроміси шифрування, sandboxes, зберігання, історія полів і Field Audit Trail, а також Event Monitoring, налаштований заздалегідь.
Коли закінчите, перевірте себе за навчальним посібником до розділу: контрольний список для іспиту, звички, що виходять за його межі, ключові терміни і кілька запитань.
Що тут вирішує архітектор
Section titled “Що тут вирішує архітектор ”- Хто володіє кожним важливим доменом даних і що забезпечує політику кожного власника.
- Які погані дані не пускають і що виявляють, ставлять на карантин і виправляють пізніше.
- Які поля чутливі і що змінює ця класифікація.
- Куди йдуть персональні дані, для чого їх можна використовувати і як їх прибирають із кожної копії.
- Як довго зберігаються дані та їхня історія і які докази існують, щоб довести, що сталося.
Цей розділ — архітектурні настанови, а не юридична порада. Юридичні команди й фахівці з відповідності вирішують, які закони діють і чого вони вимагають; архітектор перетворює ці вимоги на дизайн.
За межами іспиту: у врядування з’явився новий споживач — агент. Класифікація вирішує, що він може отримати, згода — для чого він може використовувати дані, а походження й аудит мають сягати аж до того, що він сказав і зробив. Кожен модуль завершується тим, що ШІ змінює для його частини життєвого циклу.
Додаткові матеріали
Section titled “Додаткові матеріали ”- Salesforce Help, Data Classification Metadata Fields (opens in a new tab) (англійською, перевірено 2026-10-14).
- Salesforce Help, Understand the Salesforce Consent Data Model (opens in a new tab) (англійською, перевірено 2026-10-14).
- Регламент (ЄС) 2016/679 (GDPR) (opens in a new tab), EUR-Lex, перевірено 2026-10-14.