
Vaiheittainen opas Salesforcen yhdistetyn sovelluksen määrittämiseen helppoa OAuth-integraatiota varten
Tervetuloa tähän oppaaseen, jossa määritetään Salesforcen yhdistetty sovellus saumatonta OAuth-integraatiota varten. Tässä vaiheittaisessa opetusohjelmassa opit yhdistetyn sovelluksen määrittämisen perusteet Salesforcessa ja sen käyttämisen Postmanista rajapinnan kautta. Sukelletaan OAuthiin ja aloitetaan yhdistetyn sovelluksen määrittämisestä.
Vaihe 1: luo uusi yhdistetty sovellus
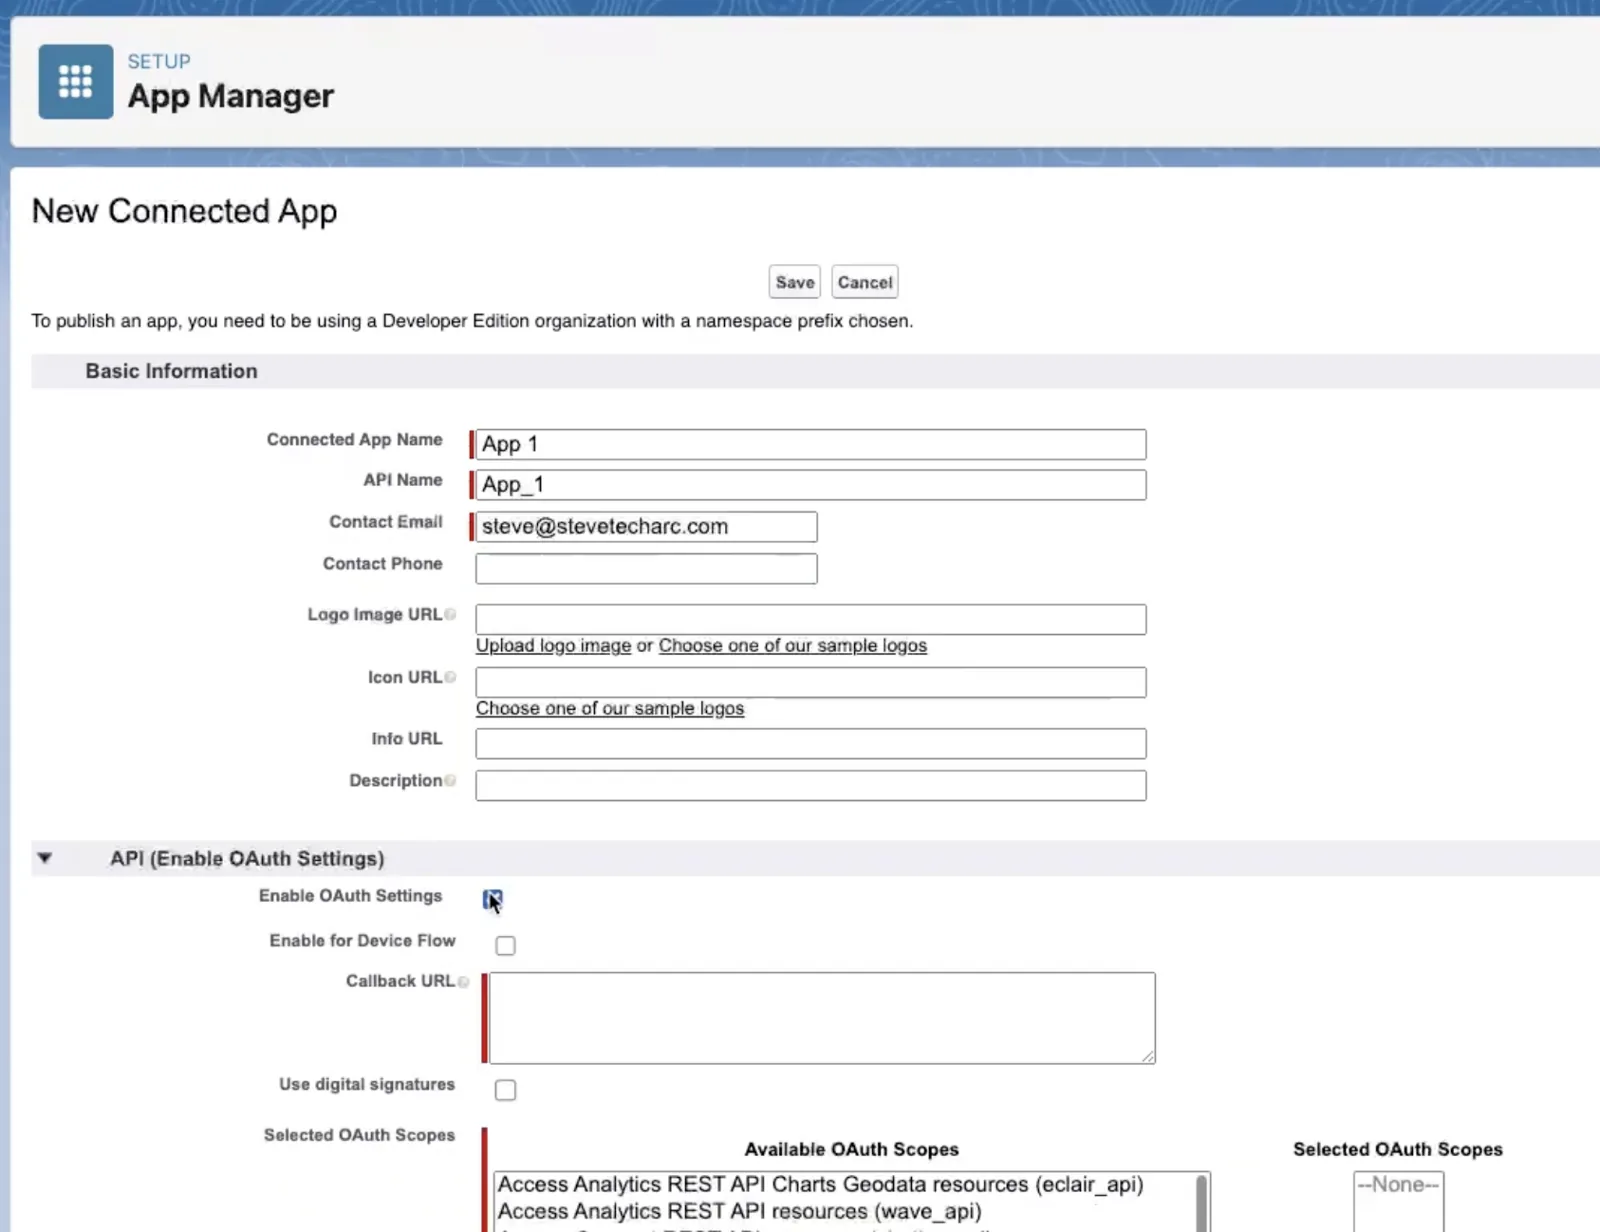
Siirry App Manageriin: Aloita avaamalla Salesforcen App Manager.
Ota API-pääsy käyttöön: Jotta ulkoiset sovellukset pääsevät käsiksi rajapinnan kautta, luo uusi yhdistetty sovellus ja anna sille nimi ”App One”.
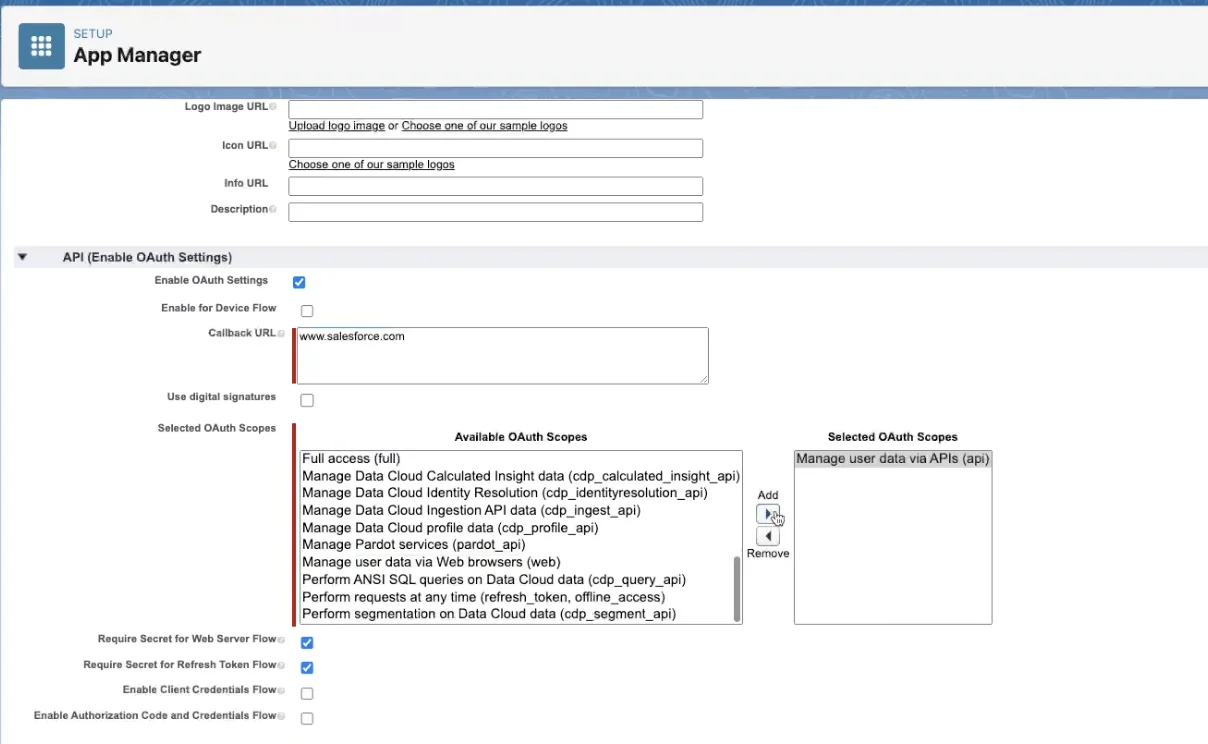
Määritä sovellus: Anna sovellukselle sähköpostiosoite ja ota OAuth-asetukset käyttöön. Vaikka jotkin OAuth-virrat edellyttävät takaisinkutsu-URL-osoitetta (käsittelemme sitä myöhemmissä oppaissa), syötä toistaiseksi täytearvo, kuten ”www.salesforce.com” (opens in a new tab).
Vaihe 2: aseta OAuth-laajuudet
Laajuudet (scopes) määrittävät, mitä oikeuksia rajapinnan kautta on käytettävissä. Tässä opetusohjelmassa:
Käyttäjätietojen hallinta: Määritä laajuus, joka sallii käyttäjätietojen hallinnan rajapinnan kautta.
Tallenna ja odota: Tallenna asetukset ja odota noin 10 minuuttia, että prosessi valmistuu.
Vaihe 3: hae kuluttajan tiedot
Kun prosessi on valmis, tarvitset kaksi keskeistä ei-julkista tietoa: Consumer Key ja Consumer Secret. Paina vastaavaa painiketta todentautuaksesi ja hakeaksesi nämä tiedot ”App One” -sovellukselle.
Vaihe 4: todenna Postmanilla
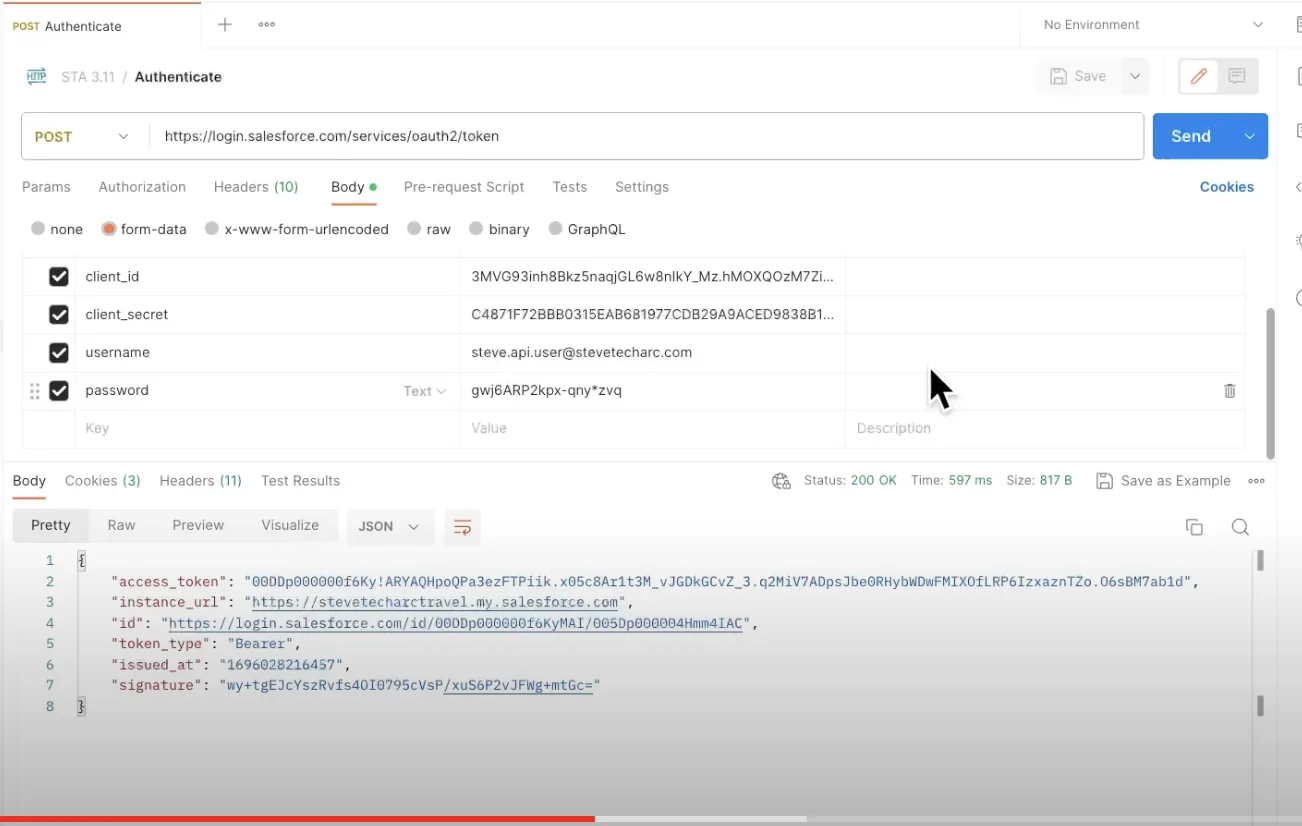
Aloita POST-kutsu: Luo Postmanissa POST-kutsu OAuth-palvelimelle osoitteeseen ”login.salesforce.com/services/oauth2/token”.
Aseta parametrit: Lisää runkoon parametrit, kuten grant type (password), client ID (Consumer Key) ja Client Secret.
Lisää käyttäjän tunnistetiedot: Lisää parametreihin käyttäjätunnus ja salasana ja lähetä sitten POST OAuth-päätepisteeseen todentautuaksesi.
Vaihe 5: käyttöoikeustunnus ja kyselyt
Kun todennus on onnistunut:
Hanki käyttöoikeustunnus: Saat käyttöoikeustunnuksen, jota tarvitaan API-kutsujen tekemiseen.
Lisää tunnus: Lisää Postmanissa kyselypyyntösi otsakkeen valtuutusriville käyttöoikeustunnus, jota edeltää sana ‘Bearer’.
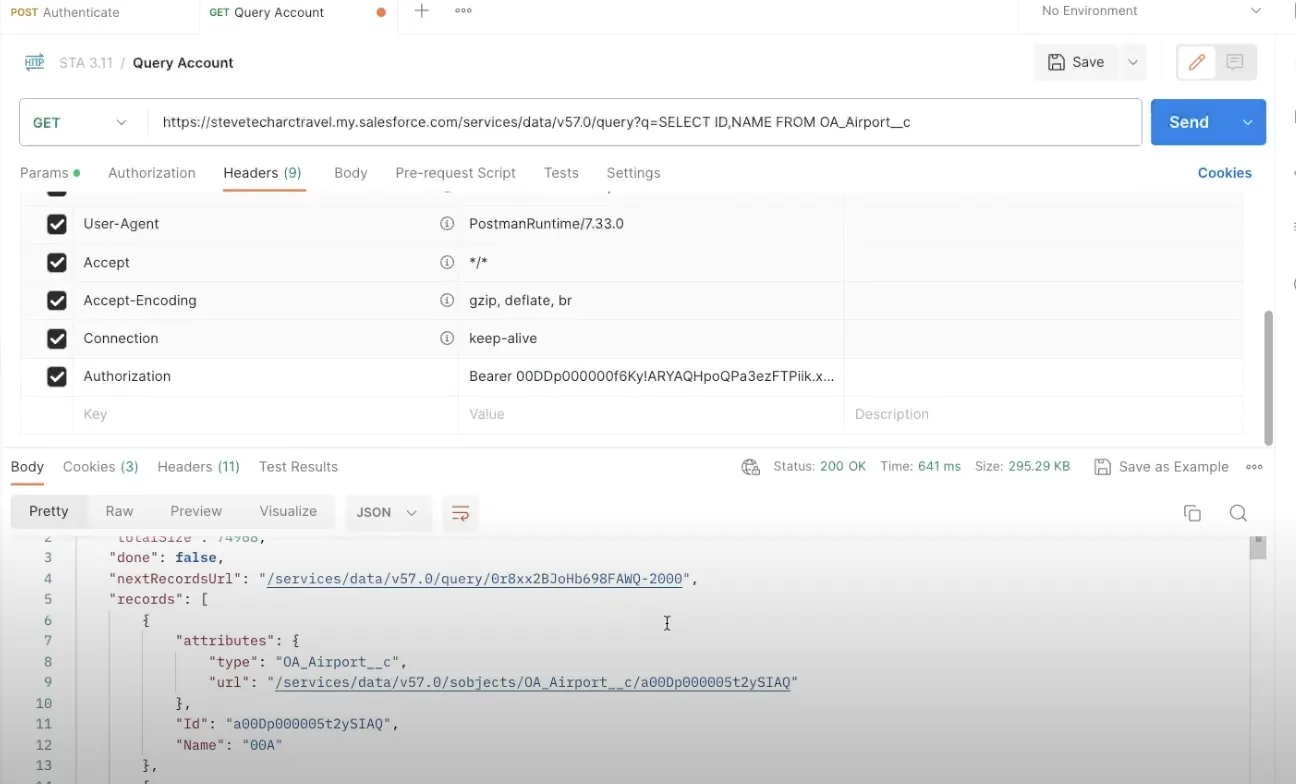
Suorita kyselyt: Kun tunnus on lisätty, lähetä pyyntö kyselyjen suorittamiseksi, ja tiedot haetaan onnistuneesti.
Vaihe 6: päätepisteiden versiointi ja lisävaiheet
Nyt voit käyttää yhdistetyn sovelluksesi päätepisteen versiota (esim. versio 58) tietojen hakemiseen. Tämä perusmääritys ei kata kaikkia virtojen lisäosia tai takaisinkutsuja, mutta se on OAuth-integraation perusaskel Postmanin ja Salesforcen välillä.
Lopuksi ja seuraavat vaiheet
Olet nyt onnistuneesti määrittänyt Salesforcen yhdistetyn sovelluksen ja todentanut sen OAuthilla API-pääsyä varten Postmanin kautta. Tämä opas kattaa perusteet; seuraavat opetusohjelmat esittelevät lisää OAuth-virtoja ja toimintoja, jotka laajentavat sovelluksesi mahdollisuuksia.
Pysy kuulolla
Lähde Salesforcen rajapintojen matkallesi luottavaisin mielin! Lisää näkemyksiä ja vinkkejä löydät täältä www.SteveTechArc.com-sivustolta ja YouTube-kanavalta @SteveTechArc (opens in a new tab). Tilaa kanava ja syvennä ymmärrystäsi Salesforcesta ja siitä, miten voit integroida sen muihin järjestelmiin.
Autamme muuttamaan maailmaa jakamalla integraatio-osaamista muille arkkitehdeille ja kaikille, jotka ovat matkalla arkkitehdiksi!
STA 3.11