
מדריך צעד אחר צעד להגדרת אפליקציה מחוברת ב-Salesforce לאינטגרציית OAuth קלה
ברוכים הבאים למדריך הזה על הגדרת אפליקציה מחוברת (Connected App) ב-Salesforce לאינטגרציית OAuth חלקה. בשיעור הזה, צעד אחר צעד, תלמדו את היסודות של הגדרת אפליקציה מחוברת ב-Salesforce ושל גישה אליה מ-Postman דרך ה-API. בואו נצלול ל-OAuth, ונתחיל בהגדרת אפליקציה מחוברת.
שלב 1: יצירת אפליקציה מחוברת חדשה
עברו אל App Manager: התחילו בפתיחת App Manager ב-Salesforce.
הפעילו גישת API: כדי לאפשר גישה מאפליקציות חיצוניות דרך ה-API, צרו אפליקציה מחוברת חדשה ותנו לה את השם “App One”.
הגדירו את האפליקציה: הזינו כתובת דוא”ל לאפליקציה והפעילו את הגדרות OAuth. אף שחלק מתהליכי OAuth דורשים callback URL (נדון בזה במדריכים הבאים), בינתיים הזינו ערך פיקטיבי כמו “www.salesforce.com (opens in a new tab)”.
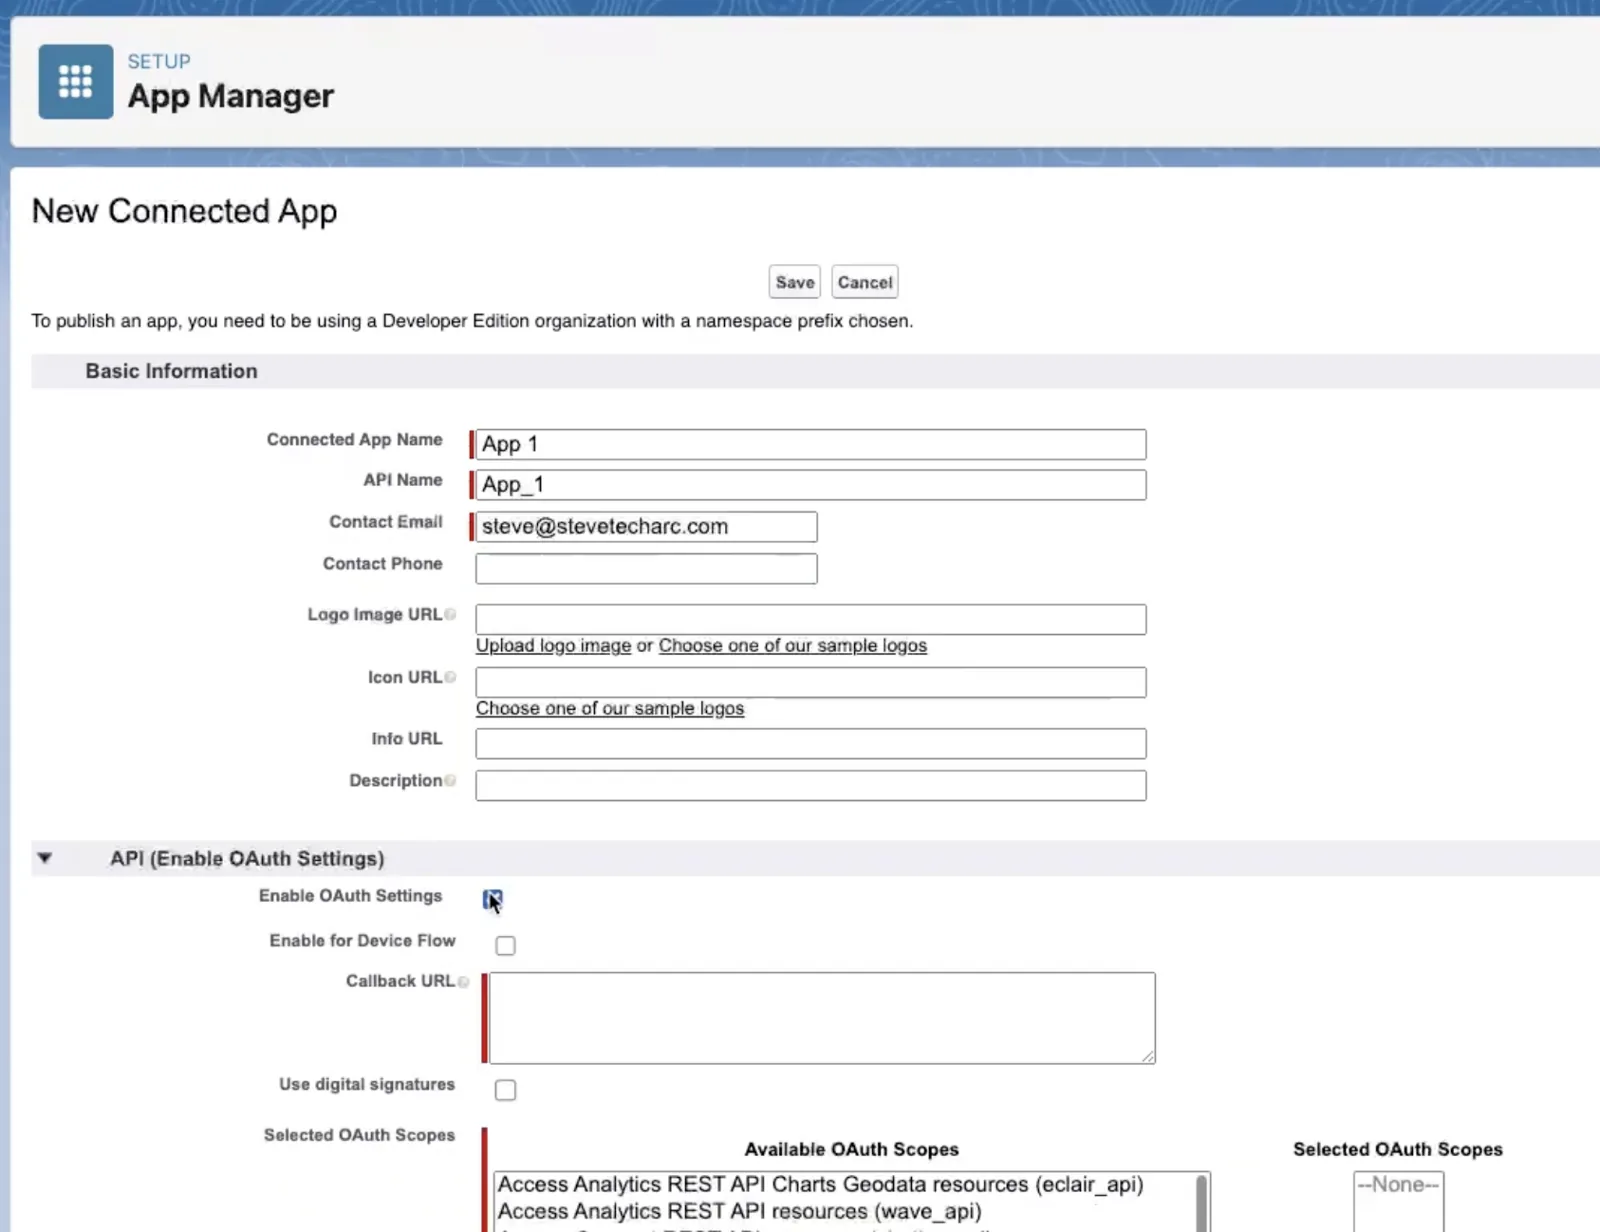
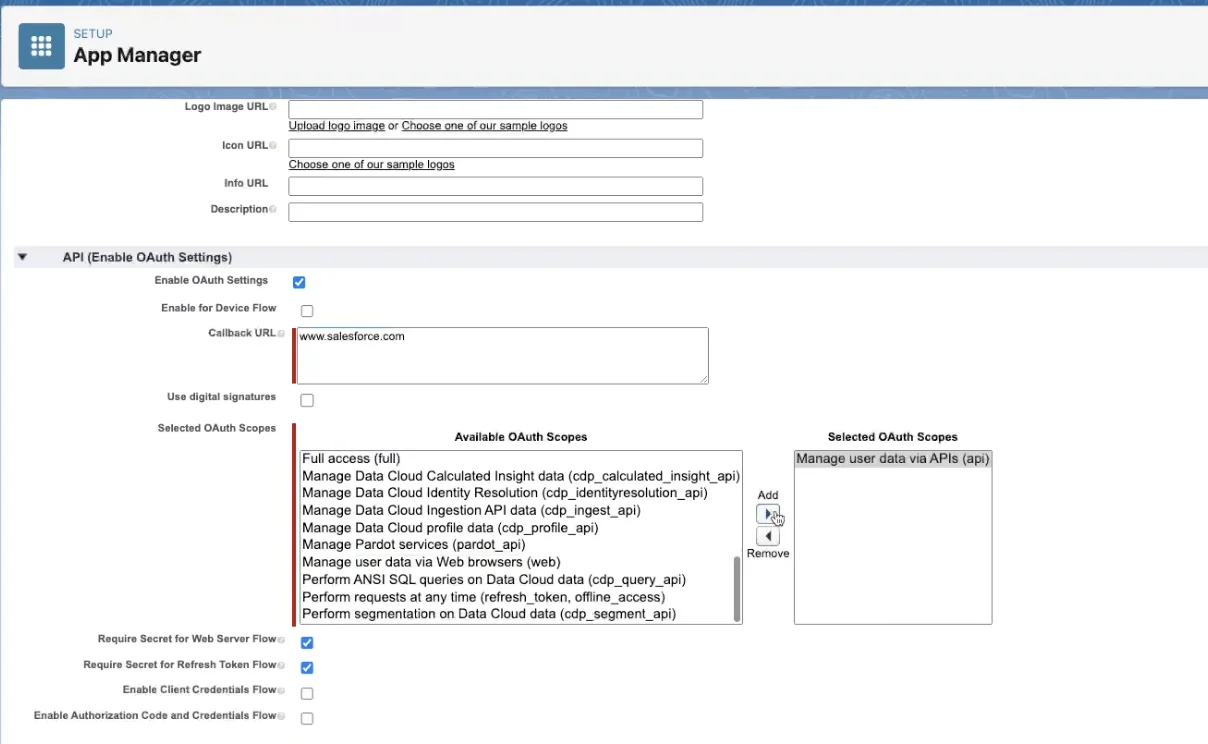
שלב 2: הגדרת ה-scopes של OAuth
ה-scopes מגדירים את היכולות שנגישות דרך ה-API. בשיעור הזה:
Manage User Data: שייכו את ה-scope שמאפשר לנהל נתוני משתמשים דרך ה-API.
שמרו וחכו: שמרו את ההגדרות וחכו כ-10 דקות עד שהתהליך יסתיים.
שלב 3: שליפת פרטי ה-Consumer
כשהתהליך מסתיים, תצטרכו שני פרטי מידע חיוניים שאינם ציבוריים: Consumer Key ו-Consumer Secret. לחצו על הכפתור המתאים כדי להתאמת ולשלוף את הפרטים האלה עבור “App One”.
שלב 4: אימות עם Postman
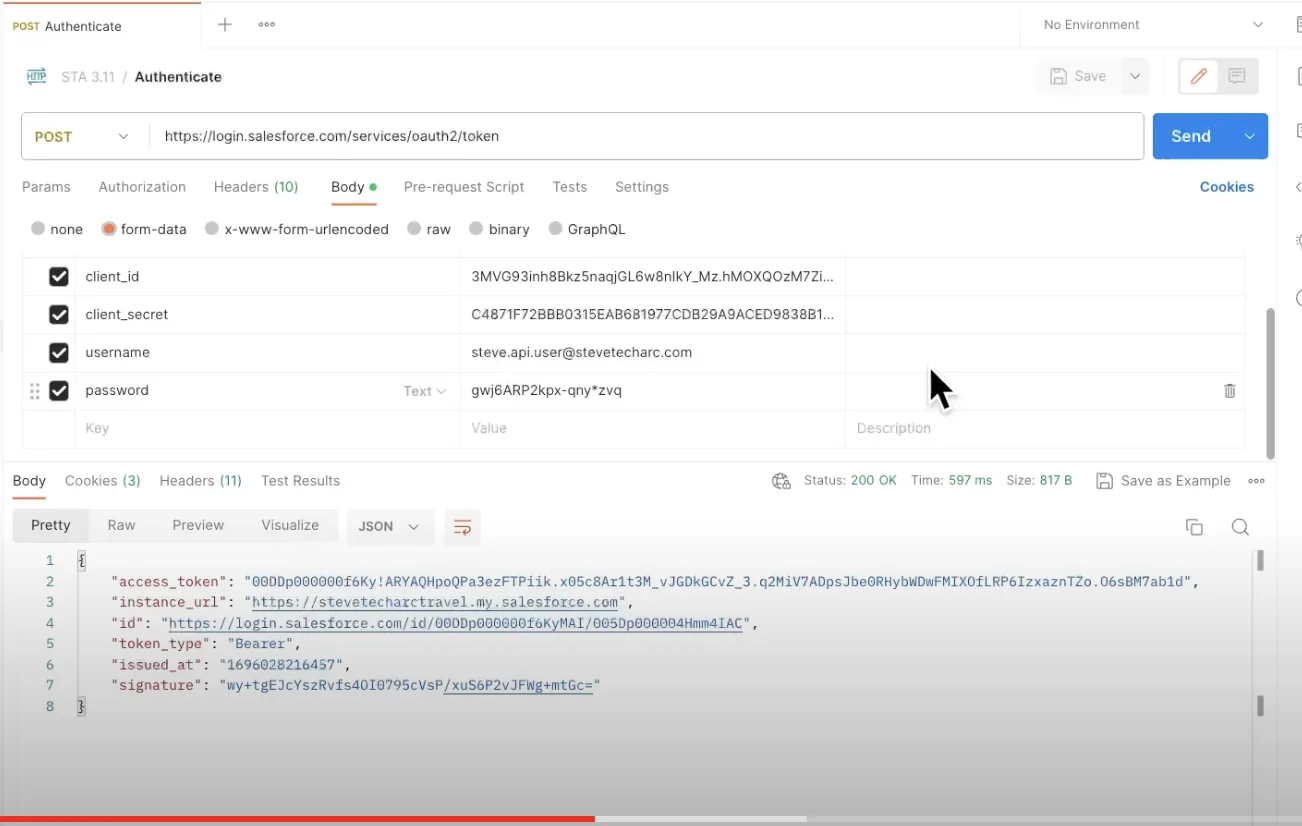
התחילו קריאת POST: ב-Postman, צרו קריאת POST לשרת ה-OAuth בכתובת “login.salesforce.com/services/oauth2/token”.
הגדירו פרמטרים: הכניסו פרמטרים לגוף הבקשה, כולל grant type (password), client ID (Consumer Key) ו-Client Secret.
הזינו את פרטי הגישה של המשתמש: הוסיפו שם משתמש וסיסמה לפרמטרים, ואז שלחו POST לנקודת הקצה של OAuth כדי להתאמת.
שלב 5: אסימון גישה ושאילתות
אחרי אימות מוצלח:
קבלו אסימון גישה: תקבלו אסימון גישה שנדרש לביצוע קריאות API.
הכניסו את האסימון: ב-Postman, בבקשת השאילתה, הכניסו את אסימון הגישה לשורת ה-authorization בכותרת, כשלפניו המילה ‘Bearer’.
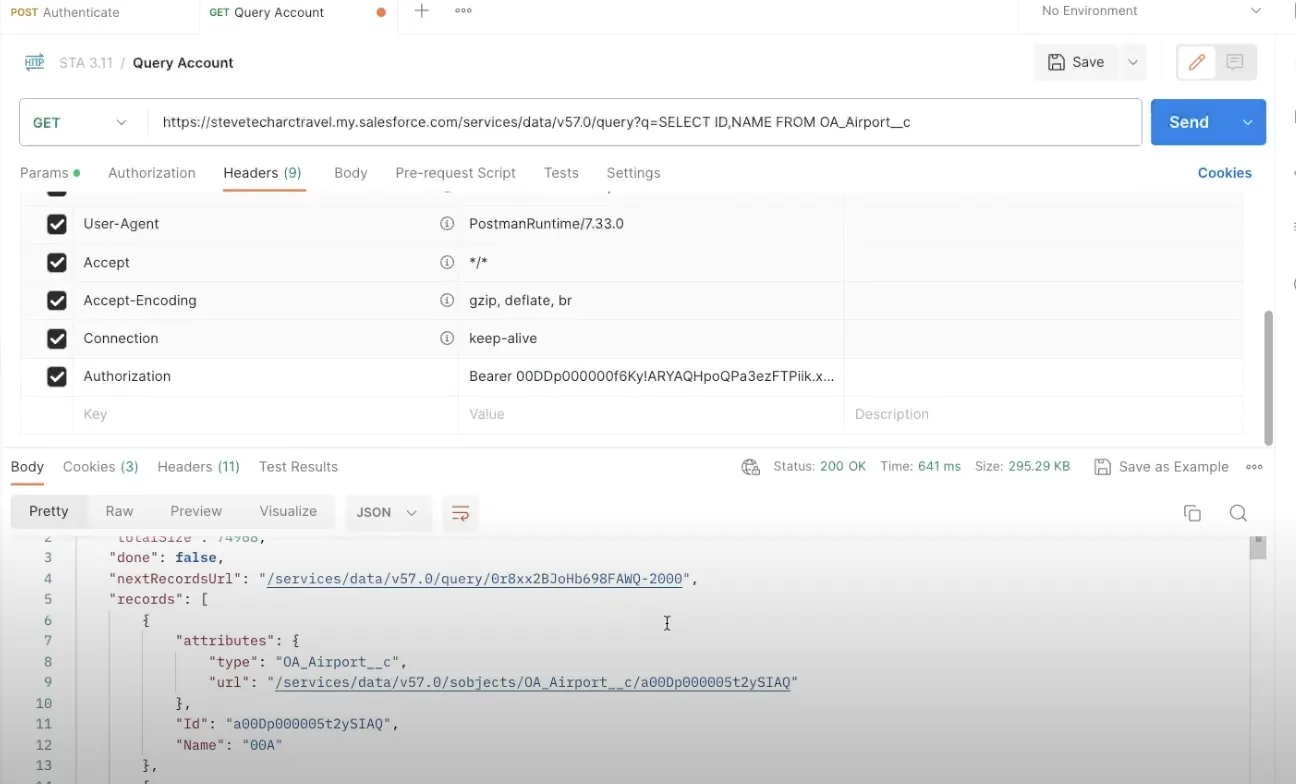
הריצו שאילתות: אחרי שהכנסתם את האסימון, שלחו את הבקשה כדי להריץ שאילתות ולשלוף נתונים בהצלחה.
שלב 6: גרסאות של נקודת הקצה וצעדים נוספים
עכשיו אפשר לגשת לגרסה של נקודת הקצה של האפליקציה המחוברת (לדוגמה, גרסה 58) כדי לשלוף נתונים. ההגדרה הבסיסית הזו לא כוללת את כל רכיבי התהליך הנוספים או את ה-callbacks, אבל היא צעד יסודי לאינטגרציית OAuth בין Postman ל-Salesforce.
סיכום וצעדים הבאים
הגדרתם בהצלחה אפליקציה מחוברת ב-Salesforce ואימתתם אותה עם OAuth לגישת API מ-Postman. המדריך הזה מכסה את היסודות, והשיעורים הבאים יציגו תהליכי OAuth ויכולות נוספים שישדרגו את היכולות של האפליקציה שלכם.
הישארו איתנו
צאו לדרך עם ממשקי ה-API של Salesforce בביטחון! לתובנות ולטיפים נוספים, הישארו איתנו כאן ב-www.SteveTechArc.com ובערוץ ה-YouTube @SteveTechArc (opens in a new tab). הירשמו והעמיקו את ההבנה שלכם ב-Salesforce ובאופן שבו אפשר לשלב אותה עם מערכות אחרות.
עוזרים לשנות את העולם בשיתוף מידע על אינטגרציה עם עמיתים ארכיטקטים ועם מי שנמצאים במסע שלהם לארכיטקטורה!
STA 3.11