
Trin-for-trin-guide: sæt en forbundet app op i Salesforce til nem OAuth-integration
Velkommen til denne guide om at sætte en forbundet app op i Salesforce til problemfri OAuth-integration. I denne trin-for-trin-gennemgang lærer du det grundlæggende i at sætte en forbundet app op i Salesforce og få adgang til den fra Postman via API’et. Lad os dykke ned i OAuth og starte med at konfigurere en forbundet app.
Trin 1: opret en ny forbundet app
Gå til App Manager: Start med at åbne App Manager i Salesforce.
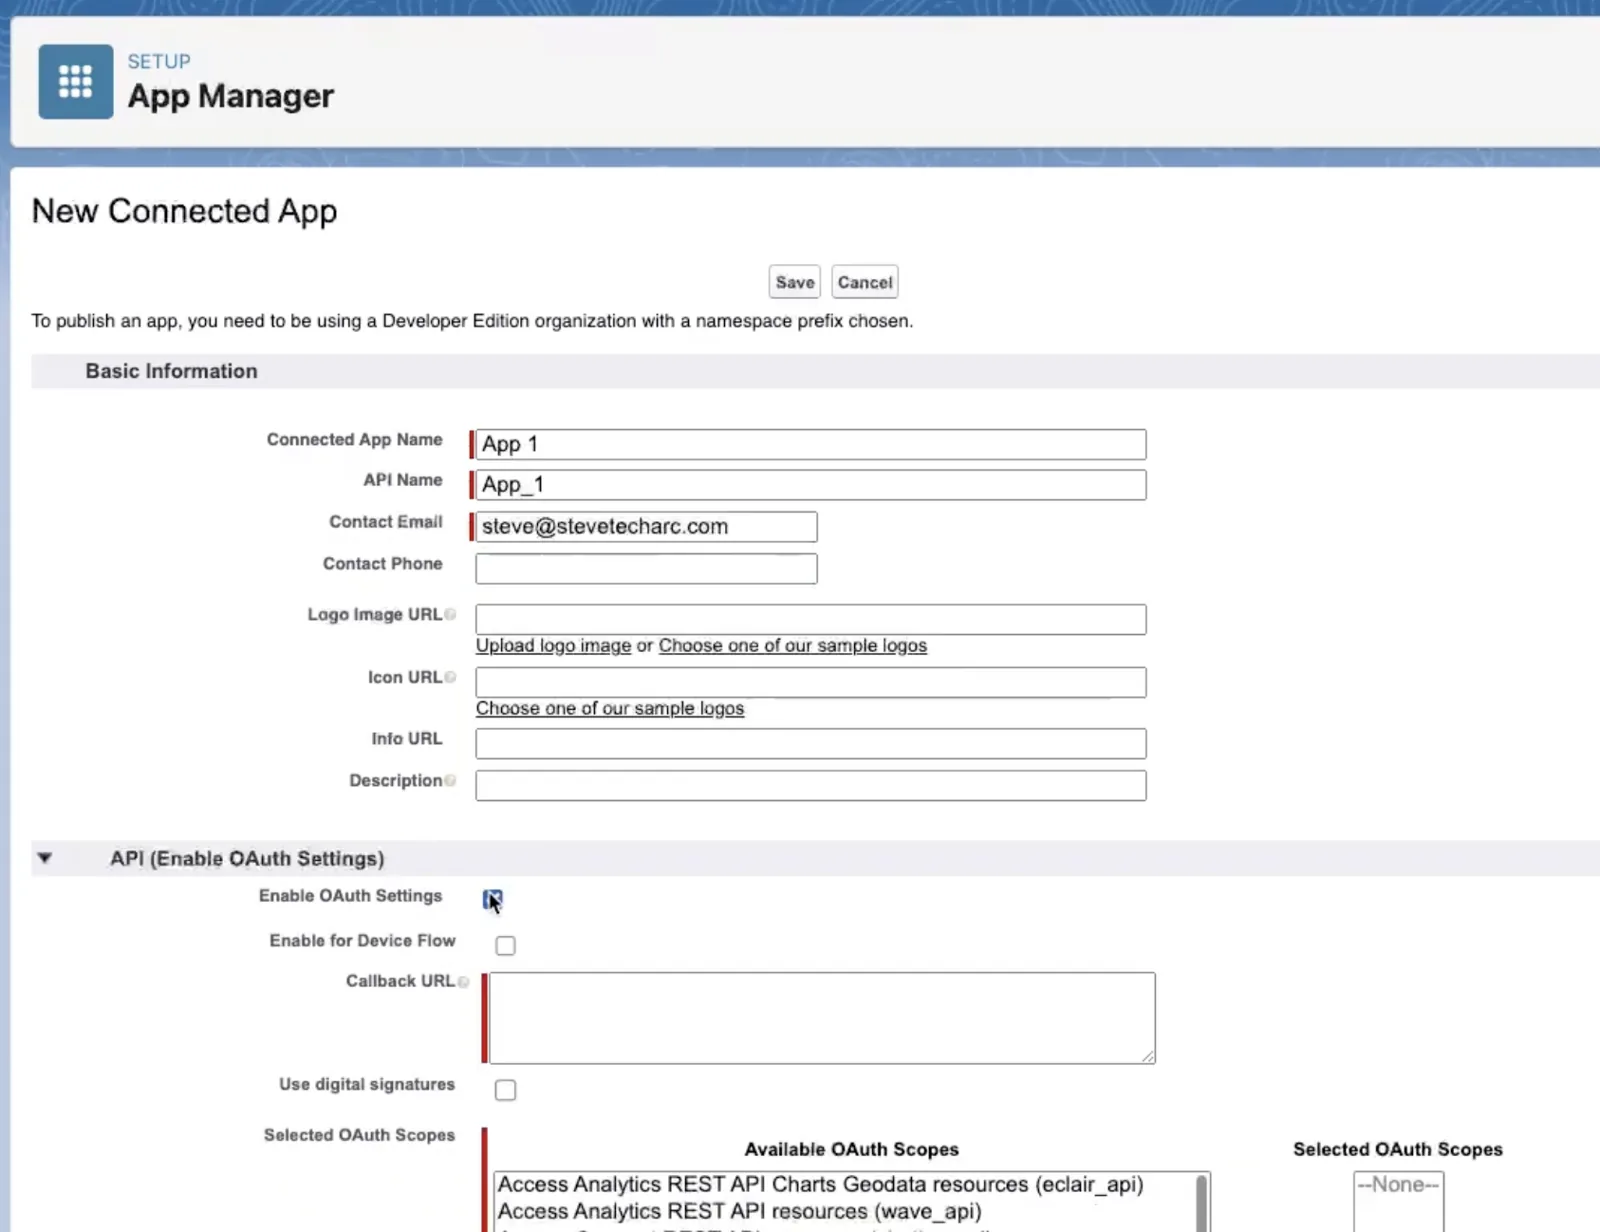
Aktivér API-adgang: For at eksterne applikationer kan få adgang via API’et, opretter du en ny forbundet app og kalder den »App One«.
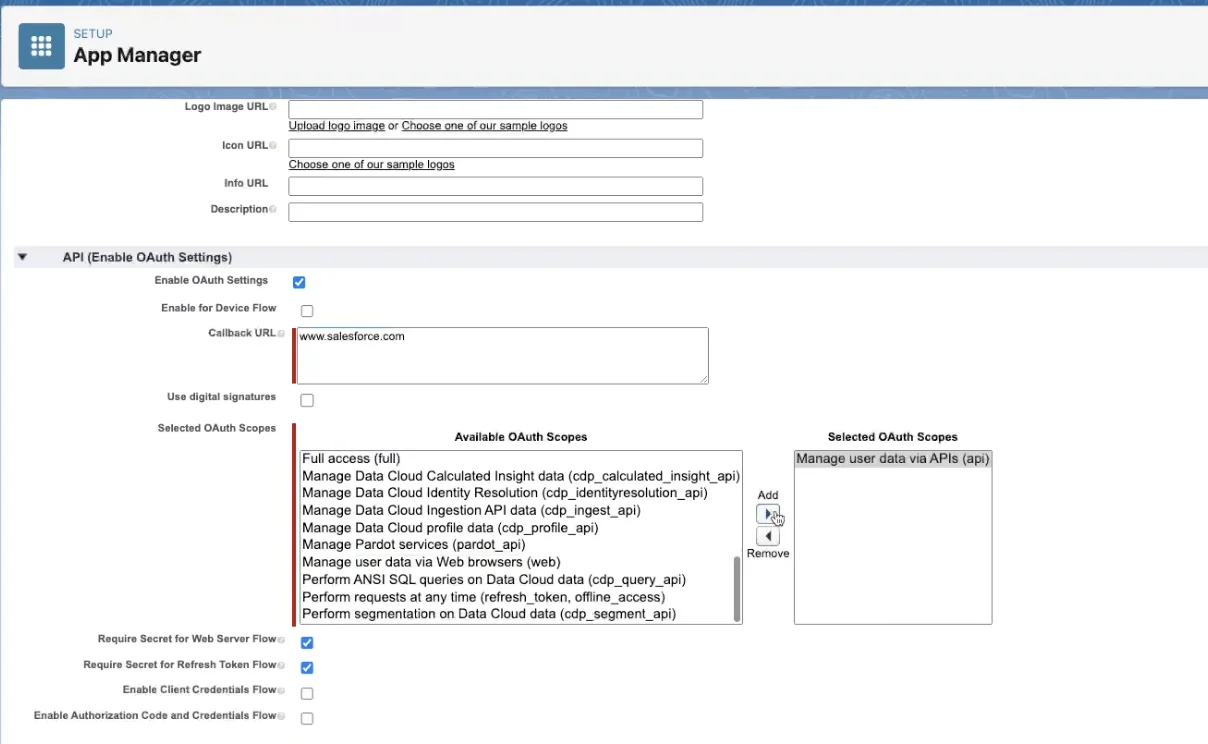
Konfigurér appen: Angiv en e-mailadresse til appen, og aktivér OAuth-indstillingerne. Nogle OAuth-flows kræver en callback-URL (som vi gennemgår i kommende guides), men indtil videre indtaster du en pladsholderværdi som »www.salesforce.com« (opens in a new tab).
Trin 2: angiv OAuth-scopes
Scopes definerer, hvilke funktioner der kan tilgås via API’et. I denne gennemgang:
Administrér brugerdata: Tildel det scope, der gør det muligt at administrere brugerdata via API’et.
Gem og vent: Gem dine indstillinger, og vent cirka 10 minutter, til processen er færdig.
Trin 3: hent forbrugeroplysningerne
Når processen er færdig, skal du bruge to vigtige oplysninger, der ikke er offentlige: Consumer Key og Consumer Secret. Tryk på den pågældende knap for at autentificere dig og hente oplysningerne for »App One«.
Trin 4: autentificér med Postman
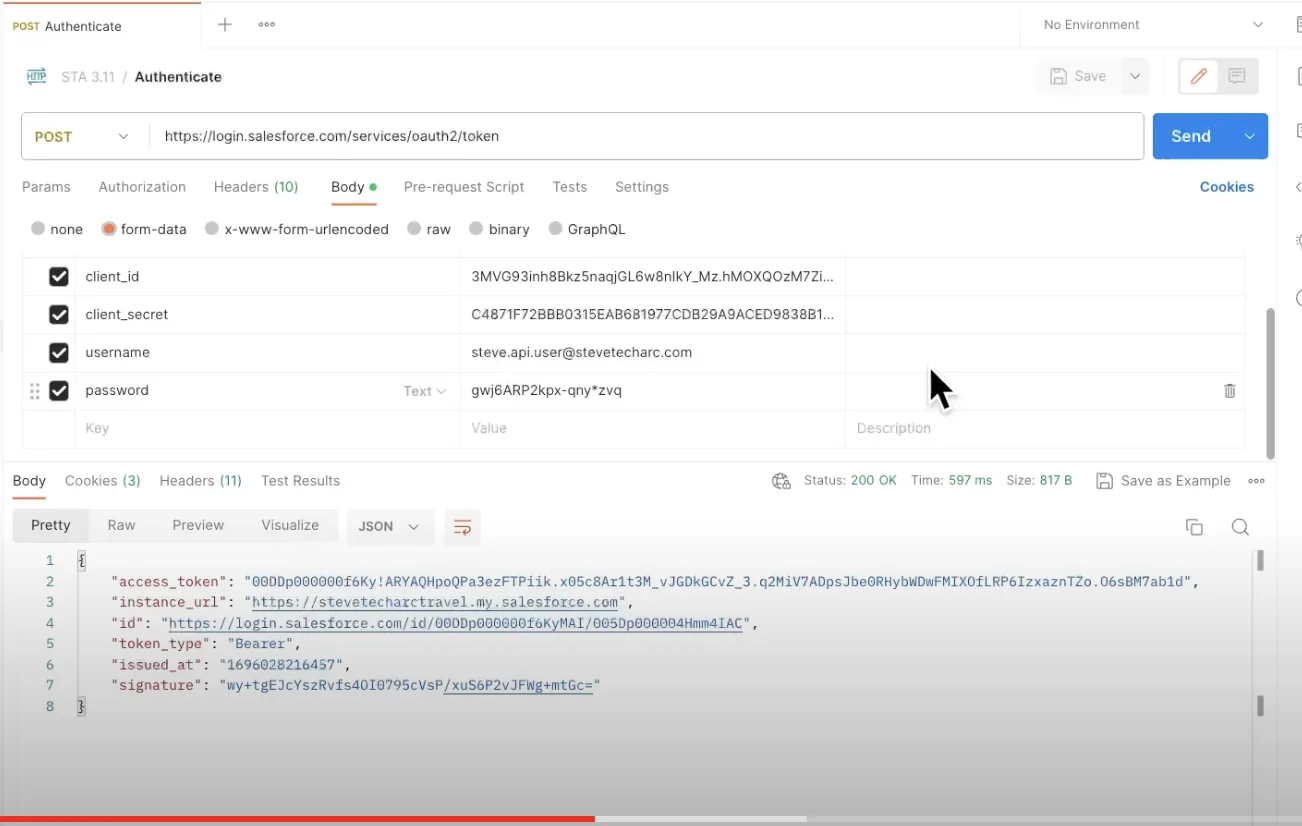
Start et POST-kald: Opret i Postman et POST-kald til OAuth-serveren på »login.salesforce.com/services/oauth2/token«.
Angiv parametre: Indsæt parametre i indholdet, blandt andet grant type (password), client ID (Consumer Key) og Client Secret.
Indsæt brugerens loginoplysninger: Tilføj et brugernavn og en adgangskode til parametrene, og send derefter et POST-kald mod OAuth-endpointet for at autentificere dig.
Trin 5: adgangstoken og forespørgsler
Når autentificeringen er lykkedes:
Hent adgangstoken: Du modtager et adgangstoken, som er nødvendigt for at lave API-kald.
Indsæt tokenet: I Postman indsætter du adgangstokenet i autorisationslinjen i headeren på din forespørgsel, med ordet ‘Bearer’ foran.
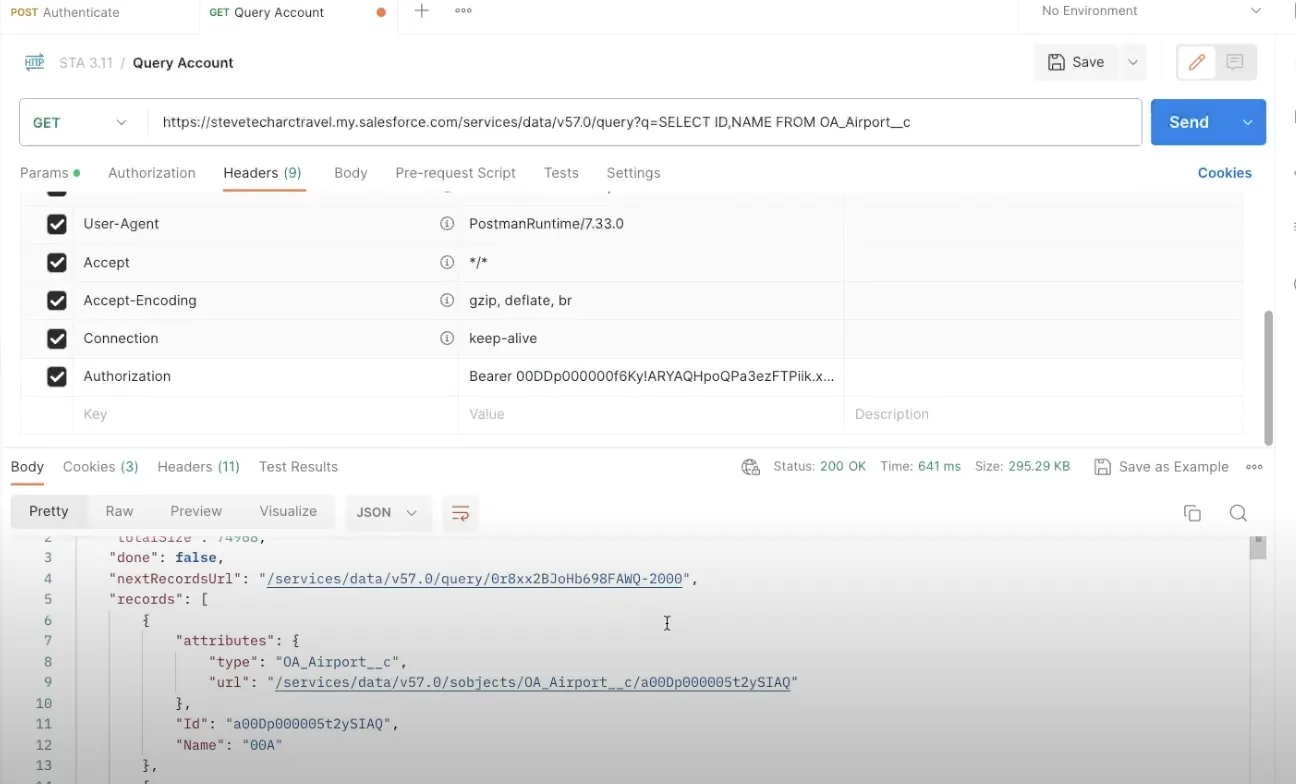
Kør forespørgsler: Når tokenet er indsat, sender du forespørgslen for at køre forespørgsler og henter data.
Trin 6: versionering af endpoints og flere trin
Nu kan du tilgå din forbundne apps endpointversion (f.eks. version 58) for at hente data. Denne grundopsætning dækker ikke alle ekstra flowelementer eller callbacks, men den er et grundlæggende skridt for OAuth-integration med Postman og Salesforce.
Konklusion og næste skridt
Du har nu sat en forbundet app op i Salesforce og autentificeret den med OAuth til API-adgang via Postman. Denne guide dækker det grundlæggende; kommende gennemgange introducerer flere OAuth-flows og funktioner, der udvider, hvad din app kan.
Hold øje
Tag hul på din rejse med Salesforces API’er med selvtillid! For flere indsigter og tips, hold øje her på www.SteveTechArc.com og på YouTube-kanalen @SteveTechArc (opens in a new tab). Abonnér, og styrk din forståelse af Salesforce, og hvordan du kan integrere det med andre systemer.
Vi hjælper med at forandre verden ved at dele integrationsviden med andre arkitekter og med dem, der er på vej til at blive arkitekter!
Transskription med hjælp fra AI
STA 3.11