Vlastníci stanovují zásady, architekti je vynucují
Konten ini belum tersedia dalam bahasa Anda.
K dispozici také v 29 jazycích
English · Español · 日本語 · Português (Brasil) · Français · Deutsch · Italiano · 한국어 · 简体中文 · Português (Portugal) · 繁體中文 · Bahasa Indonesia · Türkçe · Polski · Tiếng Việt · ไทย · Nederlands · العربية · עברית · Українська · हिन्दी · Русский · Svenska · Dansk · Norsk bokmål · Suomi · Español (México) · Français (Canada) · Deutsch (Schweiz)
Kapitola 5 kurzu Data Architect, část 1: Jak se stát datovým architektem. Předchozí: Porozumění podnikovým datům.
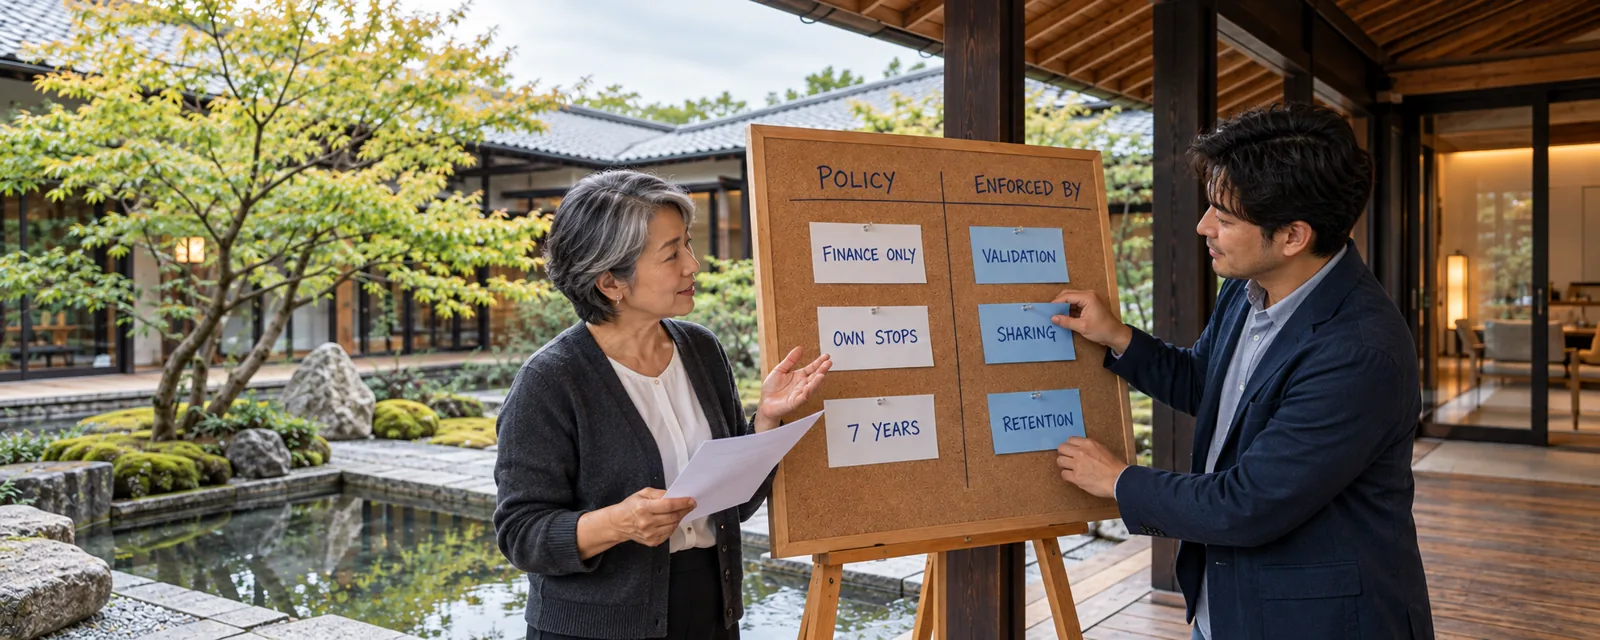
Řekněte „správa dat“ a lidé si představí schůzky: výbory, zásady, dokument, který nikdo nečte. Já se pokaždé ptám jinak: kde se zásada vynucuje?
Pokud zásada říká, že oficiální název zákazníka smějí měnit jen Finance, co zastaví všechny ostatní? Pokud říká, že posádky vidí adresu příjemce jen u svých vlastních zastávek a jen v daný den, co zajistí, že to platí? Pokud říká uchovávat sedm let, co to po sedmi letech odstraní? Zásada bez místa vynucení je většinou jen přání. Můj postoj je jednoduchý: vlastníci stanovují zásady; architekti je vynucují. Rozhoduje vlastník dat. Systém, který navrhne architekt, zajistí, že to mechanicky platí.
A nečekejte, že skončíte. Správa dat nikdy nekončí. Přichází v přílivech a odlivech a drží venku to nejhorší ze špatných dat. Je jednoduchá, když Salesforce stojí sám, a těžší a potřebnější, když je Salesforce jedním uzlem v krajině, kterou jsme nakreslili v kapitole 4. Proto ta kapitola přišla první: krajina vám řekne, jak daleko musí správa dat sahat.
Obrázek vytvořený pomocí AI.
Postoje v této kapitole
Section titled “Postoje v této kapitole ”- Veďte program tak, jak firma funguje: centralizovaně, federovaně, nebo hybridně; architekt potřebuje vědět, kdo zásadu schvaluje.
- Vlastník záznamu není vlastník dat. Pole Owner řídí přiřazení a přístup; odpovědnost za data leží na byznysu.
- Otevřené, nebo zamčené vytváření závisí na správě dat kolem nich. Otevřené je v pořádku pro většinu malých a středních orgů; zamkněte ho, když se účty spravují v ERP nebo se s ním synchronizují; střední cestou je prozatímní typ záznamu s řízeným převodem na ten řízený.
- Pokud pole spravuje ERP, neměníte ho, žádáte o jeho změnu. Zlatý záznam je hybrid: kmenová pole z ERP přicházejí dovnitř, vlastní pole Salesforce se nikdy nevracejí a obousměrné toky potřebují pravidlo pro kolize.
- Klasifikujte citlivá pole, ne každé pole. Dokumentujte široce; klasifikujte záměrně; držte obchodní i technická metadata.
- Učte předpisy. Mnoho architektů nikdy neslyšelo o zákonech mimo vlastní region a tyto zákony formují návrh systémů.
- Kde to jde, používejte vestavěný model souhlasů, místo abyste ho stavěli znovu.
- U práva být zapomenut nejdřív řiďte, kam osobní údaje jdou. Výmaz je vzácný a těžký; navrhujte tak, aby osobní údaje přistály na málo místech, a pak vypátrejte každou kopii: historii polí, archivy, analytické kopie, vyhledávací indexy a konverzace agentů, dřív než vyprší lhůta.
- Shield je odpovědí na klíčové regulatorní požadavky, jako je šifrování v klidu, s kompromisy, se kterými při návrhu počítáte.
- Field Audit Trail, když jde o regulaci. Výchozí volbou je standardní historie polí.
- Nastavte Event Monitoring dřív, než ho budete potřebovat, a posílejte události do úložiště, jako je Splunk. Nechcete narazit na problém a teprve pak zjistit, že jste je nezachytávali.
Řízený životní cyklus dat
Section titled “Řízený životní cyklus dat ”Sedm otázek napříč životem dat. Nástroje zásadu podporují; nedefinují ji.
Cesta touto kapitolou
Section titled “Cesta touto kapitolou ”Šest modulů, každý stojí sám o sobě.
- Správa dat se navrhuje do orgu. Vlastníci, správci a techničtí správci; centralizovaně, federovaně, nebo hybridně; vlastník záznamu vs. vlastník dat; jak z každé zásady udělat místo vynucení.
- Nepouštějte dovnitř špatná data. „Dost dobré“ jako obchodní definice; otevřené vs. zamčené vytváření, prozatímní záznam a typ záznamu pro každý tok; hybridní zlatý záznam a obousměrné toky; rozhodnutí o kvalitě na každé hranici dat.
- Znejte svá data: slovník, původ a klasifikace. Obchodní a technická metadata; co data znamenají, odkud přišla, jak se s nimi musí zacházet a proč je klasifikace bez vynucení dekorace.
- Zákony o ochraně soukromí formují návrh. Zákony, které poznat, co mají společného (práva, předávání, ohlašování porušení zabezpečení, odpovědnost), a otázky, které je přežijí; anonymizace vs. pseudonymizace; soulad není produkt.
- Souhlas a právo být zapomenut. Souhlas jako data, standardní model souhlasů, lhůta u každé žádosti a návrh výmazu dřív, než přijde první žádost.
- Chraňte, uchovávejte a prokazujte. Kompromisy šifrování, sandboxy, uchovávání, historie polí a Field Audit Trail a Event Monitoring nastavený předem.
Až skončíte, otestujte se pomocí studijního průvodce kapitolou: kontrolní seznam ke zkoušce, návyky nad její rámec, pojmy k zapamatování a několik otázek.
Co tady rozhoduje architekt
Section titled “Co tady rozhoduje architekt ”- Kdo vlastní každou důležitou datovou doménu a co vynucuje zásady každého vlastníka.
- Jaká špatná data se udrží venku a co se zachytí, dá do karantény a opraví později.
- Která pole jsou citlivá a co ta klasifikace mění.
- Kam osobní údaje jdou, k čemu se smějí používat a jak se odstraní z každé kopie.
- Jak dlouho se uchovávají data a jejich historie a jaké důkazy existují, aby prokázaly, co se stalo.
Tato kapitola je architektonické vodítko, ne právní rada. Které zákony platí a co vyžadují, rozhodují právní a compliance týmy; architekt tyto požadavky převádí na návrh.
Nad rámec zkoušky: správa dat má nového spotřebitele, agenta. Klasifikace rozhoduje, co smí načíst, souhlas rozhoduje, k čemu smí data použít, a původ a audit musí sahat až k tomu, co řekl a udělal. Každý modul končí tím, co AI mění pro jeho část životního cyklu.
K prozkoumání
Section titled “K prozkoumání ”- Salesforce Help, Data Classification Metadata Fields (otevře se v nové kartě), ověřeno 2026-10-17.
- Salesforce Help, Understand the Salesforce Consent Data Model (otevře se v nové kartě), ověřeno 2026-10-17.
- Nařízení (EU) 2016/679 (GDPR) (otevře se v nové kartě), EUR-Lex, ověřeno 2026-10-17.
Další: Kmenová data a identita