
Eigenaren bepalen het beleid, architecten dwingen het af
Ook beschikbaar in 28 talen
English · Español · 日本語 · Português (Brasil) · Français · Deutsch · Italiano · 한국어 · 简体中文 · Português (Portugal) · 繁體中文 · Bahasa Indonesia · Türkçe · Polski · Tiếng Việt · ไทย · العربية · עברית · Українська · हिन्दी · Русский · Svenska · Dansk · Norsk bokmål · Suomi · Español (México) · Français (Canada) · Deutsch (Schweiz)
Hoofdstuk 5 van Data Architect, Deel 1: Data-architect worden. Vorige: Enterprisegegevens begrijpen.
Zeg “datagovernance” en mensen zien vergaderingen voor zich: commissies, beleid, een document dat niemand leest. Ik stel elke keer een andere vraag: waar wordt het beleid afgedwongen?
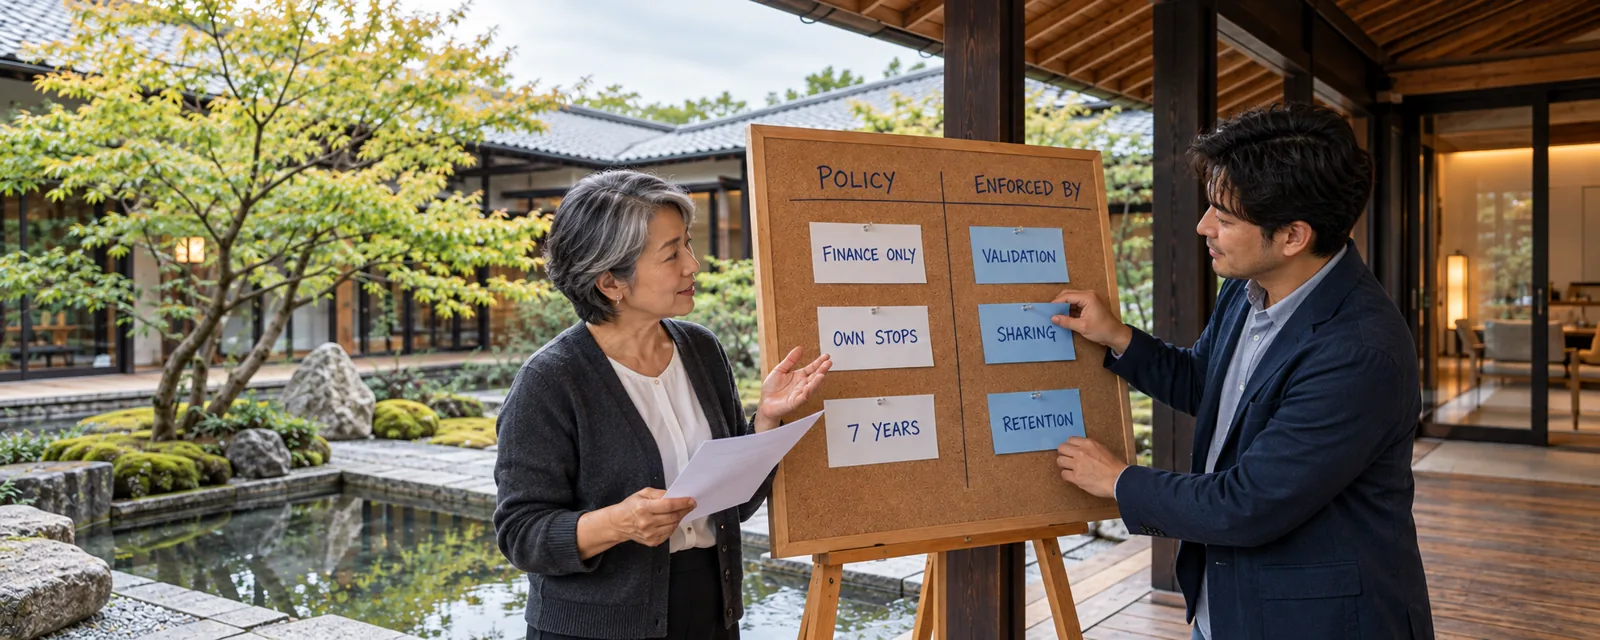
Als het beleid zegt dat alleen Finance de juridische klantnaam mag wijzigen, wat houdt dan iemand anders tegen? Als het zegt dat ploegen het adres van een ontvanger alleen zien voor hun eigen stops, alleen op die dag, wat maakt dat waar? Als het zegt dit zeven jaar te bewaren, wat verwijdert het na zeven jaar? Beleid zonder handhavingspunt is vooral een wens. Mijn standpunt is eenvoudig: eigenaren bepalen het beleid; architecten dwingen het af. De data-eigenaar beslist. Het systeem dat de architect ontwerpt, maakt het mechanisch waar.
En verwacht niet dat je klaar komt. Governance is nooit af. Het gaat met eb en vloed, en houdt het ergste van de slechte data buiten. Het is eenvoudig als Salesforce op zichzelf staat, en moeilijker, en noodzakelijker, als Salesforce één knooppunt is in het landschap dat we in hoofdstuk 4 tekenden. Daarom kwam dat hoofdstuk eerst: het landschap vertelt je hoe ver governance moet reiken.
Afbeelding gegenereerd met AI.
De standpunten in dit hoofdstuk
Section titled “De standpunten in dit hoofdstuk ”- Run het programma zoals het bedrijf werkt: gecentraliseerd, gefedereerd of hybride; de architect moet weten wie een beleid goedkeurt.
- Recordeigenaar is geen data-eigenaar. Het veld Owner stuurt toewijzing en toegang; de verantwoordelijkheid voor de data ligt bij de business.
- Open of afgesloten aanmaken hangt af van de governance rond de data. Open is prima voor de meeste kleine en middelgrote orgs; sluit het af als accounts in een ERP beheerd of ermee gesynchroniseerd worden; de middenweg is een voorlopig recordtype met gecontroleerde omzetting naar het beheerde type.
- Als het ERP een veld beheert, verander je het niet, je vraagt om het te veranderen. Het golden record is hybride: de masterdatavelden van het ERP komen binnen, de eigen velden van Salesforce gaan nooit terug, en stromen in twee richtingen hebben een botsingsregel nodig.
- Classificeer de gevoelige velden, niet elk veld. Documenteer breed; classificeer bewust; houd zowel bedrijfs- als technische metadata bij.
- Leer de regelgeving. Veel architecten hebben nog nooit gehoord van de wetten buiten hun eigen regio, en deze wetten bepalen het systeemontwerp.
- Gebruik het standaardmodel voor toestemming waar je kunt, in plaats van het opnieuw te bouwen.
- Voor het recht om vergeten te worden: bepaal eerst waar persoonsgegevens heen gaan. Verwijdering is zeldzaam en moeilijk; ontwerp zo dat persoonsgegevens op weinig plekken terechtkomen, en spoor dan elke kopie op: veldhistorie, archieven, de analyticskopieën, zoekindexen en agentgesprekken, voordat de tijd om is.
- Shield is het antwoord op belangrijke wettelijke eisen zoals versleuteling van opgeslagen data, met afwegingen waarvoor je ontwerpt.
- Field Audit Trail als je gereguleerd bent. Standaardveldhistorie is de standaard.
- Zet Event Monitoring op voordat je het nodig hebt, en stream de events naar een opslagplaats zoals Splunk. Je wilt niet tegen een probleem aanlopen en dan ontdekken dat je ze niet vastlegde.
De beheerde levenscyclus van data
Section titled “De beheerde levenscyclus van data ”Zeven vragen over het leven van de data. Tools ondersteunen het beleid; ze bepalen het niet.
De route door dit hoofdstuk
Section titled “De route door dit hoofdstuk ”Zes modules, die elk op zichzelf staan.
- Governance wordt in de org ontworpen. Eigenaren, stewards en beheerders; gecentraliseerd, gefedereerd of hybride; recordeigenaar tegenover data-eigenaar; elk beleid omzetten in een handhavingspunt.
- Slechte data buiten de deur houden. Goed genoeg als bedrijfsdefinitie; open tegenover afgesloten aanmaken, het voorlopige record en een recordtype voor elke stroom; het hybride golden record en stromen in twee richtingen; een kwaliteitsbeslissing bij elke datagrens.
- Ken je gegevens: woordenboek, herkomst en classificatie. Bedrijfs- en technische metadata; wat het betekent, waar het vandaan komt, hoe het behandeld moet worden, en waarom classificatie zonder handhaving versiering is.
- Privacywetten bepalen het ontwerp. De wetten om te herkennen, wat ze gemeen hebben (rechten, doorgifte, melding van datalekken, verantwoordingsplicht), en de vragen die ze overleven; geanonimiseerd tegenover gepseudonimiseerd; compliance is geen product.
- Toestemming en het recht om vergeten te worden. Toestemming als data, het standaardmodel voor toestemming, de klok bij elk verzoek, en verwijdering ontwerpen voordat het eerste verzoek binnenkomt.
- Beschermen, bewaren en bewijzen. De afwegingen van versleuteling, sandboxes, bewaren, veldhistorie en Field Audit Trail, en Event Monitoring die vooraf opgezet is.
Als je klaar bent, test jezelf met de studiegids bij dit hoofdstuk: een checklist voor het examen, de gewoonten die verder gaan, de begrippen en een paar vragen.
Wat een architect hier beslist
Section titled “Wat een architect hier beslist ”- Wie eigenaar is van elk belangrijk datadomein, en wat het beleid van elke eigenaar afdwingt.
- Welke slechte data buiten gehouden wordt, en wat later opgevangen, in quarantaine gezet en gerepareerd wordt.
- Welke velden gevoelig zijn, en wat die classificatie verandert.
- Waar persoonsgegevens heen gaan, waarvoor ze gebruikt mogen worden, en hoe ze uit elke kopie verwijderd worden.
- Hoe lang data en haar historie bewaard worden, en welk bewijs er is om aan te tonen wat er gebeurde.
Dit hoofdstuk is architectuurbegeleiding, geen juridisch advies. Juridische en compliance-teams beslissen welke wetten van toepassing zijn en wat ze vereisen; de architect zet die eisen om in ontwerp.
Voorbij het examen: governance heeft een nieuwe afnemer, de agent. Classificatie bepaalt wat hij mag ophalen, toestemming bepaalt waarvoor hij de data mag gebruiken, en herkomst en audit moeten helemaal reiken tot wat hij zei en deed. Elke module eindigt met wat AI verandert voor zijn deel van de levenscyclus.
Verder lezen
Section titled “Verder lezen ”- Salesforce Help, Data Classification Metadata Fields (opens in a new tab) (Engels, gecontroleerd op 2026-10-14).
- Salesforce Help, Understand the Salesforce Consent Data Model (opens in a new tab) (Engels, gecontroleerd op 2026-10-14).
- Verordening (EU) 2016/679 (AVG, in het Engels GDPR) (opens in a new tab), EUR-Lex, gecontroleerd op 2026-10-14.
Volgende: Stamgegevens en identiteit