
Chủ sở hữu đặt chính sách, kiến trúc sư thực thi
Cũng có bằng 28 ngôn ngữ khác
English · Español · 日本語 · Português (Brasil) · Français · Deutsch · Italiano · 한국어 · 简体中文 · Português (Portugal) · 繁體中文 · Bahasa Indonesia · Türkçe · Polski · ไทย · Nederlands · العربية · עברית · Українська · हिन्दी · Русский · Svenska · Dansk · Norsk bokmål · Suomi · Español (México) · Français (Canada) · Deutsch (Schweiz)
Chương 5 của Data Architect, Phần 1: Trở thành kiến trúc sư dữ liệu. Trước: Hiểu dữ liệu doanh nghiệp.
Nói “quản trị dữ liệu” là người ta hình dung ra các cuộc họp: ủy ban, chính sách, một tài liệu không ai đọc. Lần nào tôi cũng hỏi một câu khác: chính sách được thực thi ở đâu?
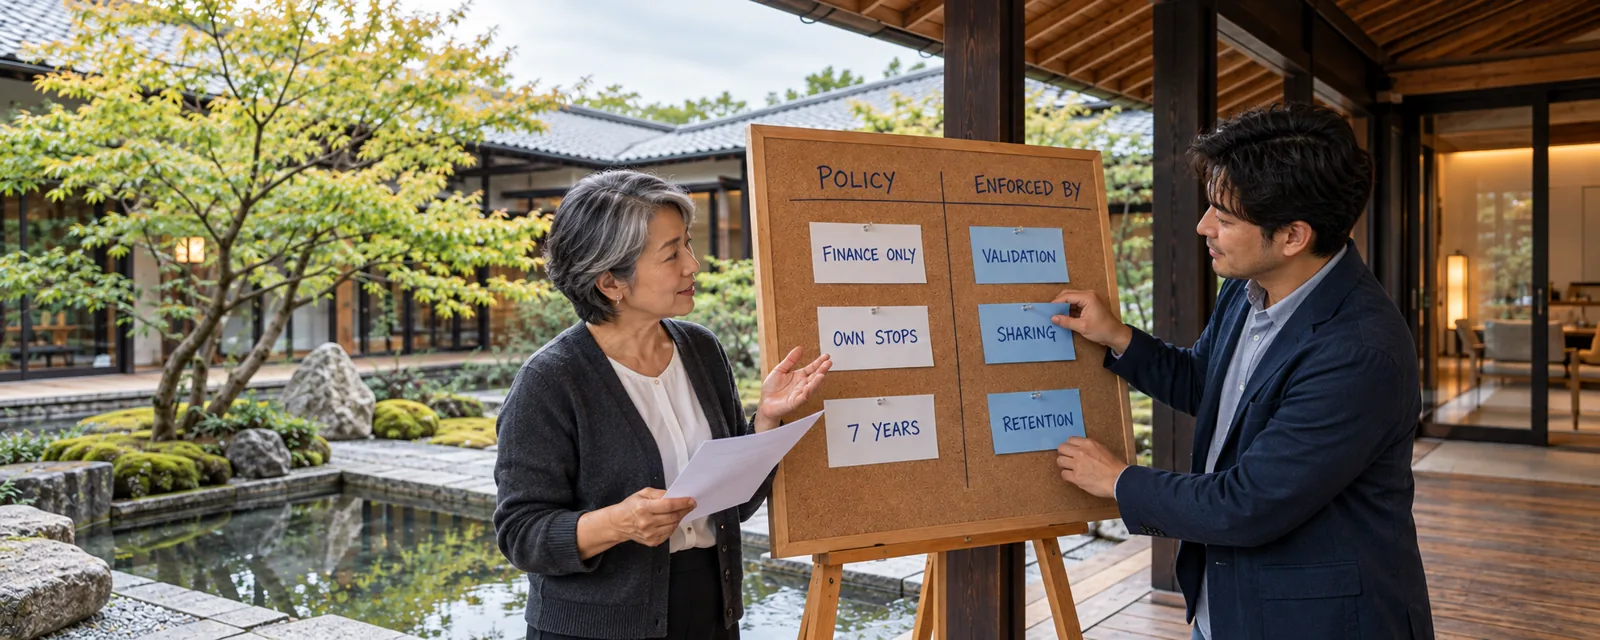
Nếu chính sách nói chỉ bộ phận Tài chính được thay đổi tên pháp lý của khách hàng, cái gì ngăn người khác làm việc đó? Nếu nó nói tổ giao hàng chỉ thấy địa chỉ của Người nhận cho các điểm dừng của chính họ, chỉ trong ngày, cái gì làm cho điều đó thành sự thật? Nếu nó nói giữ cái này bảy năm, cái gì xóa nó sau bảy năm? Một chính sách không có điểm thực thi phần lớn chỉ là một mong ước. Lập trường của tôi rất đơn giản: chủ sở hữu đặt chính sách; kiến trúc sư thực thi nó. Chủ sở hữu dữ liệu quyết định. Hệ thống mà kiến trúc sư thiết kế làm cho nó đúng một cách máy móc.
Và đừng mong làm xong. Quản trị không bao giờ kết thúc. Nó lúc lên lúc xuống, ngăn lại phần tệ nhất của dữ liệu xấu. Nó đơn giản khi Salesforce đứng một mình, và khó hơn, cũng cần thiết hơn, khi Salesforce là một nút trong bản đồ hệ thống chúng ta đã vẽ ở chương 4. Đó là lý do chương đó đến trước: bản đồ hệ thống cho bạn biết quản trị phải vươn xa đến đâu.
Hình ảnh được tạo bằng AI.
Các lập trường trong chương này
Phần tiêu đề “Các lập trường trong chương này ”- Vận hành chương trình theo cách công ty vận hành: tập trung, liên kết hay kết hợp; kiến trúc sư cần biết ai phê duyệt một chính sách.
- Chủ sở hữu bản ghi không phải là chủ sở hữu dữ liệu. Trường Owner điều khiển việc giao việc và quyền truy cập; trách nhiệm giải trình về dữ liệu nằm ở phía nghiệp vụ.
- Tạo mở hay khóa tùy vào việc quản trị quanh dữ liệu. Mở là ổn với phần lớn org nhỏ và vừa; hãy khóa lại khi tài khoản được quản lý chủ trong ERP hoặc đồng bộ với ERP; con đường ở giữa là một loại bản ghi tạm thời với việc chuyển đổi có kiểm soát sang loại được quản trị.
- Nếu ERP quản lý chủ một trường, bạn không thay đổi nó, bạn đang yêu cầu thay đổi nó. Bản ghi vàng là kết hợp: các trường dữ liệu chủ của ERP đi vào, các trường riêng của Salesforce không bao giờ quay ngược lại, và các luồng hai chiều cần một quy tắc xử lý xung đột.
- Phân loại các trường nhạy cảm, không phải mọi trường. Ghi tài liệu rộng rãi; phân loại có chủ ý; giữ cả siêu dữ liệu nghiệp vụ lẫn siêu dữ liệu kỹ thuật.
- Hãy dạy về các quy định. Nhiều kiến trúc sư chưa bao giờ nghe về các luật bên ngoài khu vực của mình, và những luật này định hình thiết kế hệ thống.
- Dùng mô hình đồng ý có sẵn ở bất cứ đâu có thể, thay vì xây lại nó.
- Với quyền được lãng quên, hãy kiểm soát dữ liệu cá nhân đi đâu trước. Việc xóa hiếm và khó; hãy thiết kế để dữ liệu cá nhân rơi vào ít chỗ, rồi truy lùng mọi bản sao: lịch sử trường, kho lưu trữ, các bản sao phân tích, chỉ mục tìm kiếm và các cuộc hội thoại của tác tử, trước khi hết thời hạn.
- Shield là câu trả lời cho các yêu cầu pháp lý then chốt như mã hóa dữ liệu khi lưu trữ, với những đánh đổi mà bạn phải thiết kế cho chúng.
- Field Audit Trail khi chịu quản lý. Lịch sử trường chuẩn là mặc định.
- Thiết lập Event Monitoring trước khi bạn cần nó, và đẩy các sự kiện vào một kho như Splunk. Đừng để gặp sự cố rồi mới phát hiện ra mình đã không ghi lại chúng.
Vòng đời dữ liệu được quản trị
Phần tiêu đề “Vòng đời dữ liệu được quản trị ”Bảy câu hỏi xuyên suốt vòng đời của dữ liệu. Công cụ hỗ trợ chính sách; chúng không định nghĩa chính sách.
Lộ trình qua chương này
Phần tiêu đề “Lộ trình qua chương này ”Sáu mô-đun, mỗi mô-đun có thể đọc độc lập.
- Quản trị được thiết kế vào org. Chủ sở hữu, người quản lý dữ liệu và người vận hành; tập trung, liên kết hay kết hợp; chủ sở hữu bản ghi so với chủ sở hữu dữ liệu; biến mỗi chính sách thành một điểm thực thi.
- Ngăn dữ liệu xấu. “Đủ tốt” như một định nghĩa nghiệp vụ; tạo mở so với tạo khóa, bản ghi tạm thời và mỗi luồng một loại bản ghi; bản ghi vàng kết hợp và các trường hai chiều; một quyết định chất lượng ở mỗi ranh giới dữ liệu.
- Hiểu dữ liệu của bạn: Từ điển, dòng dõi và phân loại. Siêu dữ liệu nghiệp vụ và kỹ thuật; nó có nghĩa là gì, nó đến từ đâu, nó phải được đối xử thế nào, và vì sao phân loại mà không thực thi chỉ là trang trí.
- Luật quyền riêng tư định hình thiết kế. Các luật cần nhận ra, điểm chung của chúng (quyền cá nhân, chuyển giao, thông báo sự cố rò rỉ, trách nhiệm giải trình), và những câu hỏi tồn tại lâu hơn chúng; ẩn danh hóa so với giả danh hóa; tuân thủ không phải là một sản phẩm.
- Sự đồng ý và quyền được lãng quên. Sự đồng ý như dữ liệu, mô hình đồng ý chuẩn, đồng hồ đếm ngược của mỗi yêu cầu, và thiết kế việc xóa trước khi yêu cầu đầu tiên đến.
- Bảo vệ, lưu giữ và chứng minh. Những đánh đổi của mã hóa, sandbox, lưu giữ, lịch sử trường và Field Audit Trail, và Event Monitoring được thiết lập trước khi cần.
Khi học xong, hãy tự kiểm tra với hướng dẫn ôn tập của chương: một danh sách kiểm tra cho kỳ thi, những thói quen vượt ra ngoài kỳ thi, các thuật ngữ cần biết và vài câu hỏi.
Kiến trúc sư quyết định gì ở đây
Phần tiêu đề “Kiến trúc sư quyết định gì ở đây ”- Ai sở hữu từng miền dữ liệu quan trọng, và cái gì thực thi chính sách của mỗi chủ sở hữu.
- Dữ liệu xấu nào bị ngăn lại, và cái gì được phát hiện, cách ly và sửa sau.
- Những trường nào nhạy cảm, và việc phân loại đó thay đổi điều gì.
- Dữ liệu cá nhân đi đâu, nó được dùng cho mục đích gì, và nó được xóa khỏi mọi bản sao thế nào.
- Dữ liệu và lịch sử của nó được giữ bao lâu, và có bằng chứng nào để chứng minh điều gì đã xảy ra.
Chương này là hướng dẫn kiến trúc, không phải tư vấn pháp lý. Đội pháp chế và tuân thủ quyết định luật nào áp dụng và chúng yêu cầu gì; kiến trúc sư biến những yêu cầu đó thành thiết kế.
Ngoài kỳ thi: quản trị có một bên tiêu thụ mới, tác tử. Phân loại quyết định nó được truy xuất gì, sự đồng ý quyết định nó được dùng dữ liệu cho mục đích gì, và dòng dõi dữ liệu cùng kiểm toán phải vươn tới tận những gì nó đã nói và đã làm. Mỗi mô-đun kết thúc bằng điều AI thay đổi cho phần của nó trong vòng đời.
Tìm hiểu thêm
Phần tiêu đề “Tìm hiểu thêm ”- Salesforce Help, Data Classification Metadata Fields (opens in a new tab) (tiếng Anh), kiểm tra ngày 2026-10-14.
- Salesforce Help, Understand the Salesforce Consent Data Model (opens in a new tab) (tiếng Anh), kiểm tra ngày 2026-10-14.
- Regulation (EU) 2016/679 (GDPR) (opens in a new tab), EUR-Lex, kiểm tra ngày 2026-10-14.
Tiếp theo: Dữ liệu chủ và danh tính