
Průvodce nastavením jednotného přihlášení Salesforce do Salesforce
Úvod
V tomto průvodci prozkoumáme, jak nastavit jednotné přihlášení (SSO) mezi dvěma organizacemi Salesforce, kdy jedna vystupuje jako poskytovatel identity (IDP) a druhá jako poskytovatel služeb (SP). Toto nastavení umožní uživatelům plynule přecházet mezi oběma organizacemi s jedinou sadou přihlašovacích údajů.
Cíl
Naším cílem je nakonfigurovat dvě organizace Salesforce, jednu jako IDP a druhou jako SP, aby mezi nimi uživatelé mohli přecházet, aniž by se museli přihlašovat vícekrát.
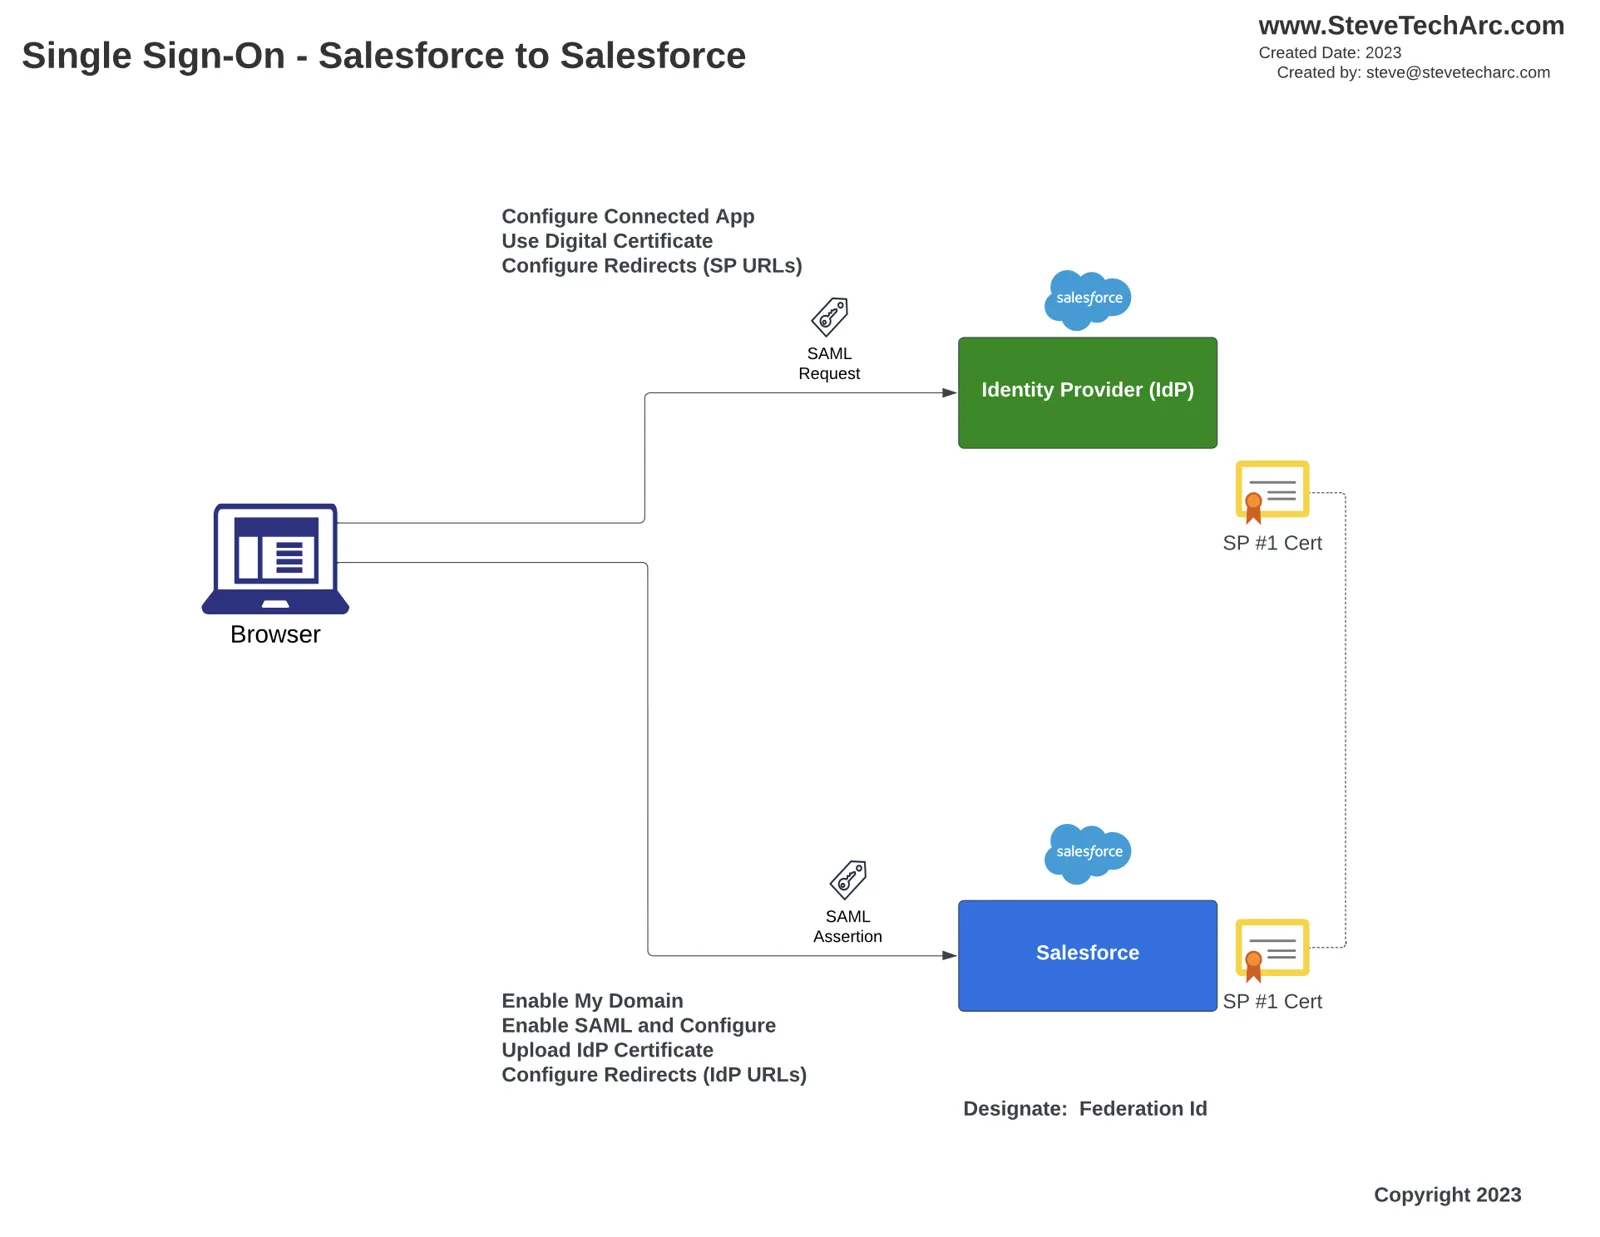
Postup krok za krokem
Úvodní nastavení
- Vytvořte dva orgy Salesforce Developer: jeden pro IDP a druhý pro SP.
- Pro každý org nastavte jedinečná uživatelská jména, hesla a bezpečnostní otázky.
- Každý org si přizpůsobte odlišnými logy a doménami, abyste je snadno rozeznali.
Vytvoření uživatelů
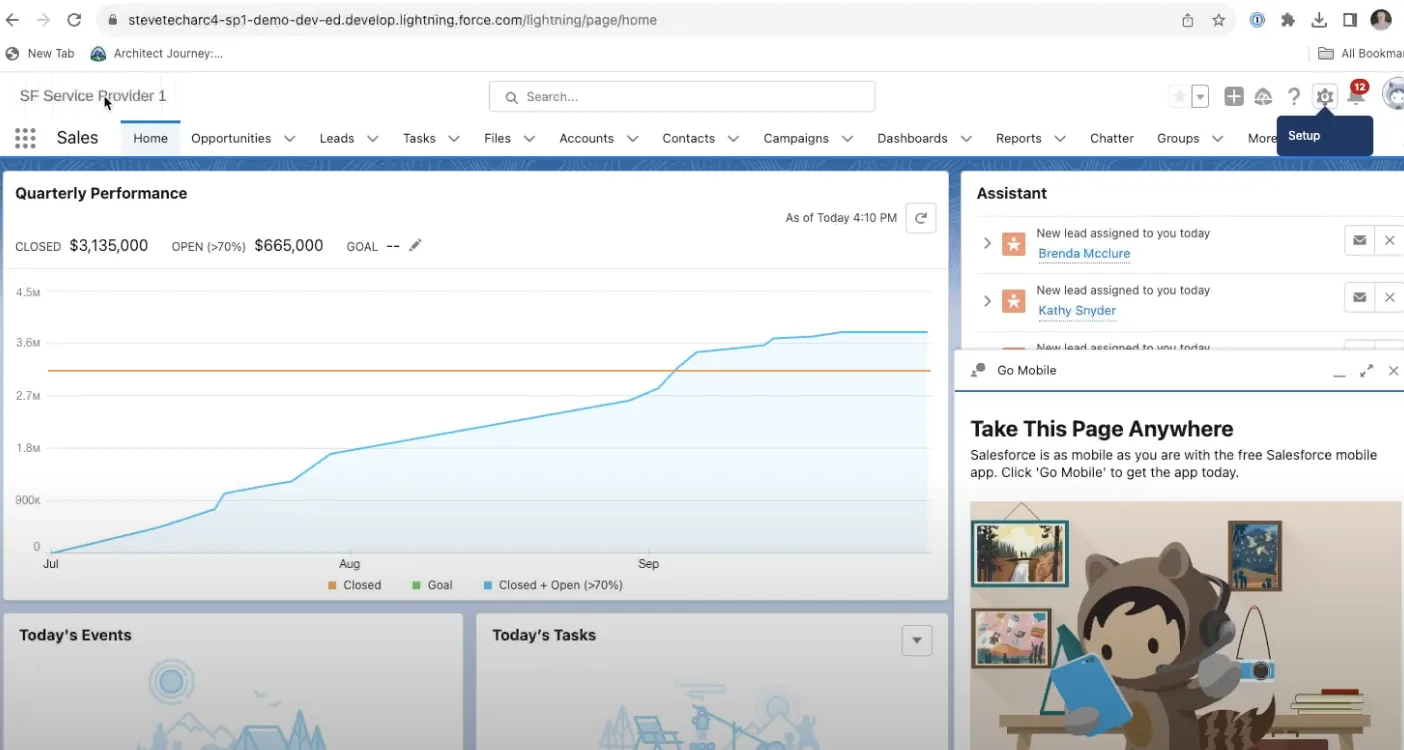
V obou orgech vytvořte testovacího uživatele (např. Homer IDP v orgu IDP a Homer SP v orgu SP).
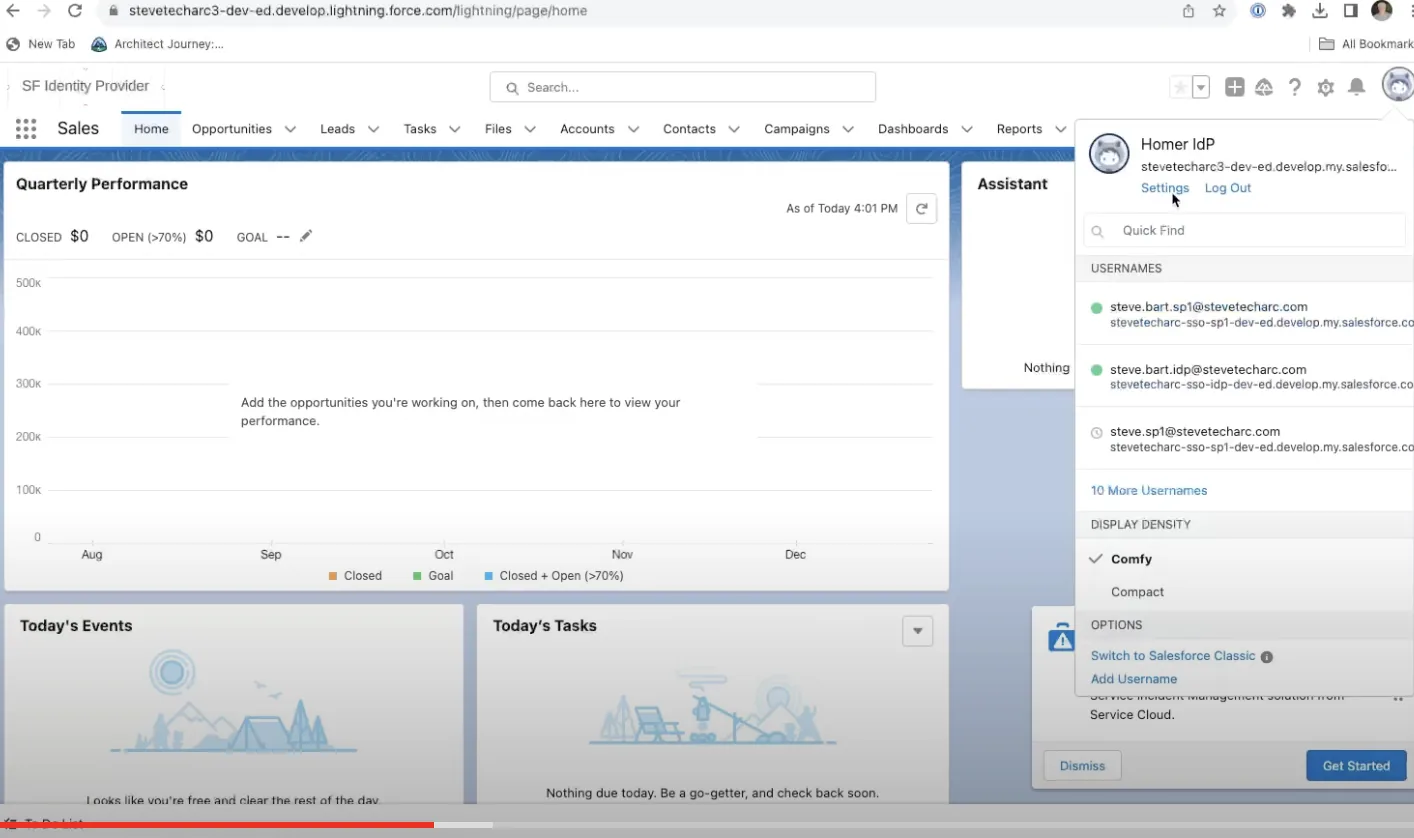
Každému uživateli přidělte jedinečné Federation ID, které usnadní identifikaci během procesu SSO.
Nastavení jednotného přihlášení
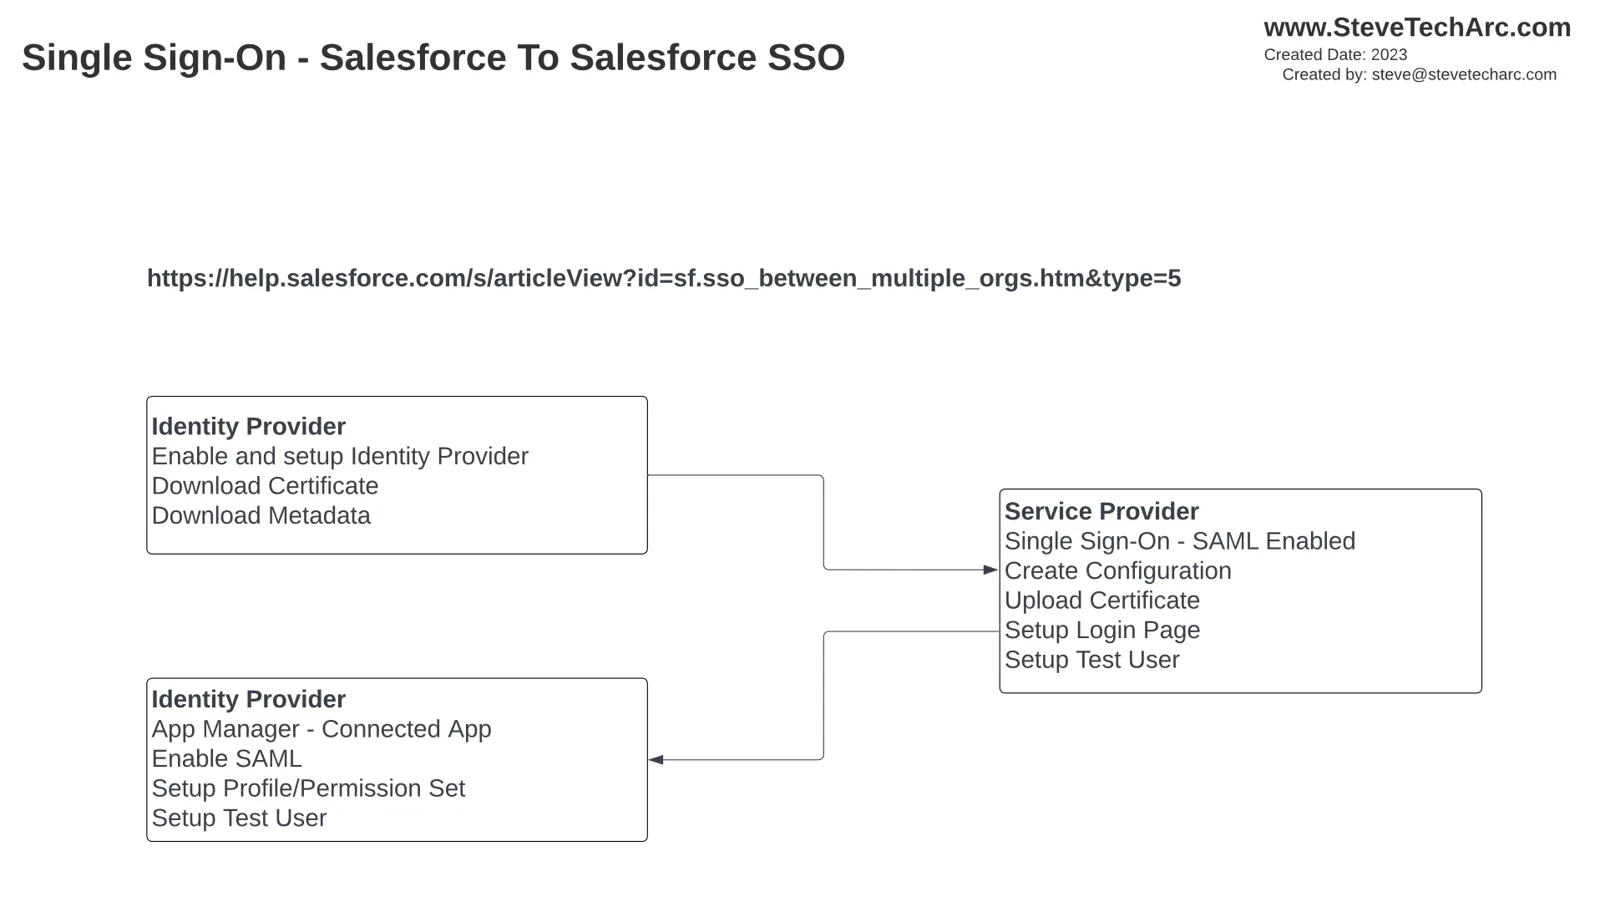
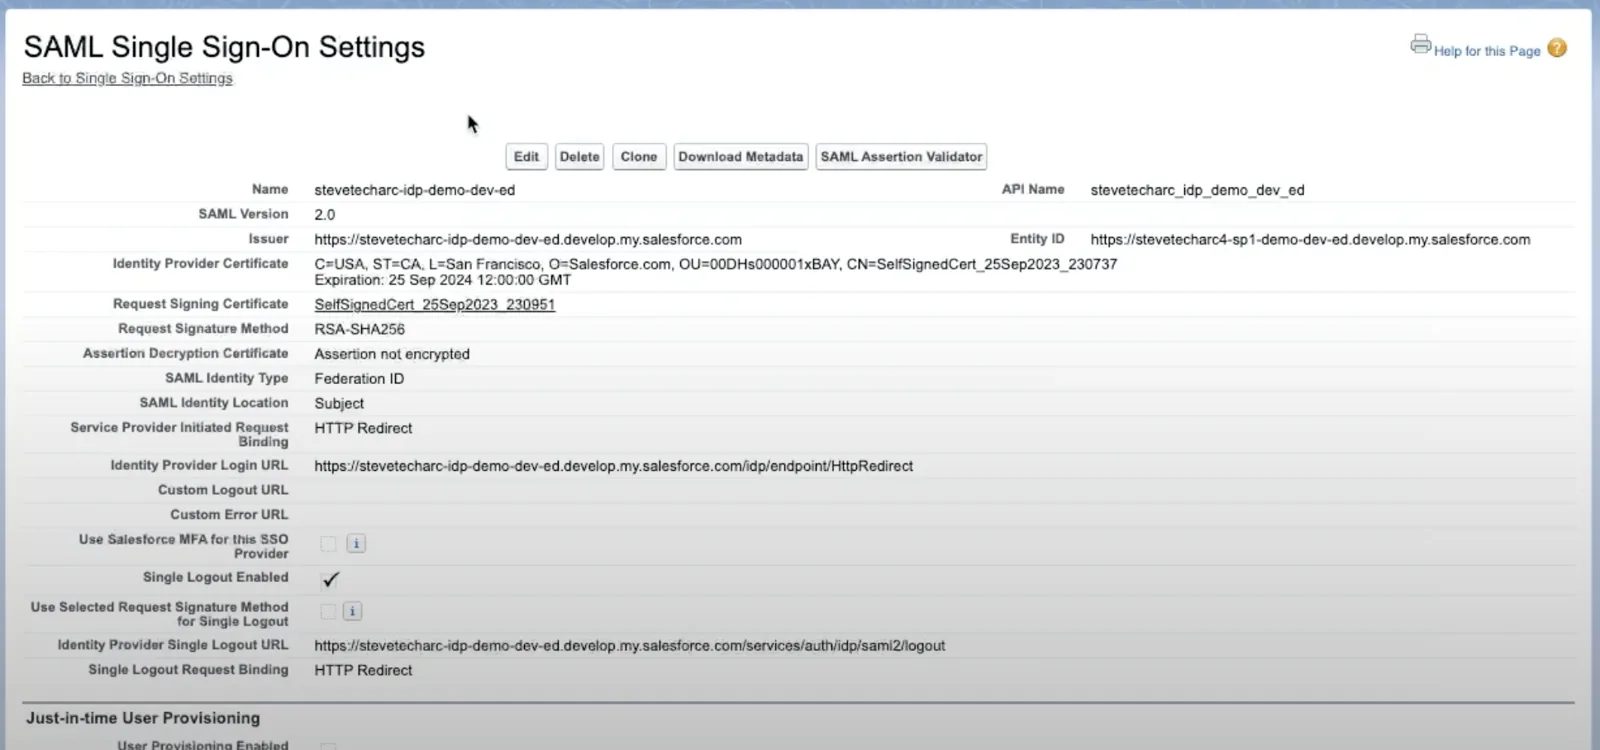
Stáhněte certifikát a metadata z orgu IDP.
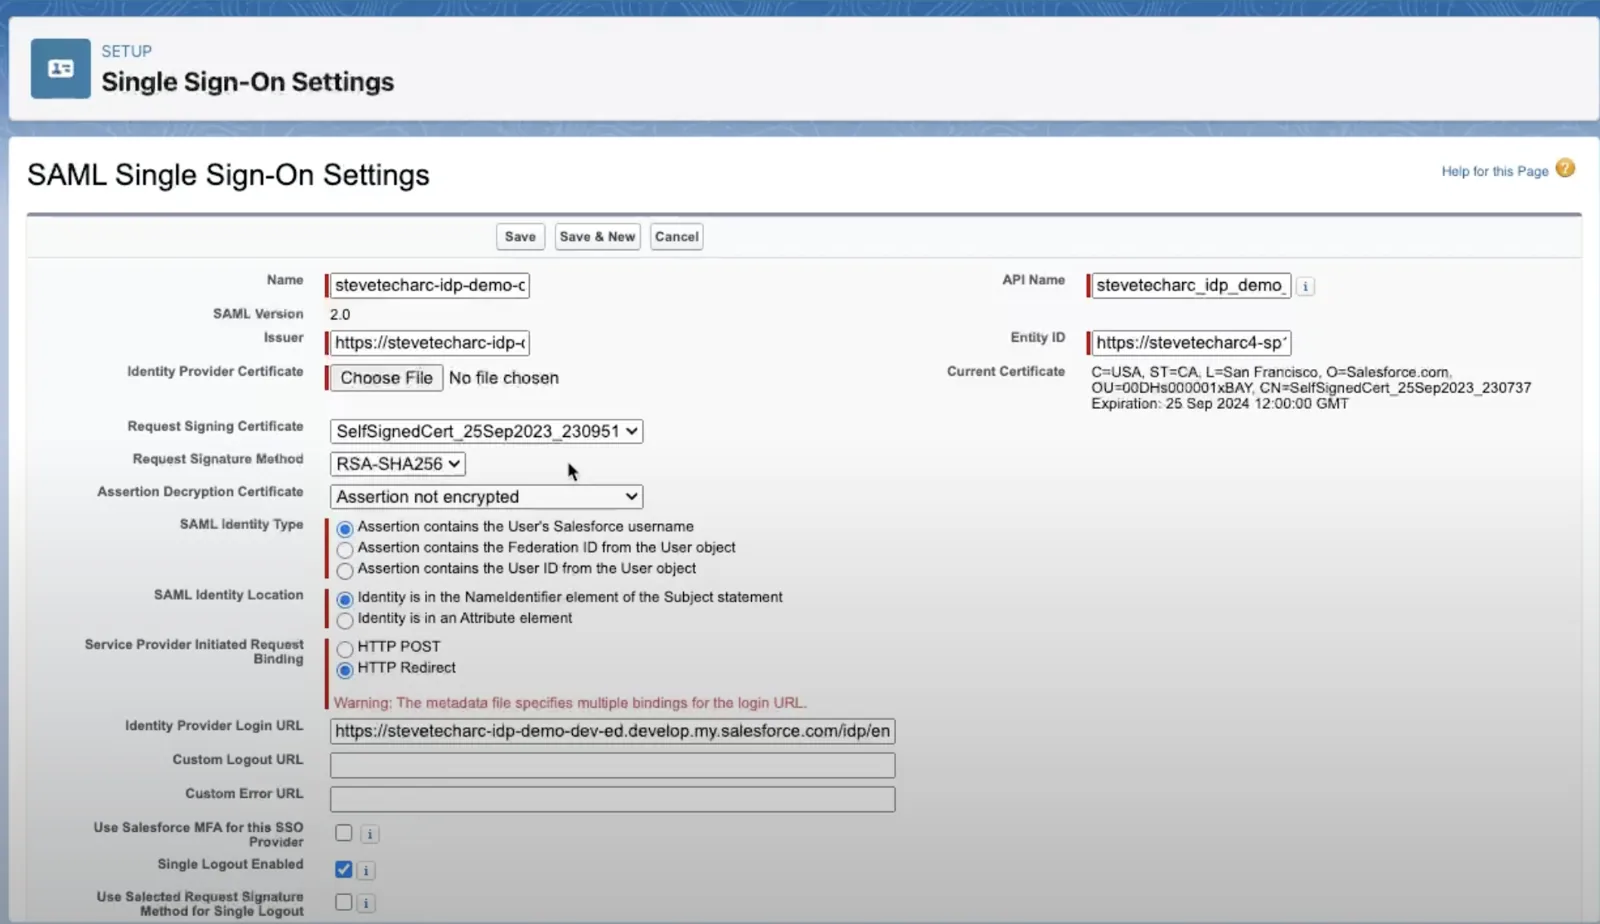
V orgu SP zapněte SSO a nahrajte certifikát a metadata IDP.
V orgu IDP nakonfigurujte connected app s entity ID a ACS URL poskytovatele služeb.
Přiřaďte connected app příslušným uživatelským profilům.
Testování konfigurace SSO
Přihlaste se do orgu IDP s přihlašovacími údaji testovacího uživatele.
Přejděte na URL orgu SP a zvolte možnost přihlášení přes SSO.
Ověřte, že se testovací uživatel dostane do orgu SP bez zadávání dalších přihlašovacích údajů.
Závěr
Nastavení SSO mezi dvěma orgy Salesforce zahrnuje několik kroků, ale postup je přímočarý. S tímto nastavením mohou uživatelé snadno přecházet mezi různými orgy Salesforce s jedinou sadou přihlašovacích údajů, což zajišťuje plynulý uživatelský zážitek.
Zůstaňte naladěni
Vydejte se na cestu k Salesforce Identity s jistotou! Další poznatky a tipy najdete tady na www.SteveTechArc.com a na kanálu @SteveTechArc (opens in a new tab) na YouTube. Přihlaste se k odběru a prohlubte své porozumění Salesforce Identity.
Pomáháme měnit svět sdílením informací o integraci s kolegy architekty a se všemi, kdo jsou na cestě k architektovi!
STA 3.5