
Właściciele ustalają politykę, architekci ją egzekwują
Dostępne także w 28 językach
English · Español · 日本語 · Português (Brasil) · Français · Deutsch · Italiano · 한국어 · 简体中文 · Português (Portugal) · 繁體中文 · Bahasa Indonesia · Türkçe · Tiếng Việt · ไทย · Nederlands · العربية · עברית · Українська · हिन्दी · Русский · Svenska · Dansk · Norsk bokmål · Suomi · Español (México) · Français (Canada) · Deutsch (Schweiz)
Rozdział 5 kursu Data Architect, część 1: Jak zostać architektem danych. Wstecz: Zrozumieć dane przedsiębiorstwa.
Powiedz „ład danych”, a ludzie wyobrażają sobie spotkania: komitety, polityki, dokument, którego nikt nie czyta. Ja za każdym razem zadaję inne pytanie: gdzie polityka jest egzekwowana?
Jeśli polityka mówi, że tylko finanse mogą zmieniać nazwę prawną klienta, co powstrzymuje wszystkich innych? Jeśli mówi, że ekipy widzą adres odbiorcy tylko dla własnych przystanków i tylko w dniu dostawy, co sprawia, że to prawda? Jeśli mówi, żeby przechowywać to siedem lat, co usuwa to po siedmiu? Polityka bez punktu egzekwowania to w dużej mierze pobożne życzenie. Moje stanowisko jest proste: właściciele ustalają politykę; architekci ją egzekwują. Decyduje właściciel danych. System zaprojektowany przez architekta sprawia, że decyzja jest mechanicznie prawdziwa.
I nie oczekuj, że skończysz. Ładu danych nigdy się nie kończy. Przychodzi falami i polega na niewpuszczaniu najgorszych złych danych. Jest prosty, gdy Salesforce stoi sam, a trudniejszy i bardziej potrzebny, gdy Salesforce jest jednym węzłem krajobrazu, który narysowaliśmy w rozdziale 4. Dlatego ten rozdział był pierwszy: krajobraz mówi ci, jak daleko musi sięgać ład danych.
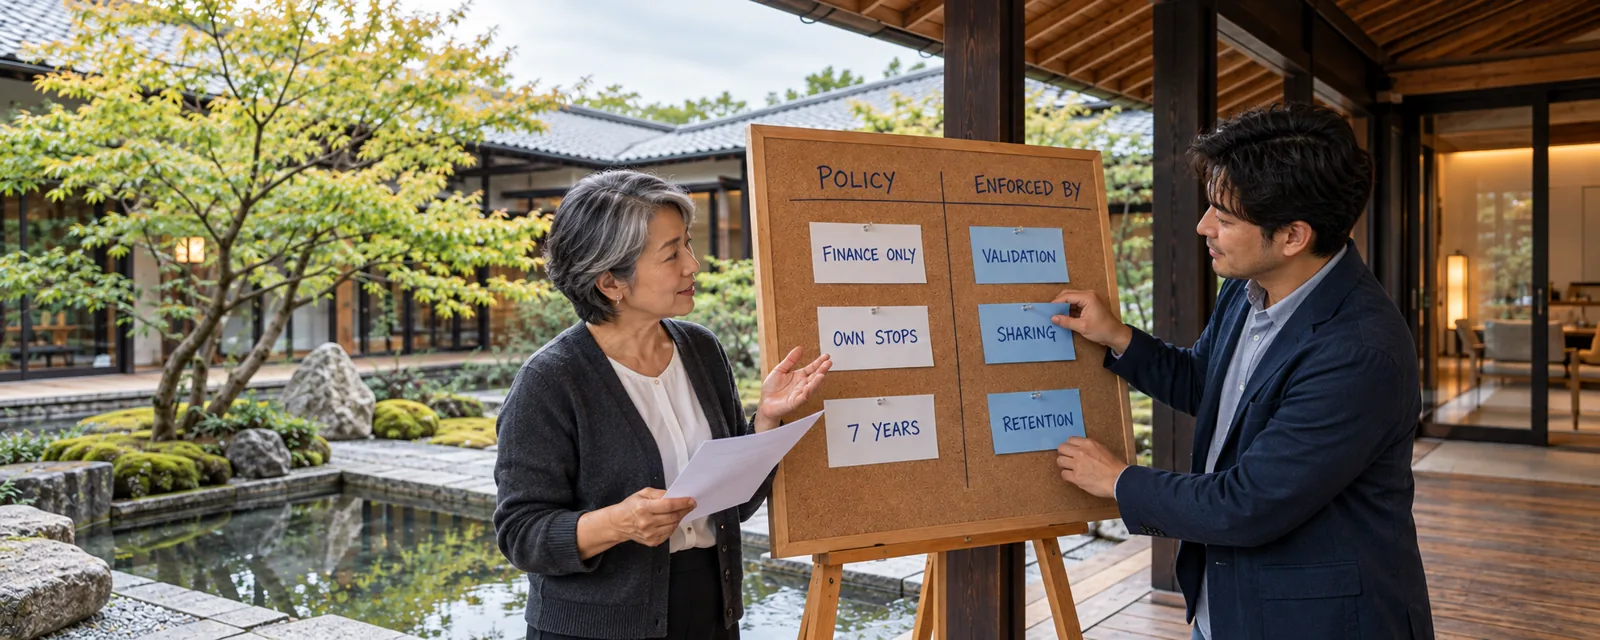
Obraz wygenerowany przez AI.
Stanowiska w tym rozdziale
Dział zatytułowany „Stanowiska w tym rozdziale ”- Prowadź program tak, jak działa firma: centralnie, federacyjnie albo hybrydowo; architekt musi wiedzieć, kto zatwierdza politykę.
- Właściciel rekordu to nie właściciel danych. Pole Właściciel steruje przypisaniem i dostępem; odpowiedzialność za dane leży po stronie biznesu.
- Otwarte czy zablokowane tworzenie zależy od ładu danych wokół danych. Otwarte jest w porządku w większości małych i średnich orgów; zablokuj je, gdy konta są zarządzane w ERP albo z nim synchronizowane; drogą środka jest tymczasowy typ rekordu z kontrolowaną konwersją na zarządzany.
- Jeśli ERP jest źródłem nadrzędnym dla pola, nie zmieniasz go, tylko prosisz o zmianę. Złoty rekord jest hybrydą: pola danych podstawowych z ERP przychodzą do środka, własne pola Salesforce nigdy nie wracają, a przepływy dwukierunkowe potrzebują reguły na kolizje.
- Klasyfikuj pola wrażliwe, a nie każde pole. Dokumentuj szeroko; klasyfikuj z rozmysłem; zachowuj zarówno metadane biznesowe, jak i techniczne.
- Ucz o regulacjach. Wielu architektów nigdy nie słyszało o przepisach spoza własnego regionu, a te przepisy kształtują projektowanie systemów.
- Używaj standardowego modelu zgód wszędzie, gdzie się da, zamiast budować go od nowa.
- Przy prawie do bycia zapomnianym najpierw kontroluj, dokąd trafiają dane osobowe. Usuwanie jest rzadkie i trudne; projektuj tak, żeby dane osobowe lądowały w niewielu miejscach, a potem wytrop każdą kopię: historię pól, archiwa, kopie analityczne, indeksy wyszukiwania i rozmowy z agentami, zanim minie termin.
- Shield to odpowiedź na kluczowe wymagania regulacyjne, takie jak szyfrowanie w spoczynku, z kompromisami, które trzeba zaprojektować.
- Field Audit Trail tam, gdzie są regulacje. Standardowa historia pól jest domyślna.
- Skonfiguruj Event Monitoring, zanim będzie potrzebny, i kieruj zdarzenia do repozytorium, takiego jak Splunk. Nie można trafić na problem i dopiero wtedy odkryć, że się ich nie zbierało.
Cykl życia zarządzanych danych
Dział zatytułowany „Cykl życia zarządzanych danych ”Siedem pytań przez całe życie danych. Narzędzia wspierają politykę; nie definiują jej.
Droga przez ten rozdział
Dział zatytułowany „Droga przez ten rozdział ”Sześć modułów, każdy samodzielny.
- Ład danych projektuje się w orgu. Właściciele, stewardzi i opiekunowie techniczni; centralnie, federacyjnie albo hybrydowo; właściciel rekordu a właściciel danych; zamiana każdej polityki w punkt egzekwowania.
- Nie wpuszczaj złych danych. „Wystarczająco dobre” jako definicja biznesowa; otwarte a zablokowane tworzenie, rekord tymczasowy i typ rekordu dla każdego przepływu; hybrydowy złoty rekord i dane dwukierunkowe; decyzja o jakości na każdej granicy danych.
- Poznaj swoje dane: słownik, pochodzenie i klasyfikacja. Metadane biznesowe i techniczne; co dane znaczą, skąd pochodzą, jak trzeba je traktować i dlaczego klasyfikacja bez egzekwowania to dekoracja.
- Prawo o prywatności kształtuje projekt. Przepisy, które warto rozpoznawać, co mają wspólnego (prawa, przekazywanie, zgłaszanie naruszeń, rozliczalność) i pytania, które je przetrwają; anonimizacja a pseudonimizacja; zgodność to nie produkt.
- Zgoda i prawo do bycia zapomnianym. Zgoda jako dane, standardowy model zgód, termin biegnący przy każdym żądaniu i projektowanie usuwania, zanim przyjdzie pierwsze żądanie.
- Chroń, przechowuj, udowadniaj. Kompromisy szyfrowania, sandboxy, retencja, historia pól i Field Audit Trail oraz Event Monitoring skonfigurowany z wyprzedzeniem.
Na koniec sprawdź się z przewodnikiem do nauki do tego rozdziału: lista kontrolna na egzamin, nawyki wykraczające poza niego, słowa do zapamiętania i kilka pytań.
Co tu decyduje architekt
Dział zatytułowany „Co tu decyduje architekt ”- Kto jest właścicielem każdej ważnej domeny danych i co egzekwuje politykę każdego właściciela.
- Jakie złe dane są zatrzymywane, a jakie wyłapywane, odkładane do kwarantanny i naprawiane później.
- Które pola są wrażliwe i co zmienia ta klasyfikacja.
- Dokąd trafiają dane osobowe, do czego wolno ich używać i jak usuwa się je ze wszystkich kopii.
- Jak długo przechowuje się dane i ich historię i jakie dowody istnieją, żeby udowodnić, co się wydarzyło.
Ten rozdział to wskazówki architektoniczne, a nie porada prawna. Dział prawny i dział zgodności decydują, które przepisy mają zastosowanie i czego wymagają; architekt zamienia te wymagania w projekt.
Poza egzaminem: ład danych ma nowego odbiorcę, agenta. Klasyfikacja decyduje, co może pobrać, zgoda decyduje, do czego może użyć danych, a pochodzenie i audyt muszą sięgać aż do tego, co powiedział i zrobił. Każdy moduł kończy się tym, co AI zmienia w jego części cyklu życia.
Do zgłębienia
Dział zatytułowany „Do zgłębienia ”- Pomoc Salesforce, Data Classification Metadata Fields (opens in a new tab) (po angielsku), sprawdzono 2026-10-14.
- Pomoc Salesforce, Understand the Salesforce Consent Data Model (opens in a new tab) (po angielsku), sprawdzono 2026-10-14.
- Rozporządzenie (UE) 2016/679 (RODO) (opens in a new tab), EUR-Lex, sprawdzono 2026-10-14.
Dalej: Dane podstawowe i tożsamość