
Domina los perfiles y conjuntos de permisos de Salesforce: el presente y el futuro
En la sesión de hoy entramos en el terreno de la seguridad de Salesforce, centrándonos en los perfiles y los conjuntos de permisos. Antes, los perfiles eran el método principal para definir las capacidades de los usuarios, y cubrían tanto la autenticación como las capacidades funcionales en Salesforce.
Sin embargo, este enfoque se volvió poco manejable a medida que Salesforce evolucionaba, y los perfiles se multiplicaron. Para resolverlo, Salesforce introdujo los conjuntos de permisos. En esta entrada veremos el papel de los perfiles y los conjuntos de permisos en la seguridad de Salesforce, cómo se usan hoy y hacia dónde van.
[caption id="" align=“alignnone” width=“1914”]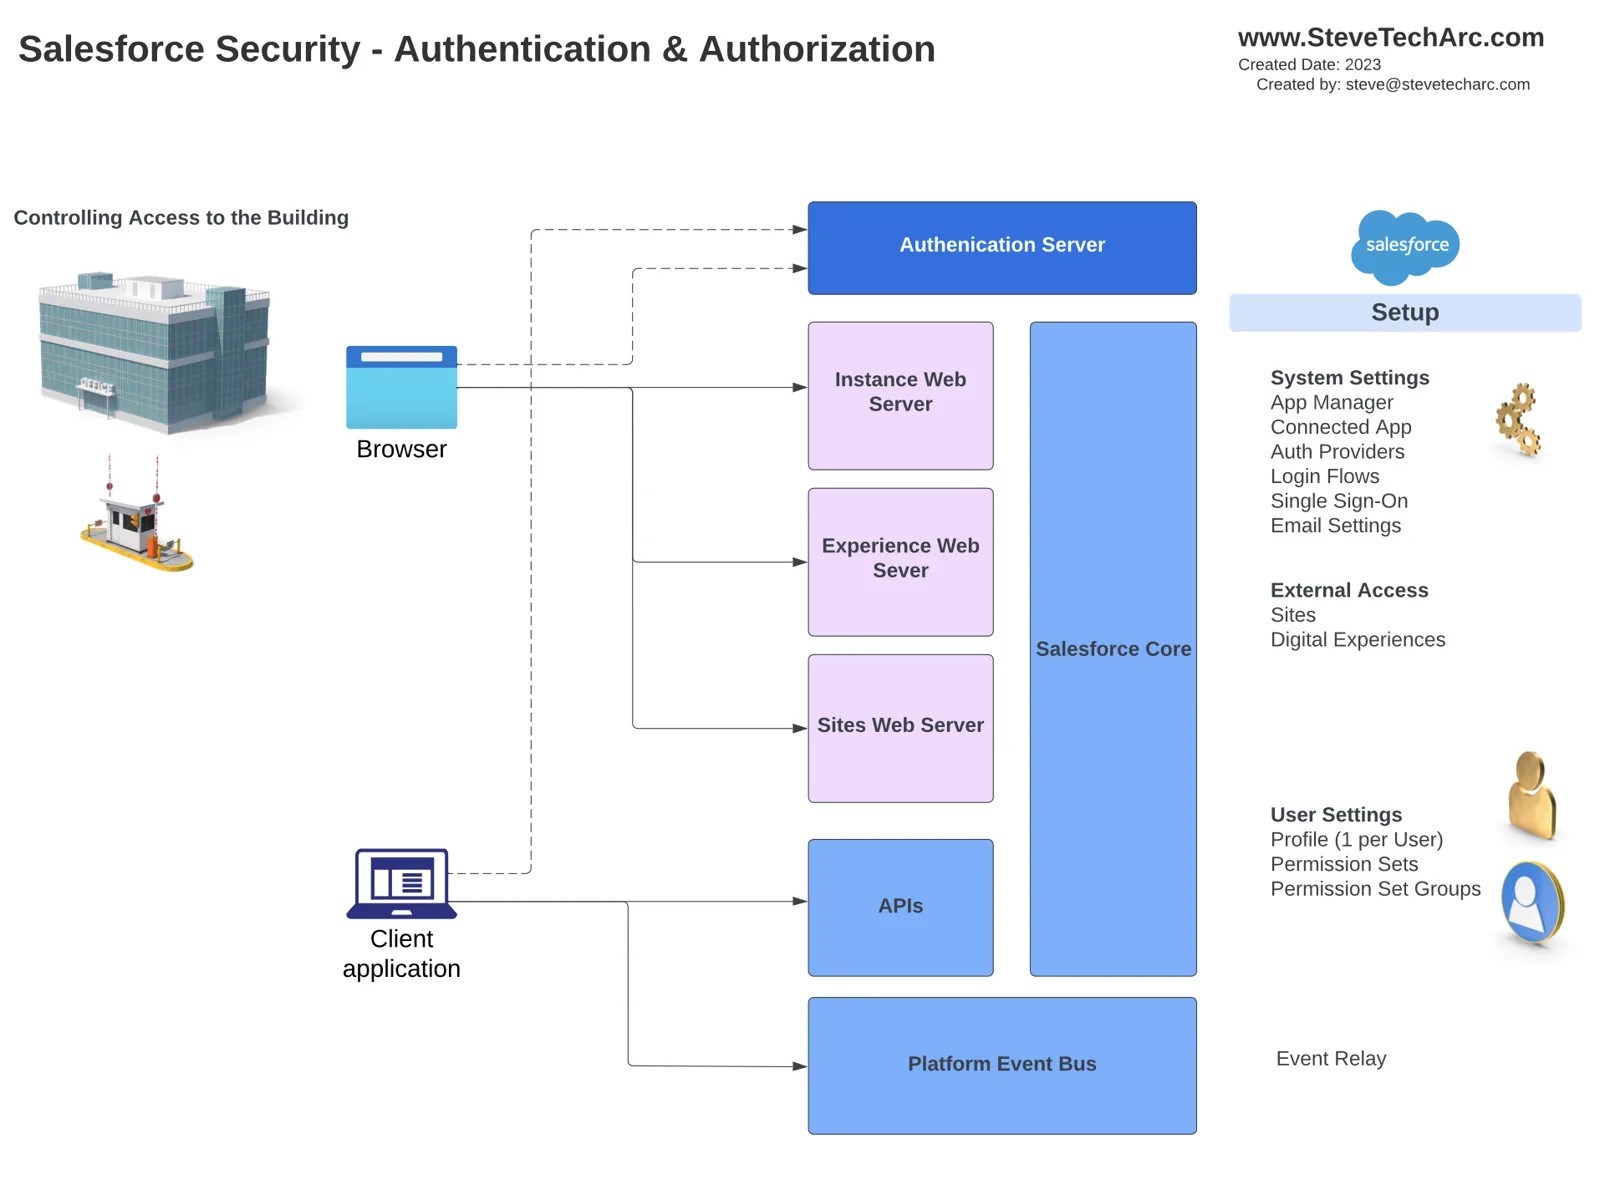 Muestra la autenticación y la autorización iniciales y los componentes de configuración relacionados. Es parecido a obtener el acceso inicial a un edificio. [/caption]
Los perfiles y su papel:
Los perfiles han sido tradicionalmente la piedra angular del control de acceso en Salesforce. Cada usuario tiene asignado un único perfil, que determina sus capacidades y su acceso en la plataforma. Los perfiles controlan varios ajustes, entre ellos:
[caption id="" align=“alignnone” width=“1912”]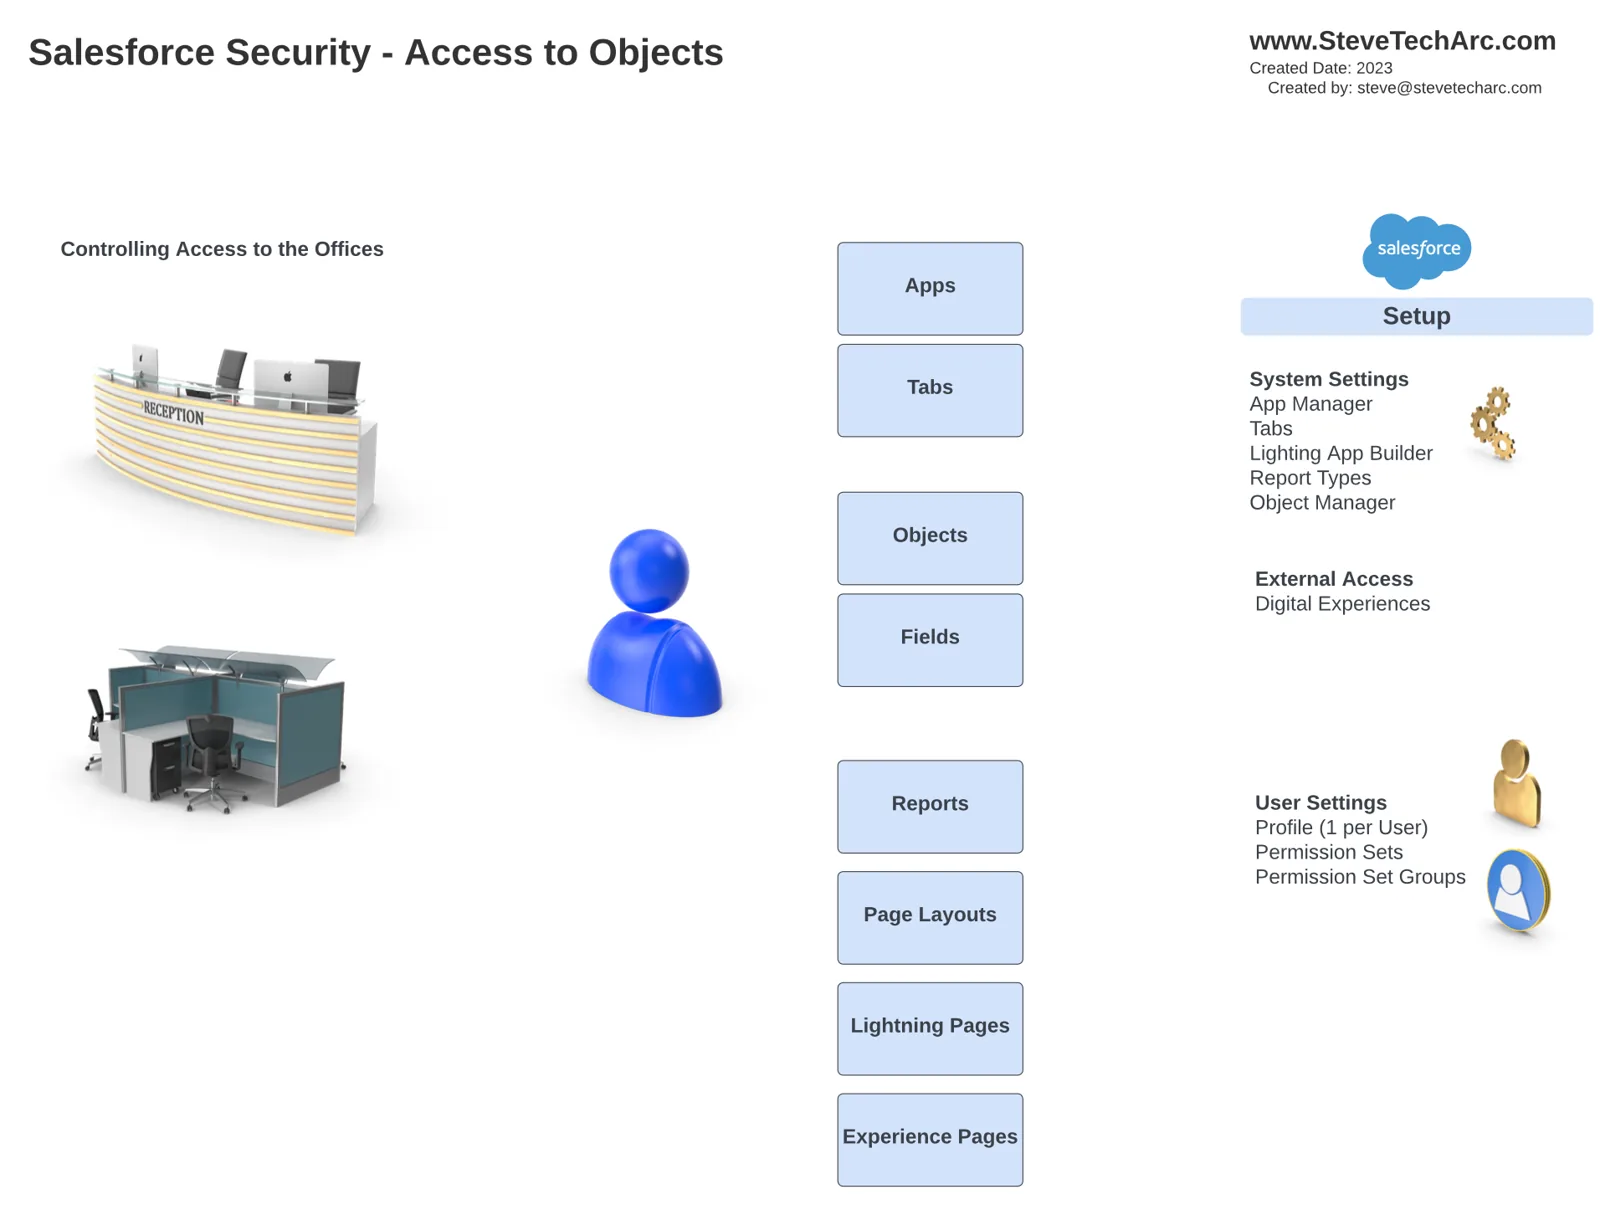 Representa el acceso y el control sobre elementos concretos una vez que el usuario se ha autenticado. [/caption]
Elementos de Salesforce
Formatos de página: determinan las pantallas de la interfaz que se muestran a perfiles concretos.
Tipos de registro: se pueden asignar tipos de registro concretos a los perfiles para adaptar la experiencia de usuario.
Seguridad a nivel de campo (FLS): los perfiles definen qué campos pueden ver y editar los usuarios.
Configuración de aplicaciones personalizadas: determina qué aplicaciones y fichas se ven u ocultan de forma predeterminada.
Acceso a nivel de objeto: los perfiles especifican el nivel de acceso (leer, crear, editar, eliminar) a los objetos estándar y personalizados.
Capacidades de eventos de plataforma: los perfiles controlan el acceso para leer o crear eventos de plataforma.
Configuración de sesión: los perfiles fijan las políticas de sesión, como las políticas de contraseñas, las horas de inicio de sesión y los rangos de IP.
Permisos personalizados: los perfiles conceden o deniegan permisos personalizados.
Permisos del sistema: los perfiles regulan los permisos de administración de alto nivel.
La aparición de los conjuntos de permisos:
Aunque los perfiles son la principal puerta de entrada del acceso, los conjuntos de permisos surgieron para resolver la proliferación de perfiles. Agrupan capacidades en una sola entidad que se puede añadir a usuarios concretos. Este enfoque complementa a los perfiles y da más flexibilidad. Los conjuntos de permisos permiten:
Control de acceso granular: dan acceso detallado a aplicaciones, fichas, objetos, campos, informes y más.
Asignación entre licencias: se pueden asignar a usuarios con licencias distintas.
Configuración de objetos: definen el acceso y la configuración a nivel de objeto.
Configuración de eventos de plataforma: controlan el acceso a los eventos de plataforma.
Configuración de aplicaciones personalizadas: especifican los permisos de aplicaciones y fichas.
Acciones de Apex y credenciales con nombre: dan acceso a estas funcionalidades.
Acceso a las direcciones de correo de toda la organización: regulan el acceso a esas direcciones.
Permisos del sistema: algunos permisos del sistema se gestionan ahora a nivel de conjunto de permisos.
El futuro de los perfiles y los conjuntos de permisos:
Salesforce avanza hacia un futuro en el que los perfiles se centrarán sobre todo en el acceso inicial de los usuarios y en algunos ajustes predeterminados. Mientras tanto, los conjuntos de permisos se convertirán en el principal lugar desde el que conceder capacidades. El objetivo es simplificar los perfiles y hacerlos ligeros, dando acceso a los usuarios mediante una serie de conjuntos y grupos de conjuntos de permisos.
Puntos clave:
Los perfiles han sido el método tradicional para controlar el acceso de los usuarios en Salesforce.
Los conjuntos de permisos surgieron para resolver la proliferación de perfiles y ofrecer un control de acceso más granular.
Los perfiles evolucionarán para gestionar sobre todo el acceso inicial y algunos ajustes predeterminados.
Los conjuntos de permisos se convertirán en el medio principal para conceder capacidades concretas.
Los administradores deberían empezar a migrar hacia los conjuntos de permisos y mantener los perfiles lo más ligeros posible.
Conclusión
Como Salesforce sigue evolucionando, es clave adaptarse a estos cambios y aprovechar la potencia de los conjuntos de permisos para un control de acceso más eficiente y flexible.
Hay más en camino
No te pierdas las próximas novedades sobre la seguridad de Salesforce.
Sigue atento aquí en www.SteveTechArc.com y en el canal de YouTube @SteveTechArc (opens in a new tab).
¡Ayudando a cambiar el mundo compartiendo buenas ideas con otros arquitectos y con quienes están en camino de serlo!
Transcripción hecha con ayuda de IA
STA 4.2