
Dominar perfis e conjuntos de permissões do Salesforce: o presente e o futuro
Na sessão de hoje, vamos entrar no universo da segurança do Salesforce, com foco em perfis e conjuntos de permissões. Os perfis costumavam ser o principal método para definir as capacidades dos utilizadores, cobrindo tanto a autenticação como as capacidades funcionais no Salesforce.
Mas esta abordagem tornou-se difícil de administrar à medida que o Salesforce evoluiu, levando à proliferação de perfis. Para enfrentar esse problema, o Salesforce criou os conjuntos de permissões. Neste artigo, vamos ver o papel dos perfis e dos conjuntos de permissões na segurança do Salesforce, como são usados hoje e para onde caminham.
[caption id="" align=“alignnone” width=“1914”]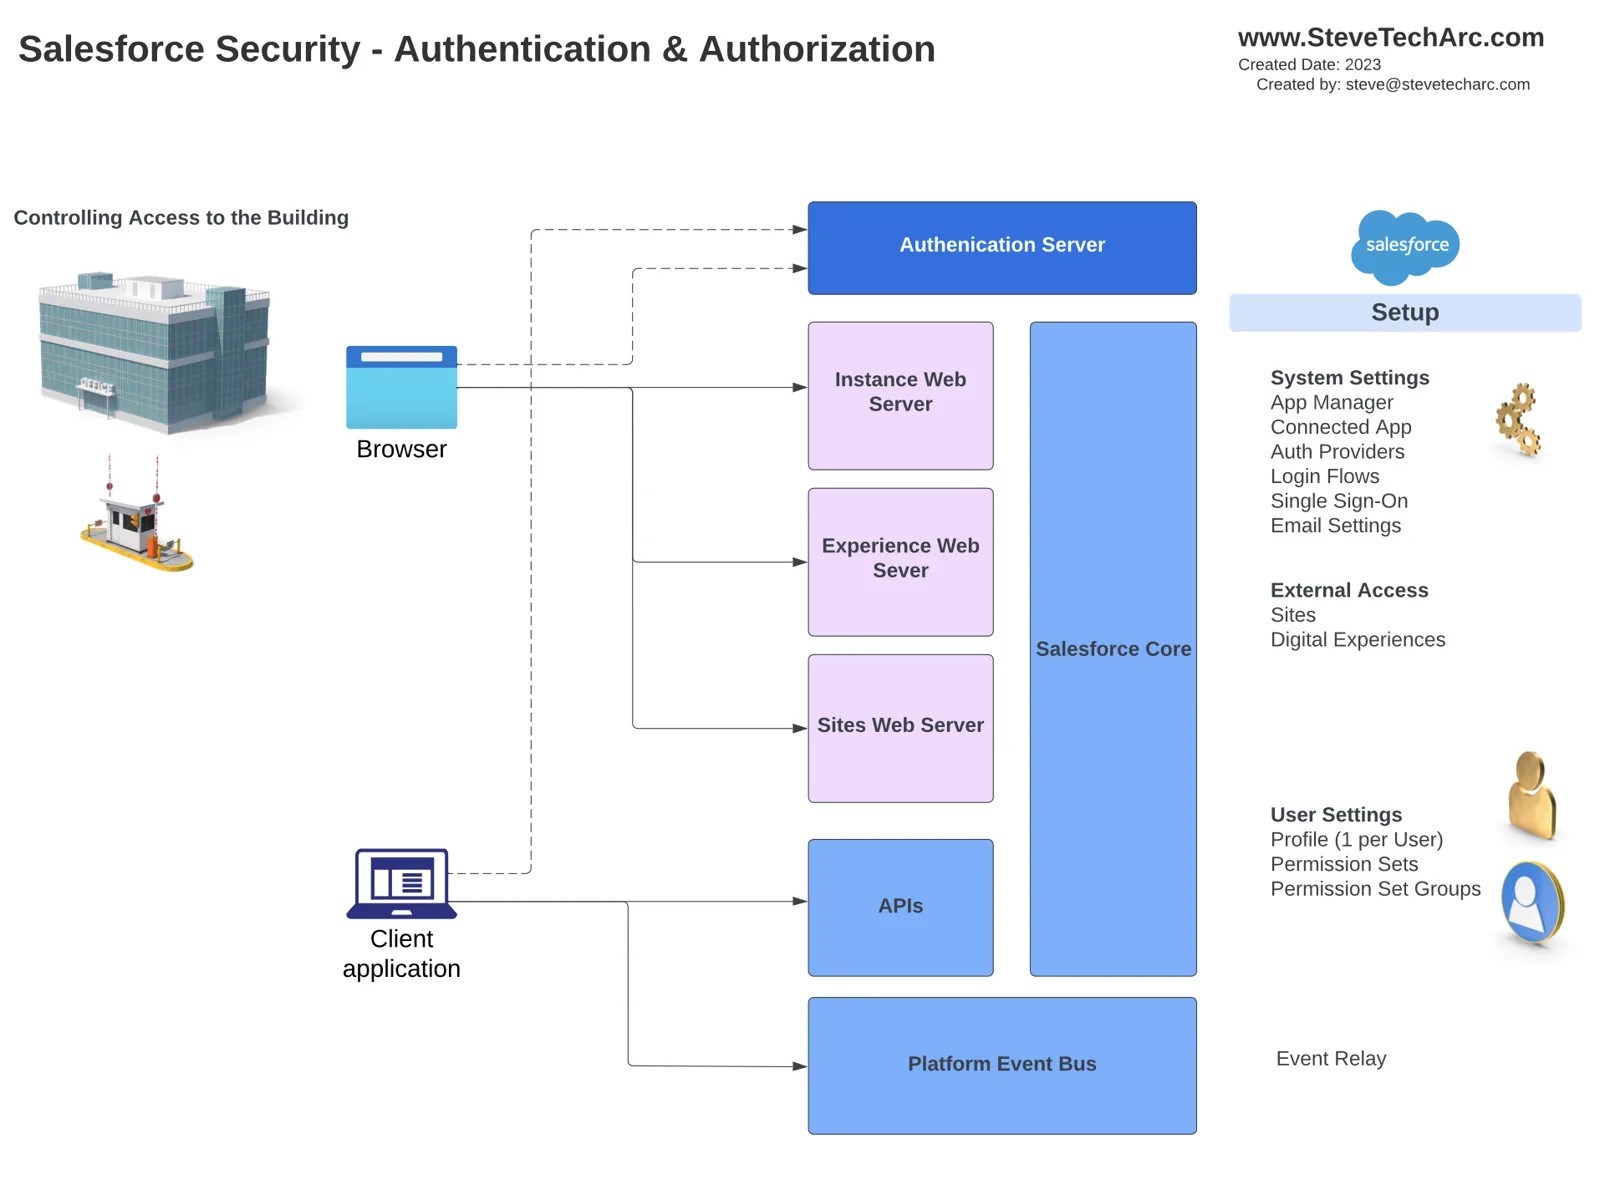 Mostra a autenticação e a autorização iniciais e os componentes de configuração relacionados. É parecido com obter o acesso inicial a um edifício. [/caption]
Os perfis e o seu papel:
Os perfis sempre foram a base do controlo de acesso no Salesforce. Cada utilizador recebe um único perfil, que define as suas capacidades e acessos na plataforma. Os perfis controlam várias definições, incluindo:
[caption id="" align=“alignnone” width=“1912”]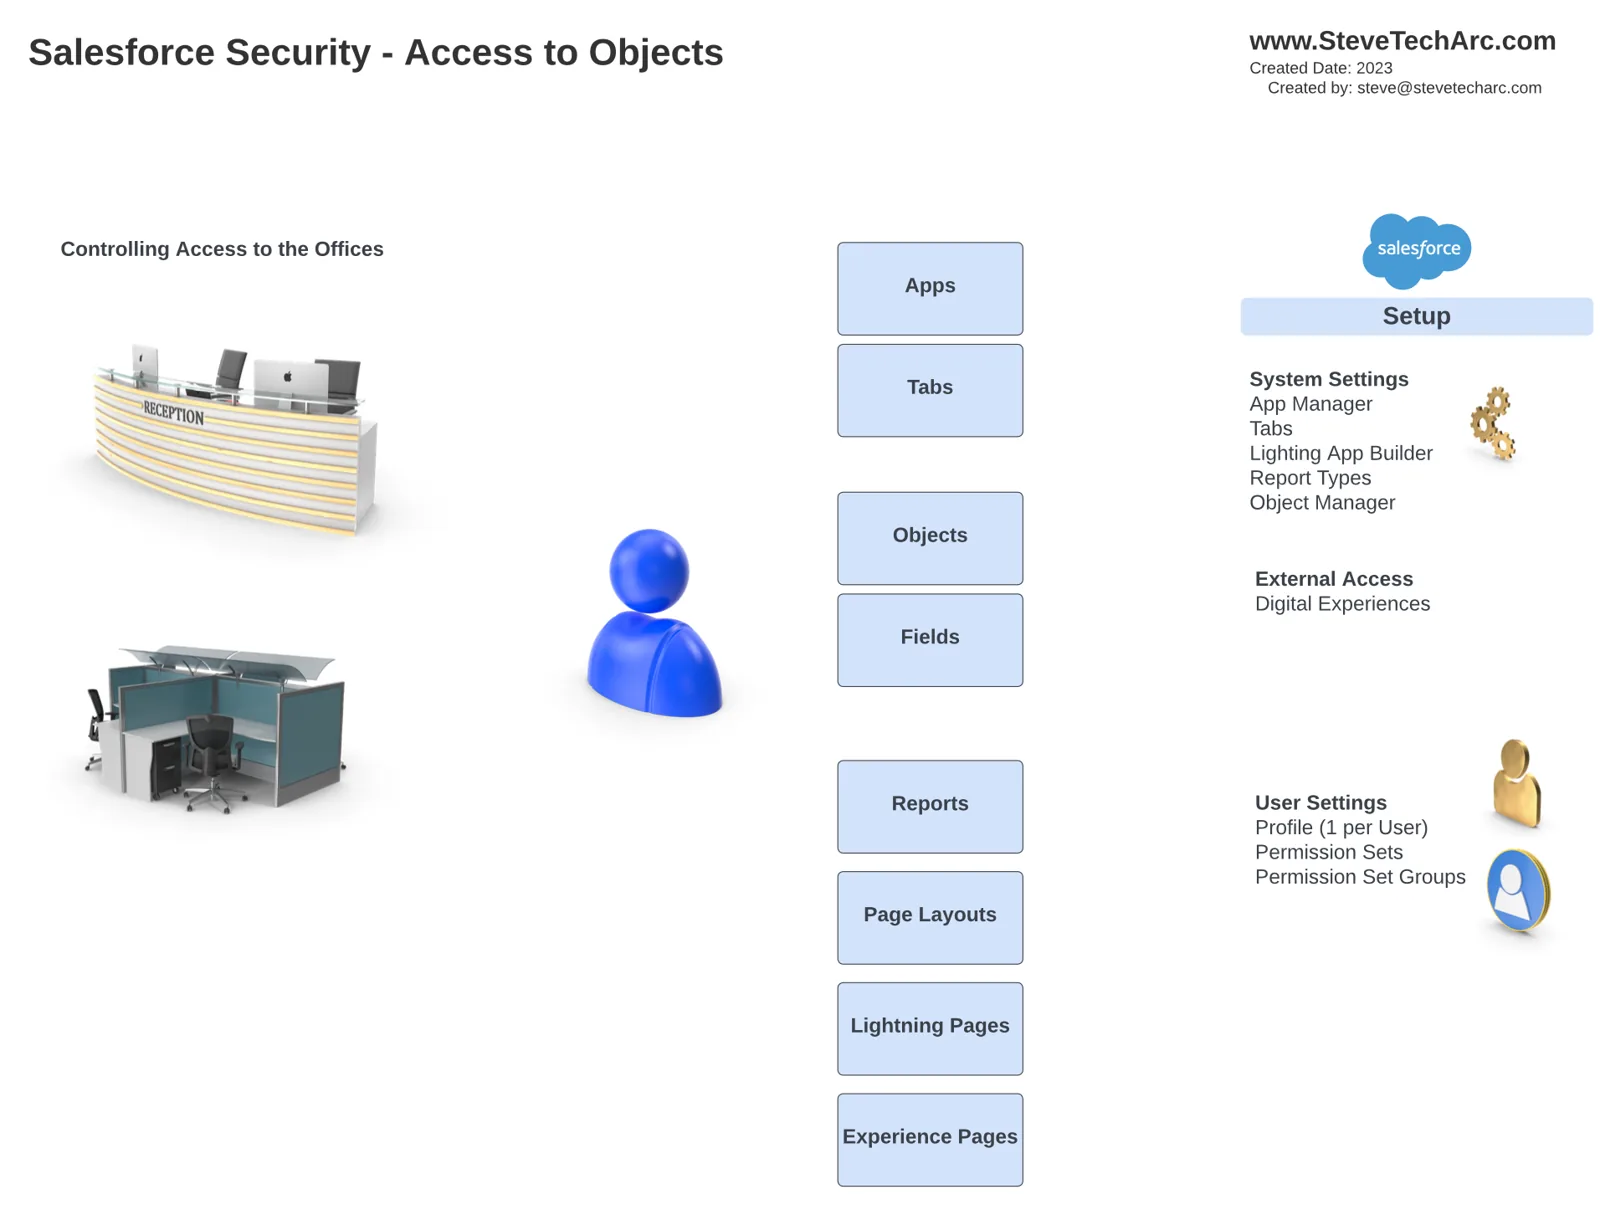 Representa o acesso e o controlo sobre elementos específicos depois de o utilizador ser autenticado. [/caption]
Elementos do Salesforce
Esquemas de página: definem os ecrãs da interface apresentados a perfis específicos.
Tipos de registo: é possível atribuir tipos de registo específicos a perfis, adaptando a experiência do utilizador.
Segurança ao nível do campo (FLS): os perfis definem que campos os utilizadores podem ver e editar.
Definições de aplicações personalizadas: definem que aplicações e separadores ficam visíveis ou ocultos por predefinição.
Acesso ao nível do objeto: os perfis especificam o nível de acesso (leitura, criação, edição, eliminação) aos objetos padrão e personalizados.
Capacidades de eventos de plataforma: os perfis controlam o acesso para ler ou criar eventos de plataforma.
Definições de sessão: os perfis definem políticas de sessão, incluindo políticas de palavra-passe, horários de início de sessão e intervalos de IP.
Permissões personalizadas: os perfis concedem ou negam permissões personalizadas.
Permissões do sistema: os perfis controlam permissões administrativas de alto nível.
O surgimento dos conjuntos de permissões:
Embora os perfis sejam a principal porta de entrada do acesso, os conjuntos de permissões surgiram para resolver o problema da proliferação de perfis. Agrupam capacidades numa única entidade que pode ser adicionada a utilizadores específicos. Esta abordagem complementa os perfis e oferece mais flexibilidade. Os conjuntos de permissões permitem:
Controlo de acesso refinado: concedem acesso detalhado a aplicações, separadores, objetos, campos, relatórios e mais.
Atribuição entre licenças: podem ser atribuídos a utilizadores com licenças diferentes.
Definições de objeto: definem o acesso e as definições ao nível do objeto.
Definições de eventos de plataforma: controlam o acesso a eventos de plataforma.
Definições de aplicações personalizadas: especificam as permissões de aplicações e separadores.
Ações Apex e credenciais nomeadas: concedem acesso a estas funcionalidades.
Acesso a endereços de e-mail da organização: controlam o acesso aos endereços de e-mail de toda a organização.
Permissões do sistema: algumas permissões do sistema são agora geridas ao nível dos conjuntos de permissões.
O futuro dos perfis e dos conjuntos de permissões:
O Salesforce caminha para um futuro em que os perfis se vão concentrar principalmente no acesso de entrada inicial dos utilizadores e em algumas definições predefinidas. Entretanto, os conjuntos de permissões vão tornar-se o principal repositório para conceder capacidades. O objetivo é simplificar os perfis e torná-los leves, dando acesso aos utilizadores através de uma série de conjuntos e grupos de conjuntos de permissões.
Pontos principais:
Os perfis foram o método tradicional de controlar o acesso dos utilizadores no Salesforce.
Os conjuntos de permissões surgiram para resolver a proliferação de perfis e oferecer um controlo de acesso mais refinado.
Os perfis vão evoluir para gerir principalmente o acesso de entrada inicial e algumas definições predefinidas.
Os conjuntos de permissões vão tornar-se o principal meio de conceder capacidades específicas.
Os administradores devem começar a migrar para os conjuntos de permissões e manter os perfis o mais leves possível.
Conclusão
Como o Salesforce continua a evoluir, é crucial adaptar-se a estas mudanças e aproveitar o poder dos conjuntos de permissões para um controlo de acesso mais eficiente e flexível.
Vem aí mais
Fique atento às próximas novidades sobre a segurança do Salesforce.
Acompanhe aqui em www.SteveTechArc.com e no canal do YouTube @SteveTechArc (opens in a new tab).
A ajudar a mudar o mundo, partilhando boas ideias com outros arquitetos e com quem está na jornada para se tornar um!
Transcrição feita com a ajuda de IA
STA 4.2