
Zvládněte profily a sady oprávnění v Salesforce: současnost a budoucnost
V dnešním dílu se ponoříme do oblasti zabezpečení Salesforce a zaměříme se na profily a sady oprávnění. Profily bývaly hlavním způsobem, jak definovat schopnosti uživatelů, a pokrývaly jak autentizaci, tak funkční schopnosti v Salesforce.
S tím, jak se Salesforce vyvíjel, se ale tento přístup stal těžkopádným a vedl k bujení profilů. Aby tento problém vyřešil, zavedl Salesforce sady oprávnění. V tomto článku prozkoumáme roli profilů a sad oprávnění v zabezpečení Salesforce, jak se dnes používají a kam směřují.
[caption id="" align=“alignnone” width=“1914”]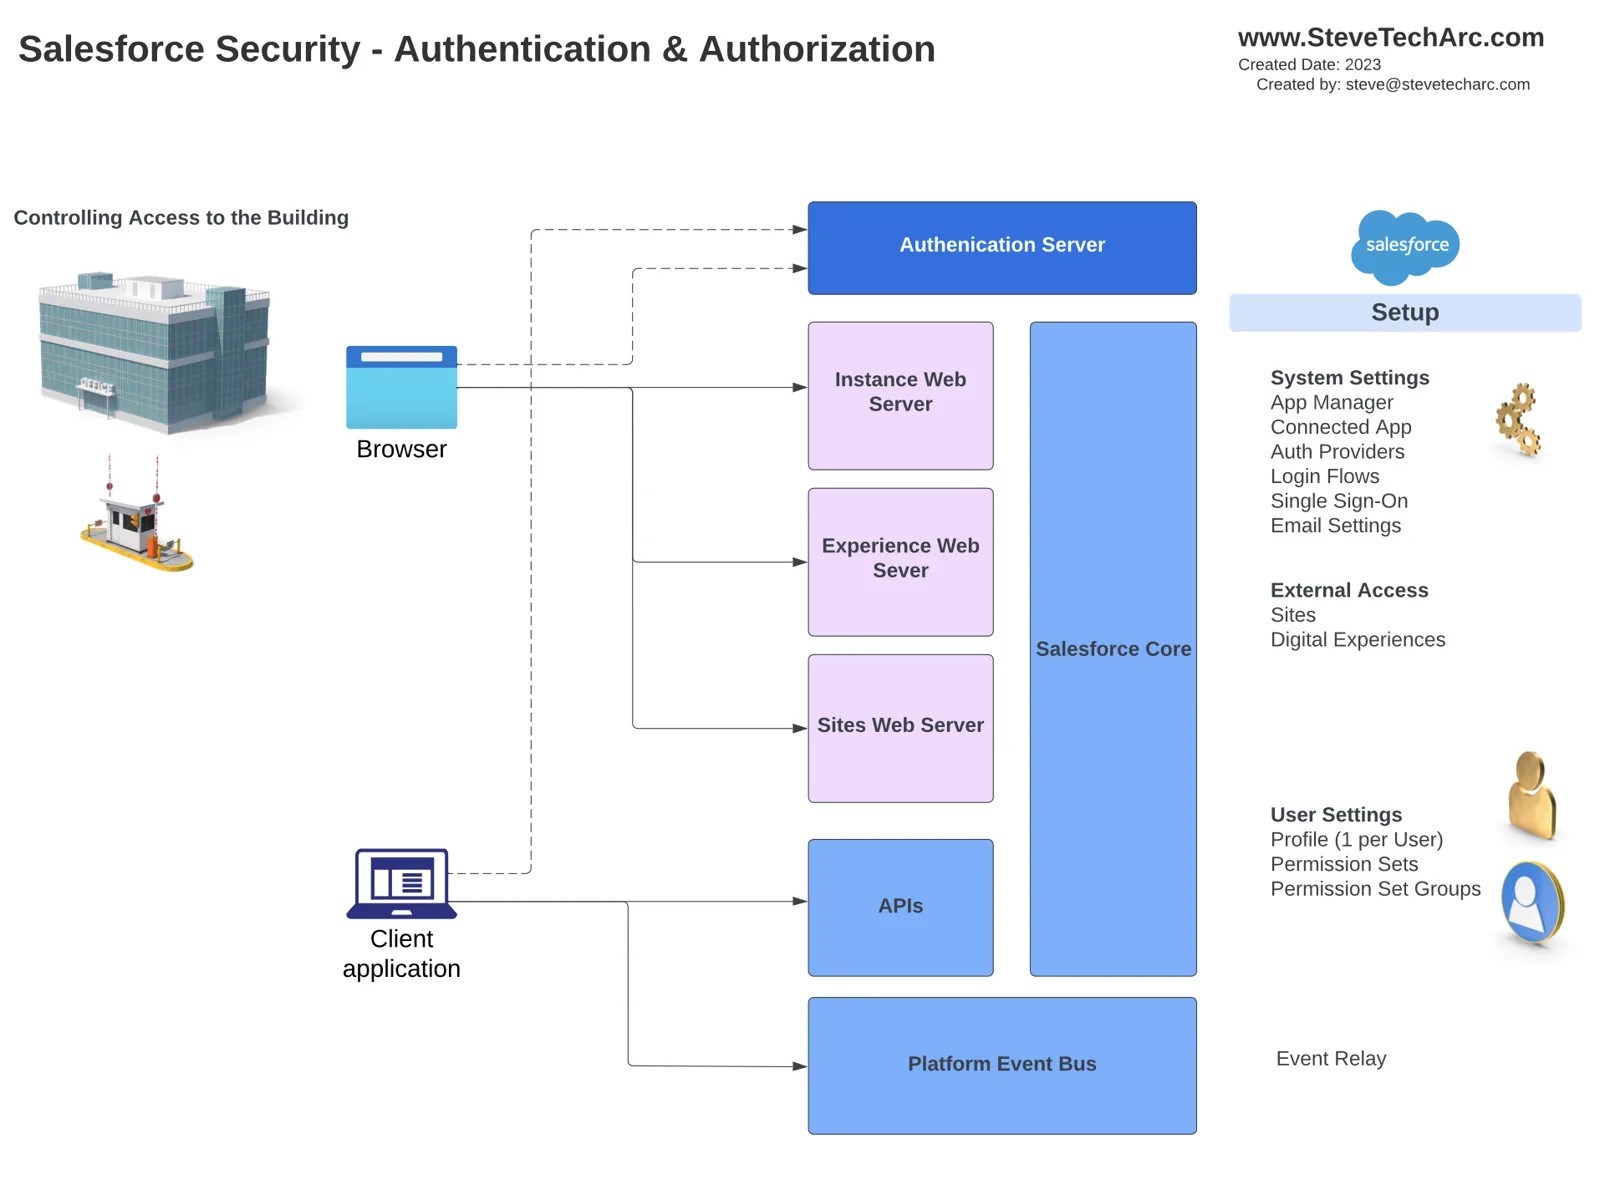 Zobrazuje úvodní autentizaci a autorizaci a související komponenty Nastavení. Je to podobné jako získat první přístup do budovy. [/caption]
Profily a jejich role:
Profily byly tradičně základním kamenem řízení přístupu uživatelů v Salesforce. Každému uživateli je přiřazen jediný profil, který určuje jeho schopnosti a přístup v rámci platformy. Profily řídí řadu nastavení, mimo jiné:
[caption id="" align=“alignnone” width=“1912”]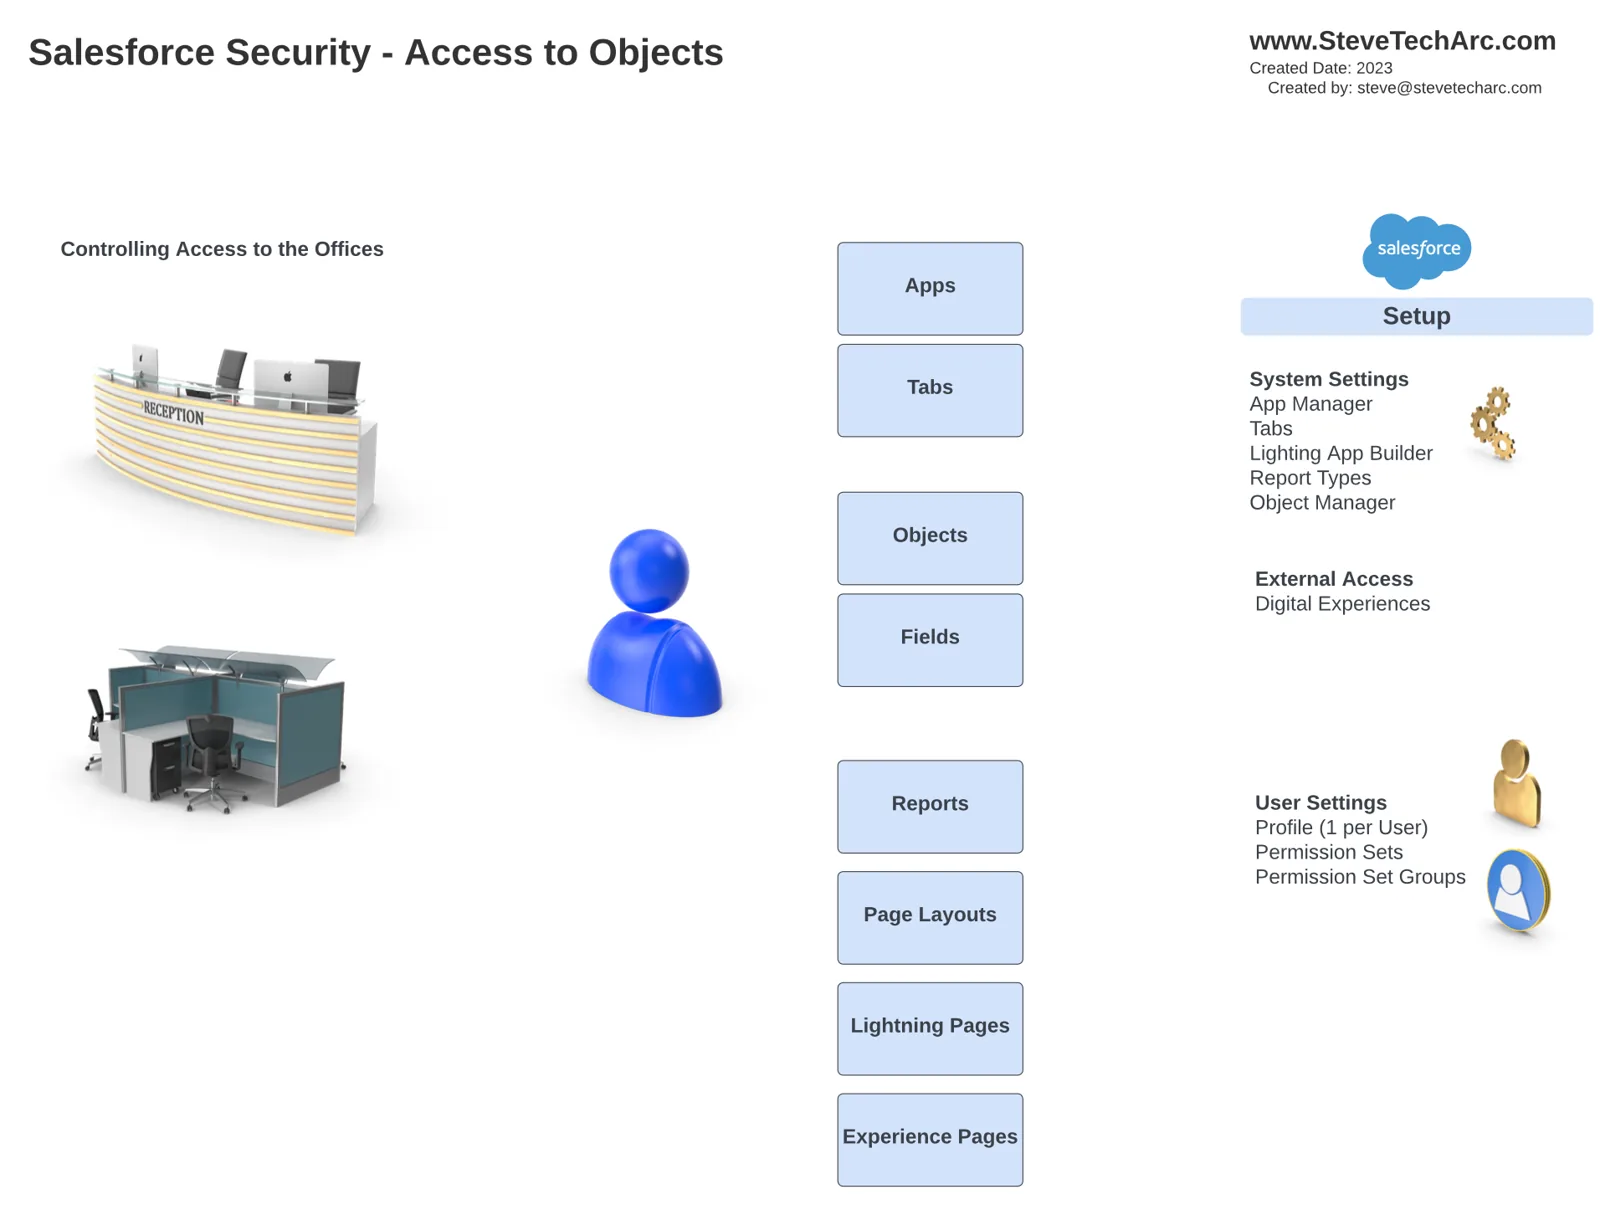 Znázorňuje přístup ke konkrétním prvkům a jejich řízení poté, co je uživatel ověřen. [/caption]
Prvky Salesforce
Rozvržení stránek: Určují obrazovky uživatelského rozhraní zobrazené konkrétním profilům.
Typy záznamů: Profily lze přiřadit ke konkrétním typům záznamů a přizpůsobit tak uživatelský zážitek.
Zabezpečení na úrovni pole (FLS): Profily určují, která pole uživatelé mohou vidět a upravovat.
Nastavení vlastních aplikací: Určují, které aplikace a karty jsou ve výchozím stavu viditelné nebo skryté.
Přístup na úrovni objektu: Profily určují úroveň přístupu (čtení, vytvoření, úprava, odstranění) ke standardním a vlastním objektům.
Schopnosti událostí platformy: Profily řídí přístup ke čtení nebo vytváření událostí platformy.
Nastavení relací: Profily nastavují zásady relací, včetně zásad hesel, přihlašovacích hodin a rozsahů IP adres.
Vlastní oprávnění: Profily udělují nebo odpírají vlastní oprávnění.
Systémová oprávnění: Profily řídí administrátorská oprávnění vysoké úrovně.
Sady oprávnění a jejich vznik:
Zatímco profily slouží jako hlavní vstupní bod pro přístup uživatelů, sady oprávnění vznikly, aby řešily problém bujení profilů. Sady oprávnění seskupují sady schopností do jediné entity, kterou lze přidat konkrétním uživatelům. Tento přístup profily doplňuje a nabízí větší pružnost. Sady oprávnění umožňují:
Jemné řízení přístupu: Sady oprávnění udělují jemně odstupňovaný přístup k aplikacím, kartám, objektům, polím, sestavám a dalším prvkům.
Přiřazení napříč licencemi: Sady oprávnění lze přiřazovat napříč různými uživatelskými licencemi.
Nastavení objektů: Definují přístup a nastavení na úrovni objektu.
Nastavení událostí platformy: Sady oprávnění řídí přístup k událostem platformy.
Nastavení vlastních aplikací: Určují oprávnění k aplikacím a kartám.
Akce Apex a pojmenované přihlašovací údaje: Sady oprávnění udělují přístup k těmto funkcím.
Přístup k e-mailovým adresám pro celou organizaci: Sady oprávnění řídí přístup k e-mailovým adresám pro celou organizaci.
Systémová oprávnění: Některá systémová oprávnění se nyní spravují na úrovni sad oprávnění.
Budoucnost profilů a sad oprávnění:
Salesforce směřuje k budoucnosti, kde se profily budou soustředit hlavně na úvodní vstupní přístup uživatelů a určitá výchozí nastavení. Sady oprávnění se mezitím stanou hlavním úložištěm pro udělování schopností. Cílem je profily zeštíhlit a odlehčit a přístup uživatelům poskytovat řadou sad oprávnění a skupin sad oprávnění.
Hlavní poznatky:
Profily byly tradičním způsobem řízení přístupu uživatelů v Salesforce.
Sady oprávnění vznikly, aby řešily bujení profilů a nabídly jemnější řízení přístupu.
Profily se budou vyvíjet tak, aby spravovaly hlavně úvodní vstupní přístup a některá výchozí nastavení.
Sady oprávnění se stanou hlavním způsobem udělování konkrétních schopností.
Administrátoři by měli začít přecházet na sady oprávnění a udržovat profily co nejlehčí.
Závěr
S tím, jak se Salesforce dál vyvíjí, je zásadní těmto změnám se přizpůsobit a využít sílu sad oprávnění pro efektivnější a pružnější řízení přístupu uživatelů.
Další díly brzy
Těšte se na další novinky o zabezpečení Salesforce.
Zůstaňte naladěni tady na www.SteveTechArc.com a na kanálu @SteveTechArc (opens in a new tab) na YouTube.
Pomáháme měnit svět sdílením zajímavých myšlenek s kolegy architekty a se všemi, kdo jsou na cestě k architektovi!
STA 4.2