
Salesforce 프로필과 권한 집합 마스터하기: 현재와 미래
오늘 시간에는 Salesforce 보안의 영역으로 들어가 프로필과 권한 집합에 집중합니다. 예전에는 프로필이 사용자 기능을 정의하는 주된 방법으로, Salesforce 안의 인증과 기능을 모두 다뤘습니다.
하지만 Salesforce가 발전하면서 이 방식은 다루기 어려워졌고, 프로필이 마구 늘어났습니다. 이 문제를 해결하려고 Salesforce는 권한 집합을 도입했습니다. 이 글에서는 Salesforce 보안에서 프로필과 권한 집합의 역할, 현재의 쓰임, 앞으로의 방향을 살펴봅니다.
[caption id="" align=“alignnone” width=“1914”]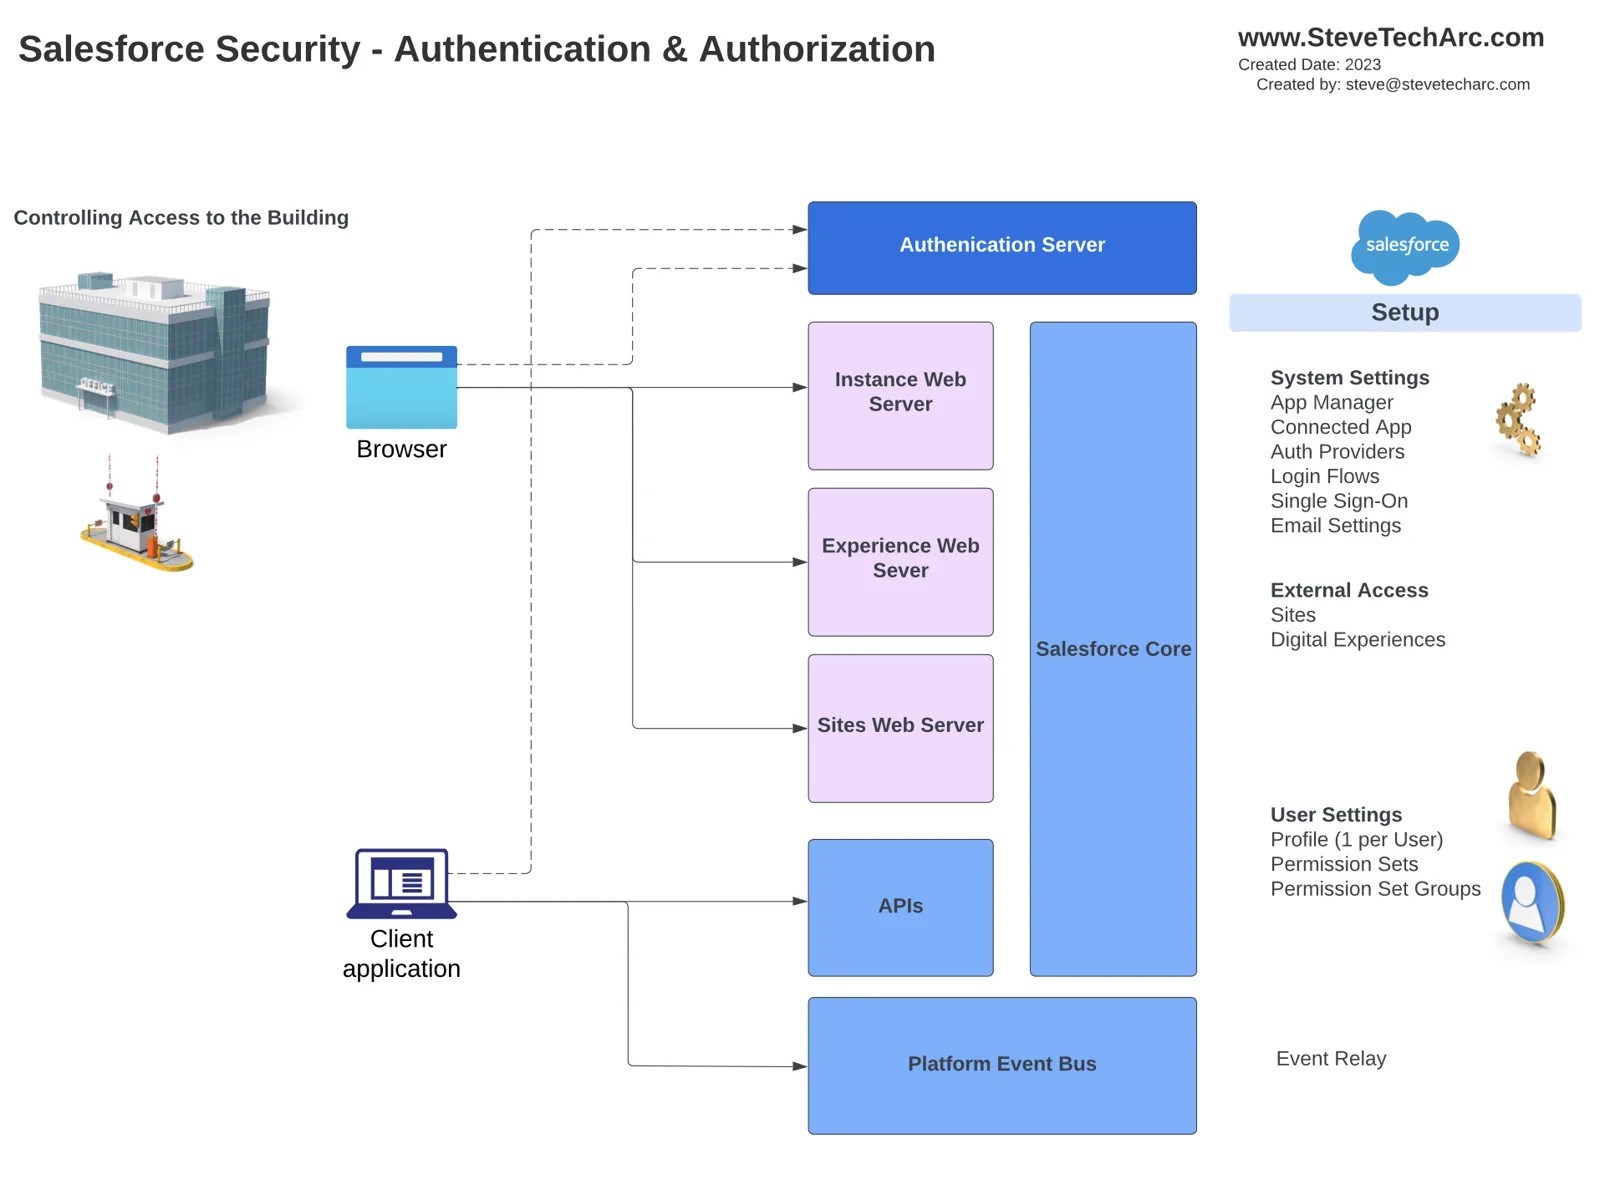 처음의 인증과 권한 부여, 그리고 관련된 설정 구성 요소를 보여 준다. 건물에 처음 들어가는 것과 비슷하다. [/caption]
프로필과 그 역할:
프로필은 전통적으로 Salesforce 사용자 접근 제어의 초석이었습니다. 각 사용자에게 프로필 하나가 할당되고, 그것이 플랫폼 안에서의 기능과 접근을 정합니다. 프로필은 다음을 포함한 여러 설정을 통제합니다.
[caption id="" align=“alignnone” width=“1912”]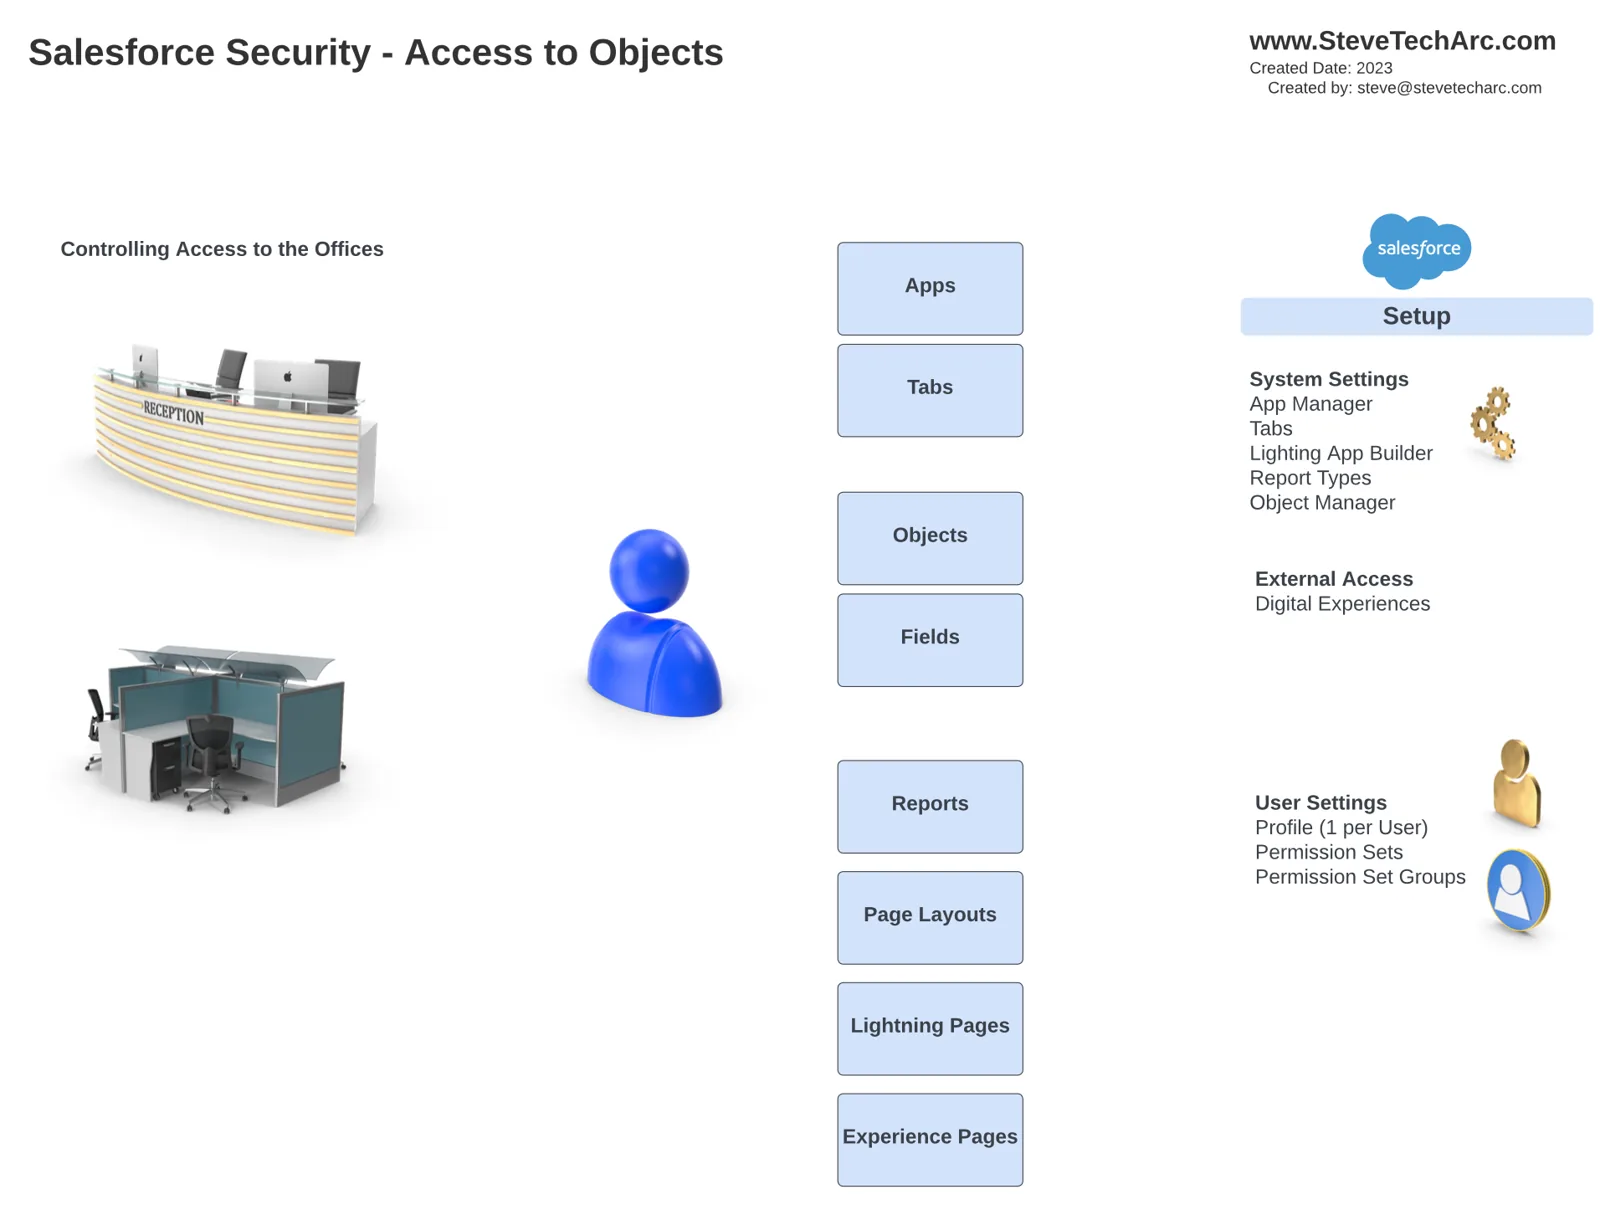 사용자가 인증된 뒤 특정 요소에 대한 접근과 통제를 나타낸다. [/caption]
Salesforce 요소
페이지 레이아웃: 특정 프로필에 보이는 사용자 인터페이스 화면을 정합니다.
레코드 유형: 프로필에 특정 레코드 유형을 할당해 사용자 경험을 맞출 수 있습니다.
필드 수준 보안(FLS): 사용자가 어떤 필드를 보고 편집할 수 있는지 프로필이 정의합니다.
사용자 정의 앱 설정: 어떤 앱과 탭이 기본적으로 보이거나 숨겨지는지 정합니다.
개체 수준 접근: 표준 개체와 사용자 정의 개체에 대한 접근 수준(읽기, 생성, 편집, 삭제)을 프로필이 지정합니다.
플랫폼 이벤트 기능: 플랫폼 이벤트를 읽거나 만드는 접근을 프로필이 통제합니다.
세션 설정: 비밀번호 정책, 로그인 시간, IP 범위 등 세션 정책을 프로필이 설정합니다.
사용자 정의 권한: 프로필이 사용자 정의 권한을 허용하거나 거부합니다.
시스템 권한: 높은 수준의 관리 권한을 프로필이 관리합니다.
권한 집합과 그 등장:
프로필이 사용자 접근의 주된 입구라면, 권한 집합은 프로필이 마구 늘어나는 문제를 해결하려고 등장했습니다. 권한 집합은 여러 기능을 하나로 묶어 특정 사용자에게 더할 수 있게 합니다. 이 방식은 프로필을 보완하고 더 유연합니다. 권한 집합으로 할 수 있는 것:
세밀한 접근 제어: 앱, 탭, 개체, 필드, 보고서 등에 대한 세밀한 접근을 부여합니다.
라이선스를 넘는 할당: 서로 다른 사용자 라이선스에 걸쳐 할당할 수 있습니다.
개체 설정: 개체 수준의 접근과 설정을 정의합니다.
플랫폼 이벤트 설정: 플랫폼 이벤트에 대한 접근을 통제합니다.
사용자 정의 앱 설정: 앱과 탭 권한을 지정합니다.
Apex 작업과 이름이 지정된 자격 증명: 이런 기능에 대한 접근을 부여합니다.
조직 전체 이메일 주소 접근: 조직 전체 이메일 주소에 대한 접근을 관리합니다.
시스템 권한: 일부 시스템 수준 권한은 이제 권한 집합 수준에서 관리됩니다.
프로필과 권한 집합의 미래:
Salesforce는 프로필이 주로 사용자의 첫 입구가 되는 접근과 일부 기본 설정에 집중하는 미래로 가고 있습니다. 한편 권한 집합은 기능을 부여하는 주된 저장소가 됩니다. 목표는 프로필을 간소화하고 가볍게 만들어, 일련의 권한 집합과 권한 집합 그룹으로 사용자에게 접근을 주는 것입니다.
핵심 정리:
프로필은 Salesforce에서 사용자 접근을 통제하는 전통적인 방법이었습니다.
권한 집합은 프로필이 늘어나는 문제를 해결하고 더 세밀한 접근 제어를 주기 위해 등장했습니다.
프로필은 주로 첫 입구가 되는 접근과 일부 기본 설정을 관리하는 쪽으로 발전할 것입니다.
권한 집합은 특정 기능을 부여하는 주된 수단이 될 것입니다.
관리자는 권한 집합을 쓰는 쪽으로 옮겨 가기 시작하고, 프로필은 가능한 한 가볍게 유지해야 합니다.
결론
Salesforce가 계속 발전하는 만큼, 이런 변화에 적응하고 권한 집합의 힘을 활용해 더 효율적이고 유연한 사용자 접근 제어를 하는 것이 중요합니다.
앞으로 더 이어집니다
Salesforce 보안의 다음 소식을 기대해 주십시오.
이곳 www.SteveTechArc.com과 YouTube 채널 @SteveTechArc (opens in a new tab)을 계속 지켜봐 주십시오.
동료 아키텍트와 아키텍트의 길을 걷는 분들에게 멋진 생각을 나누며 세상을 바꾸는 데 힘을 보탭니다!
STA 4.2