
Profile i zestawy uprawnień w Salesforce: teraźniejszość i przyszłość
W dzisiejszej sesji zagłębiamy się w bezpieczeństwo Salesforce, skupiając się na profilach i zestawach uprawnień. Profile były kiedyś głównym sposobem definiowania możliwości użytkownika i obejmowały zarówno uwierzytelnianie, jak i możliwości funkcjonalne w Salesforce.
To podejście stało się jednak nieporęczne w miarę rozwoju Salesforce i doprowadziło do mnożenia się profili. Żeby temu zaradzić, Salesforce wprowadził zestawy uprawnień. W tym wpisie przyjrzymy się roli profili i zestawów uprawnień w bezpieczeństwie Salesforce, temu, jak są dziś używane, i kierunkowi, w jakim zmierzają.
[caption id="" align=“alignnone” width=“1914”]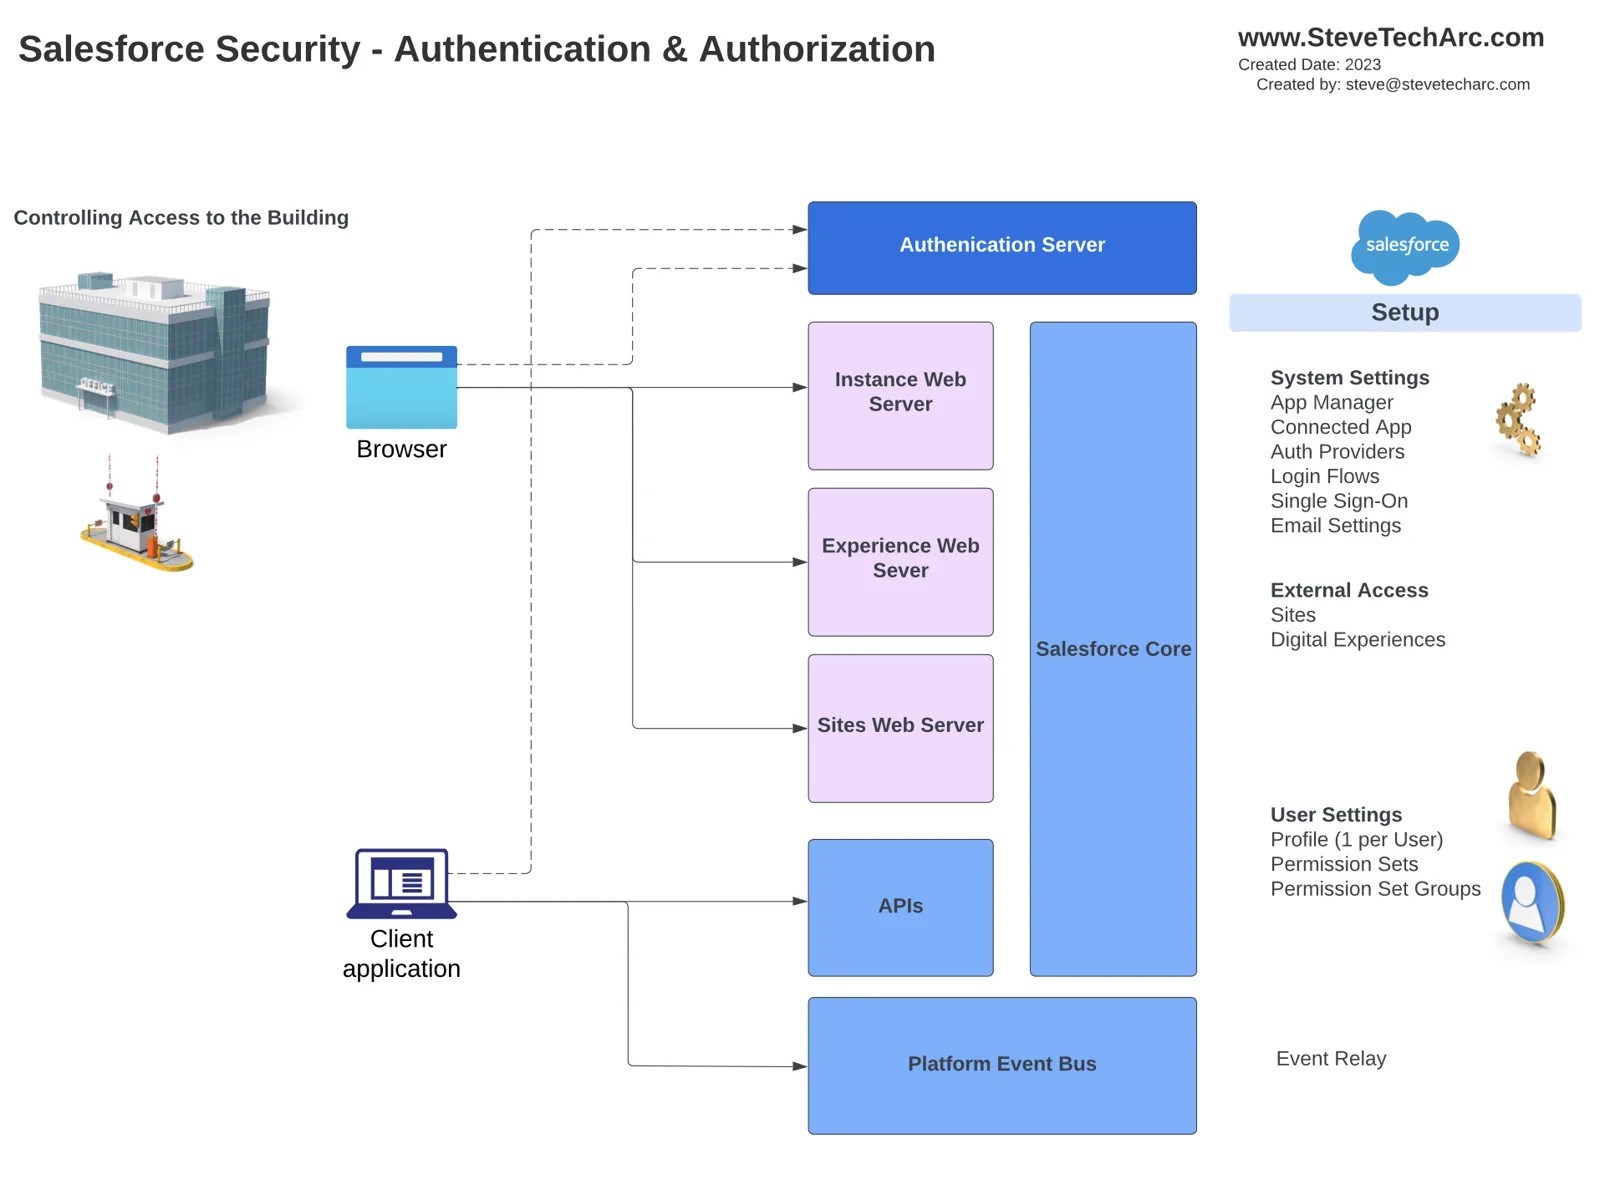 Pokazuje początkowe uwierzytelnianie i autoryzację oraz powiązane elementy Konfiguracji. To podobne do uzyskania wstępnego dostępu do budynku. [/caption]
Profile i ich rola:
Profile tradycyjnie były fundamentem kontroli dostępu użytkowników w Salesforce. Każdy użytkownik ma przypisany jeden profil, który określa jego możliwości i dostęp na platformie. Profile kontrolują szereg ustawień, w tym:
[caption id="" align=“alignnone” width=“1912”]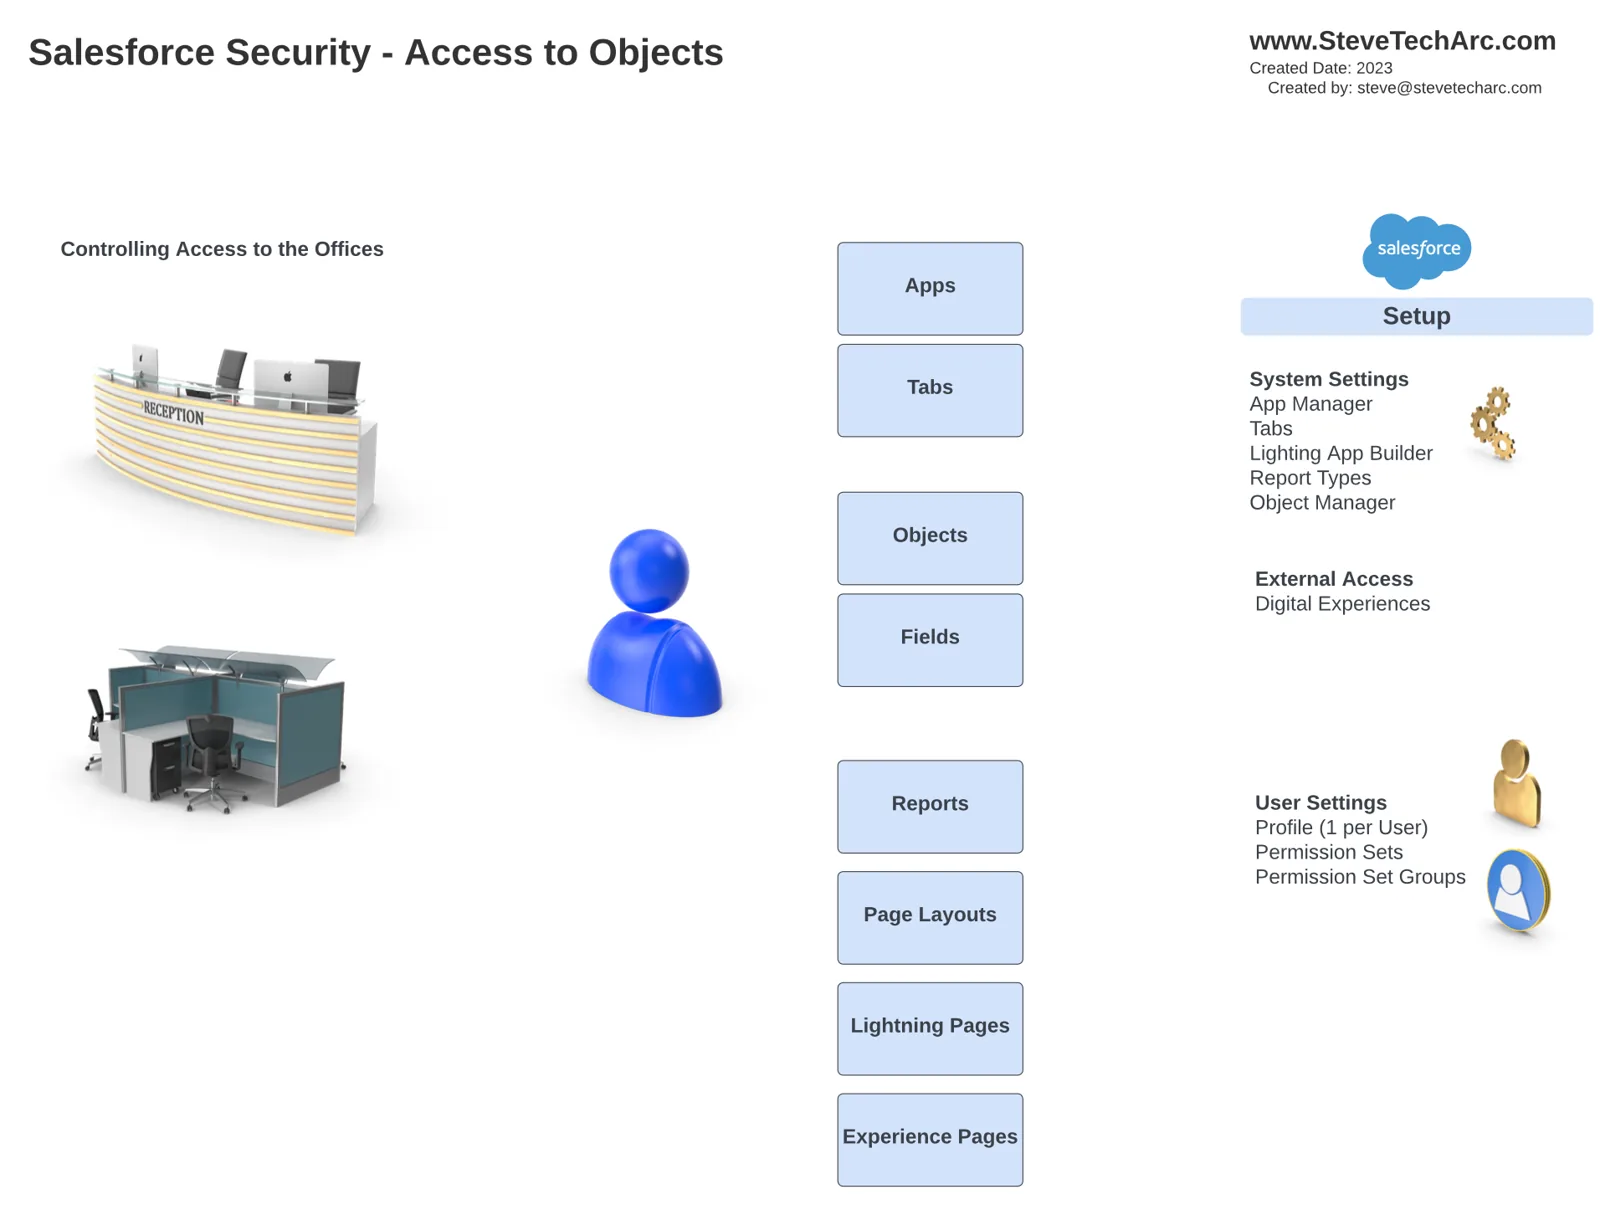 To przedstawia dostęp i kontrolę nad konkretnymi elementami po uwierzytelnieniu użytkownika. [/caption]
Elementy Salesforce
Układy stron: określają ekrany interfejsu wyświetlane konkretnym profilom.
Typy rekordów: profile można przypisywać do konkretnych typów rekordów, dopasowując doświadczenie użytkownika.
Zabezpieczenia na poziomie pól (FLS): profile określają, które pola użytkownicy mogą widzieć i edytować.
Ustawienia aplikacji niestandardowych: określają, które aplikacje i karty są domyślnie widoczne, a które ukryte.
Dostęp na poziomie obiektów: profile określają poziom dostępu (odczyt, tworzenie, edycja, usuwanie) do obiektów standardowych i niestandardowych.
Możliwości zdarzeń platformy: profile kontrolują dostęp do odczytu i tworzenia zdarzeń platformy.
Ustawienia sesji: profile ustalają zasady sesji, w tym zasady haseł, godziny logowania i zakresy adresów IP.
Uprawnienia niestandardowe: profile przyznają albo odbierają uprawnienia niestandardowe.
Uprawnienia systemowe: profile rządzą wysokopoziomowymi uprawnieniami administracyjnymi.
Pojawienie się zestawów uprawnień:
Choć profile są głównym punktem wejścia dostępu użytkownika, zestawy uprawnień pojawiły się, żeby rozwiązać problem mnożenia się profili. Zestawy uprawnień grupują zbiory możliwości w jeden byt, który można dodać konkretnym użytkownikom. To podejście uzupełnia profile i daje większą elastyczność. Zestawy uprawnień pozwalają na:
Szczegółową kontrolę dostępu: zestawy uprawnień dają szczegółowy dostęp do aplikacji, kart, obiektów, pól, raportów i nie tylko.
Przypisywanie niezależnie od licencji: zestawy uprawnień można przypisywać użytkownikom z różnymi licencjami.
Ustawienia obiektów: określają dostęp i ustawienia na poziomie obiektów.
Ustawienia zdarzeń platformy: zestawy uprawnień kontrolują dostęp do zdarzeń platformy.
Ustawienia aplikacji niestandardowych: określają uprawnienia do aplikacji i kart.
Akcje Apex i named credentials: zestawy uprawnień dają dostęp do tych funkcji.
Dostęp do adresów e-mail całej organizacji: zestawy uprawnień rządzą dostępem do adresów e-mail całej organizacji (org-wide).
Uprawnienia systemowe: część uprawnień systemowych jest teraz zarządzana na poziomie zestawów uprawnień.
Przyszłość profili i zestawów uprawnień:
Salesforce zmierza ku przyszłości, w której profile będą skupiać się głównie na początkowym, podstawowym dostępie użytkowników i pewnych ustawieniach domyślnych. Zestawy uprawnień staną się natomiast głównym miejscem przyznawania możliwości. Celem jest odchudzenie profili i nadawanie dostępu użytkownikom przez serię zestawów uprawnień i grup zestawów uprawnień.
Najważniejsze wnioski:
Profile były tradycyjnym sposobem kontroli dostępu użytkowników w Salesforce.
Zestawy uprawnień pojawiły się, żeby rozwiązać problem mnożenia się profili i dać bardziej szczegółową kontrolę dostępu.
Profile będą ewoluować w stronę zarządzania głównie początkowym, podstawowym dostępem i niektórymi ustawieniami domyślnymi.
Zestawy uprawnień staną się głównym sposobem przyznawania konkretnych możliwości.
Administratorzy powinni zacząć przechodzić na zestawy uprawnień i utrzymywać profile tak lekkimi, jak to możliwe.
Podsumowanie
W miarę jak Salesforce dalej się rozwija, kluczowe jest dostosowanie się do tych zmian i wykorzystanie siły zestawów uprawnień do sprawniejszej i elastyczniejszej kontroli dostępu użytkowników.
Ciąg dalszy nastąpi
Czekaj na kolejne nowości w bezpieczeństwie Salesforce,
Bądźmy w kontakcie tutaj, na www.SteveTechArc.com, i na kanale YouTube @SteveTechArc (opens in a new tab).
Pomagam zmieniać świat, dzieląc się ciekawymi przemyśleniami z innymi architektami i z tymi, którzy są na drodze do architektury!
STA 4.2