
Salesforce Profillerinde ve İzin Kümelerinde Ustalaşmak: Bugün ve Gelecek
Bugünkü oturumda profillere ve izin kümelerine odaklanarak Salesforce güvenliği alanına dalıyoruz. Profiller eskiden kullanıcı yeteneklerini tanımlamanın birincil yöntemiydi ve Salesforce içinde hem kimlik doğrulamayı hem de işlevsel yetenekleri kapsıyordu.
Ancak Salesforce geliştikçe bu yaklaşım hantallaştı ve profillerin çoğalmasına yol açtı. Bu zorluğu ele almak için Salesforce izin kümelerini getirdi. Bu blog yazısında profillerin ve izin kümelerinin Salesforce güvenliğindeki rolünü, bugün nasıl kullanıldıklarını ve gelecekteki yönelimlerini keşfedeceğiz.
[caption id="" align=“alignnone” width=“1914”]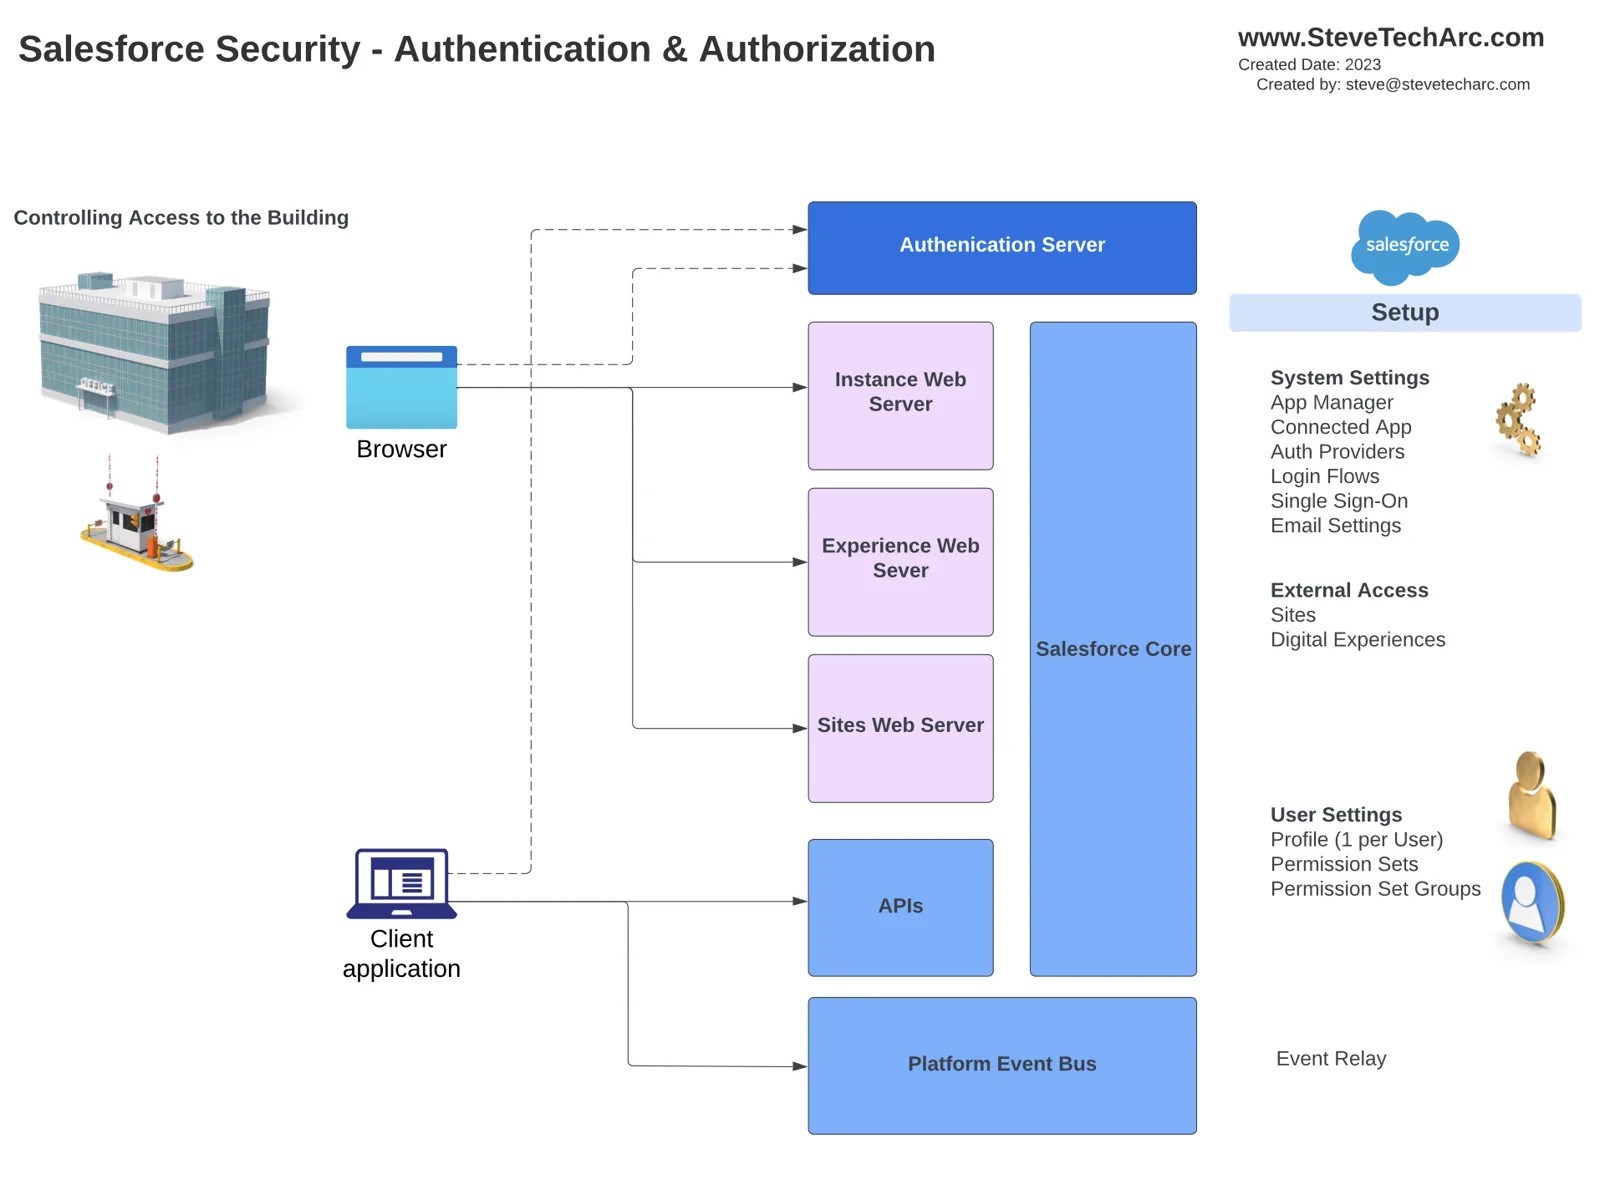 İlk Kimlik Doğrulama ve Yetkilendirmeyi ve ilgili Kurulum bileşenlerini gösterir. Bu, bir binaya ilk erişimi almaya benzer. [/caption]
Profiller ve Rolleri:
Profiller geleneksel olarak Salesforce’ta kullanıcı erişim kontrolünün temel taşı olmuştur. Her kullanıcıya platformdaki yeteneklerini ve erişimini belirleyen tek bir profil atanır. Profiller aşağıdakiler dahil bir dizi ayarı kontrol eder:
[caption id="" align=“alignnone” width=“1912”]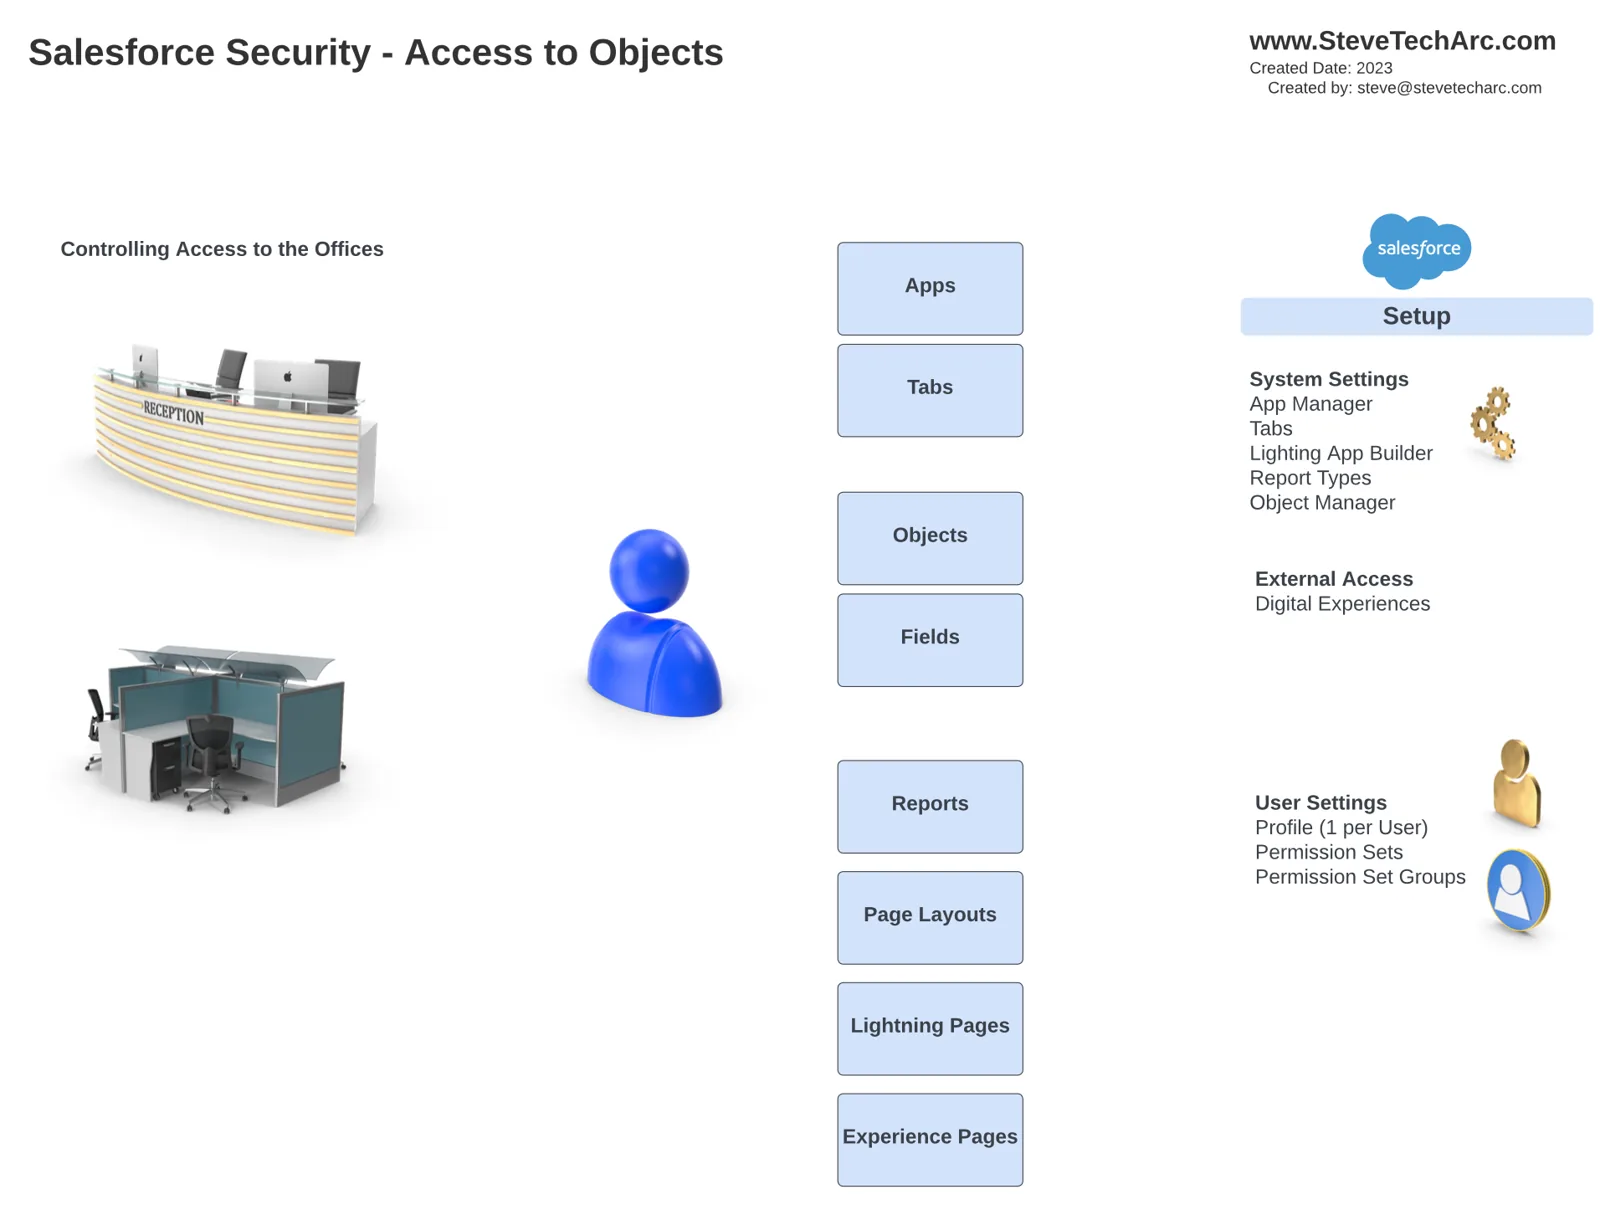 Bu, bir kullanıcının kimliği doğrulandıktan sonra belirli öğelere erişimi ve kontrolü temsil eder. [/caption]
Salesforce Öğeleri
Sayfa Düzenleri: Belirli profillere gösterilen kullanıcı arayüzü ekranlarını belirler.
Kayıt Türleri: Profiller belirli kayıt türlerine atanabilir ve kullanıcı deneyimini uyarlar.
Alan Düzeyinde Güvenlik (FLS): Profiller kullanıcıların hangi alanları görebileceğini ve düzenleyebileceğini tanımlar.
Özel Uygulama Ayarları: Hangi uygulamaların ve sekmelerin varsayılan olarak görünür ya da gizli olduğunu belirler.
Nesne Düzeyinde Erişim: Profiller standart ve özel nesneler için erişim düzeyini (okuma, oluşturma, düzenleme, silme) belirtir.
Platform Olayı Yetenekleri: Profiller platform olaylarını okuma ya da oluşturma erişimini kontrol eder.
Oturum Ayarları: Profiller parola politikaları, oturum açma saatleri ve IP aralıkları dahil oturum politikalarını belirler.
Özel İzinler: Profiller özel izinleri verir ya da reddeder.
Sistem İzinleri: Profiller üst düzey yönetim izinlerini yönetir.
İzin Kümeleri ve Ortaya Çıkışları:
Profiller kullanıcı erişimi için birincil giriş noktası olarak hizmet ederken izin kümeleri, profil çoğalmasının zorluklarını ele almak için ortaya çıktı. İzin kümeleri yetenek kümelerini belirli kullanıcılara eklenebilen tek bir varlıkta gruplar. Bu yaklaşım profilleri tamamlar ve daha fazla esneklik sunar. İzin kümeleri şunlara olanak tanır:
Ayrıntılı Erişim Kontrolü: İzin kümeleri uygulamalara, sekmelere, nesnelere, alanlara, raporlara ve daha fazlasına ince ayarlı erişim verir.
Lisanslar Arası Atama: İzin kümeleri farklı kullanıcı lisansları arasında atanabilir.
Nesne Ayarları: Nesne düzeyinde erişimi ve ayarları tanımlar.
Platform Olayı Ayarları: İzin kümeleri platform olaylarına erişimi kontrol eder.
Özel Uygulama Ayarları: Uygulama ve sekme izinlerini belirtir.
Apex Eylemleri ve Adlandırılmış Kimlik Bilgileri: İzin kümeleri bu işlevlere erişim verir.
Org Genelinde E-posta Adresi Erişimi: İzin kümeleri org genelindeki e-posta adreslerine erişimi yönetir.
Sistem İzinleri: Bazı sistem düzeyindeki izinler artık izin kümesi düzeyinde yönetiliyor.
Profillerin ve İzin Kümelerinin Geleceği:
Salesforce, profillerin öncelikle kullanıcılar için ilk giriş düzeyi erişime ve bazı varsayılan ayarlara odaklanacağı bir geleceğe doğru ilerliyor. Bu arada izin kümeleri yetenek vermenin birincil deposu olacak. Amaç profilleri sadeleştirmek ve hafifletmek, kullanıcılara erişimi bir dizi izin kümesi ve izin kümesi grubu aracılığıyla sağlamak.
Temel Çıkarımlar:
Profiller Salesforce’ta kullanıcı erişimini kontrol etmenin geleneksel yöntemi olmuştur.
İzin kümeleri profil çoğalmasını ele almak ve daha ayrıntılı erişim kontrolü sunmak için ortaya çıktı.
Profiller öncelikle ilk giriş düzeyi erişimi ve bazı varsayılan ayarları yönetecek şekilde gelişecek.
İzin kümeleri belirli yetenekleri vermenin birincil yolu olacak.
Yöneticiler izin kümelerini kullanmaya geçmeye ve profilleri olabildiğince hafif tutmaya başlamalı.
Sonuç
Salesforce gelişmeye devam ettikçe bu değişikliklere uyum sağlamak ve daha verimli ve esnek kullanıcı erişim kontrolü için izin kümelerinin gücünden yararlanmak çok önemli.
Devamı Gelecek
Salesforce güvenliğindeki gelecek güncellemeler için takipte kalın,
Burada, www.SteveTechArc.com’da ve @SteveTechArc (opens in a new tab) YouTube kanalında takipte kalın.
Güzel fikirleri mimar meslektaşlarımla ve mimarlık yolculuğundakilerle paylaşarak dünyayı değiştirmeye yardım ediyorum!
Döküm yapay zekâ yardımıyla hazırlandı
STA 4.2