
שליטה בפרופילים ובערכות הרשאות ב-Salesforce: ההווה והעתיד
במפגש של היום אנחנו צוללים לעולם אבטחת Salesforce, עם התמקדות בפרופילים ובערכות הרשאות. פרופילים היו בעבר השיטה העיקרית להגדרת יכולות המשתמש, וכיסו גם את האימות וגם את היכולות התפקודיות ב-Salesforce.
אבל הגישה הזו הפכה למסורבלת ככל ש-Salesforce התפתחה, והובילה לריבוי פרופילים. כדי להתמודד עם האתגר, Salesforce הציגה את ערכות ההרשאות. במאמר הזה נבחן את התפקיד של פרופילים וערכות הרשאות באבטחת Salesforce, איך משתמשים בהם היום, ולאן הם הולכים.
[caption id="" align=“alignnone” width=“1914”]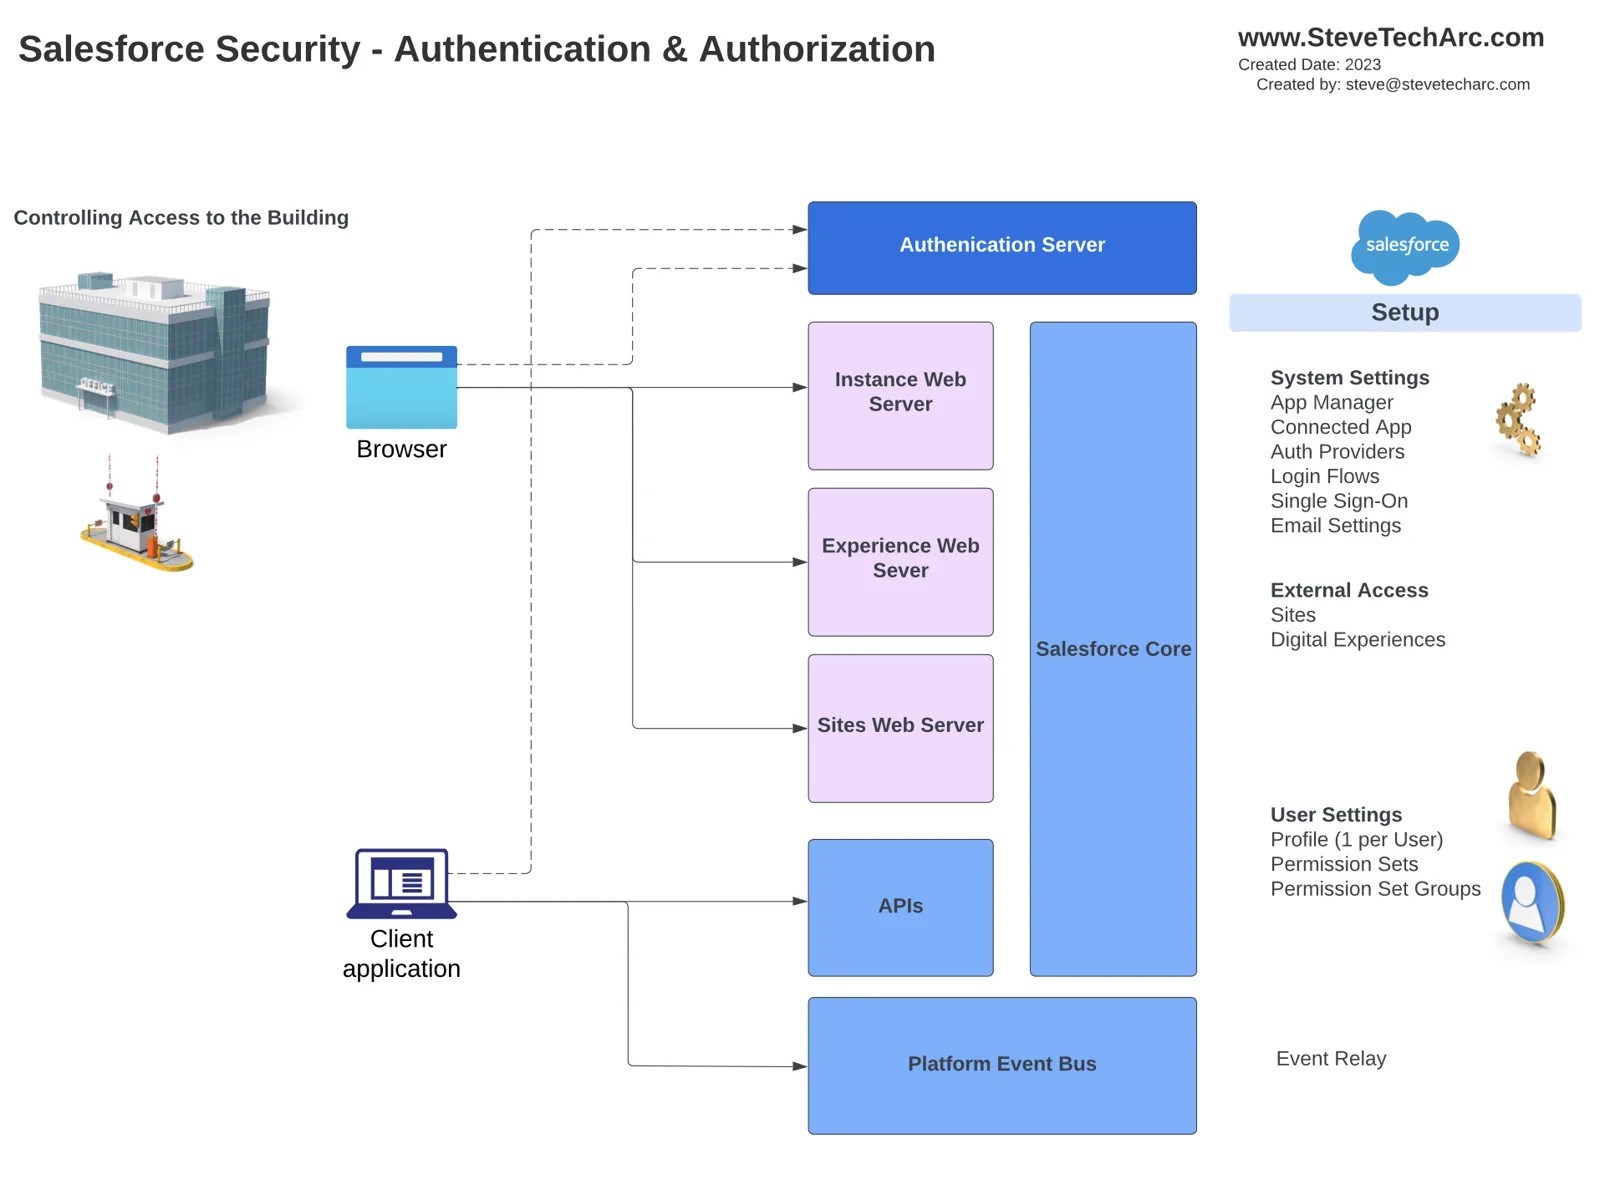 מציג את האימות וההרשאה הראשוניים ואת רכיבי ה-Setup הקשורים. זה דומה לקבלת גישה ראשונית לבניין. [/caption]
פרופילים והתפקיד שלהם:
פרופילים היו באופן מסורתי אבן היסוד של בקרת הגישה למשתמשים ב-Salesforce. לכל משתמש משויך פרופיל אחד, שקובע את היכולות והגישה שלו בפלטפורמה. פרופילים שולטים במגוון הגדרות, כולל:
[caption id="" align=“alignnone” width=“1912”]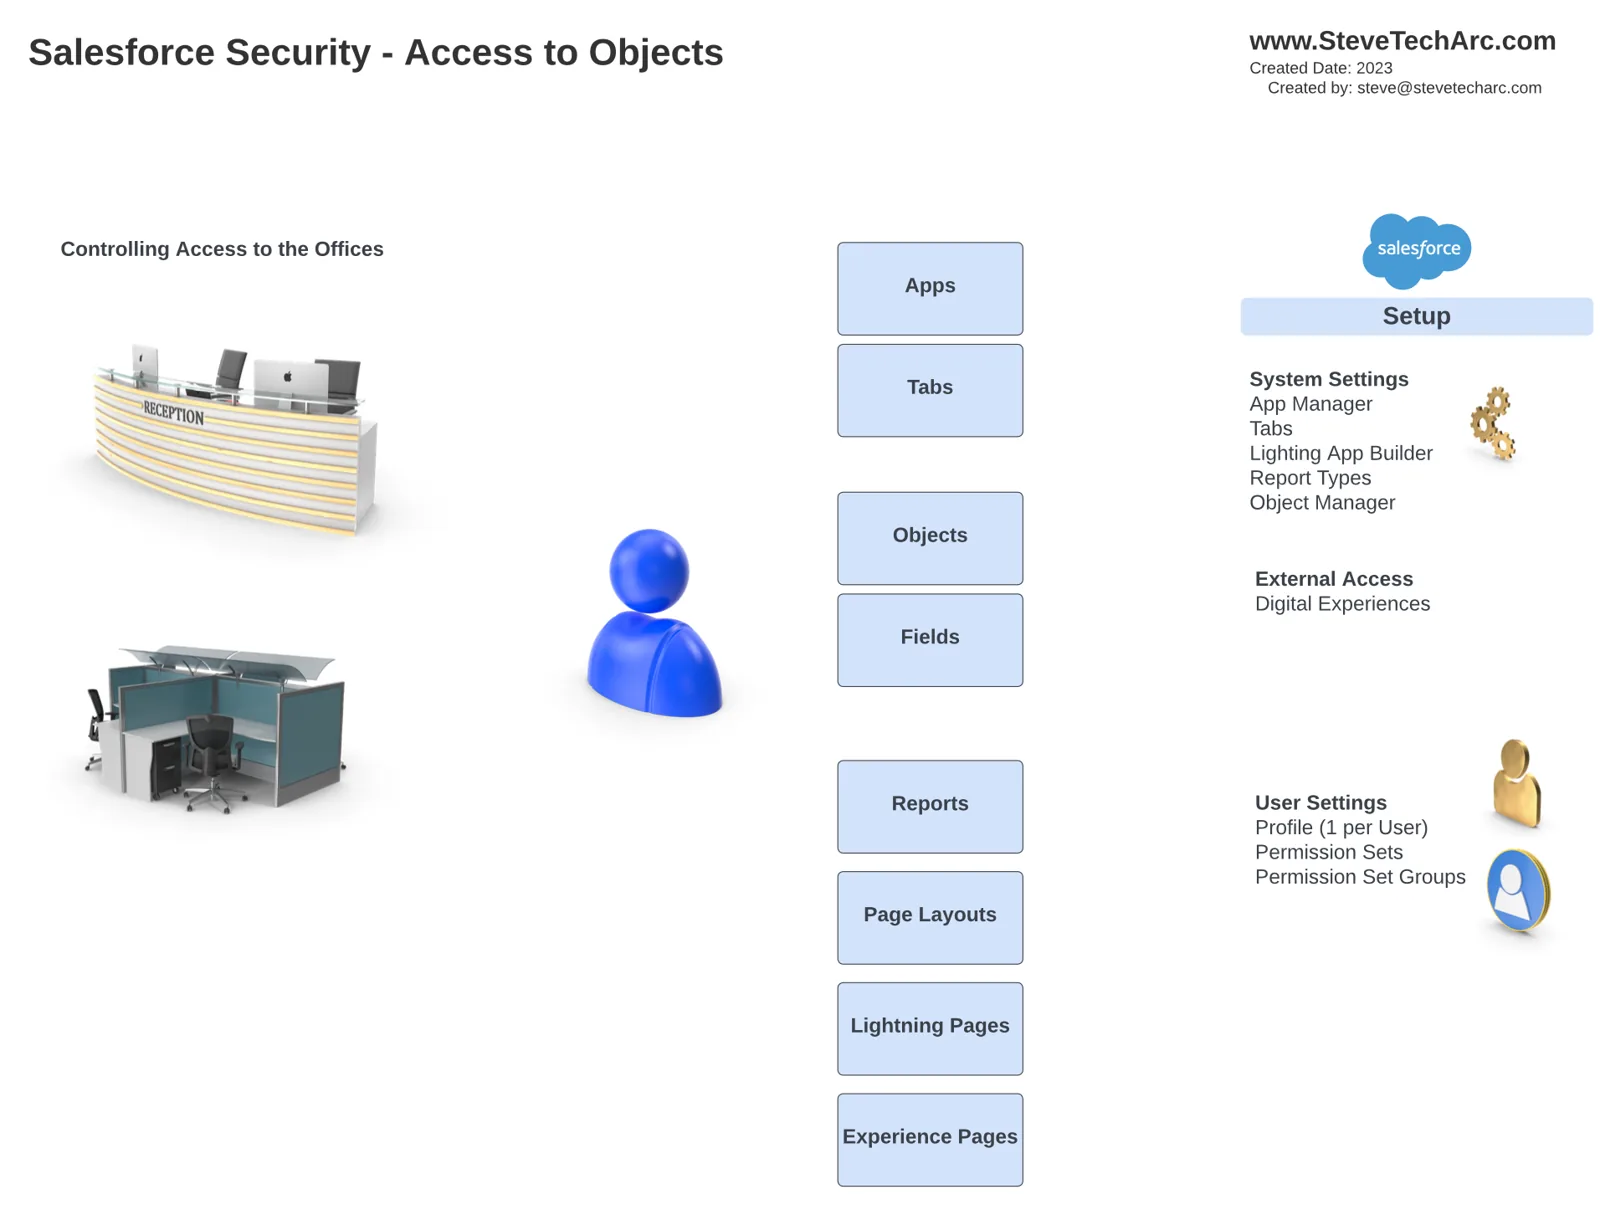 מייצג גישה ושליטה ברכיבים מסוימים אחרי שמשתמש עבר אימות. [/caption]
רכיבים של Salesforce
פריסות דפים (Page Layouts): קובעות אילו מסכי ממשק משתמש מוצגים לפרופילים מסוימים.
סוגי רשומה (Record Types): אפשר לשייך פרופילים לסוגי רשומה מסוימים, ולהתאים את חוויית המשתמש.
אבטחה ברמת השדה (FLS): פרופילים מגדירים אילו שדות משתמשים יכולים לראות ולערוך.
הגדרות של אפליקציות מותאמות אישית: קובעות אילו אפליקציות ולשוניות גלויות או מוסתרות כברירת מחדל.
גישה ברמת האובייקט: פרופילים מגדירים את רמת הגישה (קריאה, יצירה, עריכה, מחיקה) לאובייקטים סטנדרטיים ומותאמים אישית.
יכולות של אירועי פלטפורמה (Platform Events): פרופילים שולטים בגישה לקריאה או ליצירה של אירועי פלטפורמה.
הגדרות סשן: פרופילים קובעים מדיניות סשן, כולל מדיניות סיסמאות, שעות התחברות וטווחי IP.
הרשאות מותאמות אישית (Custom Permissions): פרופילים מעניקים או שוללים הרשאות מותאמות אישית.
הרשאות מערכת: פרופילים שולטים בהרשאות ניהוליות ברמה גבוהה.
ערכות הרשאות וההופעה שלהן:
בעוד שפרופילים משמשים כנקודת הכניסה העיקרית לגישת המשתמש, ערכות הרשאות הופיעו כדי להתמודד עם האתגרים של ריבוי הפרופילים. ערכות הרשאות מקבצות צירופי יכולות לישות אחת שאפשר להוסיף למשתמשים מסוימים. הגישה הזו משלימה את הפרופילים ומציעה יותר גמישות. ערכות הרשאות מאפשרות:
שליטה מדויקת בגישה: ערכות הרשאות נותנות גישה מדויקת לאפליקציות, ללשוניות, לאובייקטים, לשדות, לדוחות ועוד.
שיוך על פני רישיונות: אפשר לשייך ערכות הרשאות על פני רישיונות משתמש שונים.
הגדרות אובייקט: מגדירות גישה והגדרות ברמת האובייקט.
הגדרות של אירועי פלטפורמה: ערכות הרשאות שולטות בגישה לאירועי פלטפורמה.
הגדרות של אפליקציות מותאמות אישית: מגדירות הרשאות לאפליקציות וללשוניות.
פעולות Apex ו-Named Credentials: ערכות הרשאות נותנות גישה ליכולות האלה.
גישה לכתובות דוא”ל ברמת הארגון: ערכות הרשאות שולטות בגישה לכתובות דוא”ל ברמת הארגון (Org-Wide Email Addresses).
הרשאות מערכת: חלק מההרשאות ברמת המערכת מנוהלות כיום ברמת ערכת ההרשאות.
העתיד של פרופילים וערכות הרשאות:
Salesforce מתקדמת לעבר עתיד שבו פרופילים יתמקדו בעיקר בגישה הראשונית של המשתמשים ובכמה הגדרות ברירת מחדל. ובינתיים, ערכות הרשאות יהפכו למאגר העיקרי למתן יכולות. המטרה היא לייעל את הפרופילים ולהפוך אותם לקלילים, ולאפשר גישה למשתמשים דרך סדרה של ערכות הרשאות וקבוצות ערכות הרשאות.
נקודות מפתח:
פרופילים היו השיטה המסורתית לשליטה בגישת משתמשים ב-Salesforce.
ערכות הרשאות הופיעו כדי להתמודד עם ריבוי הפרופילים ולהציע שליטה מדויקת יותר בגישה.
פרופילים יתפתחו כך שינהלו בעיקר את הגישה הראשונית וכמה הגדרות ברירת מחדל.
ערכות הרשאות יהפכו לדרך העיקרית למתן יכולות מסוימות.
מנהלי מערכת צריכים להתחיל לעבור לשימוש בערכות הרשאות, ולשמור על פרופילים קלילים ככל האפשר.
סיכום
ככל ש-Salesforce ממשיכה להתפתח, חשוב להסתגל לשינויים האלה ולנצל את הכוח של ערכות הרשאות לשליטה יעילה וגמישה יותר בגישת המשתמשים.
עוד בדרך
הישארו איתנו לעדכונים הבאים באבטחת Salesforce,
הישארו איתנו כאן ב-www.SteveTechArc.com ובערוץ ה-YouTube @SteveTechArc (opens in a new tab).
עוזרים לשנות את העולם בשיתוף רעיונות מגניבים עם עמיתים ארכיטקטים ועם מי שנמצאים במסע שלהם לארכיטקטורה!
STA 4.2