
Salesforcen profiilit ja käyttöoikeusjoukot haltuun: nykyhetki ja tulevaisuus
Tämänpäiväisessä jaksossa perehdymme Salesforcen tietoturvaan ja keskitymme profiileihin ja käyttöoikeusjoukkoihin. Profiilit olivat aiemmin ensisijainen tapa määritellä käyttäjien oikeudet, ja ne kattoivat sekä todennuksen että toiminnalliset oikeudet Salesforcessa.
Salesforcen kehittyessä tästä tavasta tuli kuitenkin kömpelö, ja profiileja alkoi syntyä valtavasti. Tämän haasteen ratkaisemiseksi Salesforce otti käyttöön käyttöoikeusjoukot. Tässä blogikirjoituksessa tarkastelemme profiilien ja käyttöoikeusjoukkojen roolia Salesforcen tietoturvassa, niiden nykyistä käyttöä ja tulevaa suuntaa.
[caption id="" align=“alignnone” width=“1914”]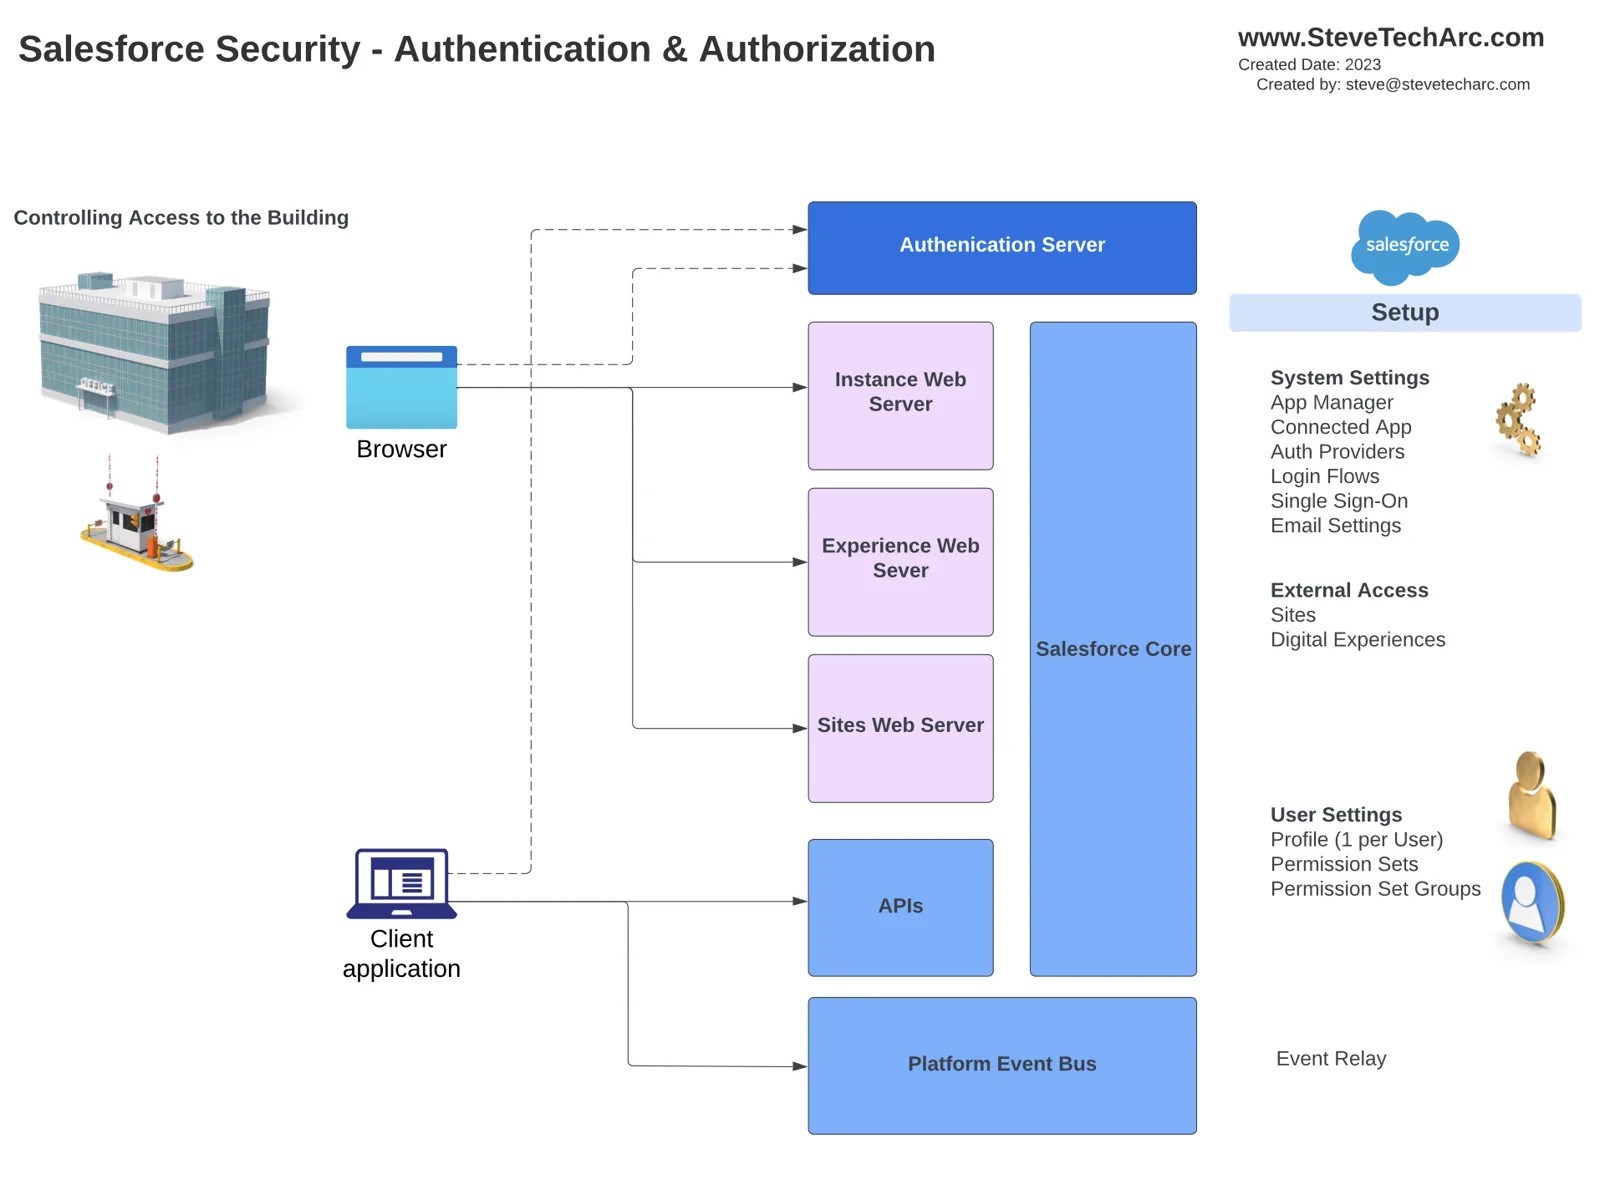 Näyttää ensimmäisen todennuksen ja valtuutuksen sekä niihin liittyvät Setupin osat. Tämä on kuin saisi ensimmäisen pääsyn rakennukseen. [/caption]
Profiilit ja niiden rooli:
Profiilit ovat perinteisesti olleet käyttäjien pääsynhallinnan kulmakivi Salesforcessa. Jokaiselle käyttäjälle määritetään yksi profiili, joka sanelee hänen oikeutensa ja pääsynsä alustalla. Profiilit hallitsevat monia asetuksia, kuten:
[caption id="" align=“alignnone” width=“1912”]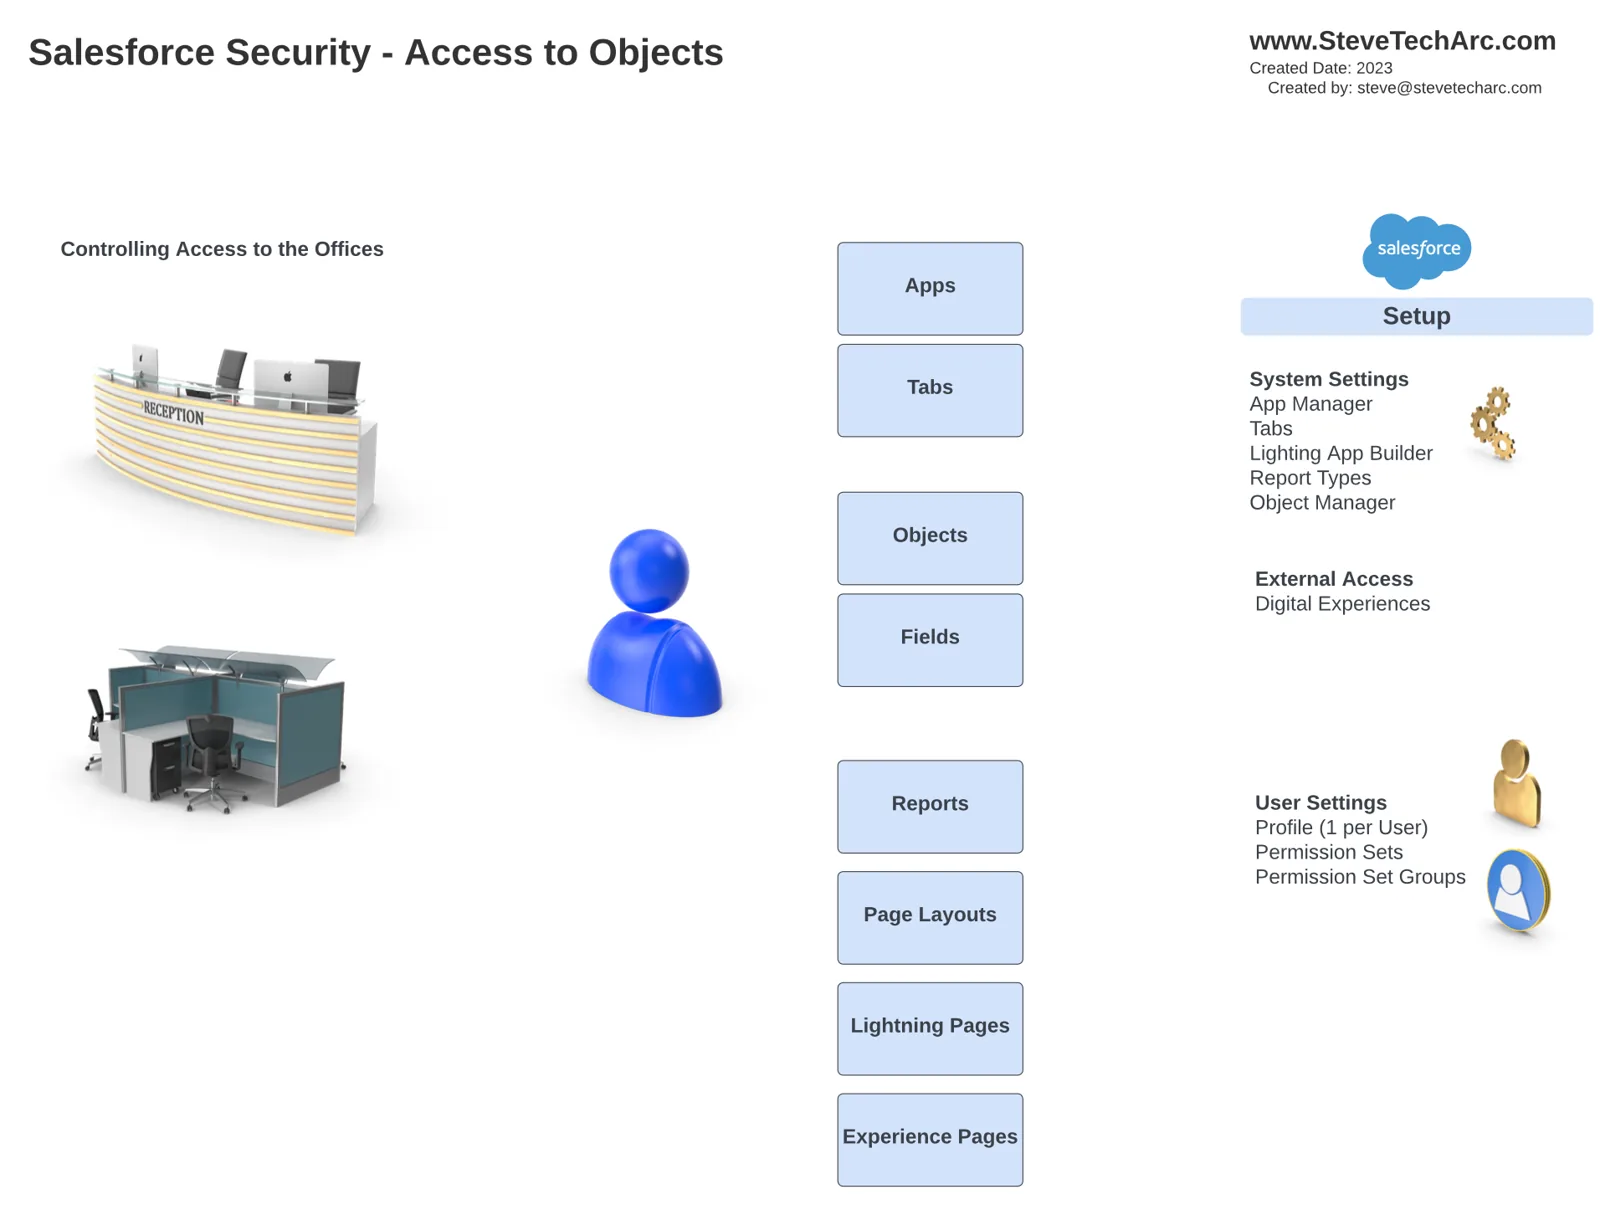 Tämä kuvaa pääsyä tiettyihin osiin ja niiden hallintaa, kun käyttäjä on todennettu. [/caption]
Salesforcen osat
Sivuasettelut: Ne määrittävät, mitkä käyttöliittymän näkymät näytetään tietyille profiileille.
Tietuetyypit: Profiileille voidaan määrittää tiettyjä tietuetyyppejä, jolloin käyttökokemus räätälöidään.
Kenttätason suojaus (FLS): Profiilit määrittävät, mitä kenttiä käyttäjät voivat nähdä ja muokata.
Mukautettujen sovellusten asetukset: Ne määräävät, mitkä sovellukset ja välilehdet ovat oletuksena näkyvissä tai piilossa.
Objektitason pääsy: Profiilit määrittävät pääsyn tason (luku, luonti, muokkaus, poisto) vakio-objekteihin ja mukautettuihin objekteihin.
Alustatapahtumien oikeudet: Profiilit hallitsevat oikeutta lukea tai luoda alustatapahtumia.
Istuntoasetukset: Profiilit asettavat istuntokäytännöt, kuten salasanakäytännöt, kirjautumisajat ja IP-osoitealueet.
Mukautetut käyttöoikeudet: Profiilit myöntävät tai epäävät mukautettuja käyttöoikeuksia.
Järjestelmäoikeudet: Profiilit hallitsevat korkean tason hallinnollisia oikeuksia.
Käyttöoikeusjoukot ja niiden synty:
Vaikka profiilit ovat edelleen käyttäjien pääsyn ensisijainen sisäänkäynti, käyttöoikeusjoukot ovat syntyneet ratkaisemaan profiilien paisumisen ongelmaa. Käyttöoikeusjoukot kokoavat oikeuksia yhdeksi kokonaisuudeksi, joka voidaan lisätä tietyille käyttäjille. Tämä täydentää profiileja ja tuo lisää joustavuutta. Käyttöoikeusjoukot mahdollistavat:
Hienojakoinen pääsynhallinta: Käyttöoikeusjoukot antavat hienojakoisen pääsyn sovelluksiin, välilehtiin, objekteihin, kenttiin, raportteihin ja muuhun.
Määritys lisenssien yli: Käyttöoikeusjoukkoja voidaan määrittää eri käyttäjälisensseille.
Objektiasetukset: Ne määrittävät objektitason pääsyn ja asetukset.
Alustatapahtumien asetukset: Käyttöoikeusjoukot hallitsevat pääsyä alustatapahtumiin.
Mukautettujen sovellusten asetukset: Ne määrittävät sovellusten ja välilehtien käyttöoikeudet.
Apex-toiminnot ja nimetyt tunnistetiedot (Named Credentials): Käyttöoikeusjoukot antavat pääsyn näihin toimintoihin.
Pääsy organisaation laajuisiin sähköpostiosoitteisiin: Käyttöoikeusjoukot hallitsevat pääsyä organisaation laajuisiin sähköpostiosoitteisiin.
Järjestelmäoikeudet: Joitakin järjestelmätason oikeuksia hallitaan nyt käyttöoikeusjoukkojen tasolla.
Profiilien ja käyttöoikeusjoukkojen tulevaisuus:
Salesforce on menossa kohti tulevaisuutta, jossa profiilit keskittyvät ensisijaisesti käyttäjien perustason pääsyyn ja tiettyihin oletusasetuksiin. Käyttöoikeusjoukoista taas tulee ensisijainen paikka oikeuksien myöntämiselle. Tavoitteena on keventää profiileja ja antaa käyttäjille pääsy käyttöoikeusjoukkojen ja käyttöoikeusjoukkojen ryhmien sarjan kautta.
Tärkeimmät opit:
Profiilit ovat olleet perinteinen tapa hallita käyttäjien pääsyä Salesforcessa.
Käyttöoikeusjoukot ovat syntyneet ratkaisemaan profiilien paisumisen ja tarjoamaan hienojakoisemman pääsynhallinnan.
Profiilit kehittyvät hallitsemaan ensisijaisesti perustason pääsyä ja joitakin oletusasetuksia.
Käyttöoikeusjoukoista tulee ensisijainen tapa myöntää tiettyjä oikeuksia.
Ylläpitäjien kannattaa alkaa siirtyä käyttöoikeusjoukkoihin ja pitää profiilit mahdollisimman kevyinä.
Lopuksi
Salesforcen kehittyessä on tärkeää mukautua näihin muutoksiin ja hyödyntää käyttöoikeusjoukkojen voimaa tehokkaampaan ja joustavampaan pääsynhallintaan.
Lisää on tulossa
Pysy kuulolla, lisää Salesforcen tietoturvan päivityksiä on tulossa.
Pysy kuulolla täällä www.SteveTechArc.com-sivustolla ja YouTube-kanavalla @SteveTechArc (opens in a new tab).
Autamme muuttamaan maailmaa jakamalla hienoja ajatuksia muille arkkitehdeille ja kaikille, jotka ovat matkalla arkkitehdiksi!
STA 4.2