
Осваиваем профили и наборы разрешений Salesforce: настоящее и будущее
Сегодня мы погружаемся в безопасность Salesforce и сосредоточимся на профилях и наборах разрешений. Раньше профили были основным способом определять возможности пользователей и охватывали как аутентификацию, так и функциональные возможности в Salesforce.
Однако по мере развития Salesforce такой подход стал громоздким и привел к разрастанию числа профилей. Чтобы решить эту проблему, Salesforce ввела наборы разрешений. В этой статье мы рассмотрим роль профилей и наборов разрешений в безопасности Salesforce, то, как они используются сейчас, и куда они движутся.
[caption id="" align=“alignnone” width=“1914”]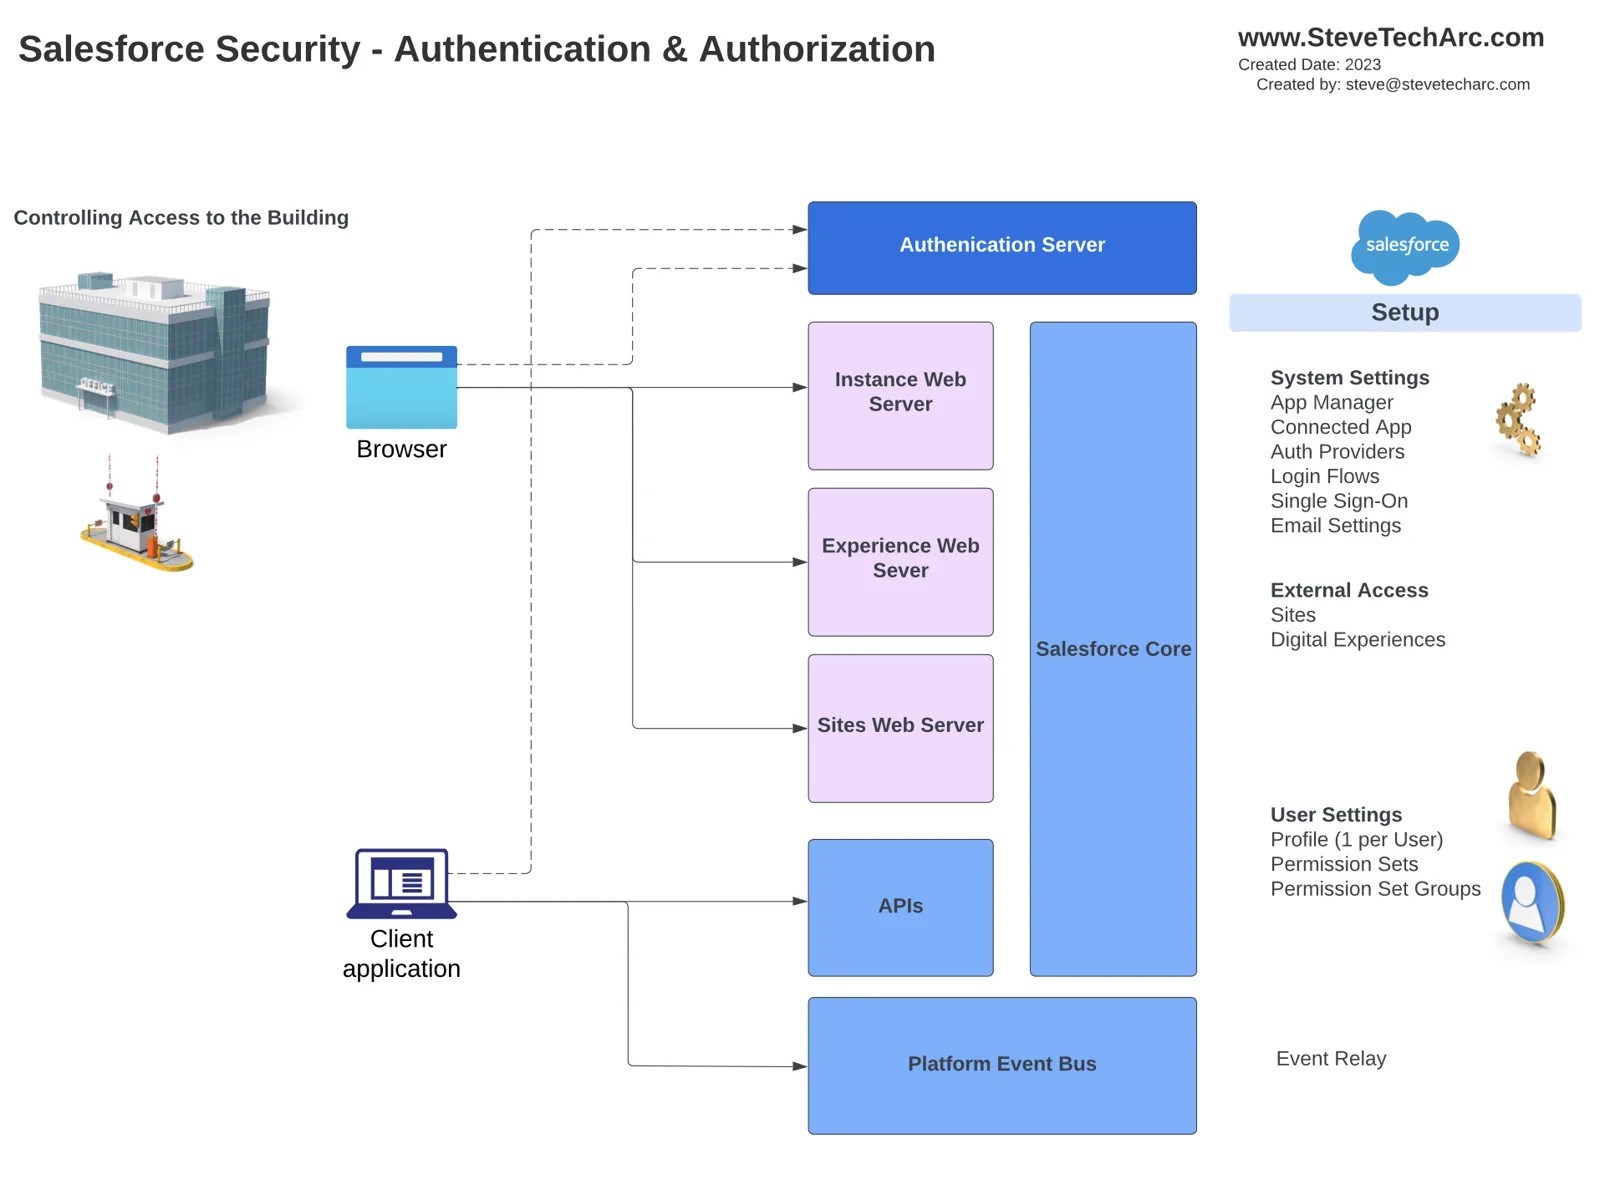 Показаны первичная аутентификация и авторизация и связанные с ними компоненты Setup. Это похоже на получение первичного доступа в здание. [/caption]
Профили и их роль:
Профили традиционно были краеугольным камнем управления доступом пользователей в Salesforce. Каждому пользователю назначается один профиль, который определяет его возможности и доступ на платформе. Профили управляют целым рядом настроек, в том числе:
[caption id="" align=“alignnone” width=“1912”]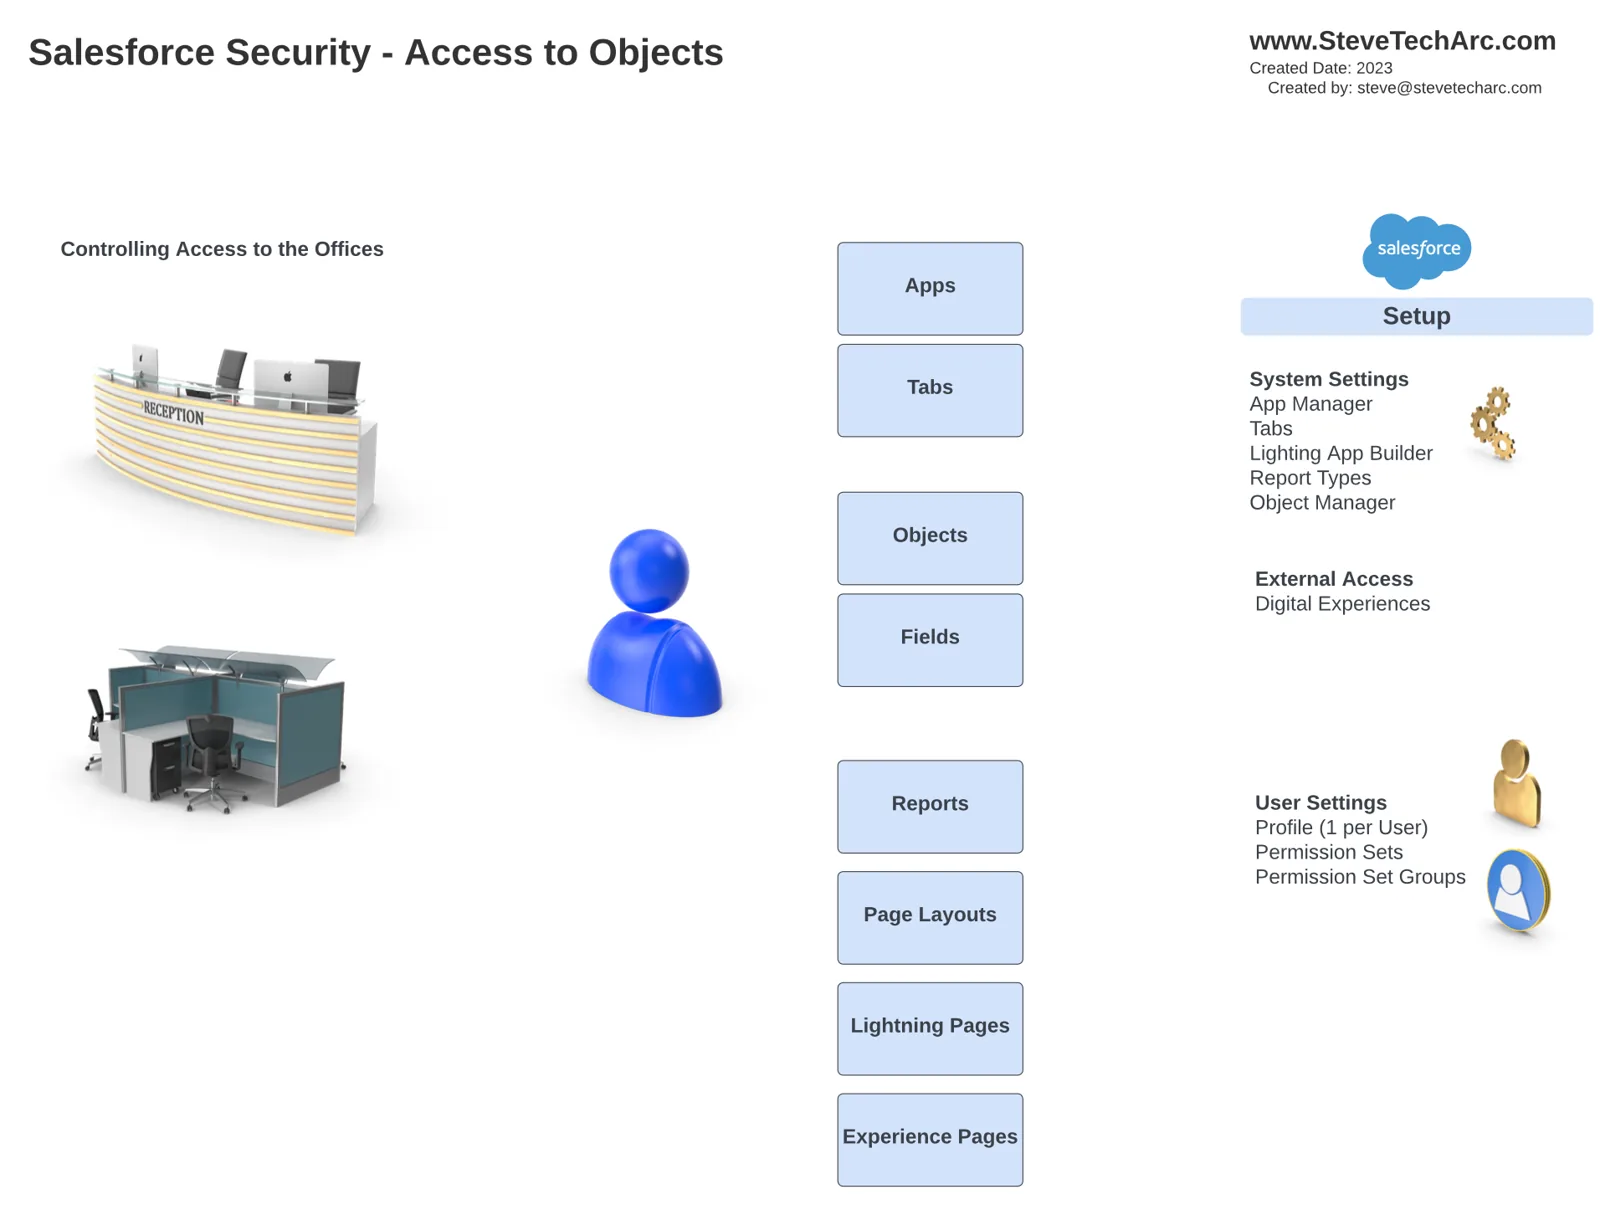 Здесь показаны доступ к определенным элементам и управление ими после аутентификации пользователя. [/caption]
Элементы Salesforce
Макеты страниц: Определяют, какие экраны пользовательского интерфейса показываются определенным профилям.
Типы записей: Профилям можно назначать определенные типы записей, подстраивая работу пользователя.
Безопасность на уровне полей (FLS): Профили определяют, какие поля пользователи могут видеть и редактировать.
Настройки пользовательских приложений: Определяют, какие приложения и вкладки видны или скрыты по умолчанию.
Доступ на уровне объектов: Профили задают уровень доступа (чтение, создание, редактирование, удаление) к стандартным и пользовательским объектам.
Возможности для событий платформы: Профили управляют доступом к чтению или созданию событий платформы.
Настройки сеанса: Профили задают политики сеансов, включая политики паролей, часы входа и диапазоны IP-адресов.
Пользовательские разрешения: Профили предоставляют или запрещают пользовательские разрешения.
Системные разрешения: Профили управляют административными разрешениями высокого уровня.
Наборы разрешений и их появление:
Хотя профили остаются основной точкой входа для доступа пользователей, наборы разрешений появились, чтобы решить проблему разрастания профилей. Наборы разрешений объединяют возможности в единую сущность, которую можно добавить определенным пользователям. Такой подход дополняет профили и дает больше гибкости. Наборы разрешений позволяют:
Детальный контроль доступа: Наборы разрешений дают тонко настроенный доступ к приложениям, вкладкам, объектам, полям, отчетам и многому другому.
Назначение между лицензиями: Наборы разрешений можно назначать пользователям с разными лицензиями.
Настройки объектов: Определяют доступ и настройки на уровне объектов.
Настройки событий платформы: Наборы разрешений управляют доступом к событиям платформы.
Настройки пользовательских приложений: Задают разрешения для приложений и вкладок.
Действия Apex и именованные учетные данные (Named Credentials): Наборы разрешений дают доступ к этим функциям.
Доступ к адресам электронной почты для всей организации: Наборы разрешений управляют доступом к адресам электронной почты для всей организации.
Системные разрешения: Некоторые системные разрешения теперь управляются на уровне наборов разрешений.
Будущее профилей и наборов разрешений:
Salesforce движется к будущему, в котором профили будут отвечать в основном за первичный базовый доступ пользователей и некоторые настройки по умолчанию. А наборы разрешений станут основным местом для предоставления возможностей. Цель — упростить профили, сделать их легкими и давать пользователям доступ через ряд наборов разрешений и групп наборов разрешений.
Главное:
Профили были традиционным способом управления доступом пользователей в Salesforce.
Наборы разрешений появились, чтобы решить проблему разрастания профилей и дать более детальный контроль доступа.
Профили будут развиваться в сторону управления в основном первичным базовым доступом и некоторыми настройками по умолчанию.
Наборы разрешений станут основным способом предоставления конкретных возможностей.
Администраторам стоит начать переход на наборы разрешений и делать профили как можно легче.
Заключение
По мере развития Salesforce важно адаптироваться к этим изменениям и использовать силу наборов разрешений для более эффективного и гибкого управления доступом.
Продолжение следует
Следите за новостями о безопасности Salesforce.
Следите за новостями здесь, на www.SteveTechArc.com, и на YouTube-канале @SteveTechArc (opens in a new tab).
Помогаем менять мир, делясь интересными мыслями с коллегами-архитекторами и теми, кто идет по пути к профессии архитектора!
Расшифровка сделана с помощью ИИ
STA 4.2