
Mestr profiler og tilladelsessæt i Salesforce: nu og i fremtiden
I dagens afsnit går vi ind i Salesforces sikkerhed med fokus på profiler og tilladelsessæt. Profiler var tidligere den primære måde at definere, hvad brugerne kan, og dækkede både autentificering og funktionelle muligheder i Salesforce.
Men det blev uhåndterligt, efterhånden som Salesforce udviklede sig, og profilerne formerede sig. For at løse den udfordring indførte Salesforce tilladelsessæt. I dette blogindlæg ser vi på, hvilken rolle profiler og tilladelsessæt spiller i Salesforces sikkerhed, hvordan de bruges i dag, og hvor de er på vej hen.
[caption id="" align=“alignnone” width=“1914”]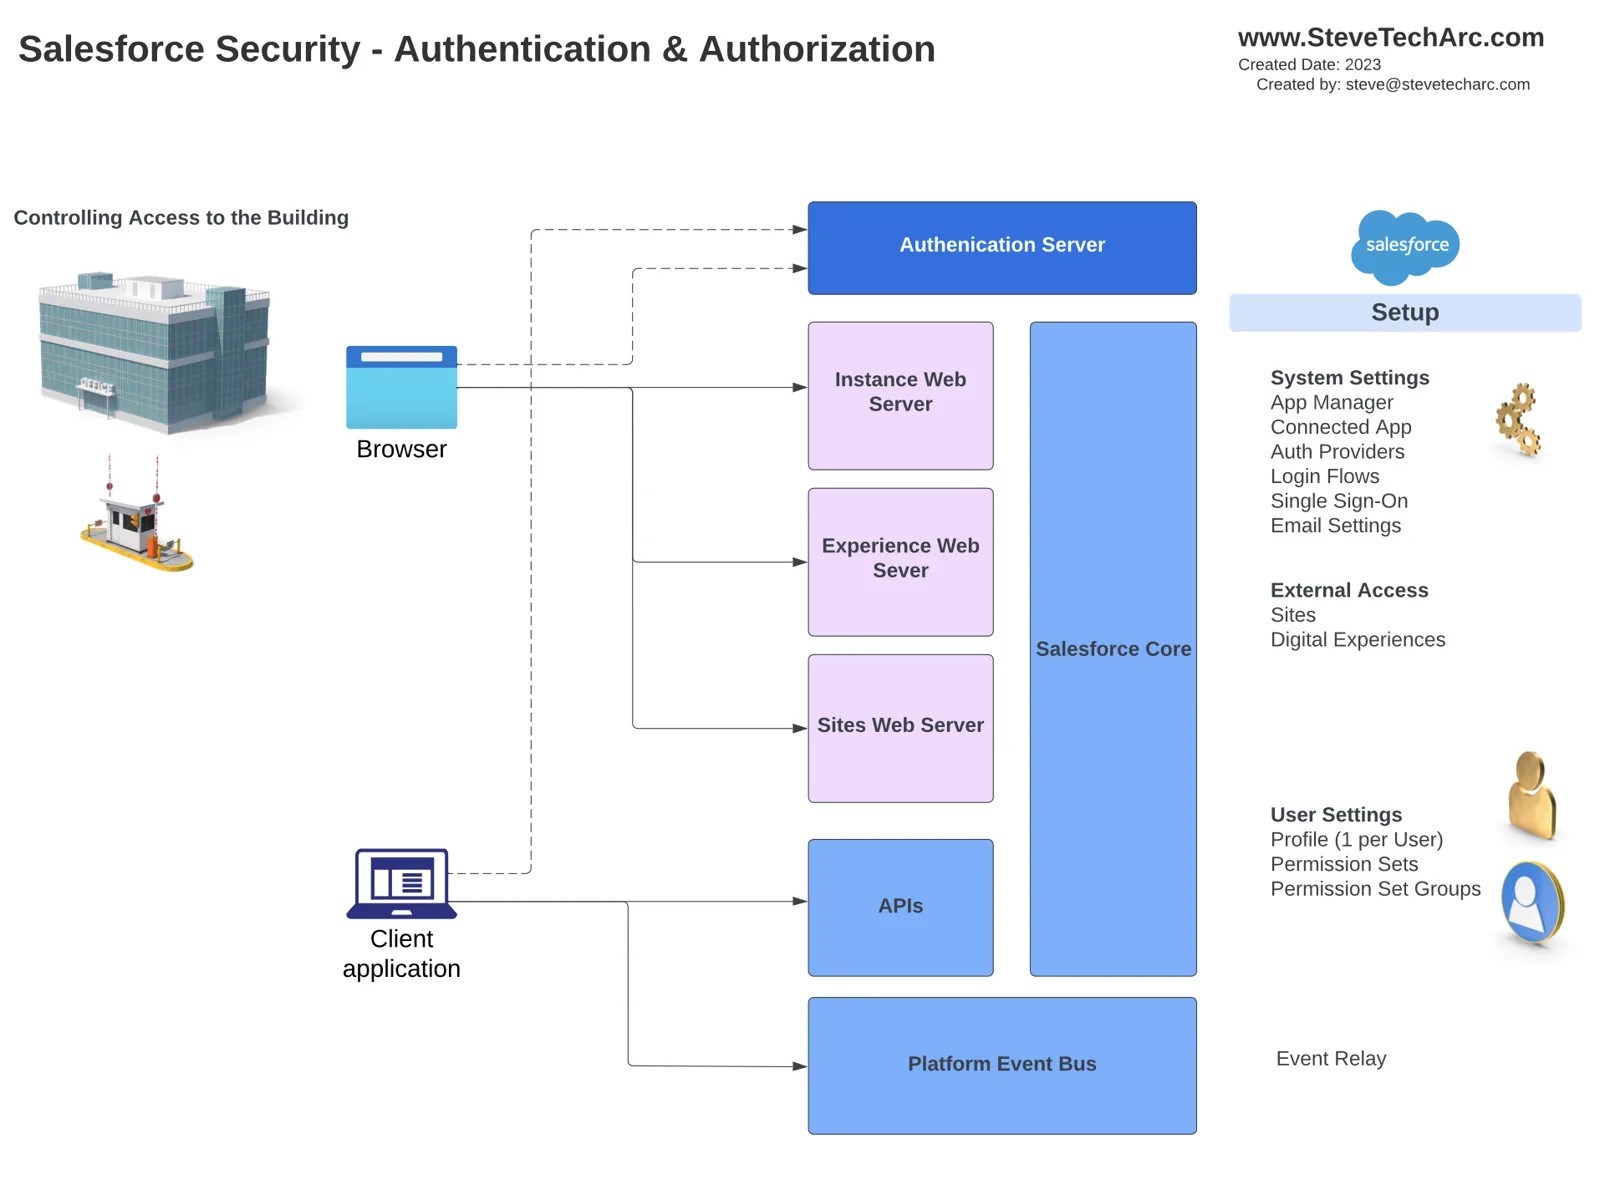 Viser den første autentificering og autorisation og de tilhørende komponenter i Setup. Det svarer til at få første adgang til en bygning. [/caption]
Profiler og deres rolle:
Profiler har traditionelt været hjørnestenen i adgangskontrollen for brugere i Salesforce. Hver bruger tildeles én profil, som bestemmer, hvad brugeren kan og har adgang til på platformen. Profiler styrer en række indstillinger, blandt andet:
[caption id="" align=“alignnone” width=“1912”]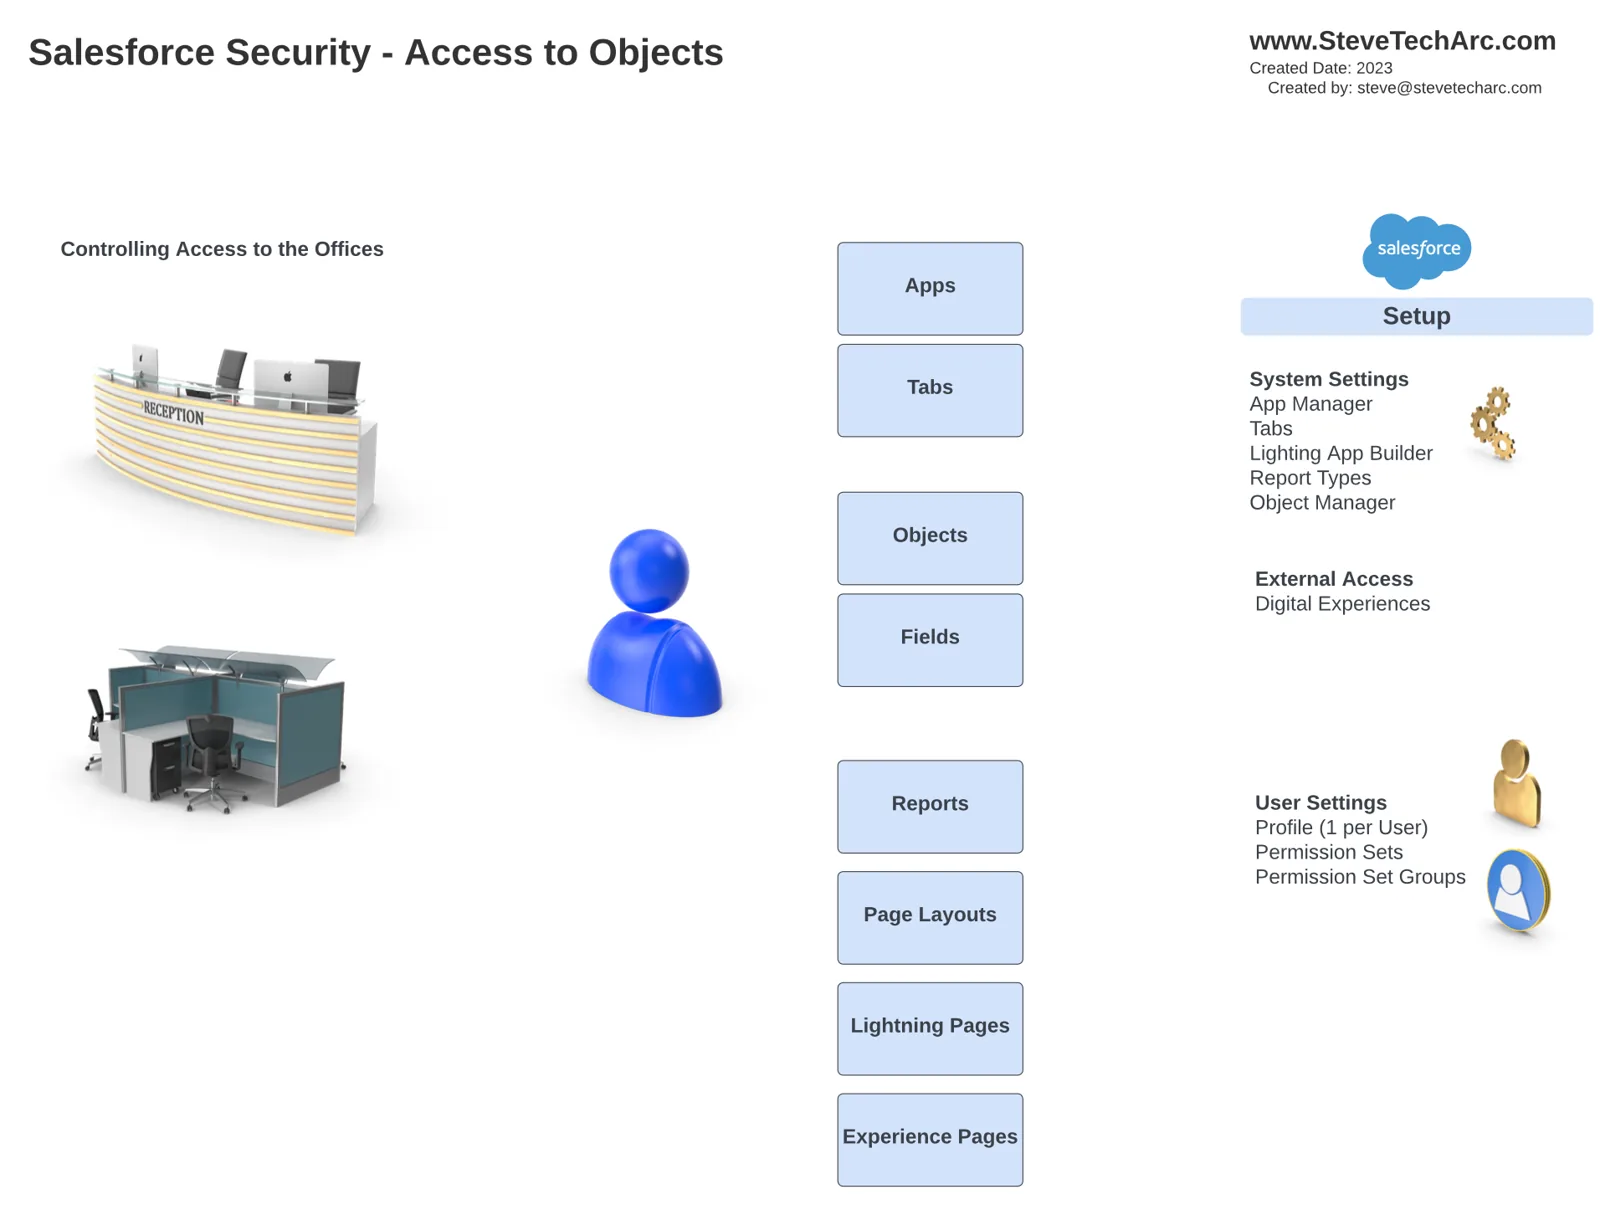 Dette viser adgang til og kontrol over bestemte elementer, når en bruger er blevet autentificeret. [/caption]
Elementer i Salesforce
Sidelayouts: De bestemmer, hvilke skærme i brugerfladen der vises for bestemte profiler.
Posttyper: Profiler kan tildeles bestemte posttyper, så brugeroplevelsen skræddersys.
Feltniveausikkerhed (FLS): Profiler definerer, hvilke felter brugerne kan se og redigere.
Indstillinger for brugerdefinerede apps: De bestemmer, hvilke apps og faner der som standard er synlige eller skjulte.
Adgang på objektniveau: Profiler angiver adgangsniveauet (læse, oprette, redigere, slette) for standardobjekter og brugerdefinerede objekter.
Muligheder for platformshændelser: Profiler styrer adgangen til at læse eller oprette platformshændelser.
Sessionsindstillinger: Profiler fastlægger sessionspolitikker, blandt andet adgangskodepolitikker, logintider og IP-intervaller.
Brugerdefinerede tilladelser: Profiler giver eller nægter brugerdefinerede tilladelser.
Systemtilladelser: Profiler styrer administrative tilladelser på højt niveau.
Tilladelsessæt, og hvordan de opstod:
Profiler er stadig den primære indgang til brugernes adgang, men tilladelsessæt er opstået for at løse problemet med de mange profiler. Tilladelsessæt samler funktioner i én enhed, der kan føjes til bestemte brugere. Det supplerer profilerne og giver mere fleksibilitet. Med tilladelsessæt får du:
Detaljeret adgangskontrol: Tilladelsessæt giver finmasket adgang til apps, faner, objekter, felter, rapporter og mere.
Tildeling på tværs af licenser: Tilladelsessæt kan tildeles på tværs af forskellige brugerlicenser.
Objektindstillinger: De definerer adgang og indstillinger på objektniveau.
Indstillinger for platformshændelser: Tilladelsessæt styrer adgangen til platformshændelser.
Indstillinger for brugerdefinerede apps: De angiver tilladelser til apps og faner.
Apex-handlinger og navngivne legitimationsoplysninger (Named Credentials): Tilladelsessæt giver adgang til disse funktioner.
Adgang til organisationsdækkende e-mailadresser: Tilladelsessæt styrer adgangen til organisationsdækkende e-mailadresser.
Systemtilladelser: Nogle tilladelser på systemniveau håndteres nu på tilladelsessætniveau.
Fremtiden for profiler og tilladelsessæt:
Salesforce bevæger sig mod en fremtid, hvor profiler primært handler om brugernes grundlæggende adgang og visse standardindstillinger. Tilladelsessæt bliver samtidig det primære sted til at give funktioner. Målet er at strømline profilerne og gøre dem lette, så brugerne får adgang gennem en række tilladelsessæt og grupper af tilladelsessæt.
Vigtigste pointer:
Profiler har været den traditionelle måde at styre brugernes adgang i Salesforce på.
Tilladelsessæt er opstået for at løse problemet med de mange profiler og giver mere detaljeret adgangskontrol.
Profiler vil udvikle sig til primært at håndtere den grundlæggende adgang og nogle standardindstillinger.
Tilladelsessæt bliver den primære måde at give bestemte funktioner på.
Administratorer bør begynde at gå over til tilladelsessæt og holde profilerne så lette som muligt.
Konklusion
Efterhånden som Salesforce fortsætter med at udvikle sig, er det vigtigt at tilpasse sig ændringerne og udnytte styrken i tilladelsessæt til en mere effektiv og fleksibel adgangskontrol.
Mere på vej
Hold øje med kommende nyheder om Salesforces sikkerhed.
Hold øje her på www.SteveTechArc.com og på YouTube-kanalen @SteveTechArc (opens in a new tab).
Vi hjælper med at forandre verden ved at dele spændende tanker med andre arkitekter og med dem, der er på vej til at blive arkitekter!
Transskription med hjælp fra AI
STA 4.2