
Опановуємо профілі й набори дозволів Salesforce: сьогодення й майбутнє
На сьогоднішньому занятті ми заглибимося у сферу безпеки Salesforce, зосередившись на профілях і наборах дозволів. Колись профілі були основним методом визначення можливостей користувачів, охоплюючи і автентифікацію, і функціональні можливості в Salesforce.
Однак із розвитком Salesforce цей підхід став громіздким і призвів до розростання кількості профілів. Щоб розв’язати цю проблему, Salesforce запровадив набори дозволів. У цьому пості ми дослідимо роль профілів і наборів дозволів у безпеці Salesforce, те, як їх використовують зараз, і їхній майбутній розвиток.
[caption id="" align=“alignnone” width=“1914”]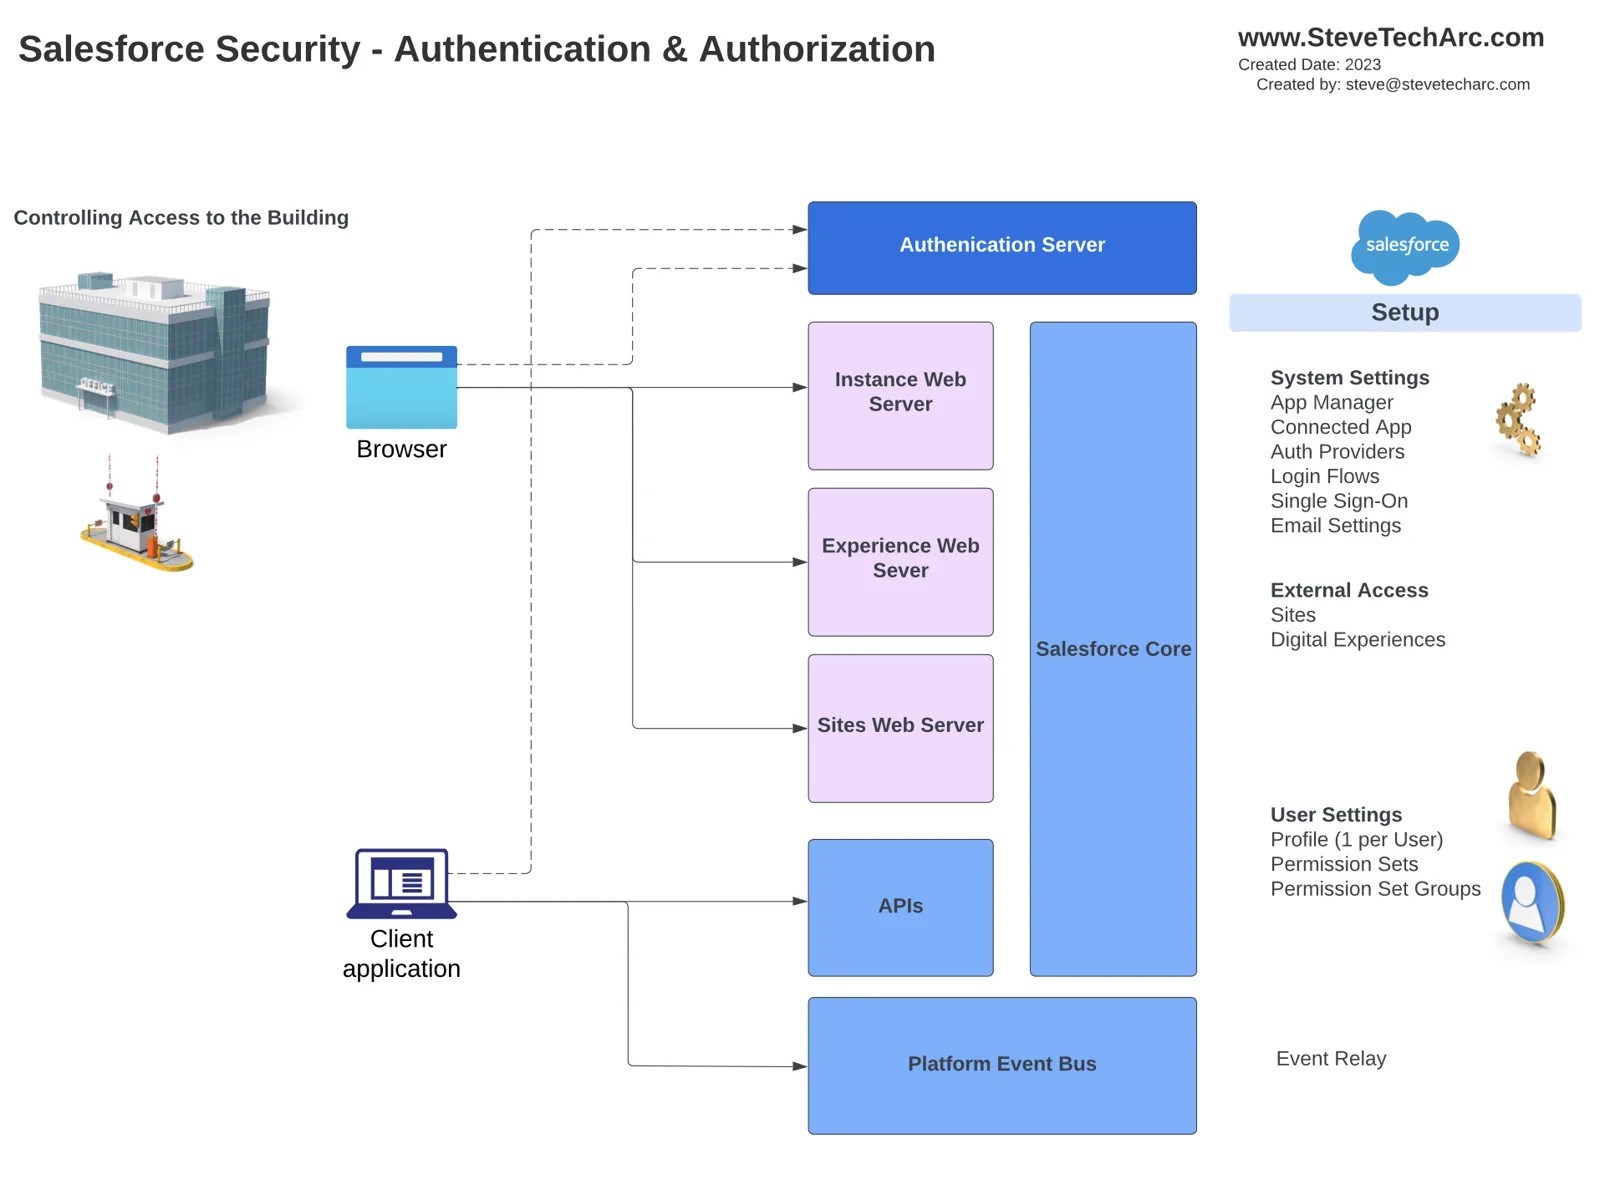 Показує початкову автентифікацію й авторизацію та пов’язані компоненти Setup. Це схоже на отримання початкового доступу до будівлі. [/caption]
Профілі та їхня роль:
Профілі традиційно були наріжним каменем контролю доступу користувачів у Salesforce. Кожному користувачеві призначається один профіль, що визначає його можливості й доступ на платформі. Профілі контролюють низку налаштувань, зокрема:
[caption id="" align=“alignnone” width=“1912”]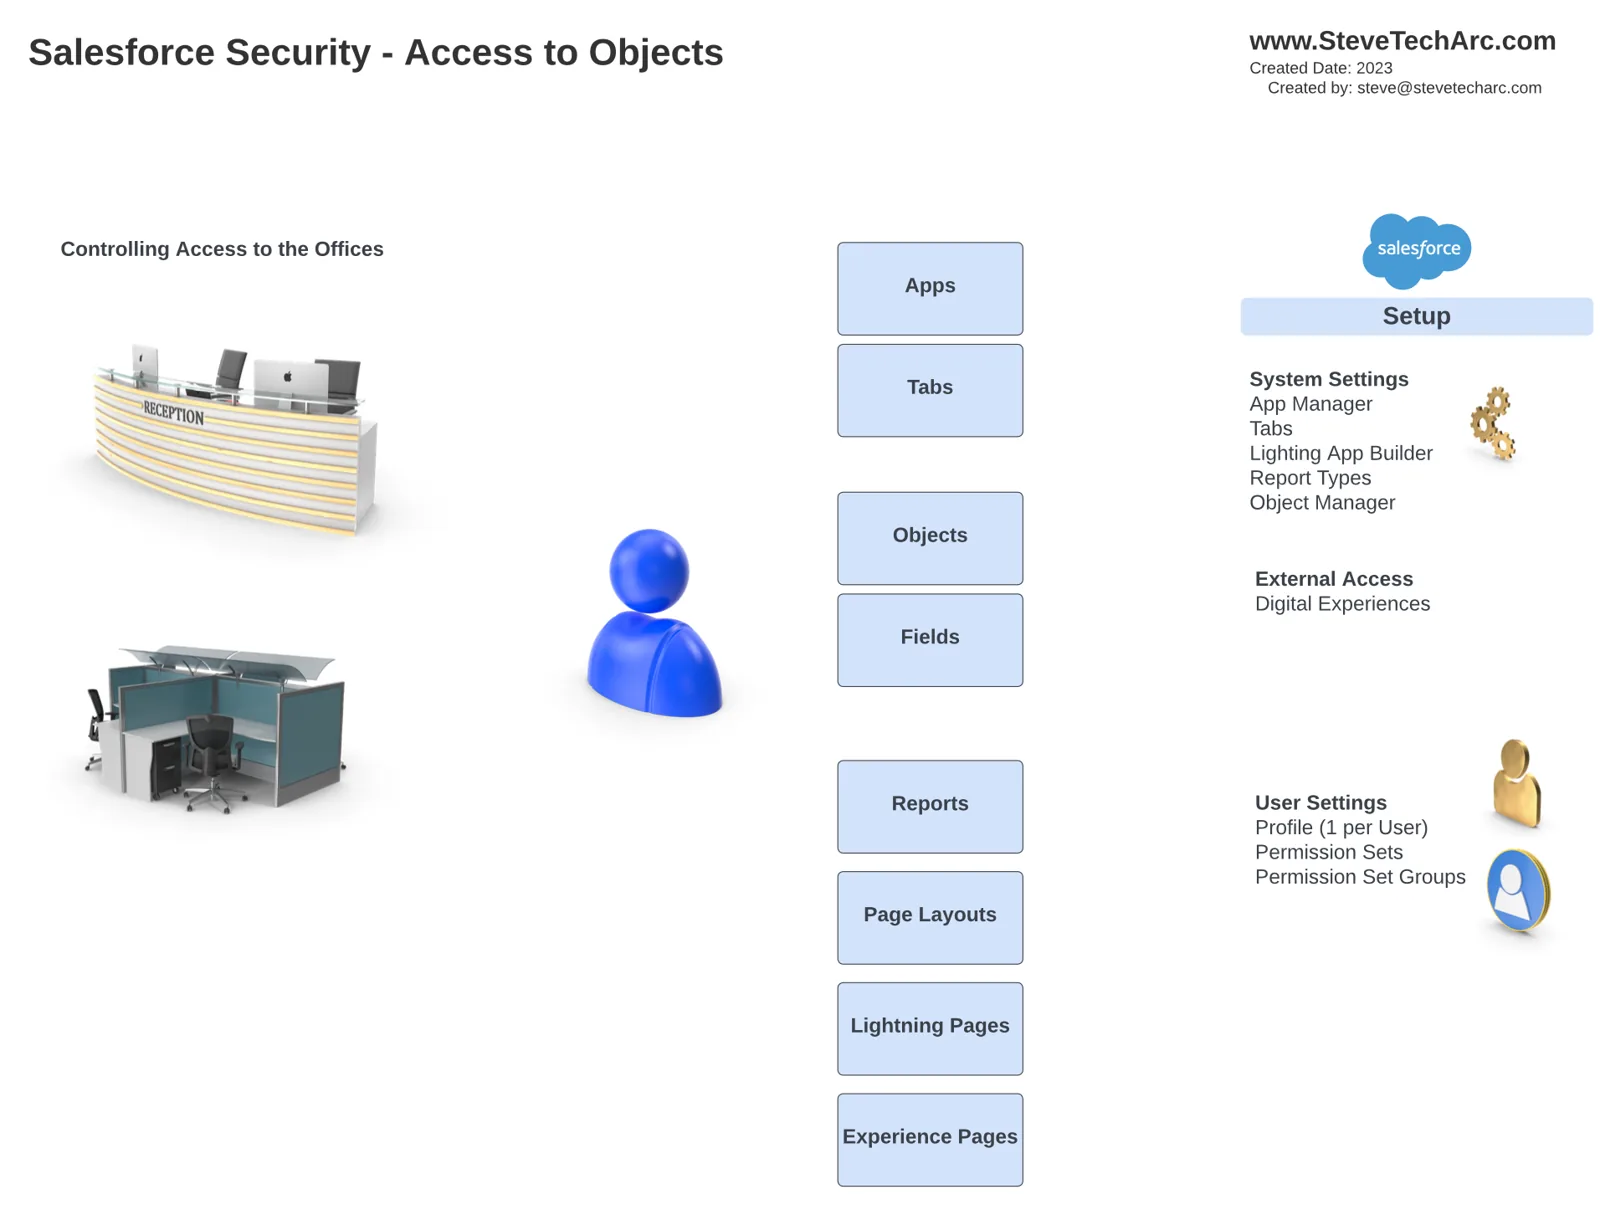 Це представляє доступ і контроль до конкретних елементів після автентифікації користувача. [/caption]
Елементи Salesforce
Макети сторінок: Визначають екрани інтерфейсу, які показуються певним профілям.
Типи записів: Профілям можна призначати певні типи записів, підлаштовуючи досвід користувача.
Безпека на рівні полів (FLS): Профілі визначають, які поля користувачі можуть бачити й редагувати.
Налаштування користувацьких застосунків: Визначають, які застосунки й вкладки видимі чи приховані за замовчуванням.
Доступ на рівні об’єктів: Профілі задають рівень доступу (читання, створення, редагування, видалення) до стандартних і користувацьких об’єктів.
Можливості platform events: Профілі контролюють доступ до читання чи створення platform events.
Налаштування сесії: Профілі задають політики сесій, зокрема політики паролів, години входу й діапазони IP.
Користувацькі дозволи: Профілі надають чи забороняють користувацькі дозволи.
Системні дозволи: Профілі керують адміністративними дозволами високого рівня.
Набори дозволів і їхня поява:
Хоча профілі слугують основною точкою входу для доступу користувачів, набори дозволів з’явилися, щоб розв’язати проблему розростання профілів. Набори дозволів об’єднують набори можливостей в одну сутність, яку можна додати конкретним користувачам. Такий підхід доповнює профілі й дає більше гнучкості. Набори дозволів дають змогу:
Детальний контроль доступу: Набори дозволів надають тонкий доступ до застосунків, вкладок, об’єктів, полів, звітів тощо.
Призначення незалежно від ліцензії: Набори дозволів можна призначати користувачам із різними ліцензіями.
Налаштування об’єктів: Визначають доступ і налаштування на рівні об’єктів.
Налаштування platform events: Набори дозволів контролюють доступ до platform events.
Налаштування користувацьких застосунків: Задають дозволи на застосунки й вкладки.
Дії Apex і Named Credentials: Набори дозволів надають доступ до цієї функціональності.
Доступ до email-адрес на рівні org: Набори дозволів керують доступом до email-адрес на рівні org.
Системні дозволи: Деякими дозволами системного рівня тепер керують на рівні наборів дозволів.
Майбутнє профілів і наборів дозволів:
Salesforce рухається до майбутнього, де профілі зосередяться переважно на початковому базовому доступі користувачів і певних налаштуваннях за замовчуванням. Тим часом набори дозволів стануть основним сховищем для надання можливостей. Мета — спростити профілі й зробити їх легкими, надаючи доступ користувачам через низку наборів дозволів і груп наборів дозволів.
Головне:
Профілі були традиційним методом контролю доступу користувачів у Salesforce.
Набори дозволів з’явилися, щоб розв’язати проблему розростання профілів і дати детальніший контроль доступу.
Профілі еволюціонують і керуватимуть переважно початковим базовим доступом і деякими налаштуваннями за замовчуванням.
Набори дозволів стануть основним способом надання конкретних можливостей.
Адміністраторам варто почати перехід до наборів дозволів і тримати профілі якомога легшими.
Висновок
Оскільки Salesforce продовжує розвиватися, важливо адаптуватися до цих змін і використовувати силу наборів дозволів для ефективнішого й гнучкішого контролю доступу користувачів.
Далі буде
Слідкуйте за майбутніми оновленнями з безпеки Salesforce,
Слідкуйте за новинами тут, на www.SteveTechArc.com, і на YouTube-каналі @SteveTechArc (opens in a new tab).
Допомагаю змінювати світ, ділячись цікавими думками з колегами-архітекторами і тими, хто йде до архітектури!
Транскрипт оброблено за допомогою ШІ
STA 4.2