
Padroneggiare profili e set di autorizzazioni di Salesforce: il presente e il futuro
Nella sessione di oggi entriamo nel mondo della sicurezza di Salesforce, concentrandoci su profili e set di autorizzazioni. Un tempo i profili erano il metodo principale per definire le capacità degli utenti, coprendo sia l’autenticazione sia le capacità funzionali in Salesforce.
Con l’evoluzione di Salesforce, però, questo approccio è diventato ingestibile, portando a una proliferazione di profili. Per risolvere il problema, Salesforce ha introdotto i set di autorizzazioni. In questo articolo vediamo il ruolo di profili e set di autorizzazioni nella sicurezza di Salesforce, come si usano oggi e dove stanno andando.
[caption id="" align=“alignnone” width=“1914”]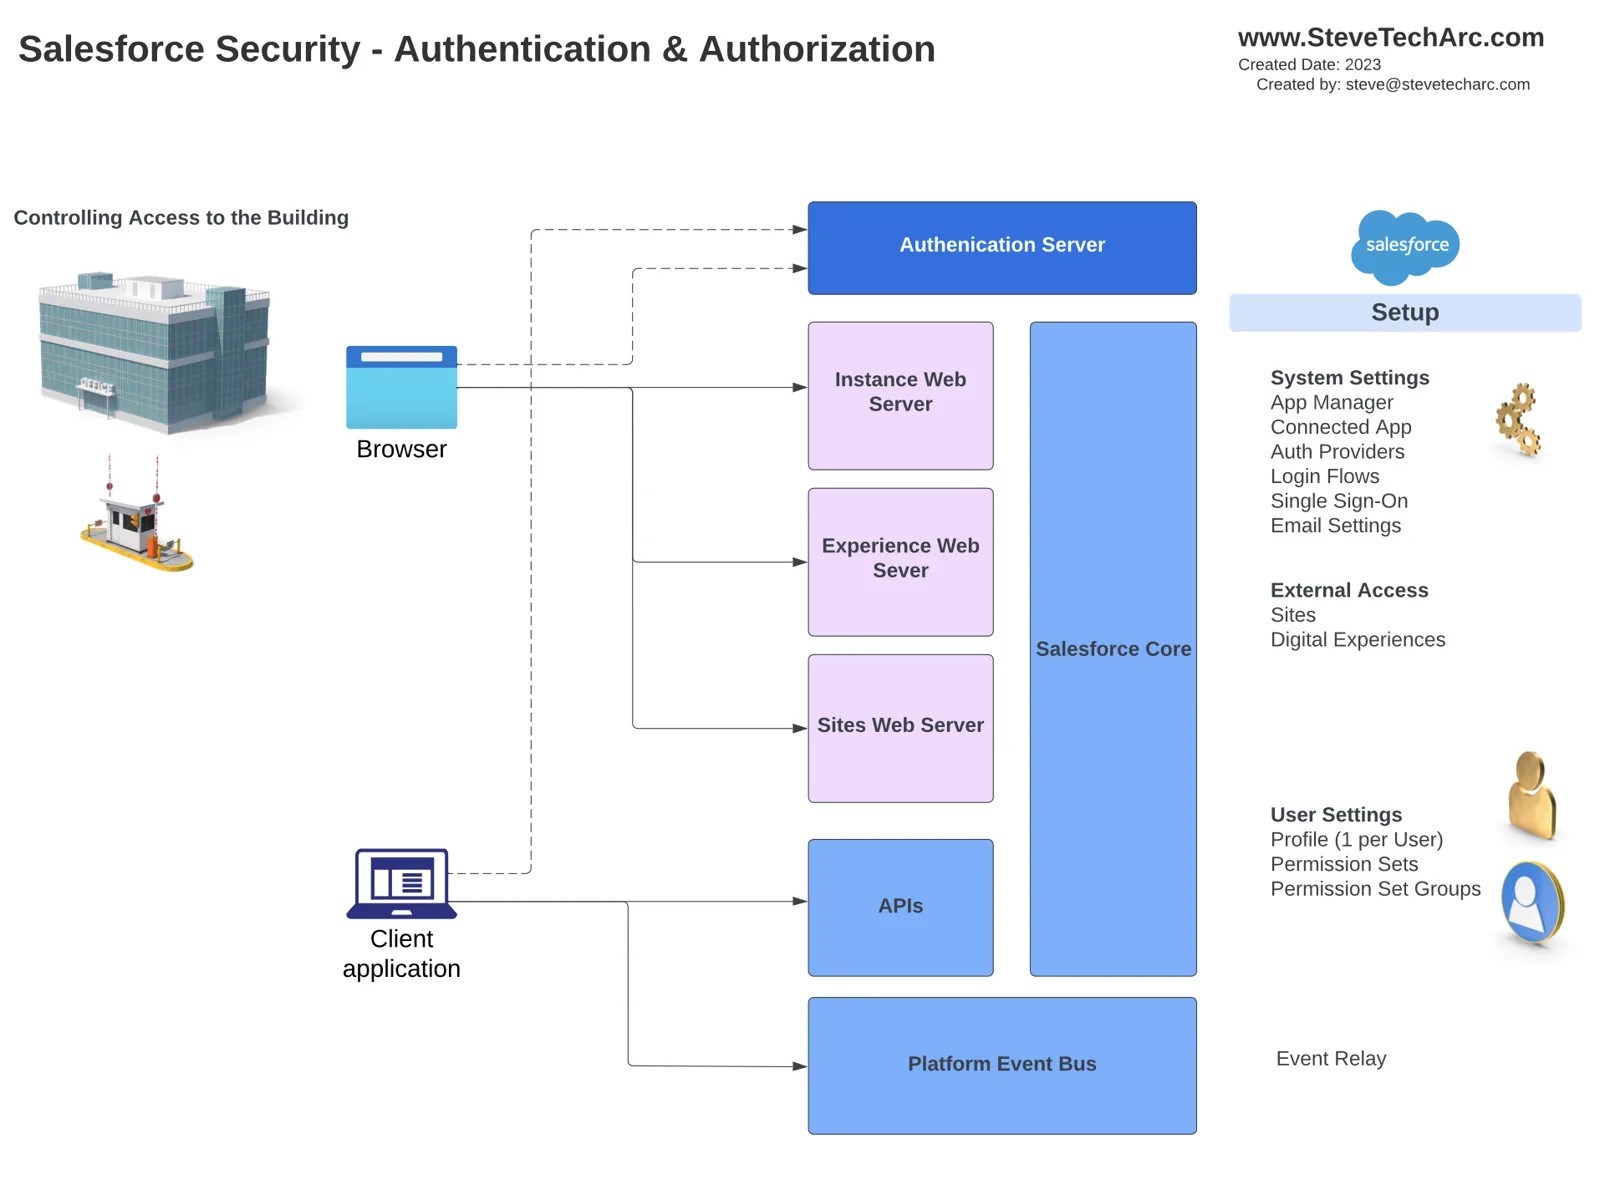 Mostra l’autenticazione e l’autorizzazione iniziali e i relativi componenti di Imposta. È simile a ottenere il primo accesso a un edificio. [/caption]
I profili e il loro ruolo:
I profili sono sempre stati la pietra angolare del controllo degli accessi in Salesforce. A ogni utente viene assegnato un solo profilo, che ne stabilisce capacità e accessi sulla piattaforma. I profili controllano diverse impostazioni, tra cui:
[caption id="" align=“alignnone” width=“1912”]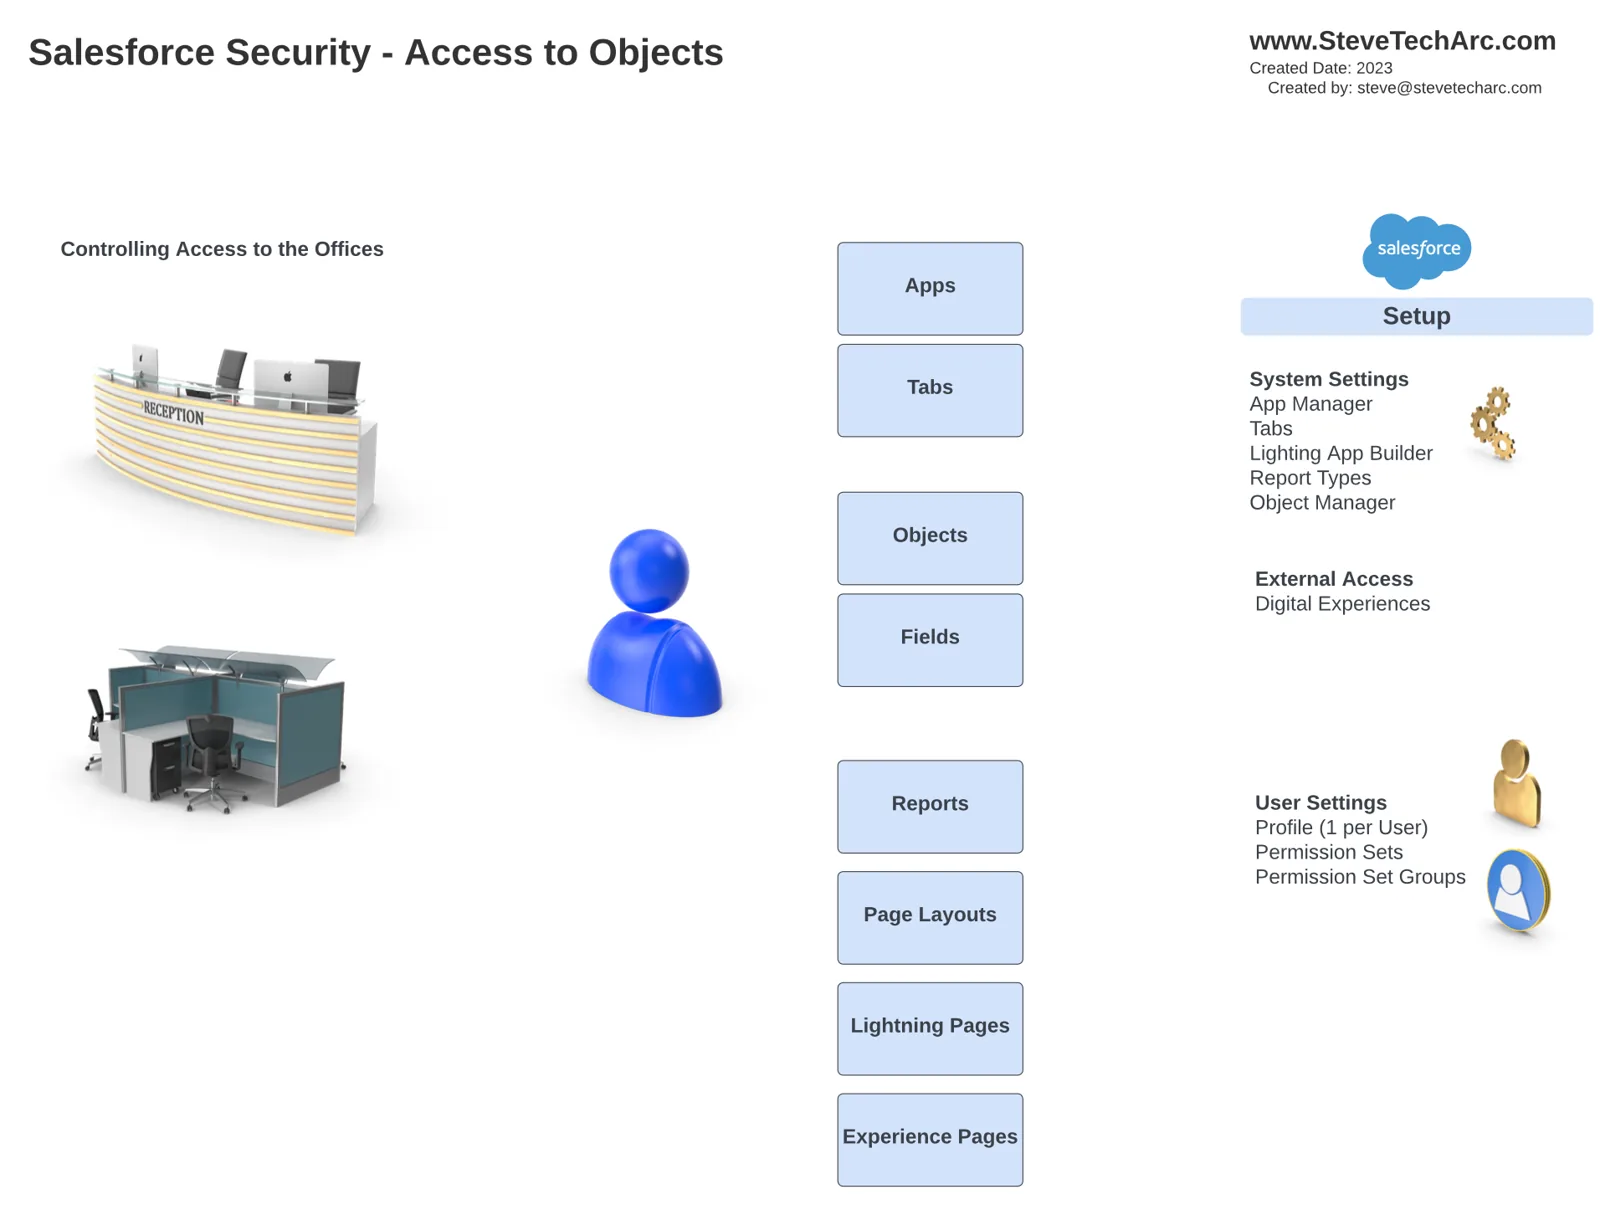 Rappresenta l’accesso e il controllo su elementi specifici dopo che l’utente è stato autenticato. [/caption]
Elementi di Salesforce
Layout di pagina: stabiliscono le schermate dell’interfaccia mostrate a profili specifici.
Tipi di record: ai profili si possono assegnare tipi di record specifici, adattando l’esperienza utente.
Sicurezza a livello di campo (FLS): i profili definiscono quali campi gli utenti possono vedere e modificare.
Impostazioni delle app personalizzate: stabiliscono quali app e schede sono visibili o nascoste per impostazione predefinita.
Accesso a livello di oggetto: i profili specificano il livello di accesso (lettura, creazione, modifica, eliminazione) per oggetti standard e personalizzati.
Capacità per gli eventi di piattaforma: i profili controllano l’accesso alla lettura o alla creazione di eventi di piattaforma.
Impostazioni di sessione: i profili stabiliscono i criteri di sessione, tra cui i criteri per le password, gli orari di accesso e gli intervalli IP.
Autorizzazioni personalizzate: i profili concedono o negano autorizzazioni personalizzate.
Autorizzazioni di sistema: i profili regolano le autorizzazioni amministrative di alto livello.
L’arrivo dei set di autorizzazioni:
I profili restano il punto di ingresso principale per l’accesso, ma i set di autorizzazioni sono nati per affrontare la proliferazione dei profili. Raggruppano insiemi di capacità in un’unica entità da aggiungere a utenti specifici. Questo approccio integra i profili e offre più flessibilità. I set di autorizzazioni permettono:
Controllo degli accessi granulare: concedono un accesso preciso ad app, schede, oggetti, campi, report e altro.
Assegnazione tra licenze diverse: si possono assegnare a utenti con licenze diverse.
Impostazioni degli oggetti: definiscono accesso e impostazioni a livello di oggetto.
Impostazioni degli eventi di piattaforma: controllano l’accesso agli eventi di piattaforma.
Impostazioni delle app personalizzate: specificano le autorizzazioni per app e schede.
Azioni Apex e credenziali denominate: concedono l’accesso a queste funzionalità.
Accesso agli indirizzi email dell’organizzazione: regolano l’accesso agli indirizzi email a livello di organizzazione.
Autorizzazioni di sistema: alcune autorizzazioni di sistema ora si gestiscono a livello di set di autorizzazioni.
Il futuro di profili e set di autorizzazioni:
Salesforce si sta muovendo verso un futuro in cui i profili si concentreranno soprattutto sull’accesso iniziale degli utenti e su alcune impostazioni predefinite, mentre i set di autorizzazioni diventeranno il contenitore principale per concedere capacità. L’obiettivo è snellire i profili e renderli leggeri, dando accesso agli utenti tramite una serie di set e gruppi di set di autorizzazioni.
Punti chiave:
I profili sono stati il metodo tradizionale per controllare l’accesso degli utenti in Salesforce.
I set di autorizzazioni sono nati per affrontare la proliferazione dei profili e offrire un controllo degli accessi più granulare.
I profili evolveranno per gestire soprattutto l’accesso iniziale e alcune impostazioni predefinite.
I set di autorizzazioni diventeranno il mezzo principale per concedere capacità specifiche.
Gli amministratori dovrebbero iniziare a migrare verso i set di autorizzazioni e mantenere i profili il più leggeri possibile.
Conclusione
Mentre Salesforce continua a evolversi, è fondamentale adattarsi a questi cambiamenti e sfruttare la forza dei set di autorizzazioni per un controllo degli accessi più efficiente e flessibile.
C’è ancora molto da dire
Resta sintonizzato per i prossimi aggiornamenti sulla sicurezza di Salesforce.
Resta sintonizzato qui su www.SteveTechArc.com e sul canale YouTube @SteveTechArc (opens in a new tab).
Contribuire a cambiare il mondo condividendo belle idee con altri architetti e con chi è in cammino per diventarlo!
Trascrizione realizzata con l’aiuto dell’IA
STA 4.2