
إبقاء بيانات المستخدمين محدّثة تلقائيًا باستخدام SAML JIT في Salesforce
مقدمة
تقدّم Salesforce Security Identity ميزة قوية: الدخول الموحّد SAML JIT (Just In Time)، الذي يوفر طريقة مباشرة لإنشاء بيانات المستخدمين وتحديثها تلقائيًا. وبالنسبة للمؤسسات التي تستخدم الدخول الموحّد مع موفّر هوية، تصبح SAML JIT أداة لا تُقدَّر بثمن لمزامنة بيانات المستخدمين بين موفّر الهوية وSalesforce أو أي موفّر خدمة آخر. تستكشف هذه المقالة آلية استخدام SAML JIT وطريقته لتحديث بيانات المستخدمين تلقائيًا.
فهم الدخول الموحّد SAML JIT
يتيح الدخول الموحّد SAML JIT تمرير بيانات المستخدم تلقائيًا في كل مرة يسجّل فيها دخوله، مما يضمن تحديث بياناته باستمرار. فمثلًا، لنأخذ مستخدمًا اسمه Homer لديه ملفان مختلفان في مؤسستين من مؤسسات Salesforce. إذا حدّث Homer رقم هاتفه في ملفه لدى موفّر الهوية، يمكن لـ SAML JIT أن تضمن انعكاس هذا التغيير على ملفه لدى موفّر الخدمة أثناء تسجيل الدخول، فتحافظ على اتساق البيانات عبر المنصات.
إعداد SAML JIT
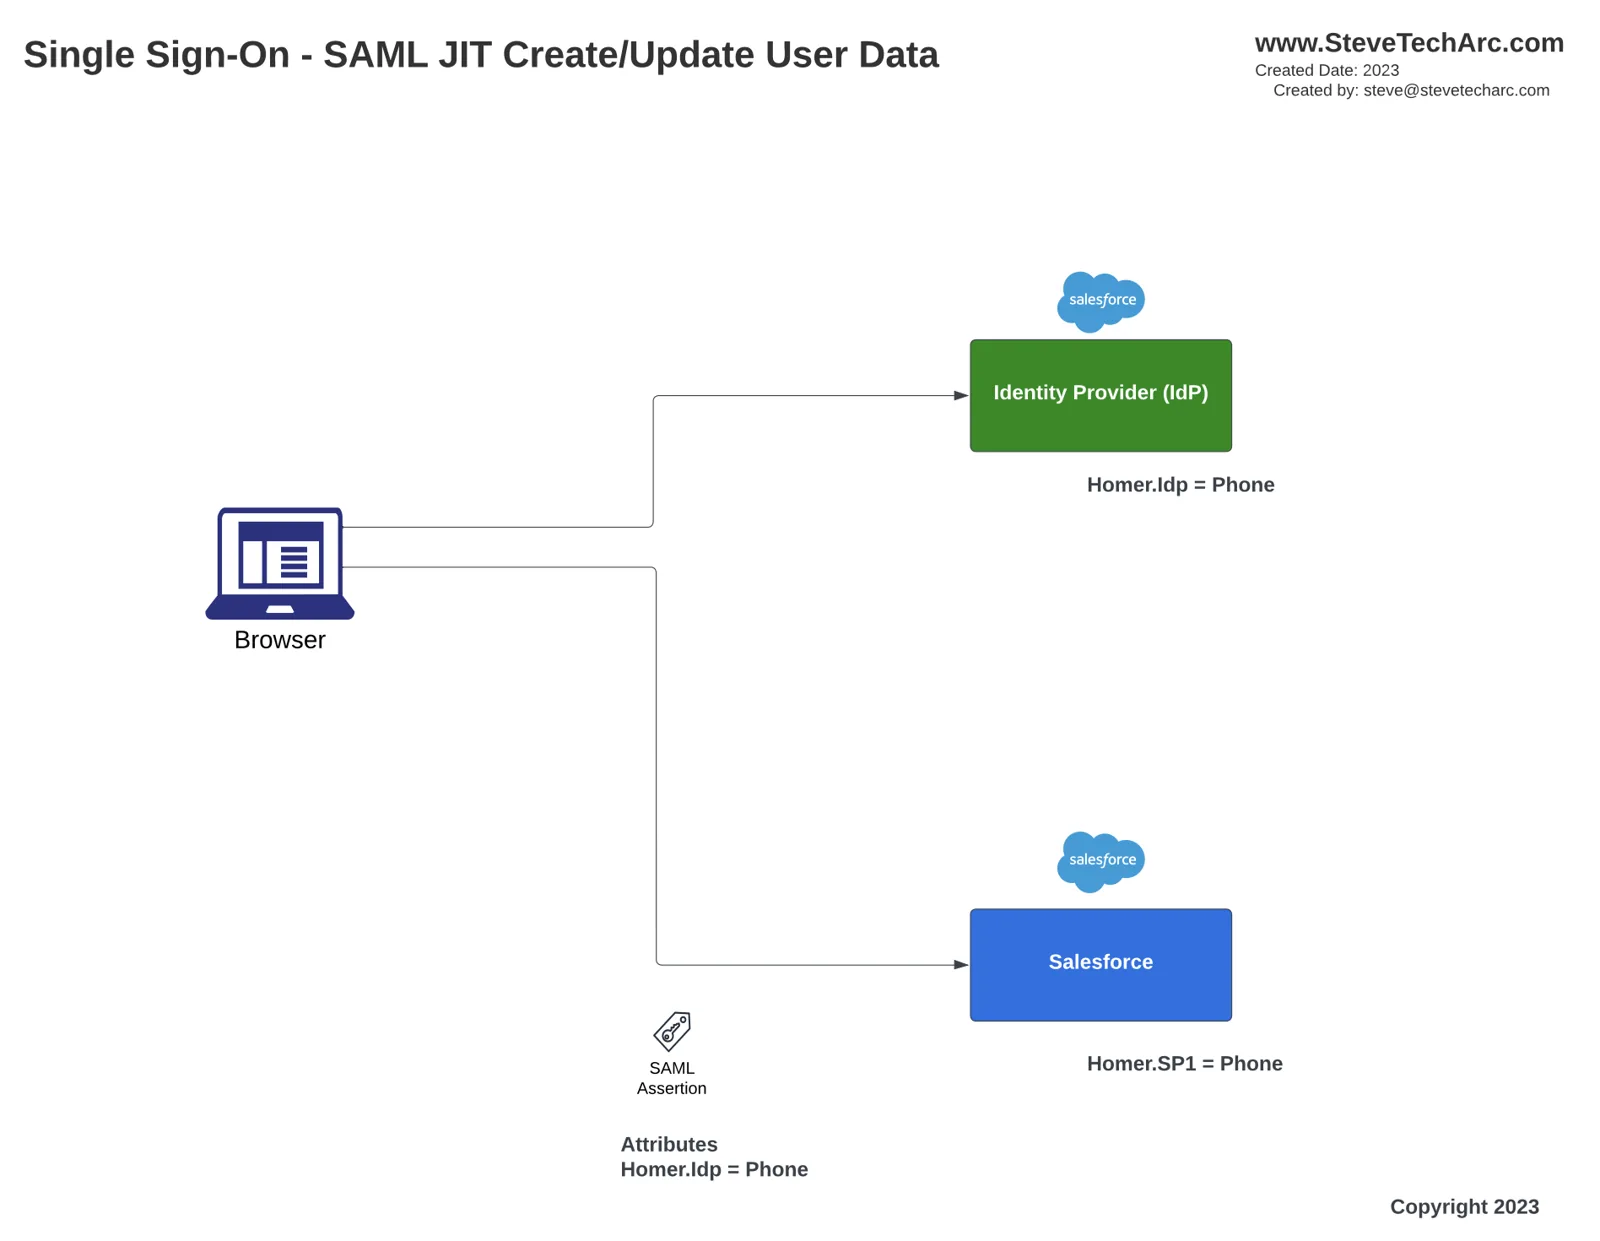
إعداد السمات المخصصة:
سجّل الدخول إلى موفّر الهوية (IDP) وانتقل إلى سجل المستخدم الحالي. في مثالنا نحدّث رقم هاتف Homer.
اذهب إلى إعدادات موفّر الخدمة لدى موفّر الهوية واعرض إعدادات الاتصال.
انتقل إلى السمات المخصصة وأضف السمات اللازمة. مثلًا، أضف السمة user.phone واضبط استبدال السمة لتضمين رقم هاتف المستخدم في حمولة SAML عند كل تسجيل دخول.
تحديث بيانات المستخدم لدى موفّر الخدمة:
انتقل إلى مؤسسة موفّر الخدمة وافتح سجلات المستخدمين.
ابحث عن المستخدم الذي تحتاج بياناته إلى المزامنة، وأجرِ التحديثات اللازمة على ملفه. مثلًا، حدّث رقم هاتف Homer.
تعديل إعدادات الدخول الموحّد:
اذهب إلى إعدادات الدخول الموحّد (Single Sign-On Settings) وفعّل تهيئة المستخدمين (user provisioning).
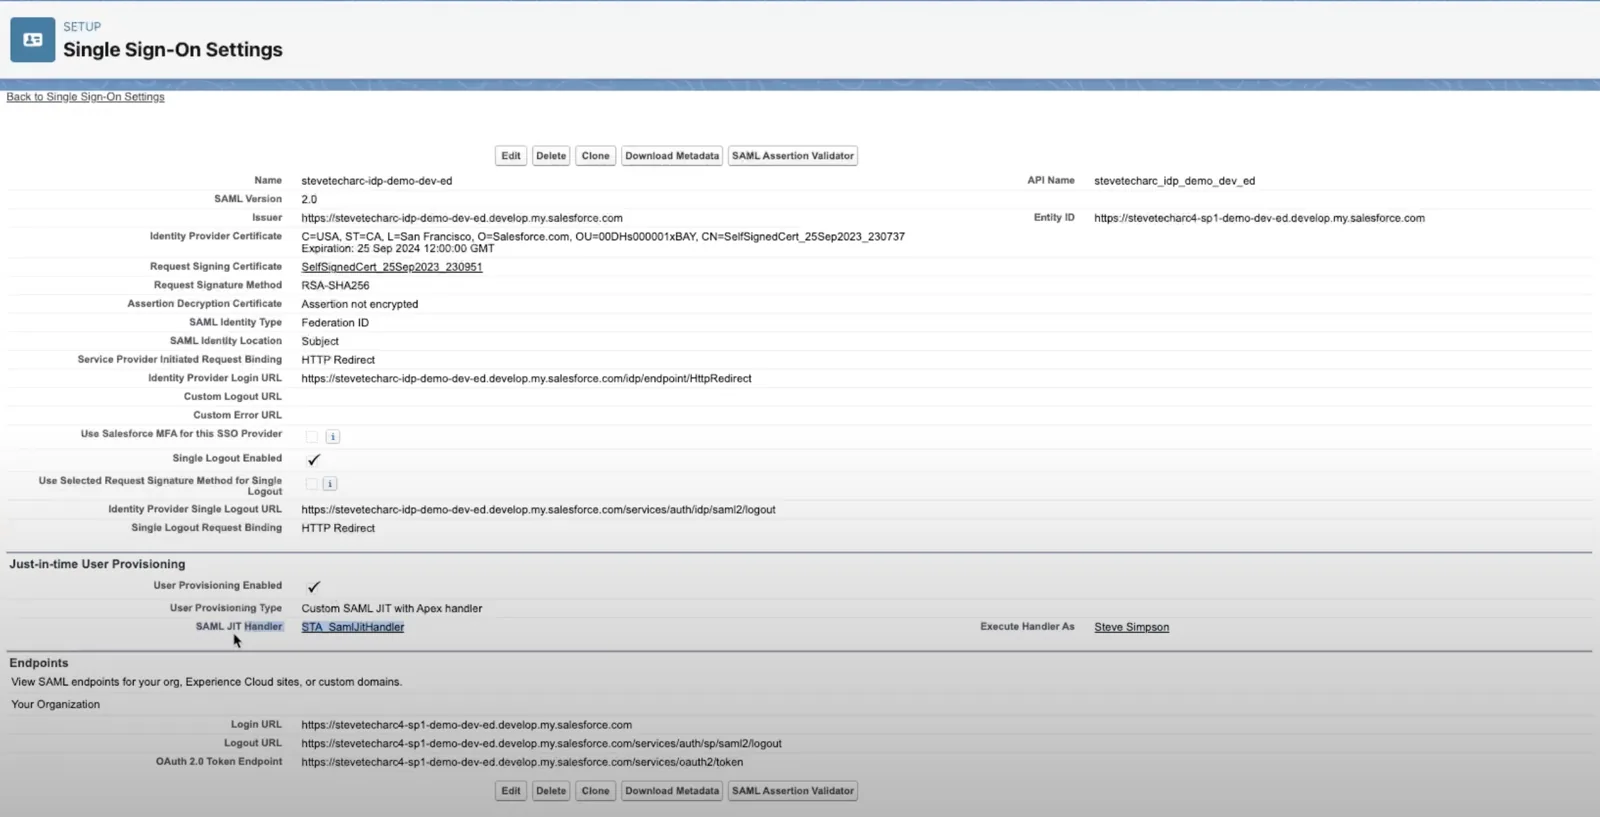
أنشئ صنفًا مخصصًا يعيد تعريف JIT Handler القياسي وعيّنه، وتأكد من أنه يُنفَّذ بواسطة مستخدم يملك الأذونات المناسبة.
تطبيق معالج SAML JIT
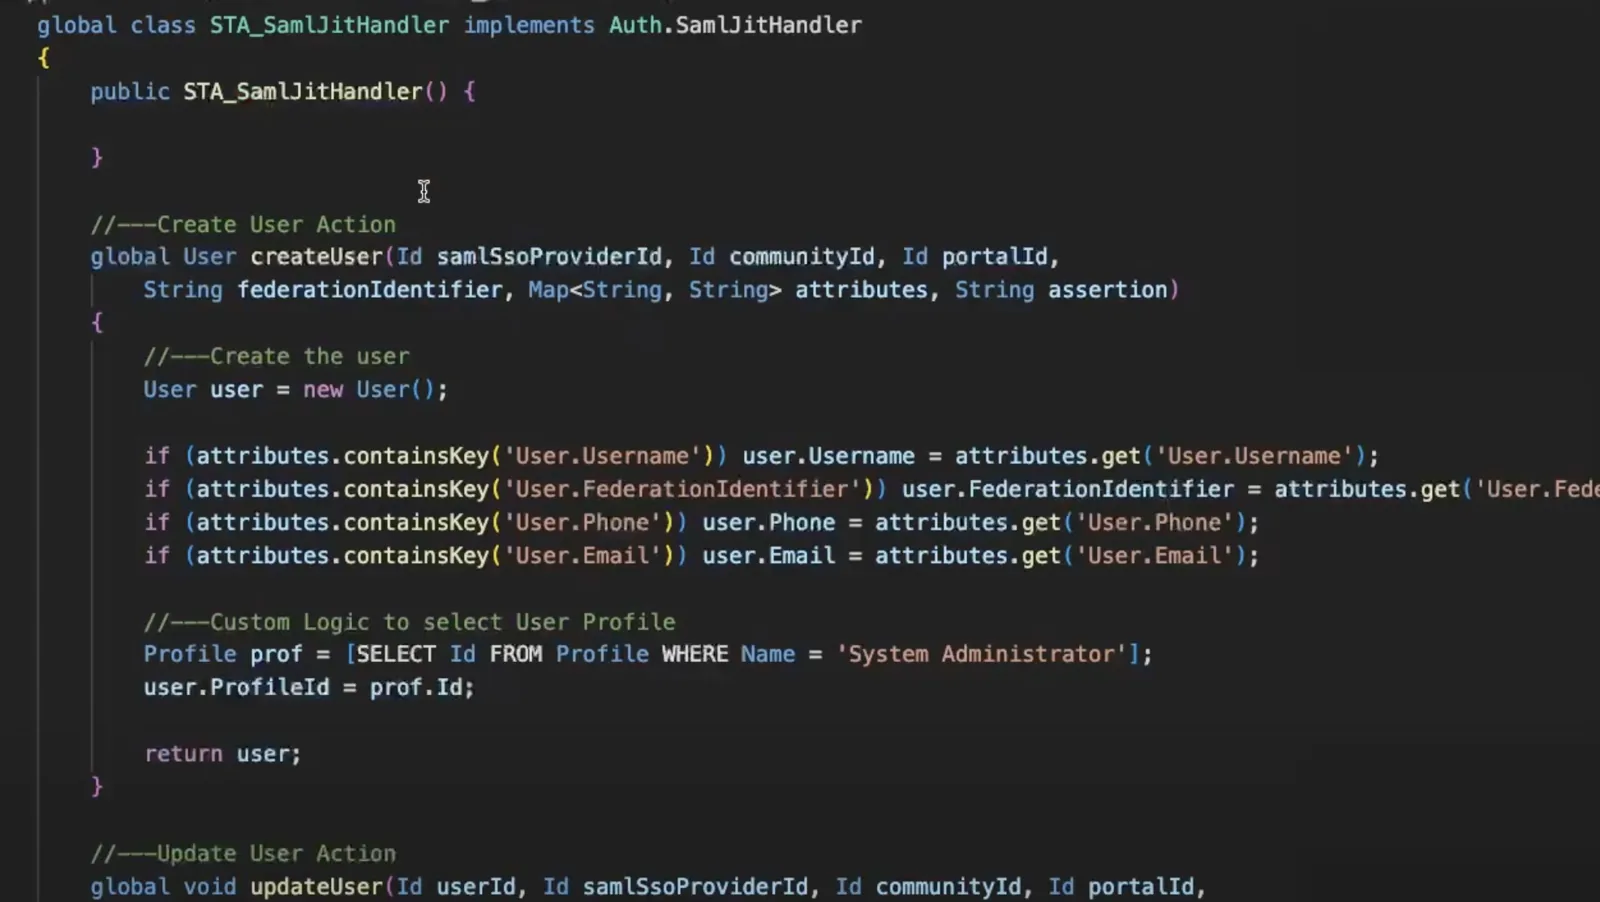
في بيئة التطوير المتكاملة (IDE)، أنشئ صنفًا جديدًا، مثل ‘STA_SamlJitHandler’.
أعد تعريف طريقتين: ‘createUser’ و’updateUser’.
‘createUser’: أنشئ سجل مستخدم جديدًا واختر ملف تعريف للمستخدم الجديد.
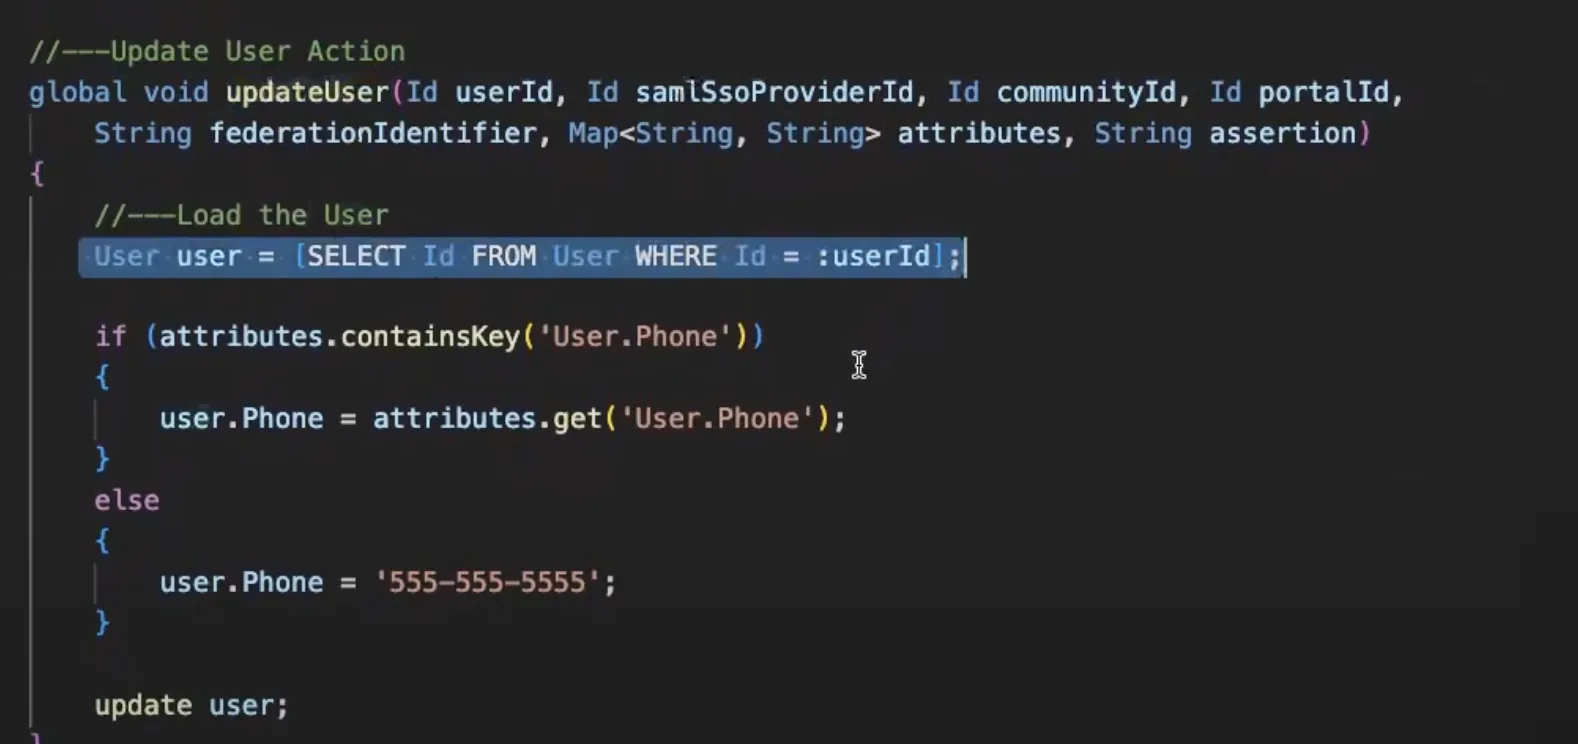
‘updateUser’: استرجع سجل المستخدم وحدّثه بناءً على السمات المستلمة.
تسجيل الدخول والتحقق من مزامنة بيانات المستخدم
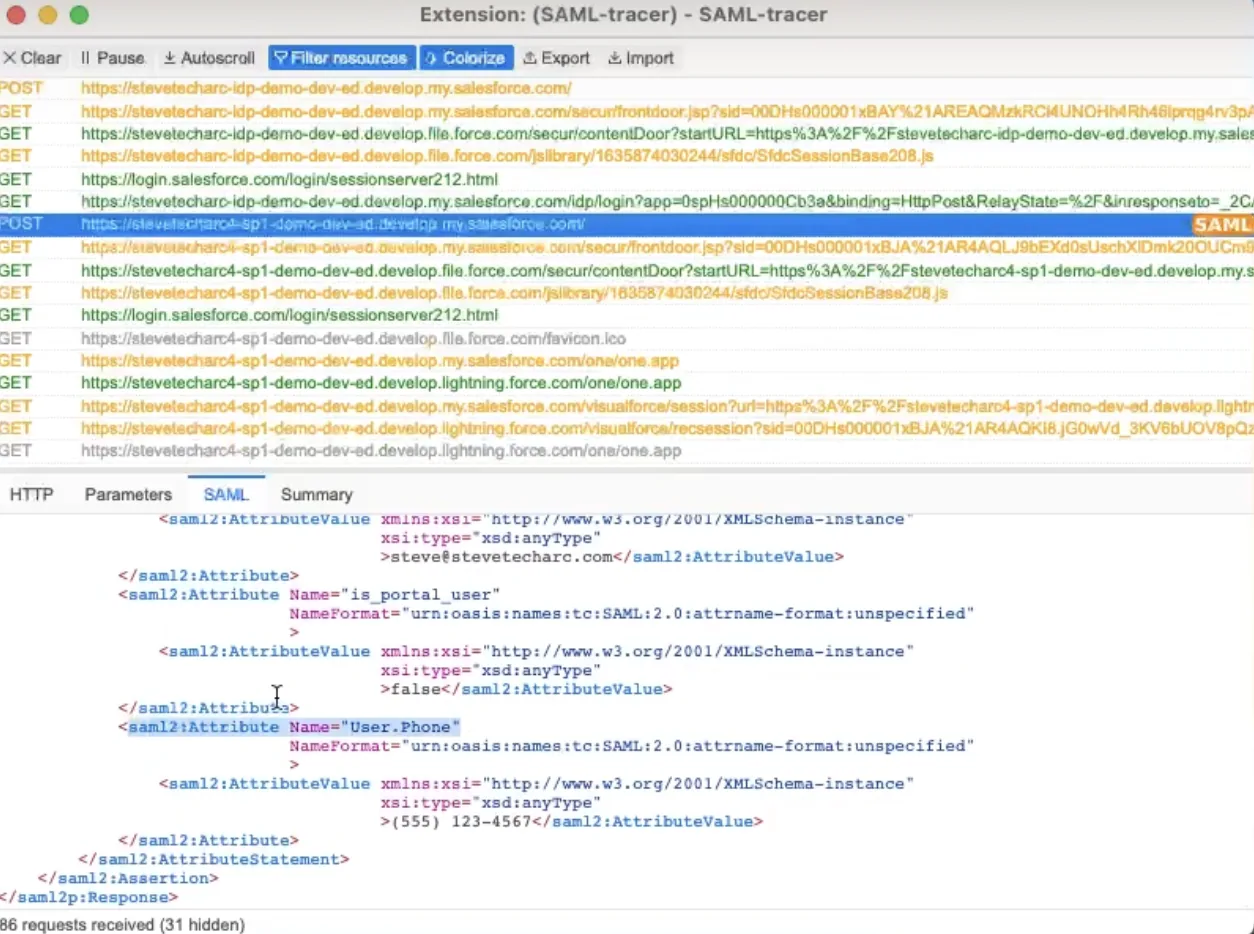
عندما يحاول المستخدم تسجيل الدخول إلى موفّر الخدمة، يُعاد توجيهه إلى موفّر الهوية للمصادقة. وبعد نجاح تسجيل الدخول، تُحدَّث بيانات المستخدم وتُزامَن تلقائيًا. وللتحقق، يمكنك استخدام أدوات مثل SAML Tracer لفحص حمولة SAML والتأكد من أن بيانات المستخدم تُنقل وتُحدَّث بدقة.
الخلاصة
بأقل قدر من الشيفرة والإعدادات، يوفر الدخول الموحّد SAML JIT في Salesforce آلية متينة لإبقاء بيانات المستخدمين متزامنة بين موفّر الهوية وموفّري الخدمات. ومع أن التحديثات لا تحدث إلا عند تسجيل دخول المستخدمين، فإن هذه الميزة تقدّم بديلًا خاليًا من المتاعب عن إعداد عمليات دفعية (batch) وإدارتها لمزامنة بيانات المستخدمين. وللمستخدمين والمسؤولين الذين يريدون تحديثات فورية للبيانات دون الحاجة إلى دفعات ليلية، تُعد SAML JIT حلًا فعّالًا يستحق النظر.
لمزيد من الأفكار والنصائح التقنية، تابعنا ولا تنسَ الاشتراك!
تابعنا
انطلق في رحلتك مع Salesforce Identity بثقة! لمزيد من الأفكار والنصائح، تابعنا هنا على www.SteveTechArc.com وعلى قناة @SteveTechArc (opens in a new tab) على YouTube. اشترك وعمّق فهمك لـ Salesforce Identity.
نساعد في تغيير العالم بمشاركة معلومات التكامل مع زملائنا المعماريين ومع من هم في رحلتهم نحو أن يصبحوا معماريين!
نص مكتوب بمساعدة الذكاء الاصطناعي
STA 3.7