
Hold brugerdata opdateret automatisk med SAML JIT i Salesforce
Introduktion
Salesforce Security Identity har en kraftfuld funktion: SAML JIT (Just In Time) ved single sign-on, en ligetil måde at oprette og opdatere brugerdata automatisk på. For organisationer, der bruger single sign-on med en identitetsudbyder, bliver SAML JIT et uvurderligt værktøj til at synkronisere brugerdata mellem identitetsudbyderen og Salesforce eller en anden tjenesteudbyder. Dette blogindlæg udforsker mekanismen og metoden til at bruge SAML JIT til automatiske opdateringer af brugerdata.
Forstå SAML JIT ved single sign-on
Med SAML JIT ved single sign-on sendes brugerdata automatisk med, hver gang en bruger logger ind, så oplysningerne altid holdes opdaterede. Forestil dig for eksempel en bruger ved navn Homer, der har forskellige profiler i to Salesforce-organisationer. Hvis Homer opdaterer sit telefonnummer i profilen hos identitetsudbyderen, kan SAML JIT sørge for, at ændringen slår igennem i profilen hos tjenesteudbyderen ved login, så oplysningerne er konsistente på tværs af platformene.
Konfigurér SAML JIT
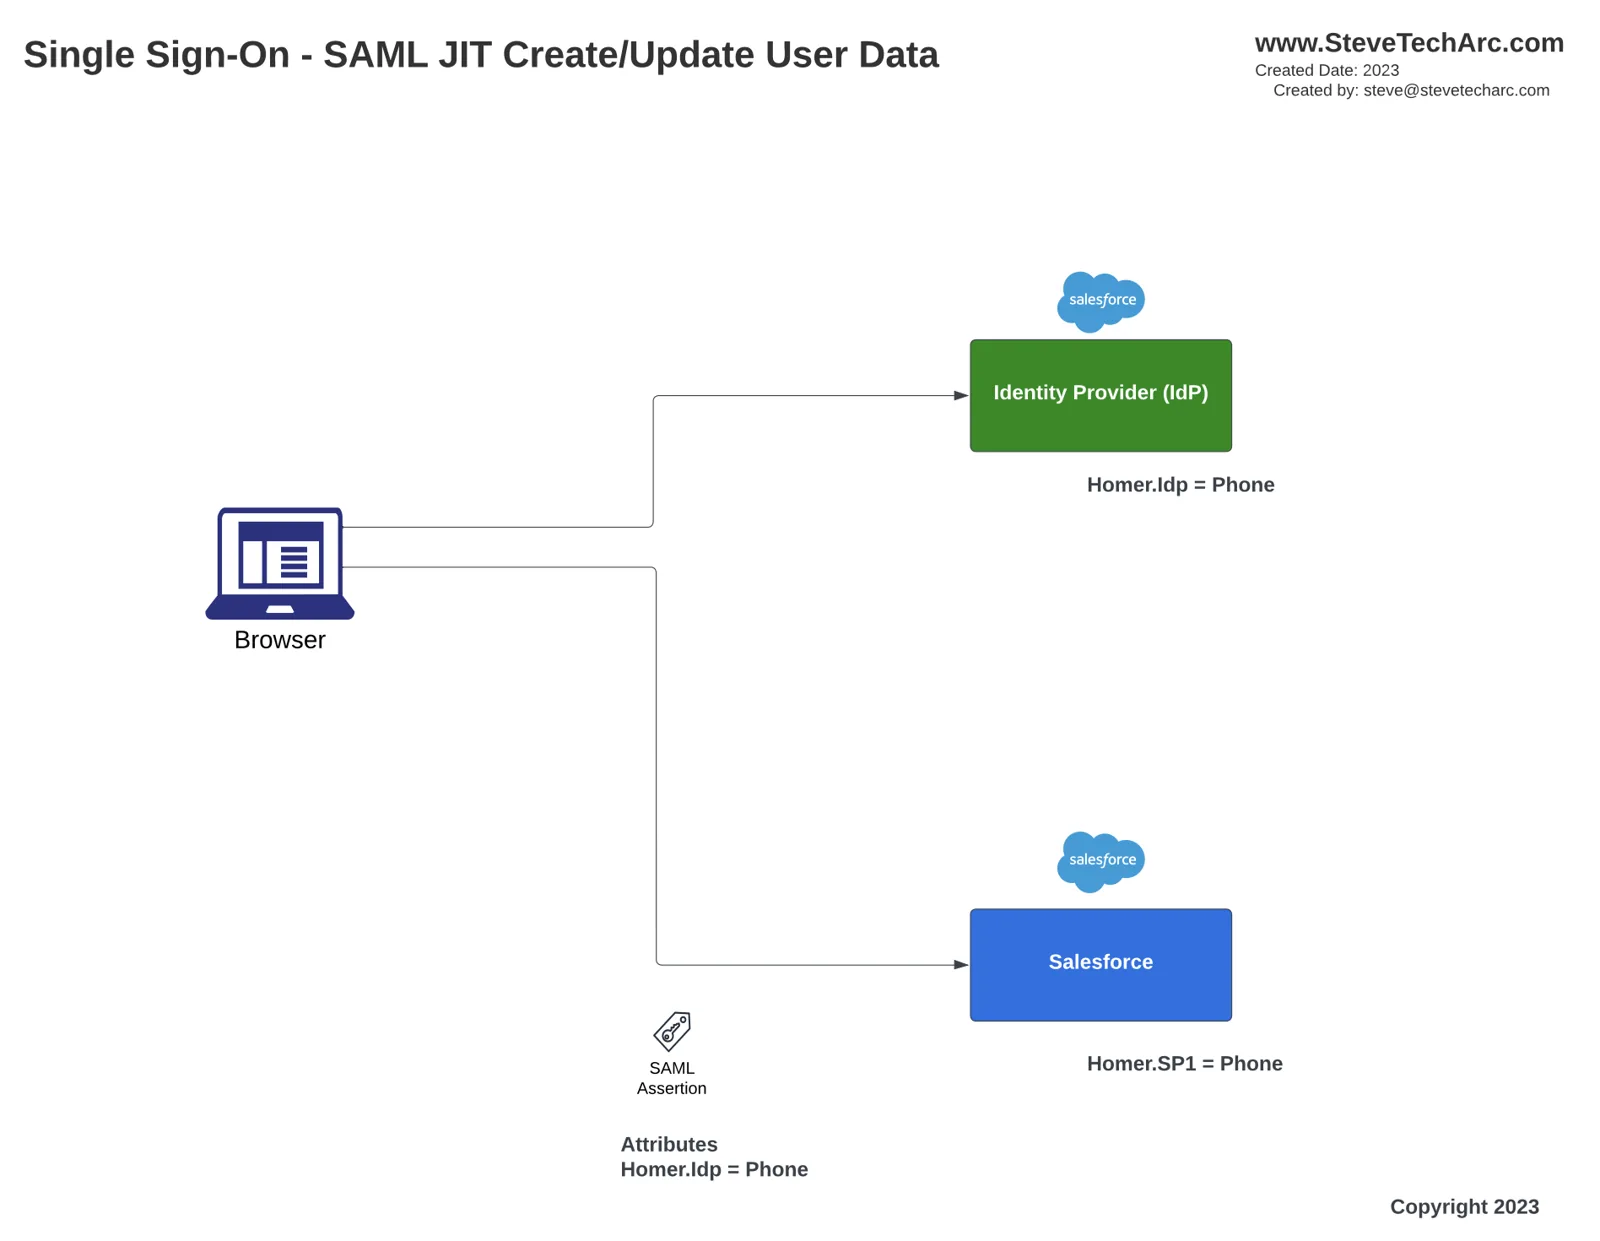
Opsætning af brugerdefinerede attributter:
Log ind hos identitetsudbyderen (IDP), og gå til den aktuelle brugers post. I vores eksempel opdaterer vi Homers telefonnummer.
Gå til tjenesteudbyderens konfiguration hos IDP’en, og se forbindelsesindstillingerne.
Rul ned til de brugerdefinerede attributter, og tilføj de nødvendige attributter. Tilføj for eksempel attributten user.phone, og sæt attributsubstitutionen op, så brugerens telefonnummer kommer med i SAML-indholdet ved hvert login.
Opdatering af brugerdata hos tjenesteudbyderen:
Gå til tjenesteudbyderens organisation, og åbn brugerposterne.
Find den bruger, hvis data skal synkroniseres, og foretag de nødvendige ændringer i profilen. Opdatér for eksempel Homers telefonnummer.
Justering af indstillingerne for single sign-on:
Gå til indstillingerne for single sign-on, og aktivér brugerprovisionering.
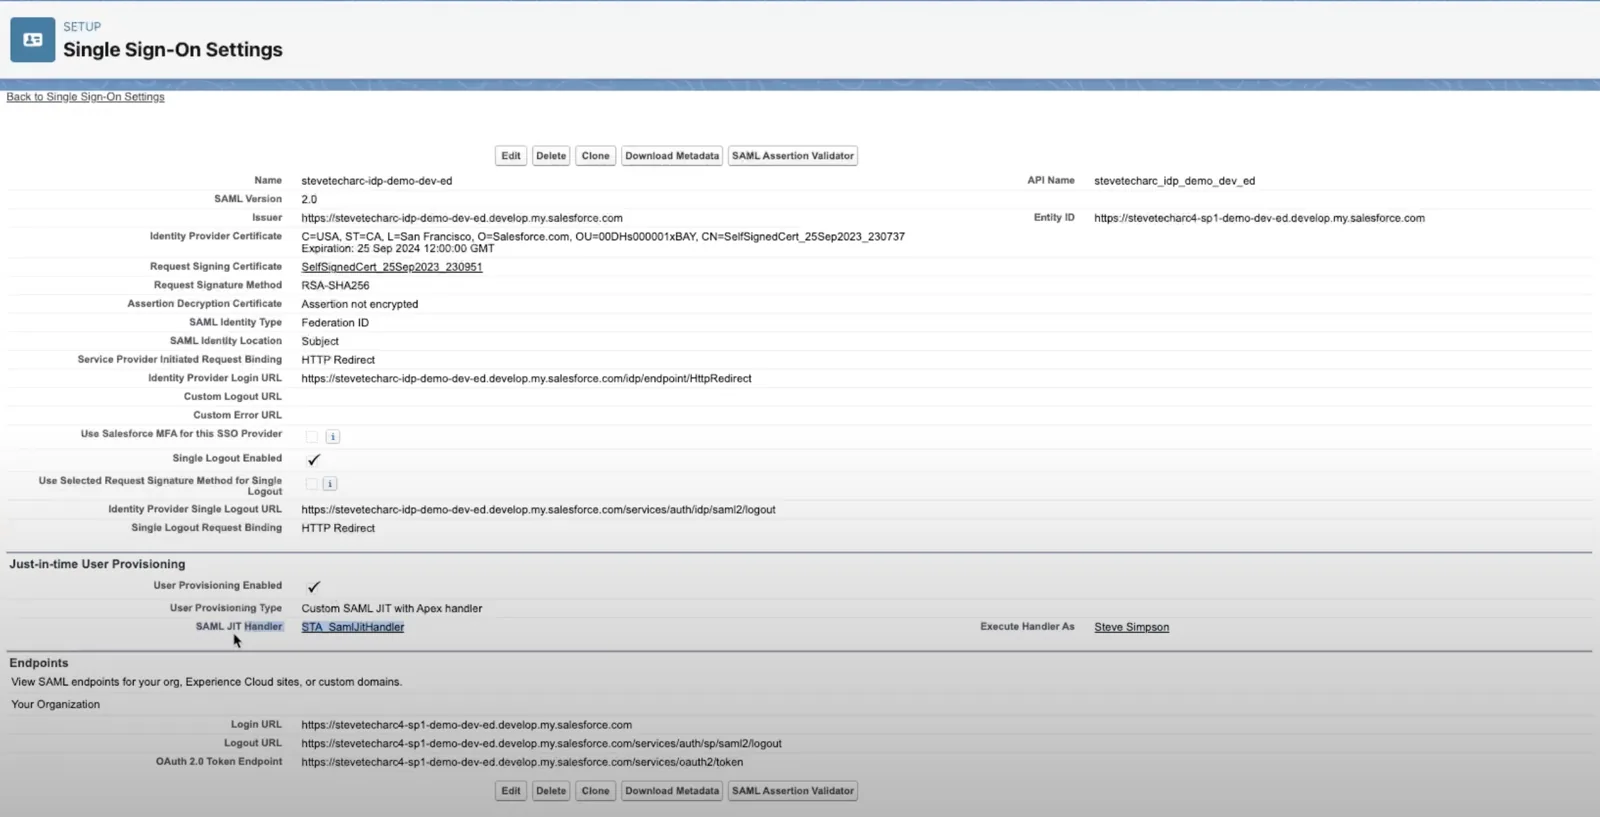
Opret og tildel en brugerdefineret klasse, der tilsidesætter den almindelige JIT-handler, og sørg for, at den køres af en bruger med de rette tilladelser.
Byg SAML JIT-handleren
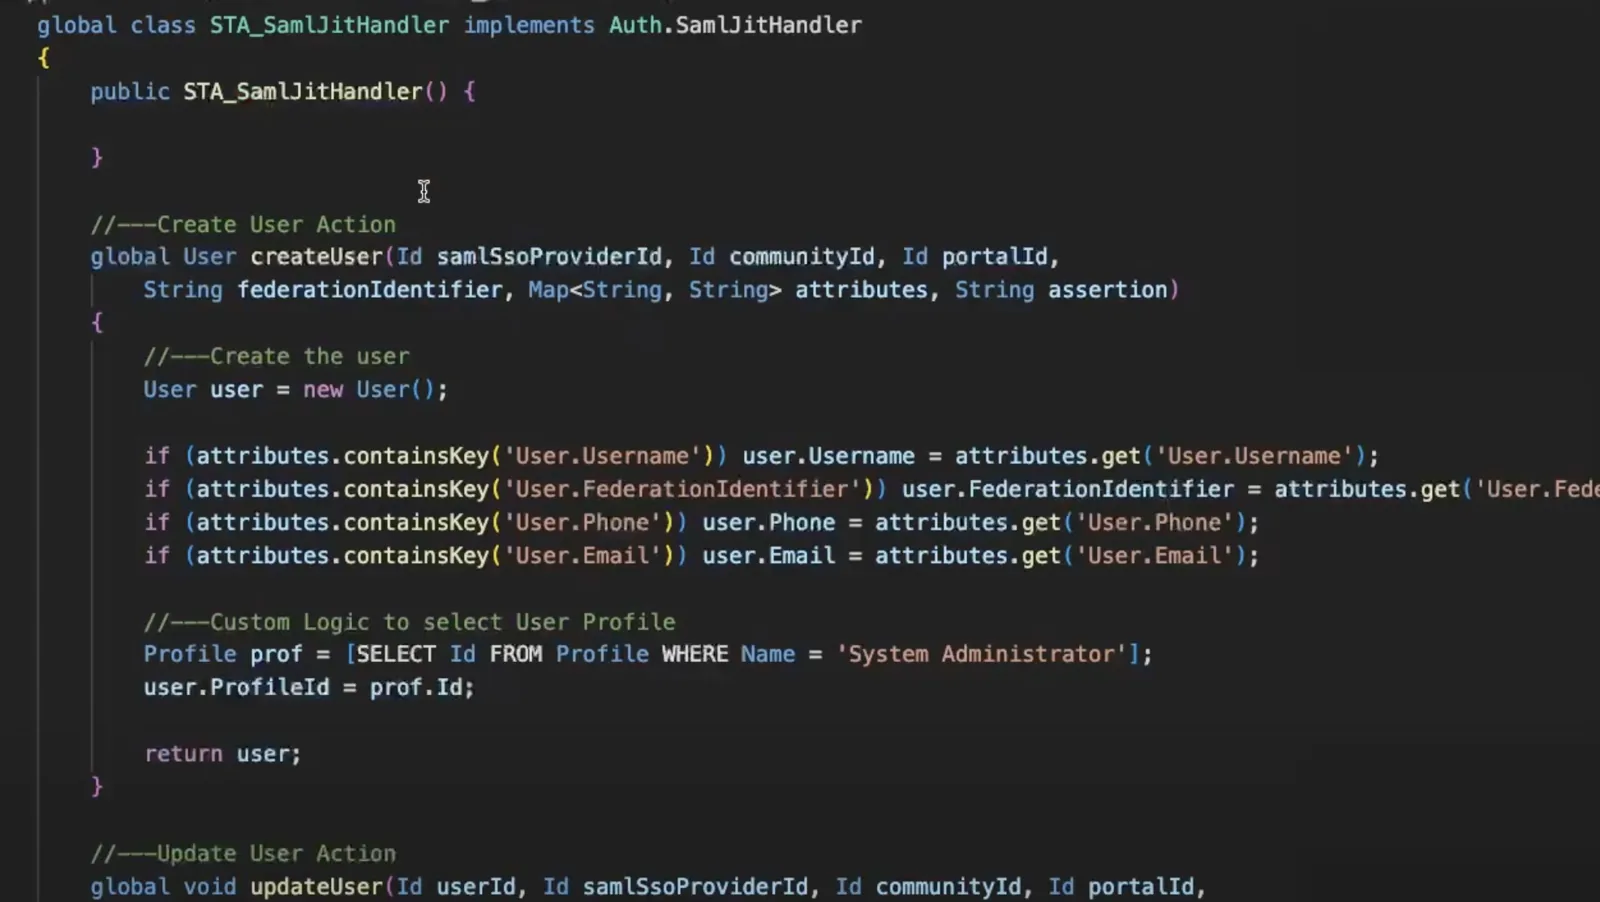
Opret en ny klasse i udviklingsmiljøet (IDE), f.eks. ‘STA_SamlJitHandler’.
Tilsidesæt to metoder: ‘createUser’ og ‘updateUser’.
‘createUser’: Opret en ny brugerpost, og vælg en profil til den nye bruger.
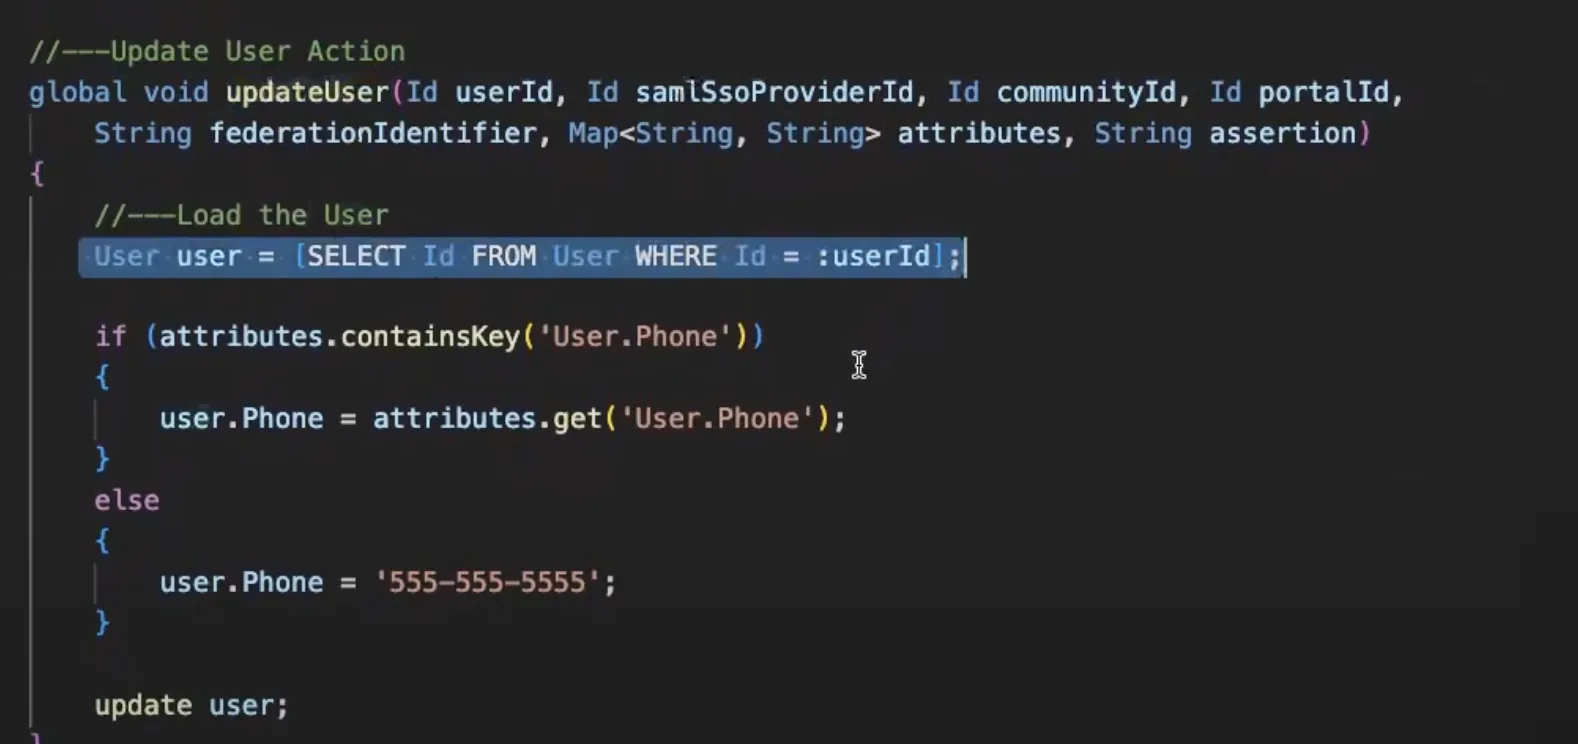
‘updateUser’: Hent og opdatér brugerposten ud fra de modtagne attributter.
Log ind, og tjek, at brugerdata synkroniseres
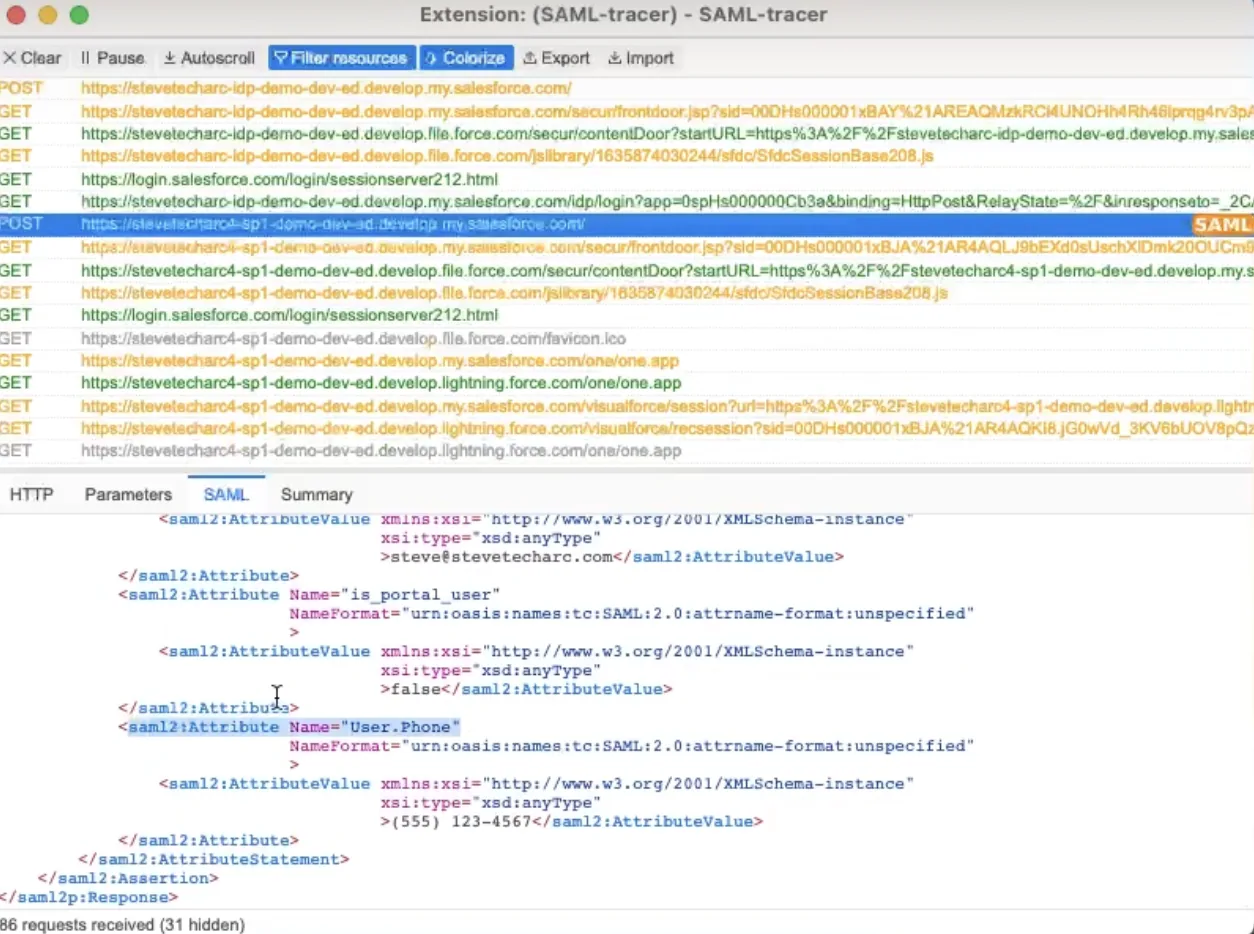
Når en bruger forsøger at logge ind hos tjenesteudbyderen, omdirigeres vedkommende til IDP’en for at blive autentificeret. Efter et vellykket login opdateres og synkroniseres brugerens data automatisk. For at tjekke det kan du bruge værktøjer som SAML Tracer til at undersøge SAML-indholdet og sikre, at brugerdata sendes og opdateres korrekt.
Konklusion
Med lidt kode og konfiguration giver SAML JIT ved single sign-on i Salesforce en robust mekanisme til at holde brugerdata synkroniseret mellem identitetsudbyderen og tjenesteudbyderne. Opdateringerne sker ganske vist kun ved login, men funktionen er et bekvemt alternativ til at sætte batchprocesser op og vedligeholde dem for at synkronisere brugerdata. For brugere og administratorer, der ønsker opdateringer i realtid uden natlige batchkørsler, er SAML JIT en effektiv løsning, der er værd at overveje.
For flere indsigter og tekniske tips, hold øje, og glem ikke at abonnere!
Hold øje
Tag hul på din rejse med Salesforce Identity med selvtillid! For flere indsigter og tips, hold øje her på www.SteveTechArc.com og på YouTube-kanalen @SteveTechArc (opens in a new tab). Abonnér, og styrk din forståelse af Salesforce Identity.
Vi hjælper med at forandre verden ved at dele integrationsviden med andre arkitekter og med dem, der er på vej til at blive arkitekter!
Transskription med hjælp fra AI
STA 3.7