
Automatyczna aktualizacja danych użytkowników dzięki Salesforce SAML JIT
Wprowadzenie
Tożsamość w bezpieczeństwie Salesforce oferuje potężną funkcję: SAML JIT (Just In Time) single sign-on, prosty sposób na automatyczne tworzenie i aktualizowanie danych użytkowników. Dla organizacji korzystających z single sign-on z dostawcą tożsamości SAML JIT staje się bezcennym narzędziem do synchronizowania danych użytkowników między dostawcą tożsamości a Salesforce albo innym dostawcą usług. Ten wpis omawia mechanizm i metodę użycia SAML JIT do automatycznej aktualizacji danych użytkowników.
SAML JIT single sign-on
SAML JIT single sign-on pozwala automatycznie przekazywać dane użytkownika przy każdym logowaniu, dzięki czemu jego dane są stale aktualne. Weźmy na przykład użytkownika o imieniu Homer, który ma różne profile w dwóch orgach Salesforce. Jeśli Homer zaktualizuje numer telefonu w profilu u dostawcy tożsamości, SAML JIT może dopilnować, żeby ta zmiana pojawiła się w profilu u dostawcy usług podczas logowania, zachowując spójność danych na obu platformach.
Konfiguracja SAML JIT
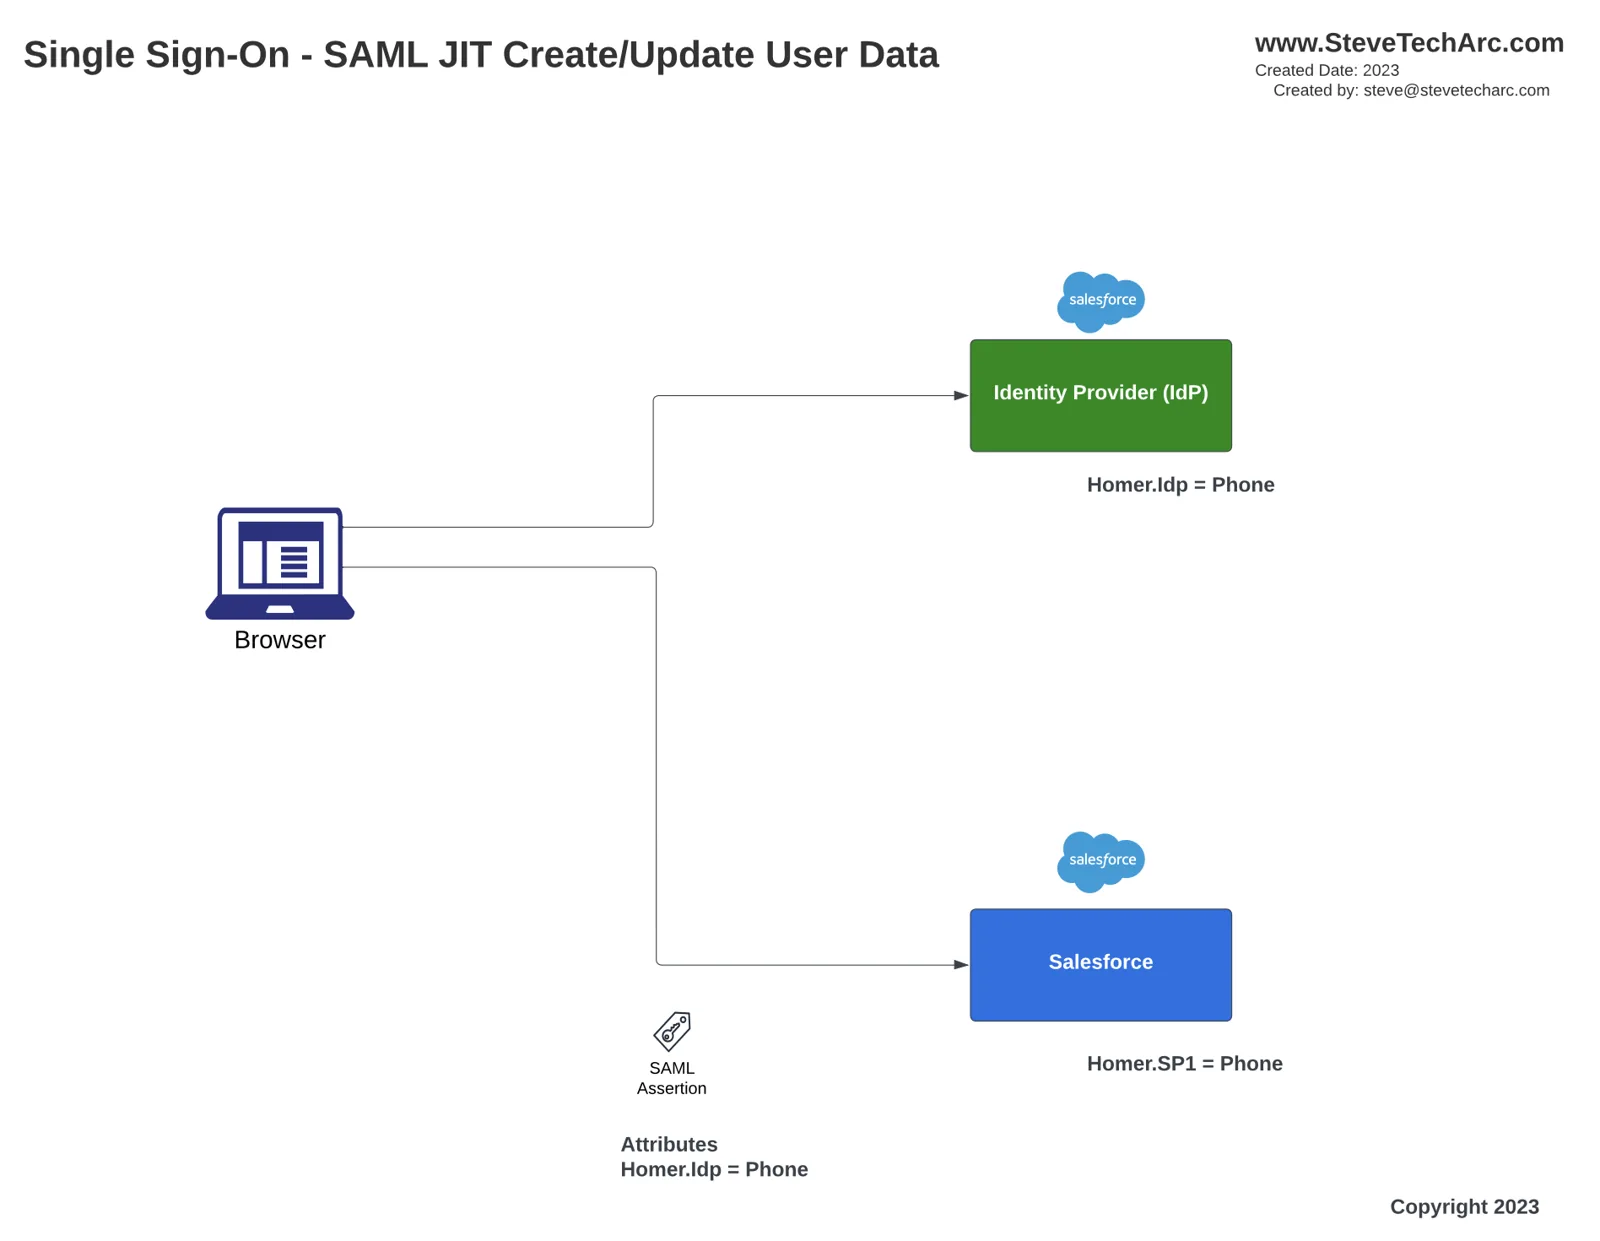
Konfiguracja atrybutów niestandardowych:
Zaloguj się do dostawcy tożsamości (IDP) i przejdź do rekordu bieżącego użytkownika. W naszym przykładzie aktualizujemy numer telefonu Homera.
Przejdź do konfiguracji dostawcy usług w IDP i wyświetl ustawienia połączenia.
Przewiń do atrybutów niestandardowych i dodaj potrzebne atrybuty. Na przykład dodaj atrybut user.phone i skonfiguruj podstawianie atrybutu tak, żeby numer telefonu użytkownika trafiał do ładunku SAML przy każdym logowaniu.
Aktualizacja danych użytkownika u dostawcy usług:
Przejdź do orgu dostawcy usług i otwórz rekordy użytkowników.
Znajdź użytkownika, którego dane trzeba synchronizować, i wprowadź potrzebne zmiany w jego profilu. Na przykład zaktualizuj numer telefonu Homera.
Dostosowanie ustawień single sign-on:
Przejdź do ustawień single sign-on i włącz provisioning użytkowników.
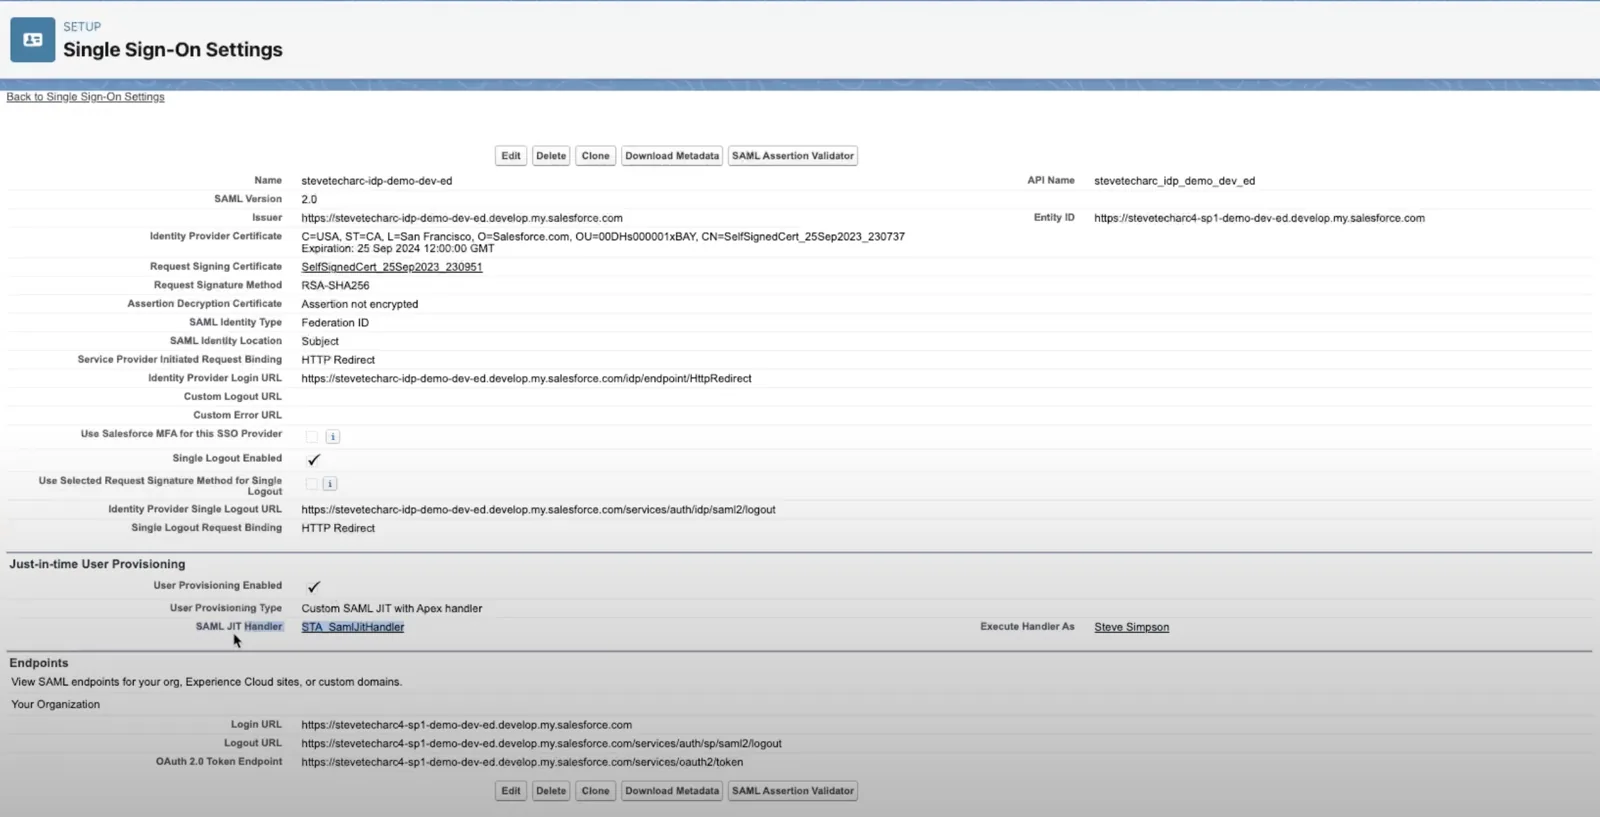
Utwórz i przypisz niestandardową klasę, która nadpisuje standardowy JIT Handler, i dopilnuj, żeby wykonywał ją użytkownik z odpowiednimi uprawnieniami.
Implementacja SAML JIT Handler
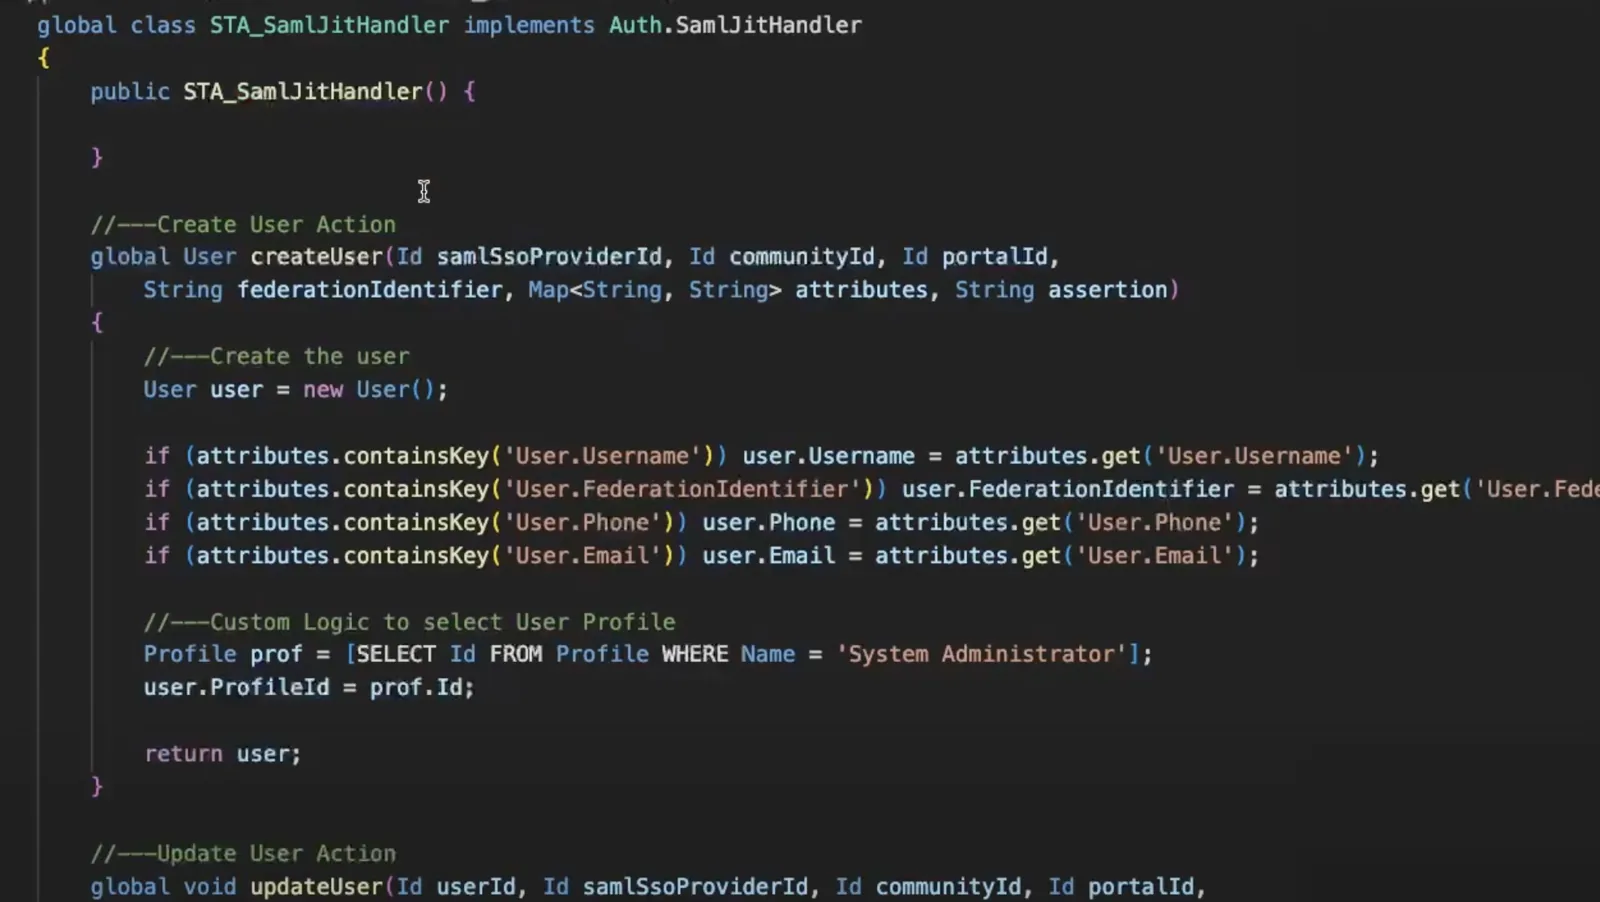
W zintegrowanym środowisku programistycznym (IDE) utwórz nową klasę, np. ‘STA_SamlJitHandler’.
Nadpisz dwie metody: ‘createUser’ i ‘updateUser’.
‘createUser’: utwórz nowy rekord użytkownika i wybierz dla niego profil.
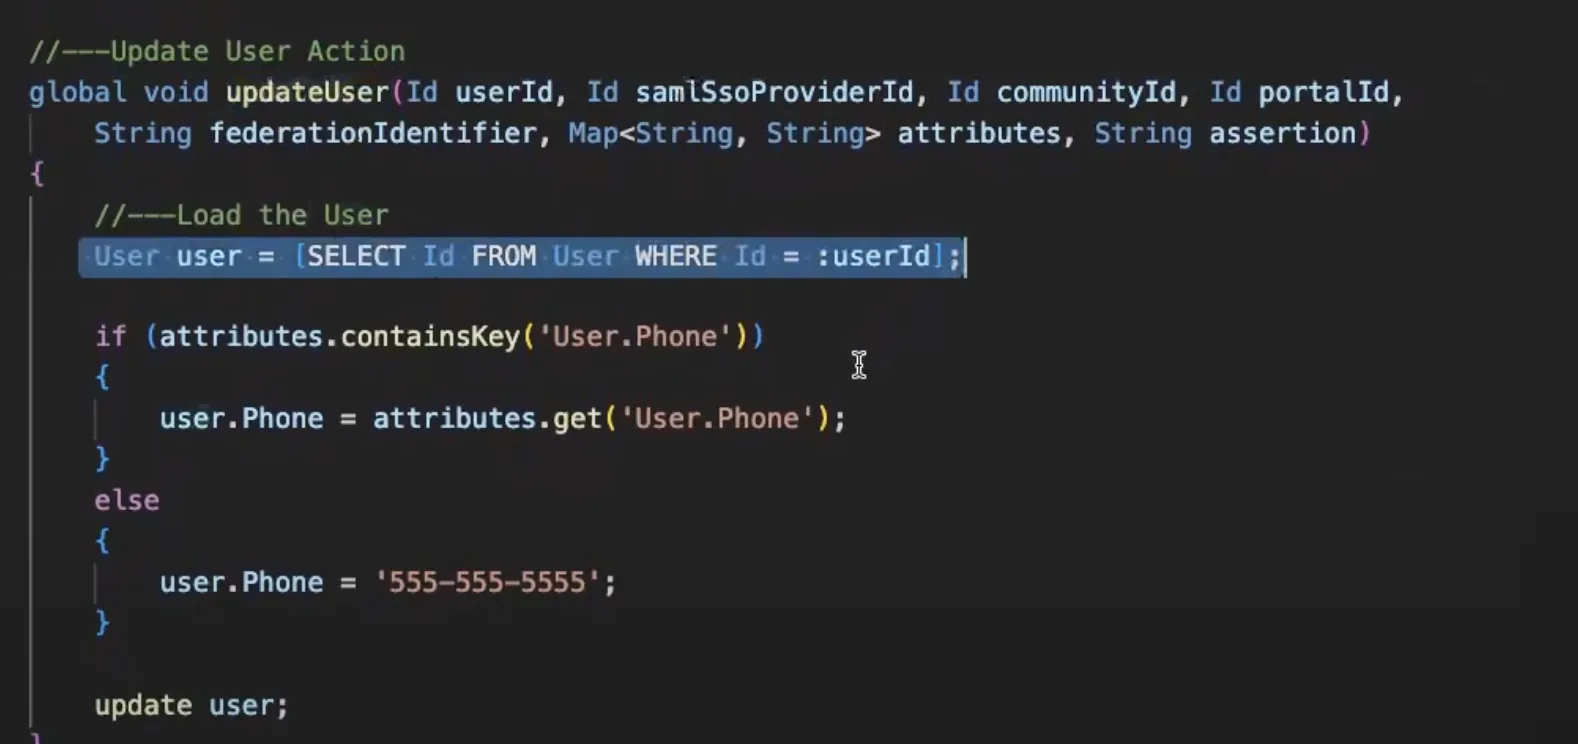
‘updateUser’: pobierz i zaktualizuj rekord użytkownika na podstawie otrzymanych atrybutów.
Logowanie i weryfikacja synchronizacji danych użytkownika
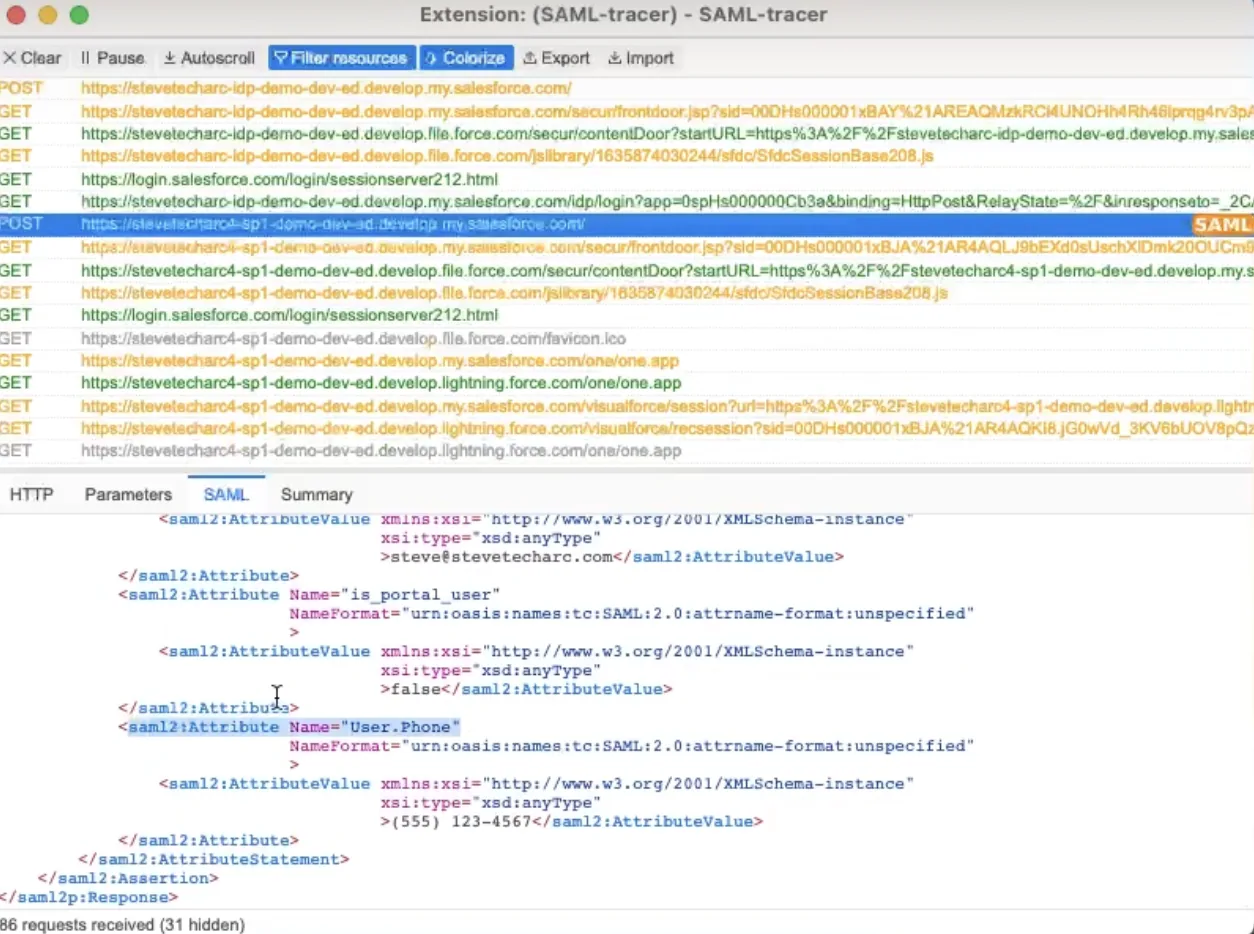
Gdy użytkownik próbuje zalogować się u dostawcy usług, zostaje przekierowany do IDP w celu uwierzytelnienia. Po udanym logowaniu jego dane są automatycznie aktualizowane i synchronizowane. Do weryfikacji możesz użyć narzędzi takich jak SAML Tracer, żeby obejrzeć ładunek SAML i upewnić się, że dane użytkownika są przesyłane i aktualizowane poprawnie.
Podsumowanie
Przy minimum kodu i konfiguracji SAML JIT single sign-on w Salesforce daje solidny mechanizm utrzymywania synchronizacji danych użytkowników między dostawcą tożsamości a dostawcami usług. Choć aktualizacje następują tylko przy logowaniu, ta funkcja jest bezproblemową alternatywą dla konfigurowania i utrzymywania procesów wsadowych do synchronizacji danych użytkowników. Dla użytkowników i administratorów, którzy chcą aktualizacji danych na bieżąco bez nocnych procesów wsadowych, SAML JIT to sprawne rozwiązanie warte rozważenia.
Po więcej spostrzeżeń i porad technicznych zaglądaj tu dalej i nie zapomnij zasubskrybować!
Bądźmy w kontakcie
Wyrusz w swoją podróż po tożsamości w Salesforce z pewnością siebie! Więcej spostrzeżeń i wskazówek znajdziesz tutaj, na www.SteveTechArc.com, i na kanale YouTube @SteveTechArc (opens in a new tab). Zasubskrybuj i pogłębiaj swoje zrozumienie tożsamości w Salesforce.
Pomagam zmieniać świat, dzieląc się wiedzą o integracji z innymi architektami i z tymi, którzy są na drodze do architektury!
STA 3.7