
อัปเดตข้อมูลผู้ใช้โดยอัตโนมัติด้วย Salesforce SAML JIT
บทนำ
Salesforce Security Identity มีฟีเจอร์ทรงพลัง: SAML JIT (Just In Time) Single Sign-On ซึ่งให้วิธีตรงไปตรงมาในการสร้างและอัปเดตข้อมูลผู้ใช้โดยอัตโนมัติ สำหรับองค์กรที่ใช้ Single Sign-On กับผู้ให้บริการตัวตน SAML JIT กลายเป็นเครื่องมือล้ำค่าในการซิงก์ข้อมูลผู้ใช้ระหว่างผู้ให้บริการตัวตนกับ Salesforce หรือผู้ให้บริการอื่น โพสต์บล็อกนี้สำรวจกลไกและวิธีใช้ SAML JIT เพื่ออัปเดตข้อมูลผู้ใช้โดยอัตโนมัติ
ทำความเข้าใจ SAML JIT Single Sign-On
SAML JIT Single Sign-On ทำให้ข้อมูลผู้ใช้ถูกส่งโดยอัตโนมัติทุกครั้งที่ผู้ใช้ล็อกอิน ทำให้ข้อมูลของเขาอัปเดตอย่างสม่ำเสมอ ตัวอย่างเช่น ลองนึกถึงผู้ใช้ชื่อ Homer ที่มีโปรไฟล์ต่างกันบน Salesforce org สองตัว ถ้า Homer อัปเดตเบอร์โทรศัพท์ในโปรไฟล์ของผู้ให้บริการตัวตน SAML JIT ทำให้การเปลี่ยนแปลงนี้สะท้อนในโปรไฟล์ของผู้ให้บริการระหว่างกระบวนการล็อกอินได้ รักษาความสอดคล้องของข้อมูลข้ามแพลตฟอร์ม
การตั้งค่า SAML JIT
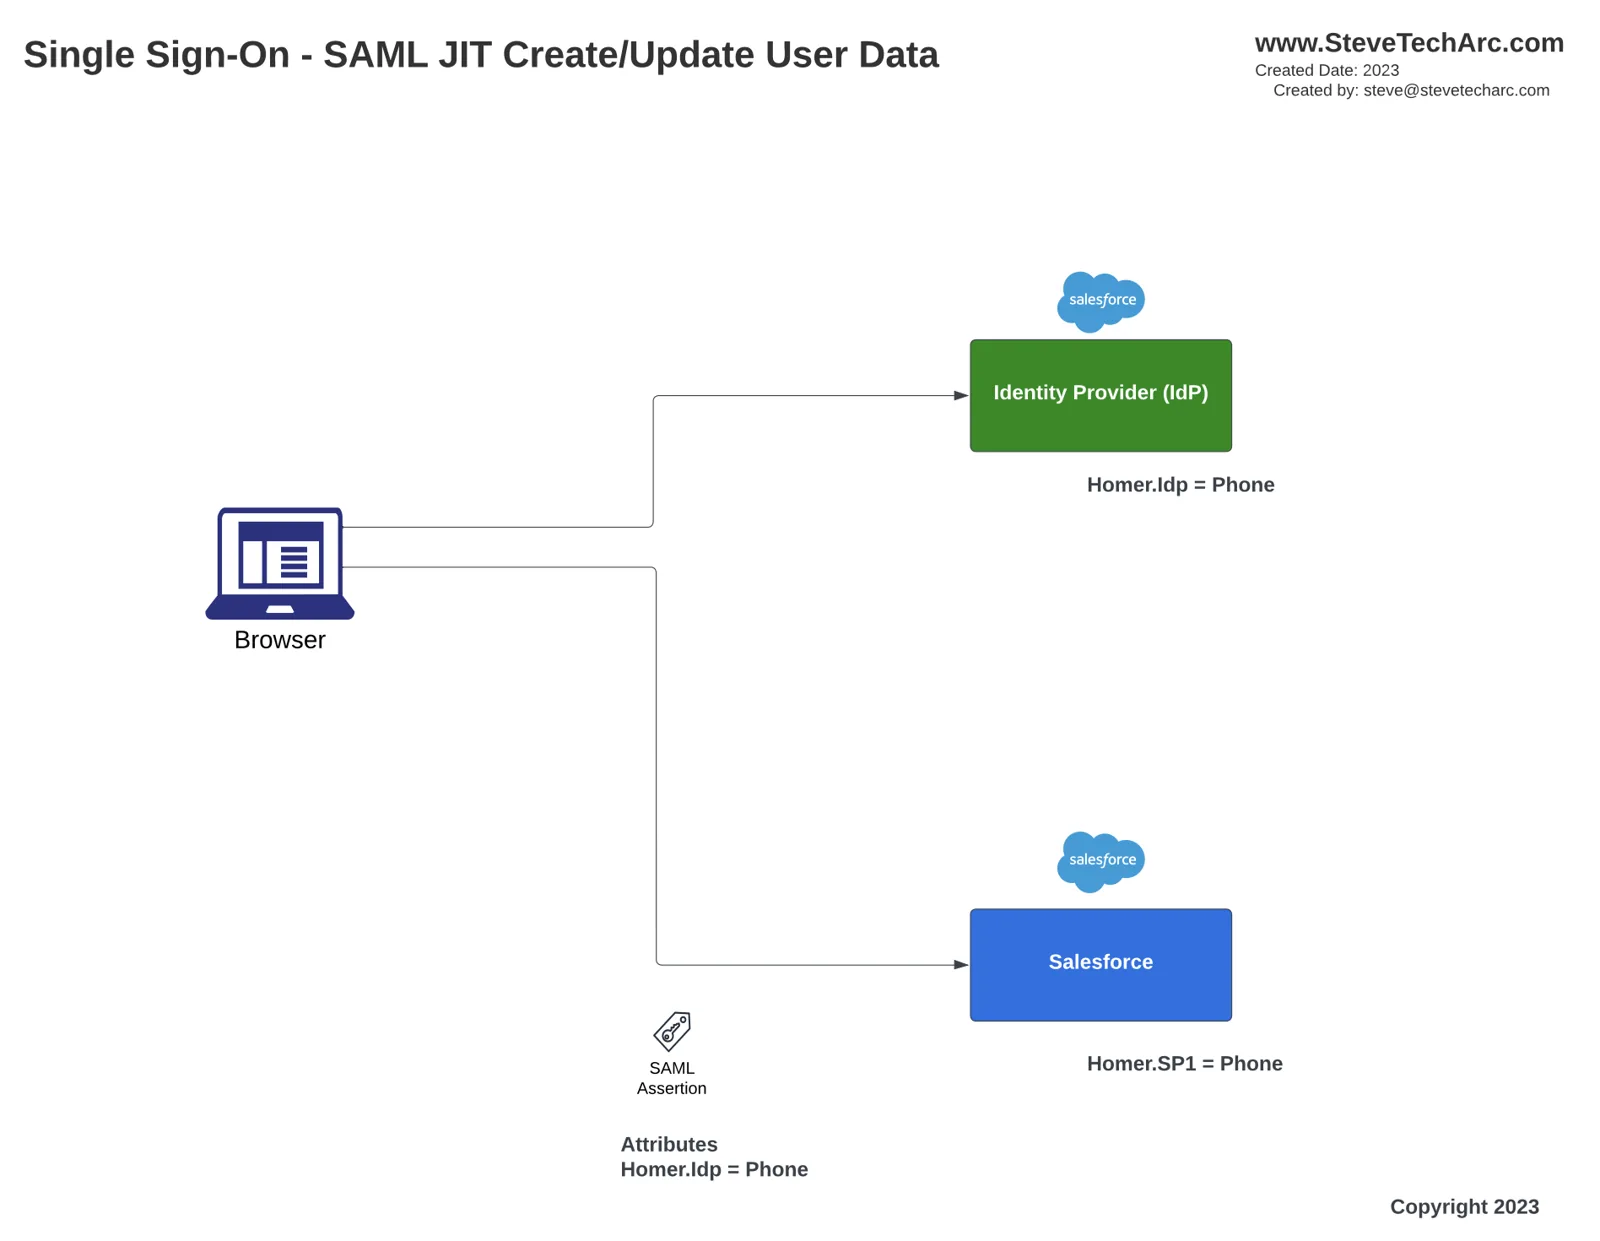
การตั้งค่าแอตทริบิวต์ที่กำหนดเอง:
ล็อกอินเข้าผู้ให้บริการตัวตน (IDP) แล้วไปที่เรกคอร์ดของผู้ใช้ปัจจุบัน ในตัวอย่างของเรา เราอัปเดตเบอร์โทรศัพท์ของ Homer
ไปที่การตั้งค่าของผู้ให้บริการบน IDP แล้วดูการตั้งค่าการเชื่อมต่อ
เลื่อนไปที่แอตทริบิวต์ที่กำหนดเองแล้วเพิ่มแอตทริบิวต์ที่จำเป็น ตัวอย่างเช่น เพิ่มแอตทริบิวต์ user.phone และตั้งค่าการแทนค่าแอตทริบิวต์เพื่อรวมเบอร์โทรศัพท์ของผู้ใช้ใน payload ของ SAML ทุกครั้งที่ล็อกอิน
การอัปเดตข้อมูลผู้ใช้ฝั่งผู้ให้บริการ:
ไปที่ org ของผู้ให้บริการแล้วเข้าถึงเรกคอร์ดผู้ใช้
หาผู้ใช้ที่ต้องซิงก์ข้อมูลแล้วอัปเดตโปรไฟล์ของเขาตามจำเป็น ตัวอย่างเช่น อัปเดตเบอร์โทรศัพท์ของ Homer
การปรับการตั้งค่า Single Sign-On:
ไปที่การตั้งค่า single sign-on แล้วเปิด user provisioning
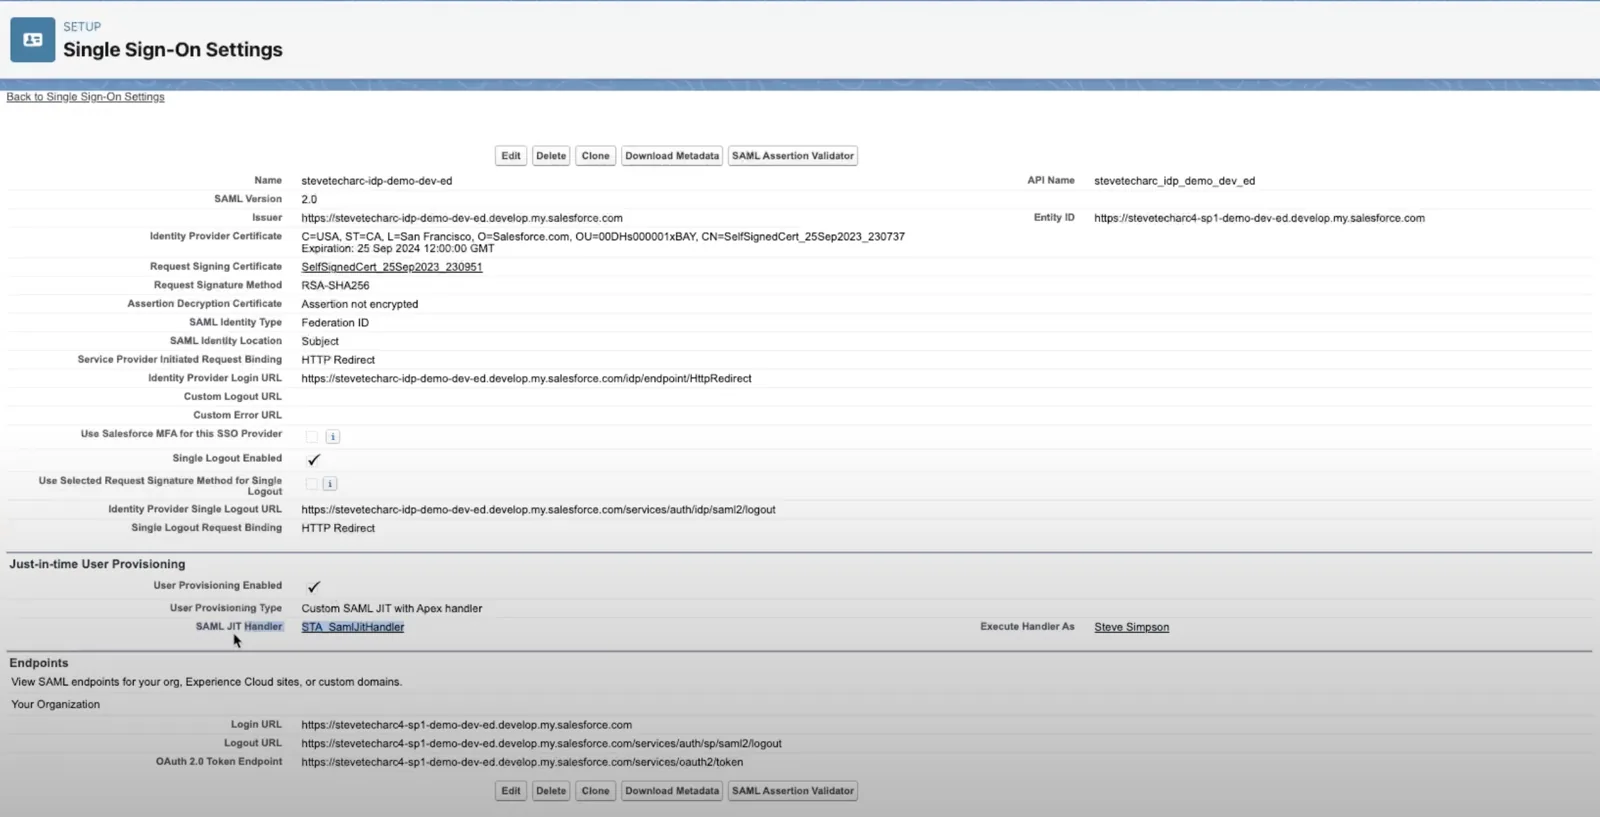
สร้างและกำหนดคลาสที่กำหนดเองซึ่ง override JIT Handler มาตรฐาน และให้แน่ใจว่ามันถูกรันโดยผู้ใช้ที่มีสิทธิ์เหมาะสม
การ implement SAML JIT Handler
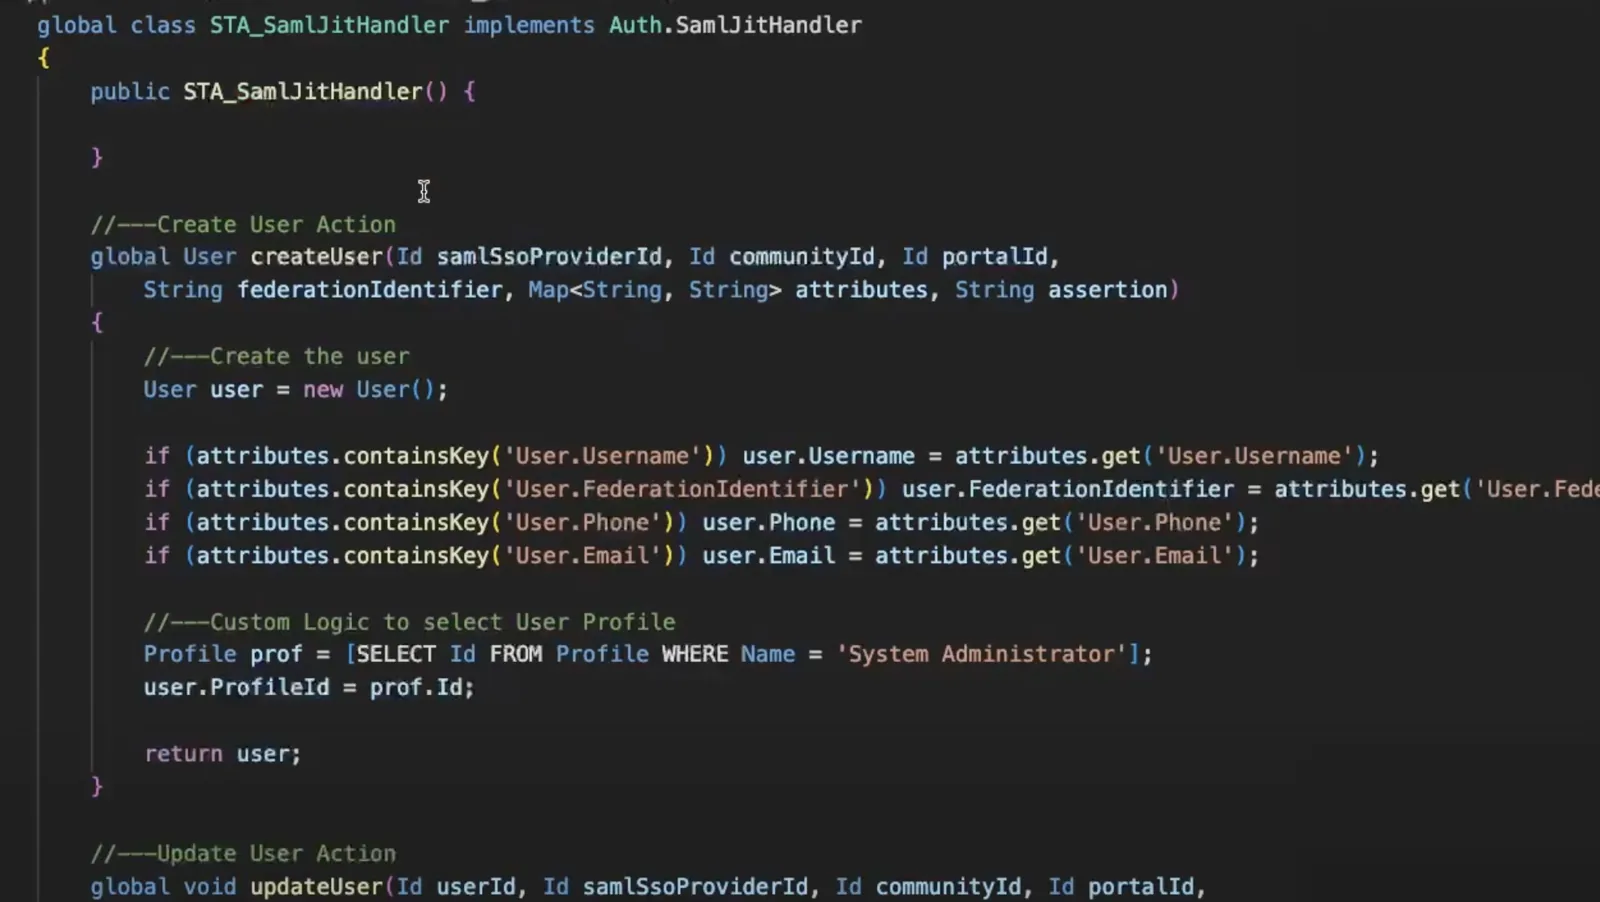
ในสภาพแวดล้อมการพัฒนาแบบรวม (IDE) สร้างคลาสใหม่ เช่น ‘STA_SamlJitHandler’
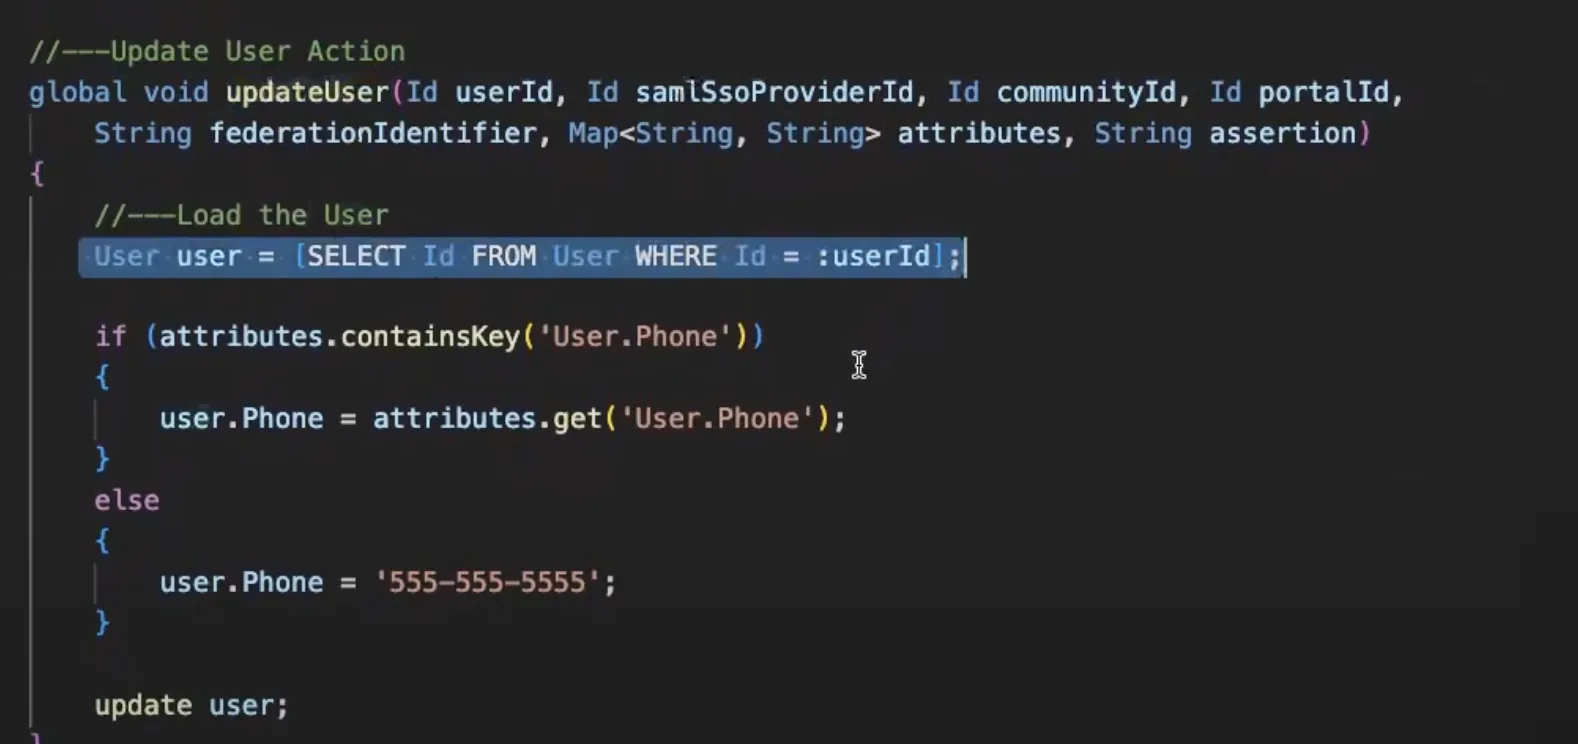
override สองเมธอด: ‘createUser’ และ ‘updateUser’
‘createUser’: ตั้งค่าเรกคอร์ดผู้ใช้ใหม่และเลือกโปรไฟล์ให้ผู้ใช้ใหม่
‘updateUser’: ดึงและอัปเดตเรกคอร์ดผู้ใช้ตามแอตทริบิวต์ที่ได้รับ
ล็อกอินและตรวจสอบการซิงก์ข้อมูลผู้ใช้
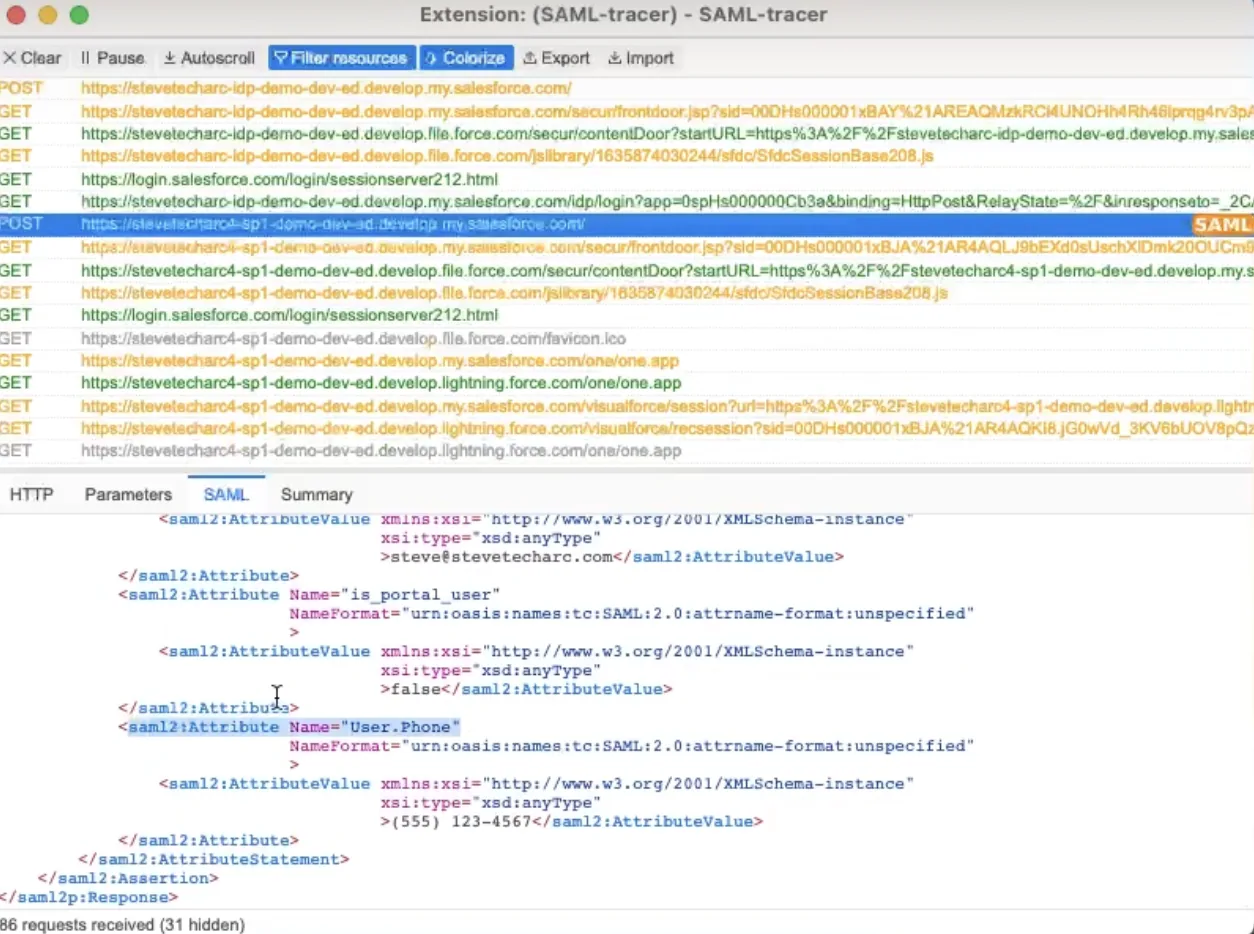
เมื่อผู้ใช้พยายามล็อกอินเข้าผู้ให้บริการ เขาจะถูกเปลี่ยนเส้นทางไปยัง IDP เพื่อยืนยันตัวตน หลังล็อกอินสำเร็จ ข้อมูลของผู้ใช้จะถูกอัปเดตและซิงก์โดยอัตโนมัติ เพื่อตรวจสอบ คุณใช้เครื่องมืออย่าง SAML Tracer ตรวจดู payload ของ SAML และให้แน่ใจว่าข้อมูลผู้ใช้ถูกส่งและอัปเดตอย่างถูกต้องได้
บทสรุป
ด้วยการเขียนโค้ดและตั้งค่าเพียงเล็กน้อย Salesforce SAML JIT Single Sign-On ให้กลไกที่แข็งแรงในการรักษาข้อมูลผู้ใช้ให้ซิงก์กันระหว่างผู้ให้บริการตัวตนกับผู้ให้บริการ แม้การอัปเดตจะเกิดขึ้นเฉพาะเมื่อผู้ใช้ล็อกอิน ฟีเจอร์นี้ให้ทางเลือกที่ไม่ยุ่งยากแทนการตั้งค่าและจัดการกระบวนการ batch สำหรับการซิงก์ข้อมูลผู้ใช้ สำหรับผู้ใช้และผู้ดูแลระบบที่ต้องการอัปเดตข้อมูลแบบเรียลไทม์โดยไม่ต้องใช้ batch ทุกคืน SAML JIT คือโซลูชันที่มีประสิทธิภาพที่ควรพิจารณา
สำหรับมุมมองและเคล็ดลับทางเทคนิคเพิ่มเติม ติดตามต่อและอย่าลืมกดติดตาม!
ติดตามต่อ
เริ่มต้นเส้นทาง Salesforce Identity ของคุณอย่างมั่นใจ! สำหรับมุมมองและเคล็ดลับเพิ่มเติม ติดตามได้ที่ www.SteveTechArc.com และช่อง YouTube @SteveTechArc (opens in a new tab) กดติดตามและเพิ่มความเข้าใจเรื่อง Salesforce Identity ของคุณ
ช่วยเปลี่ยนโลกด้วยการแบ่งปันความรู้ด้านการผสานรวมกับเพื่อนสถาปนิกและผู้ที่อยู่บนเส้นทางสู่การเป็นสถาปนิก!
บทถอดความได้รับความช่วยเหลือจาก AI
STA 3.7