
Garder automatiquement les données utilisateur à jour avec le SAML JIT de Salesforce
Introduction
La sécurité et l’identité Salesforce offrent une fonctionnalité puissante : l’authentification unique SAML JIT (Just In Time), un moyen simple de créer et de mettre à jour automatiquement les données utilisateur. Pour les organisations qui utilisent l’authentification unique avec un fournisseur d’identité, le SAML JIT devient un outil précieux pour synchroniser les données utilisateur entre le fournisseur d’identité et Salesforce ou un autre fournisseur de services. Cet article explore le mécanisme et la méthode pour mettre à jour automatiquement les données utilisateur avec le SAML JIT.
Comprendre l’authentification unique SAML JIT
L’authentification unique SAML JIT transmet automatiquement les données de l’utilisateur à chaque connexion, pour qu’elles restent toujours à jour. Prenons un utilisateur nommé Homer qui a des profils différents dans deux orgs Salesforce. Si Homer met à jour son numéro de téléphone dans son profil chez le fournisseur d’identité, le SAML JIT peut répercuter ce changement dans son profil chez le fournisseur de services au moment de la connexion, et garder des données cohérentes d’une plateforme à l’autre.
Configurer le SAML JIT
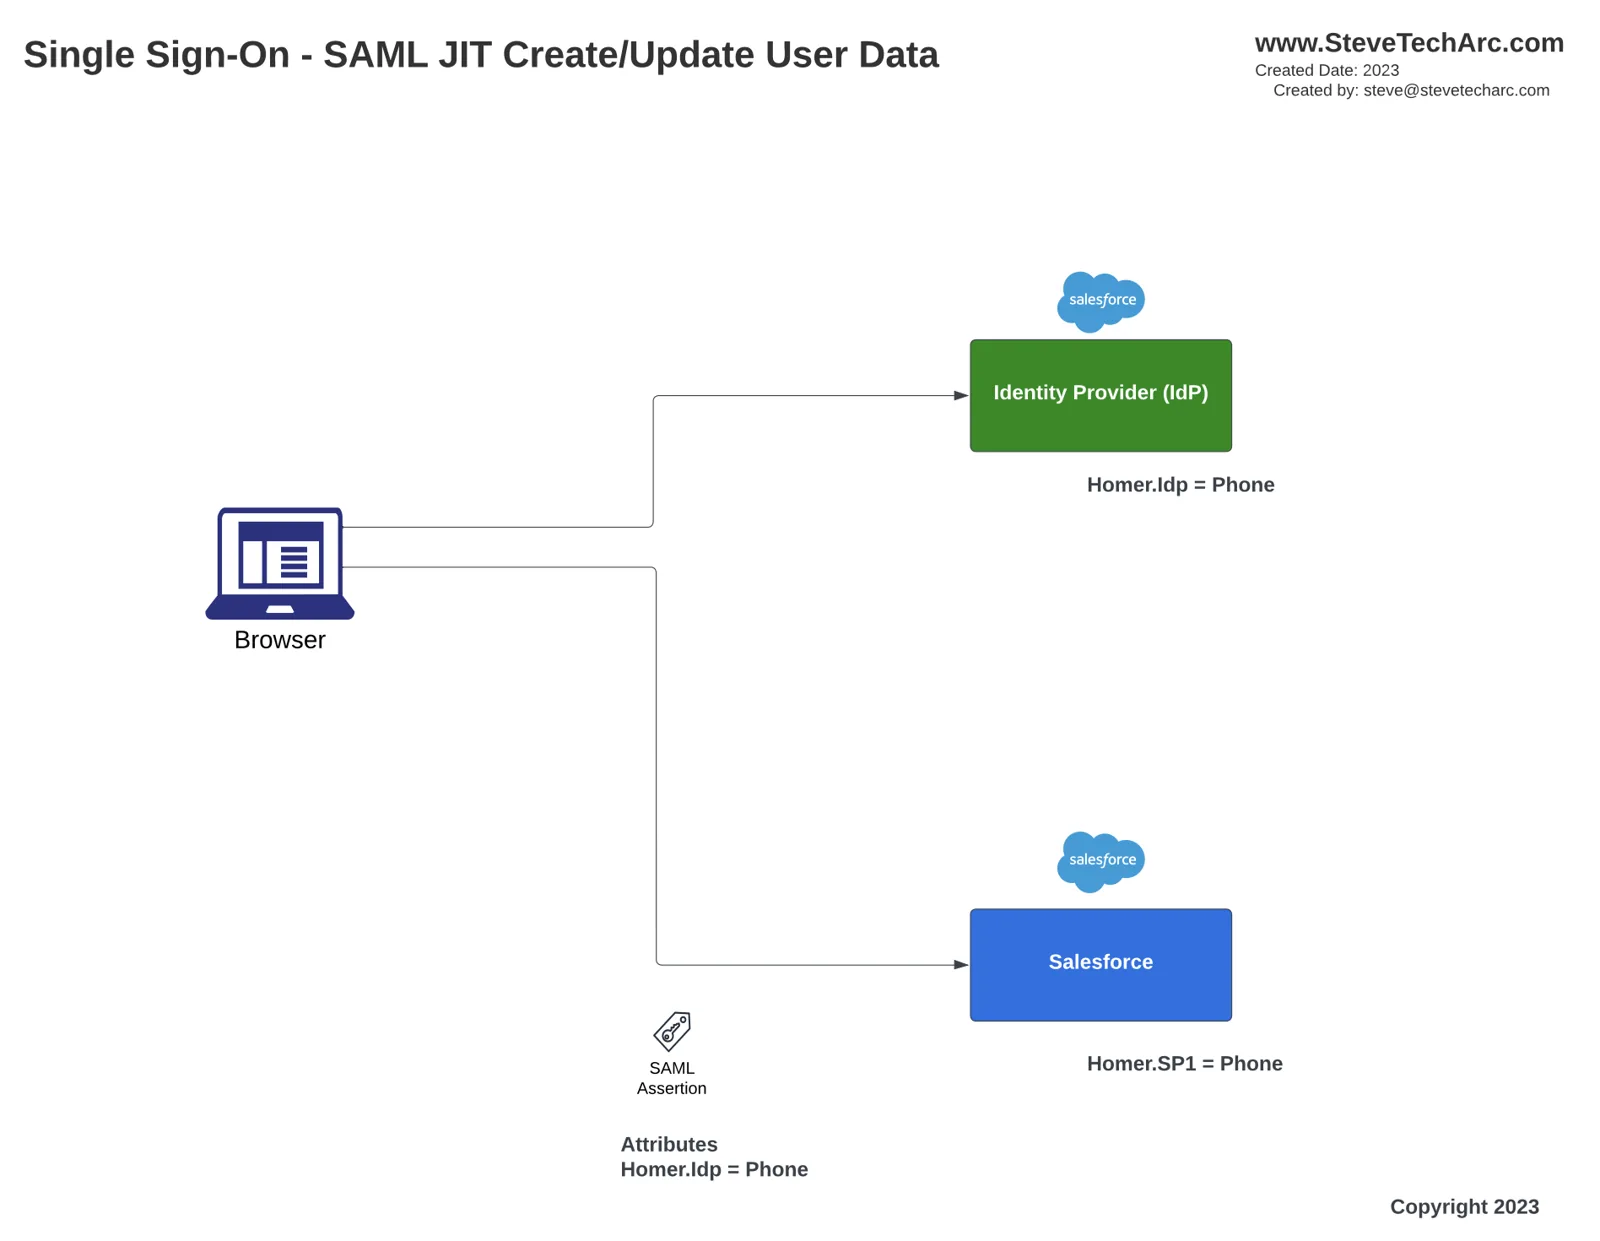
Configurer les attributs personnalisés :
Connectez-vous au fournisseur d’identité (IDP) et ouvrez l’enregistrement de l’utilisateur actuel. Dans notre exemple, nous mettons à jour le numéro de téléphone de Homer.
Allez dans la configuration du fournisseur de services sur l’IDP et affichez les paramètres de connexion.
Faites défiler jusqu’aux attributs personnalisés et ajoutez ceux qui sont nécessaires. Par exemple, ajoutez un attribut user.phone et configurez la substitution d’attribut pour inclure le numéro de téléphone de l’utilisateur dans la charge utile SAML à chaque connexion.
Mettre à jour les données utilisateur chez le fournisseur de services :
Allez dans l’org du fournisseur de services et ouvrez les enregistrements utilisateur.
Trouvez l’utilisateur dont les données doivent être synchronisées et faites les mises à jour nécessaires sur son profil. Par exemple, mettez à jour le numéro de téléphone de Homer.
Ajuster les paramètres d’authentification unique :
Allez dans les paramètres d’authentification unique et activez le provisionnement des utilisateurs.
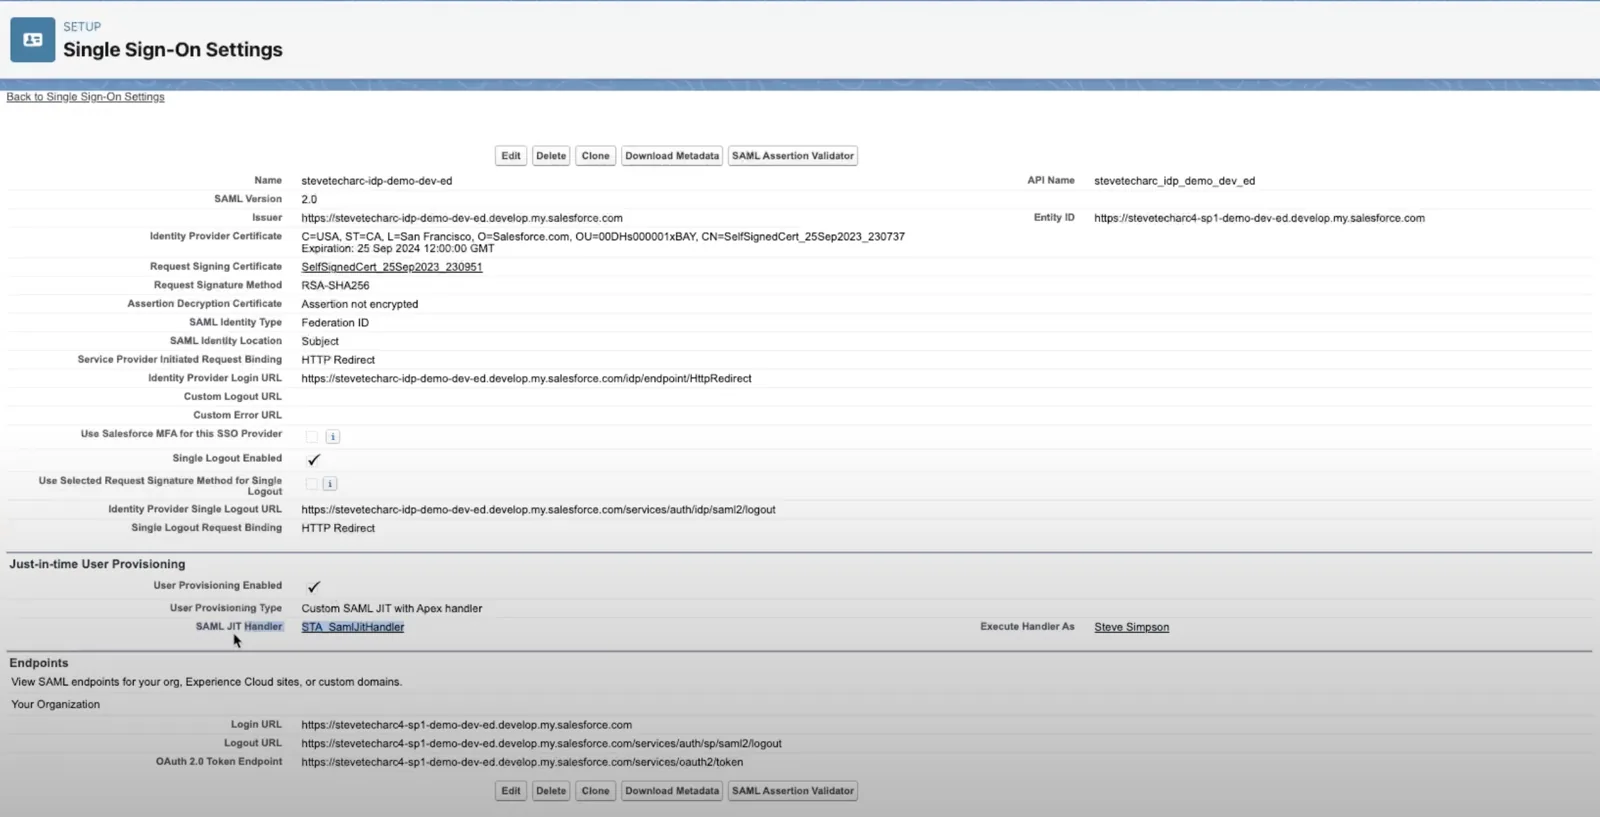
Créez et attribuez une classe personnalisée qui redéfinit le gestionnaire JIT standard, et assurez-vous qu’elle est exécutée par un utilisateur disposant des autorisations appropriées.
Mettre en œuvre le gestionnaire SAML JIT
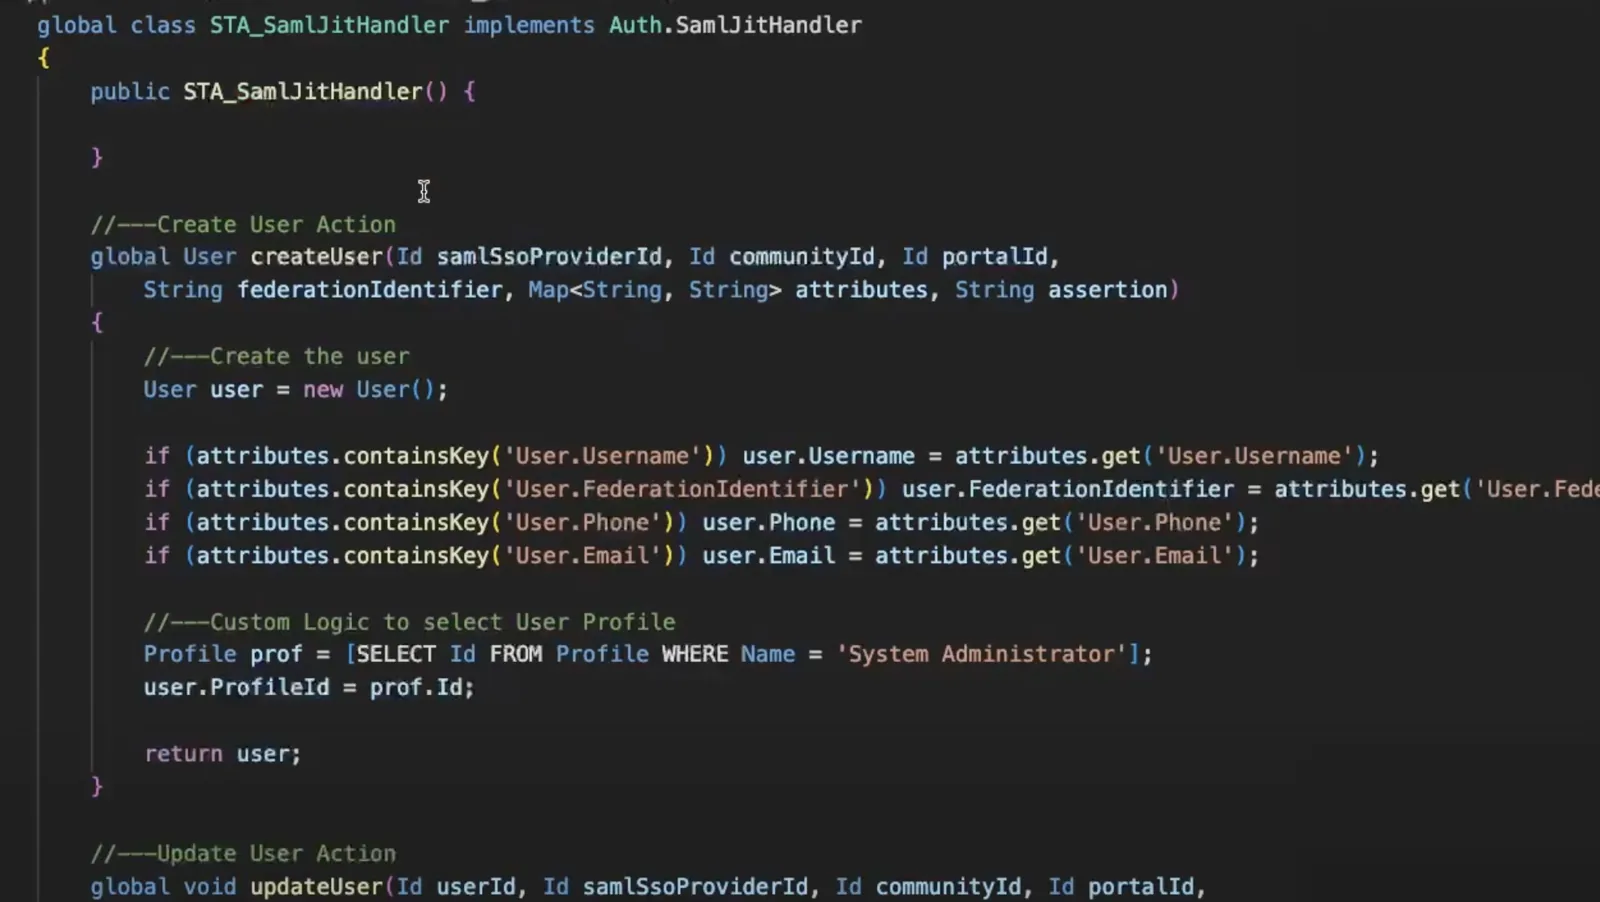
Dans l’environnement de développement intégré (IDE), créez une nouvelle classe, par exemple « STA_SamlJitHandler ».
Redéfinissez deux méthodes : « createUser » et « updateUser ».
« createUser » : préparez un nouvel enregistrement utilisateur et choisissez un profil pour le nouvel utilisateur.
« updateUser » : récupérez et mettez à jour l’enregistrement utilisateur à partir des attributs reçus.
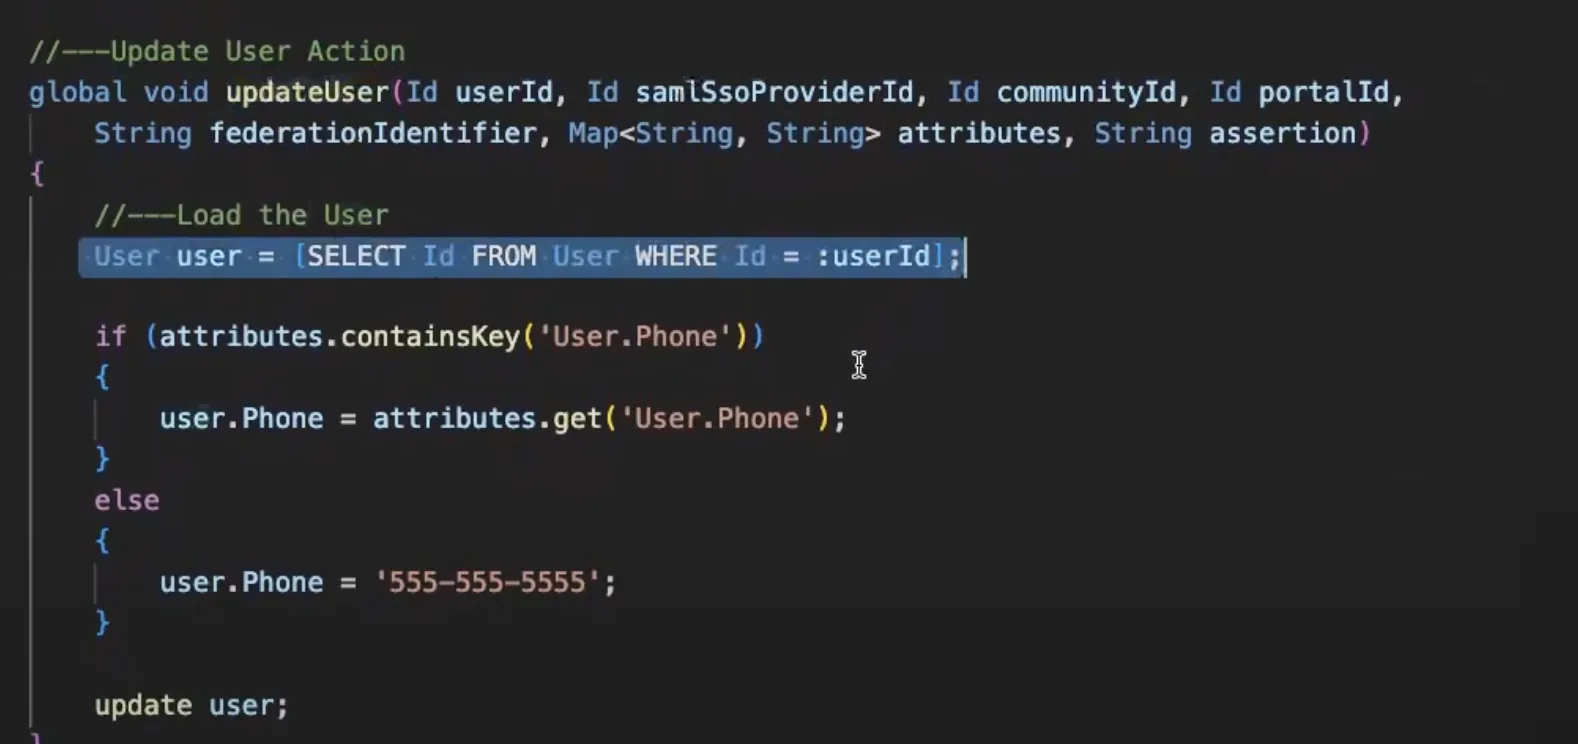
Se connecter et vérifier la synchronisation des données
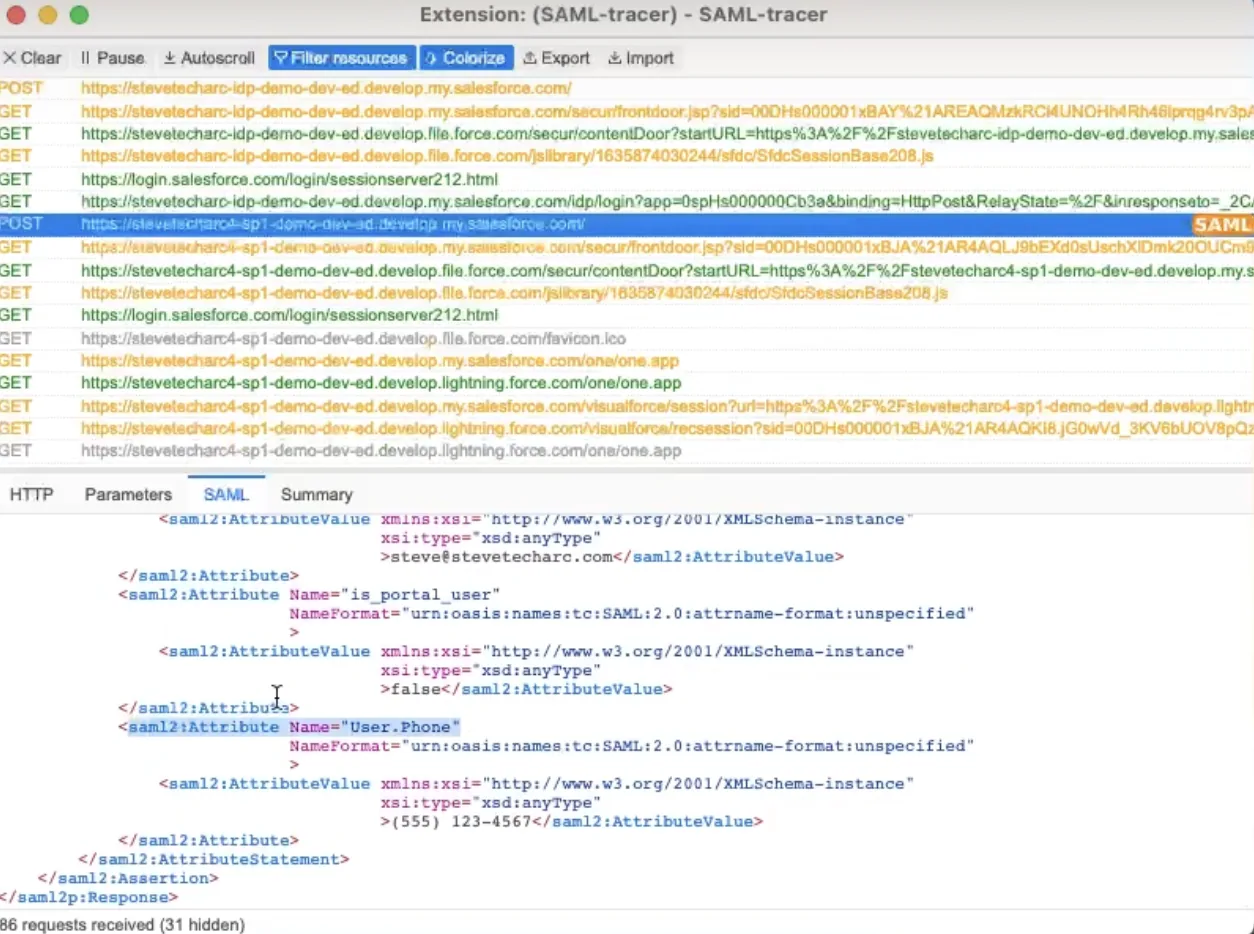
Quand un utilisateur tente de se connecter au fournisseur de services, il est redirigé vers l’IDP pour s’authentifier. Une fois la connexion réussie, ses données sont mises à jour et synchronisées automatiquement. Pour vérifier, vous pouvez utiliser des outils comme SAML Tracer afin d’inspecter la charge utile SAML et vous assurer que les données sont bien transmises et mises à jour.
Conclusion
Avec très peu de code et de configuration, l’authentification unique SAML JIT de Salesforce offre un mécanisme robuste pour garder les données utilisateur synchronisées entre le fournisseur d’identité et les fournisseurs de services. Les mises à jour n’ont lieu qu’à la connexion, mais cette fonctionnalité évite de mettre en place et de gérer des traitements par lots pour synchroniser les données utilisateur. Pour les utilisateurs et les administrateurs qui veulent des mises à jour en temps réel sans lots nocturnes, le SAML JIT est une solution efficace à envisager.
Pour plus d’idées et d’astuces techniques, restez à l’écoute et n’oubliez pas de vous abonner !
Restez à l’écoute
Lancez-vous avec confiance dans votre parcours Salesforce Identity ! Pour plus d’idées et de conseils, restez à l’écoute ici sur www.SteveTechArc.com et sur la chaîne YouTube @SteveTechArc (opens in a new tab). Abonnez-vous et approfondissez votre compréhension de Salesforce Identity.
Contribuer à changer le monde en partageant des connaissances sur l’intégration avec d’autres architectes et avec celles et ceux qui sont en chemin pour le devenir !
Transcription réalisée avec l’aide de l’IA
STA 3.7