
Hold brukerdata oppdatert automatisk med SAML JIT i Salesforce
Introduksjon
Salesforce Security Identity har en kraftig funksjon: SAML JIT (Just In Time) ved enkel pålogging, en enkel måte å opprette og oppdatere brukerdata automatisk på. For organisasjoner som bruker enkel pålogging med en identitetsleverandør, blir SAML JIT et uvurderlig verktøy for å synkronisere brukerdata mellom identitetsleverandøren og Salesforce eller en annen tjenesteleverandør. Dette blogginnlegget utforsker mekanismen og metoden for å bruke SAML JIT til automatiske oppdateringer av brukerdata.
Forstå SAML JIT ved enkel pålogging
Med SAML JIT ved enkel pålogging sendes brukerdata automatisk med hver gang en bruker logger på, slik at opplysningene alltid holdes oppdatert. Tenk deg for eksempel en bruker som heter Homer og har ulike profiler i to Salesforce-organisasjoner. Hvis Homer oppdaterer telefonnummeret sitt i profilen hos identitetsleverandøren, kan SAML JIT sørge for at endringen vises i profilen hos tjenesteleverandøren ved pålogging, slik at opplysningene er konsistente på tvers av plattformene.
Konfigurere SAML JIT
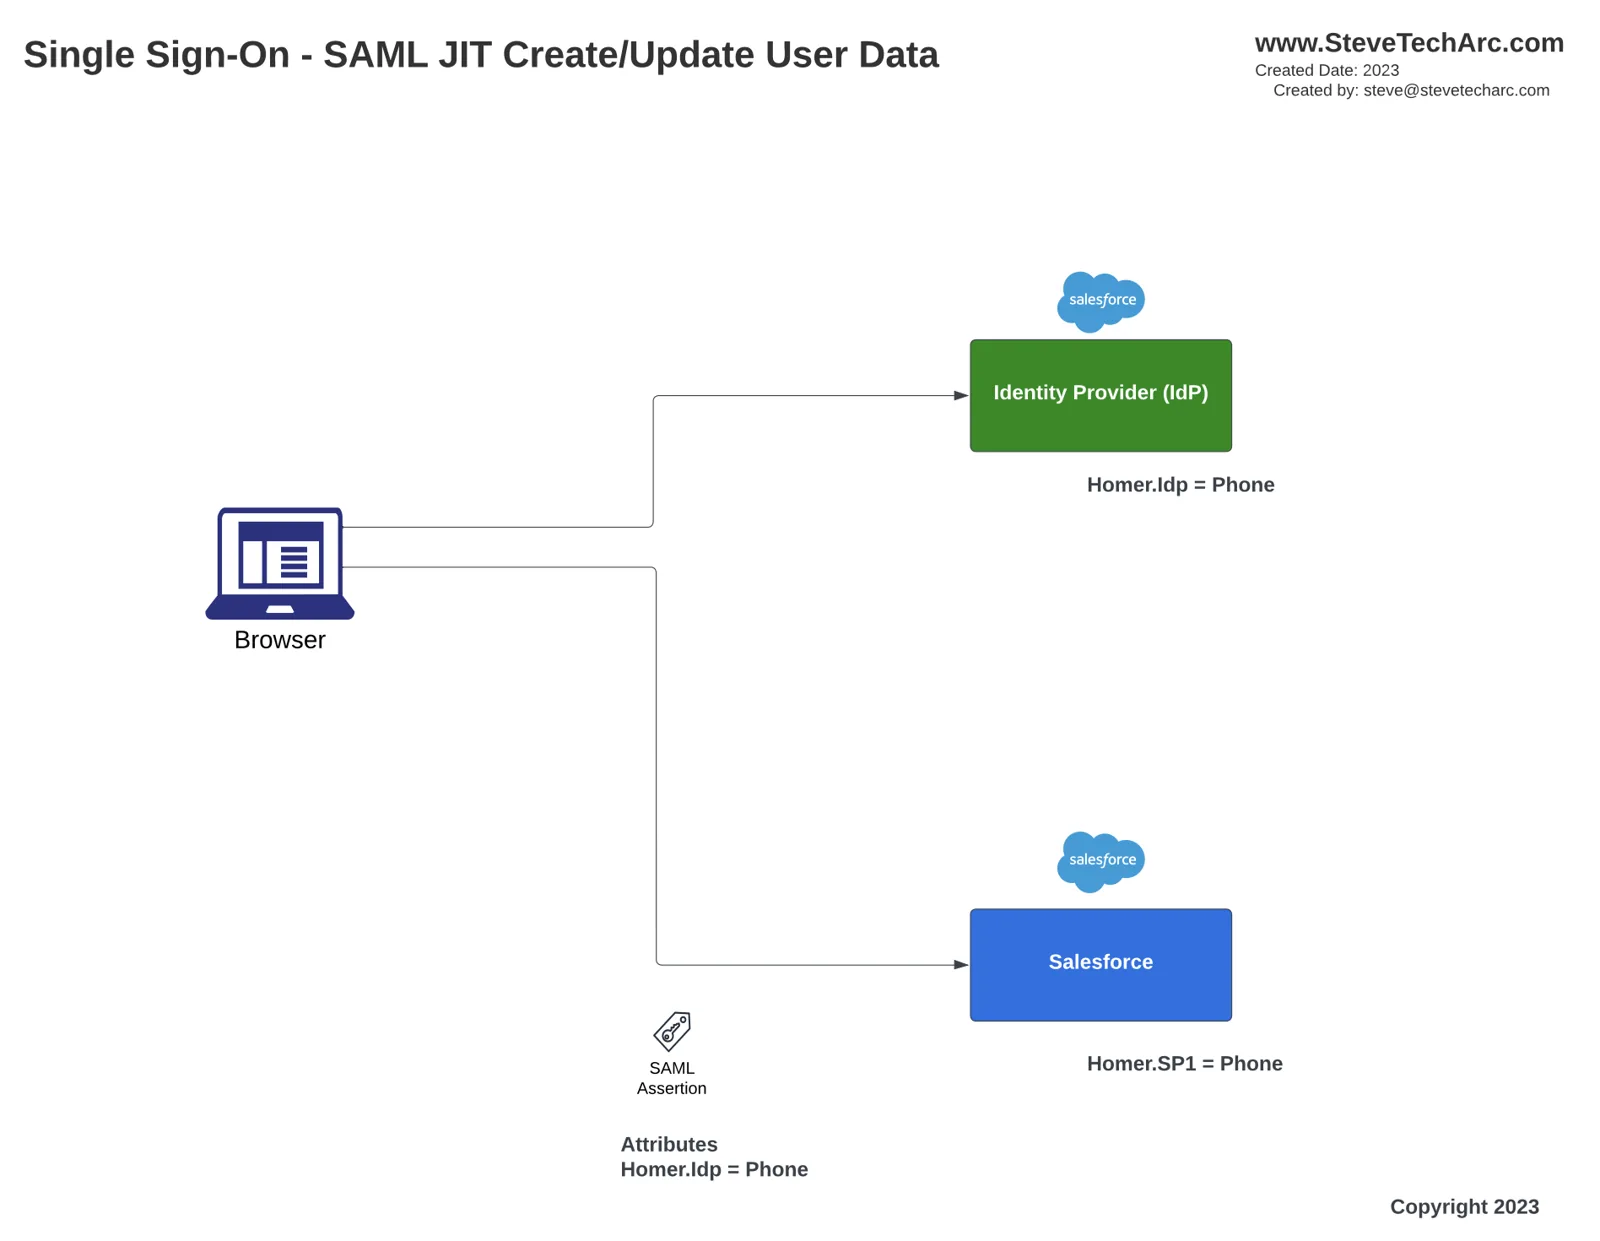
Oppsett av egendefinerte attributter:
Logg på hos identitetsleverandøren (IDP) og gå til den gjeldende brukerens post. I eksempelet vårt oppdaterer vi Homers telefonnummer.
Gå til tjenesteleverandørens konfigurasjon hos IDP-en og se på tilkoblingsinnstillingene.
Bla ned til de egendefinerte attributtene og legg til attributtene som trengs. Legg for eksempel til attributtet user.phone, og sett opp attributtsubstitusjonen slik at brukerens telefonnummer blir med i SAML-innholdet ved hver pålogging.
Oppdatering av brukerdata hos tjenesteleverandøren:
Gå til tjenesteleverandørens organisasjon og åpne brukerpostene.
Finn brukeren som skal få dataene sine synkronisert, og gjør de nødvendige endringene i profilen. Oppdater for eksempel Homers telefonnummer.
Justering av innstillingene for enkel pålogging:
Gå til innstillingene for enkel pålogging og aktiver brukerklargjøring.
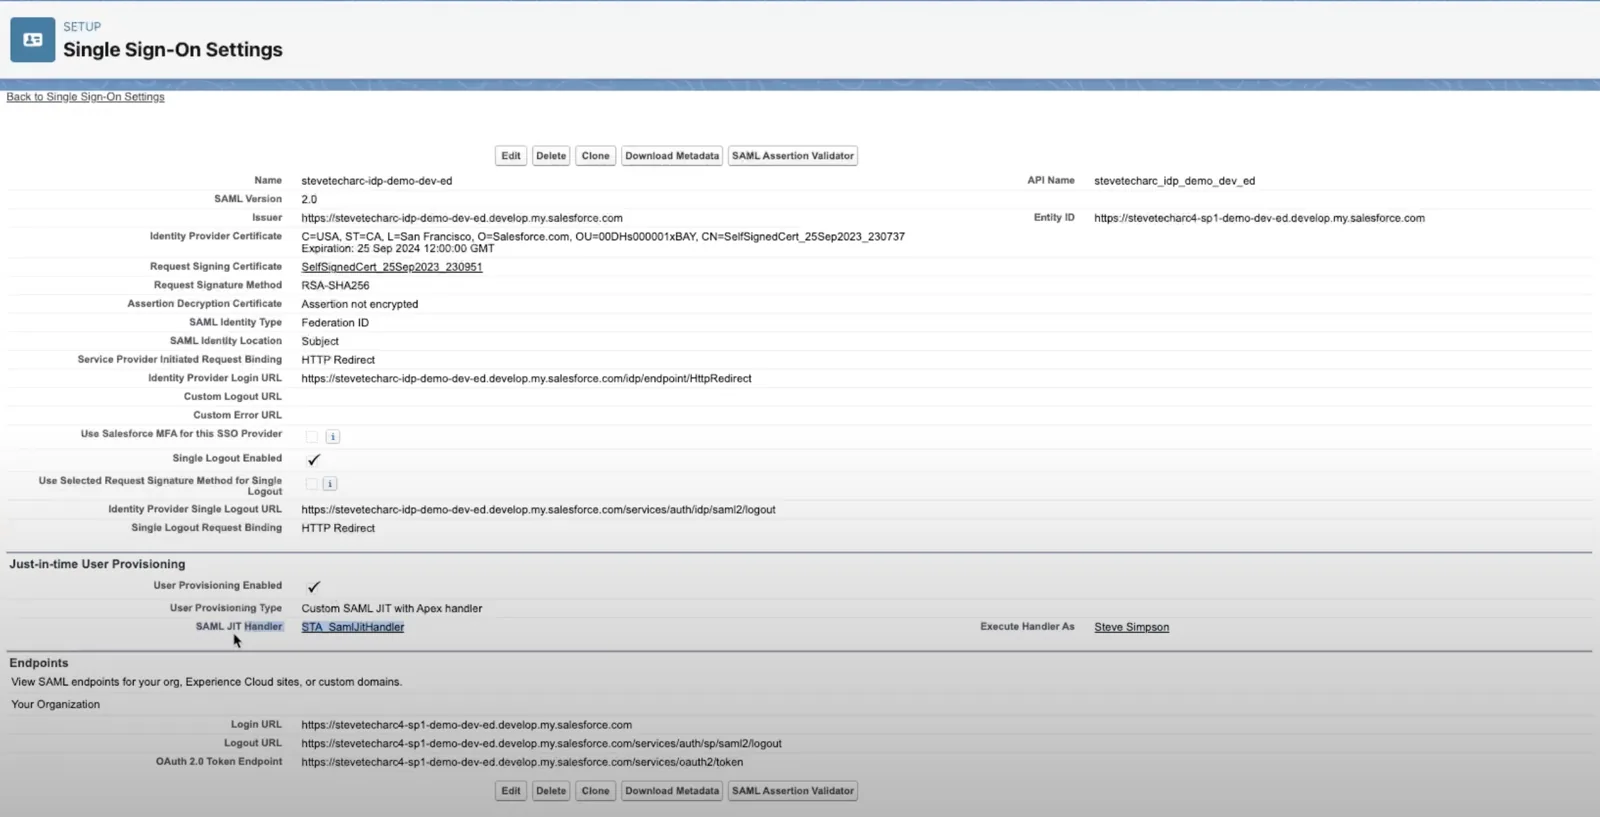
Opprett og tildel en egendefinert klasse som overstyrer den vanlige JIT-håndtereren, og sørg for at den kjøres av en bruker med riktige tillatelser.
Bygge SAML JIT-håndtereren
Opprett en ny klasse i utviklingsmiljøet (IDE), f.eks. ‘STA_SamlJitHandler’.
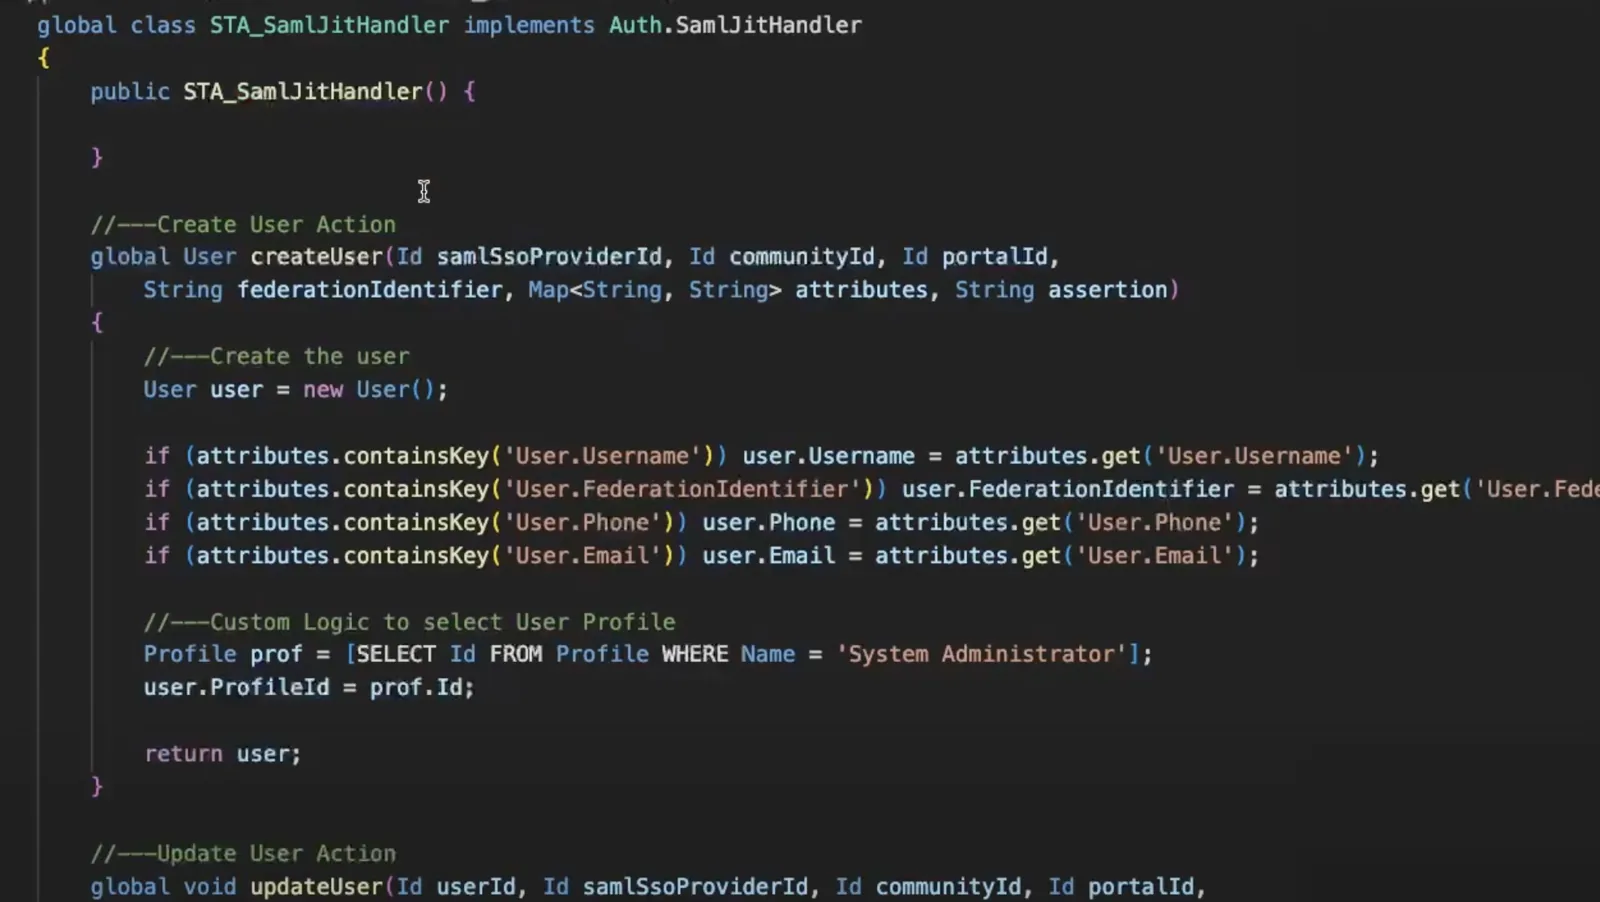
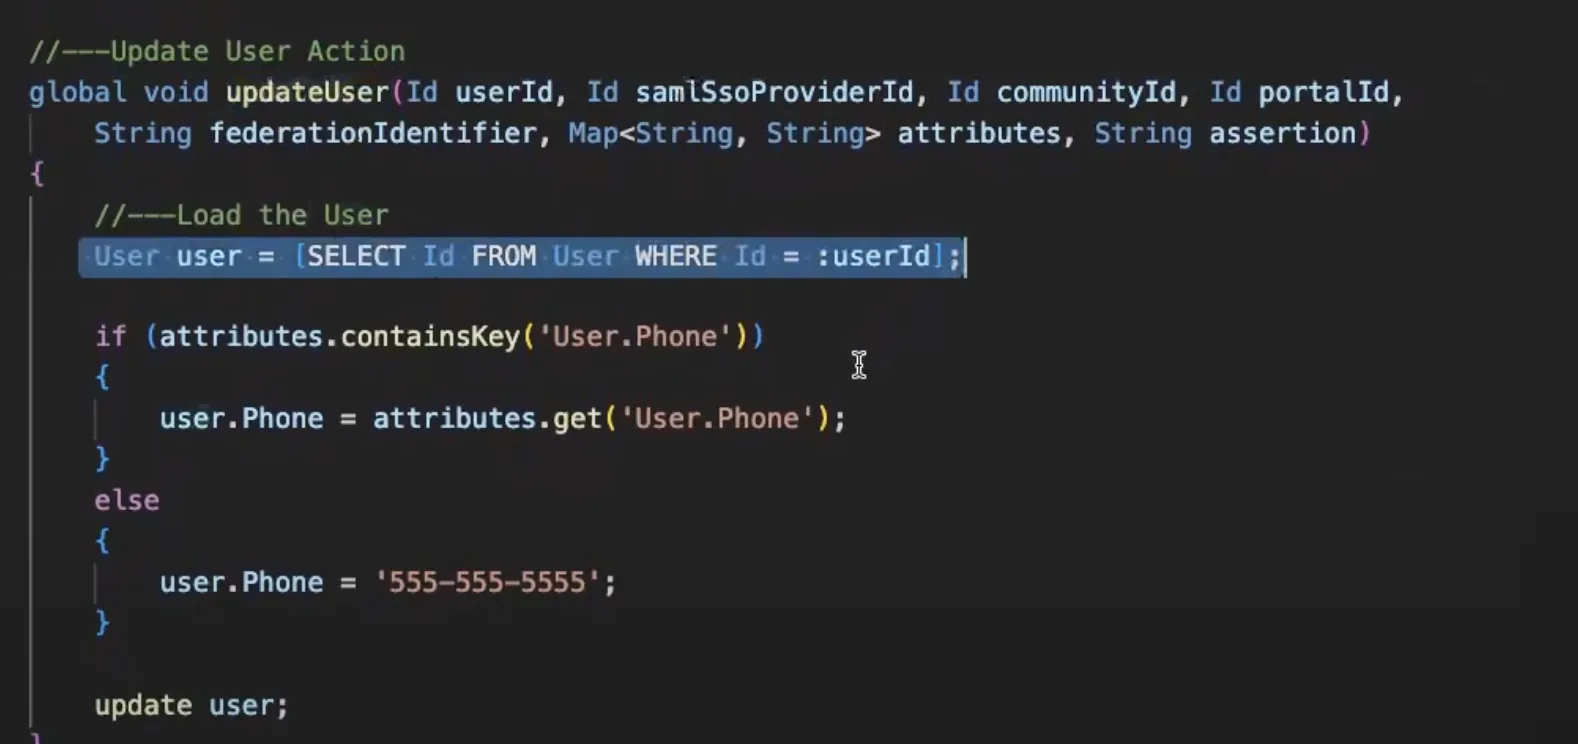
Overstyr to metoder: ‘createUser’ og ‘updateUser’.
‘createUser’: Opprett en ny brukerpost og velg en profil for den nye brukeren.
‘updateUser’: Hent og oppdater brukerposten ut fra attributtene som er mottatt.
Logge på og kontrollere at brukerdata synkroniseres
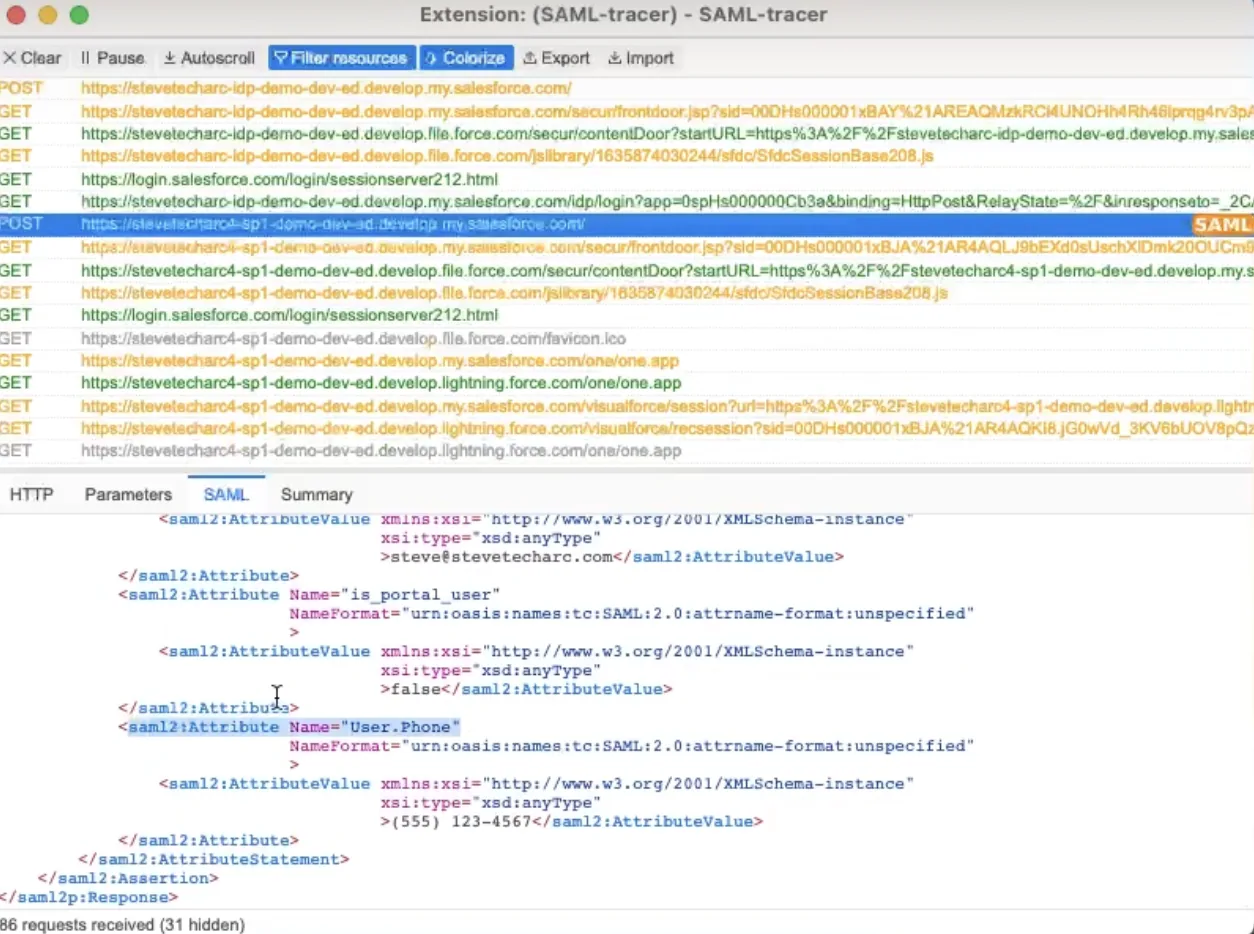
Når en bruker prøver å logge på hos tjenesteleverandøren, omdirigeres vedkommende til IDP-en for autentisering. Etter en vellykket pålogging oppdateres og synkroniseres brukerens data automatisk. For å kontrollere det kan du bruke verktøy som SAML Tracer til å undersøke SAML-innholdet og sikre at brukerdataene sendes og oppdateres riktig.
Konklusjon
Med lite kode og konfigurasjon gir SAML JIT ved enkel pålogging i Salesforce en robust mekanisme for å holde brukerdata synkronisert mellom identitetsleverandøren og tjenesteleverandørene. Oppdateringene skjer riktignok bare ved pålogging, men funksjonen er et bekymringsfritt alternativ til å sette opp og forvalte batchprosesser for å synkronisere brukerdata. For brukere og administratorer som vil ha oppdateringer i sanntid uten nattlige batcher, er SAML JIT en effektiv løsning som er verdt å vurdere.
For mer innsikt og flere tekniske tips, følg med, og ikke glem å abonnere!
Følg med
Begynn reisen din med Salesforce Identity med selvtillit! For mer innsikt og flere tips, følg med her på www.SteveTechArc.com og på YouTube-kanalen @SteveTechArc (opens in a new tab). Abonner, og styrk forståelsen din av Salesforce Identity.
Vi hjelper til med å forandre verden ved å dele integrasjonskunnskap med andre arkitekter og med dem som er på vei til å bli arkitekter!
Transkripsjon med hjelp fra AI
STA 3.7