
Mantenere aggiornati automaticamente i dati utente con il SAML JIT di Salesforce
Introduzione
La sicurezza e l’identità di Salesforce offrono una funzionalità potente: il single sign-on SAML JIT (Just In Time), un modo semplice per creare e aggiornare automaticamente i dati utente. Per le organizzazioni che usano il single sign-on con un provider di identità, il SAML JIT diventa uno strumento prezioso per sincronizzare i dati utente tra il provider di identità e Salesforce o un altro service provider. Questo articolo esplora il meccanismo e il metodo per aggiornare automaticamente i dati utente con il SAML JIT.
Capire il single sign-on SAML JIT
Il single sign-on SAML JIT permette di passare automaticamente i dati dell’utente a ogni accesso, così restano sempre aggiornati. Pensa a un utente di nome Homer che ha profili diversi in due org Salesforce. Se Homer aggiorna il suo numero di telefono nel profilo del provider di identità, il SAML JIT può riportare questa modifica nel profilo del service provider durante l’accesso, mantenendo i dati coerenti tra le piattaforme.
Configurare il SAML JIT
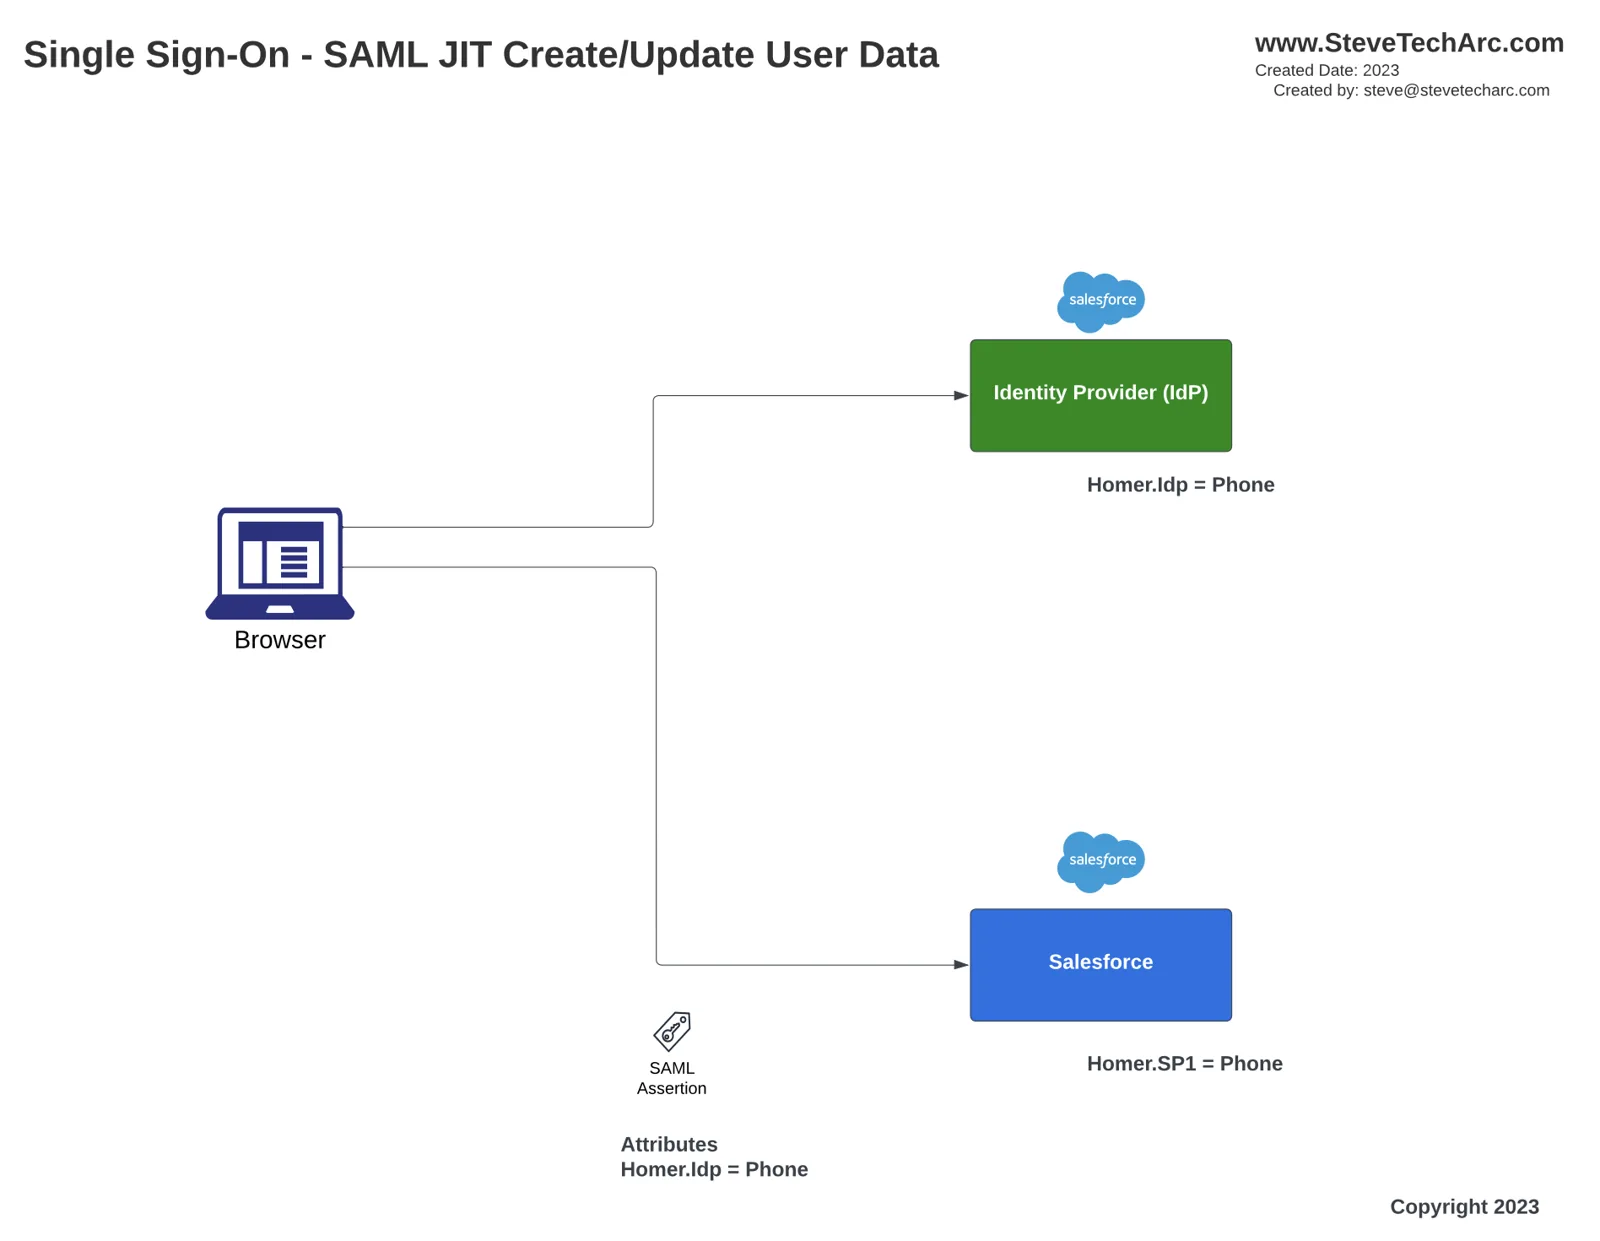
Configurazione degli attributi personalizzati:
Accedi al provider di identità (IDP) e apri il record dell’utente corrente. Nel nostro esempio aggiorniamo il numero di telefono di Homer.
Vai alla configurazione del service provider nell’IDP e visualizza le impostazioni di connessione.
Scorri fino agli attributi personalizzati e aggiungi quelli necessari. Ad esempio, aggiungi un attributo user.phone e imposta la sostituzione dell’attributo per includere il numero di telefono dell’utente nel payload SAML a ogni accesso.
Aggiornamento dei dati utente nel service provider:
Vai alla org del service provider e apri i record degli utenti.
Trova l’utente i cui dati vanno sincronizzati e apporta gli aggiornamenti necessari al suo profilo. Ad esempio, aggiorna il numero di telefono di Homer.
Regolazione delle impostazioni di single sign-on:
Vai alle impostazioni di single sign-on e attiva il provisioning degli utenti.
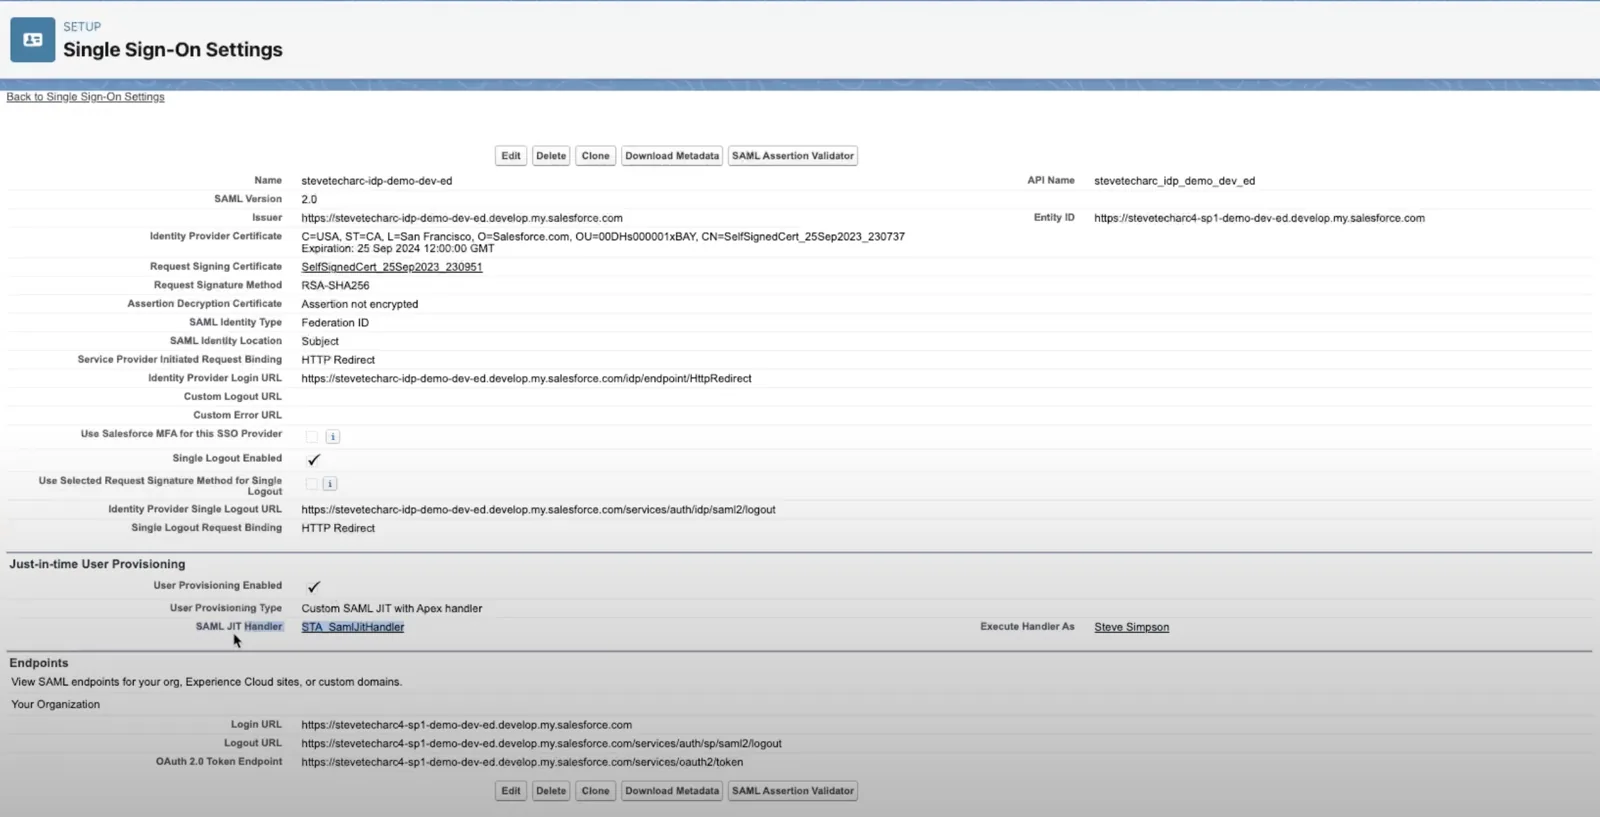
Crea e assegna una classe personalizzata che ridefinisce il gestore JIT standard e assicurati che venga eseguita da un utente con le autorizzazioni adeguate.
Implementare il gestore SAML JIT
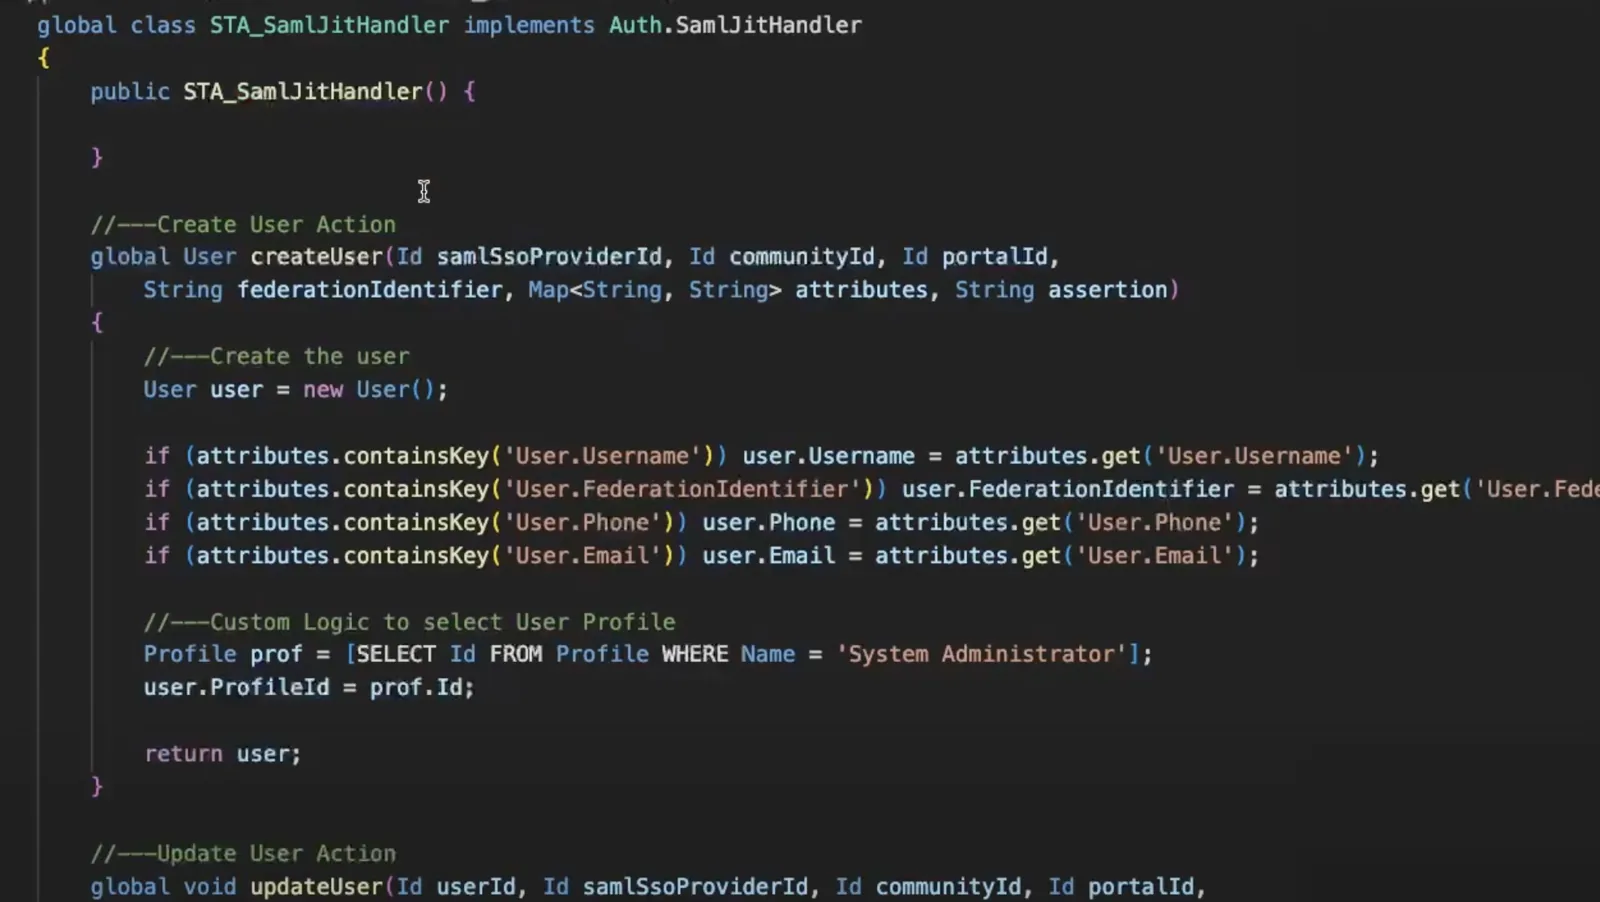
Nell’ambiente di sviluppo integrato (IDE), crea una nuova classe, ad esempio “STA_SamlJitHandler”.
Ridefinisci due metodi: “createUser” e “updateUser”.
“createUser”: prepara un nuovo record utente e scegli un profilo per il nuovo utente.
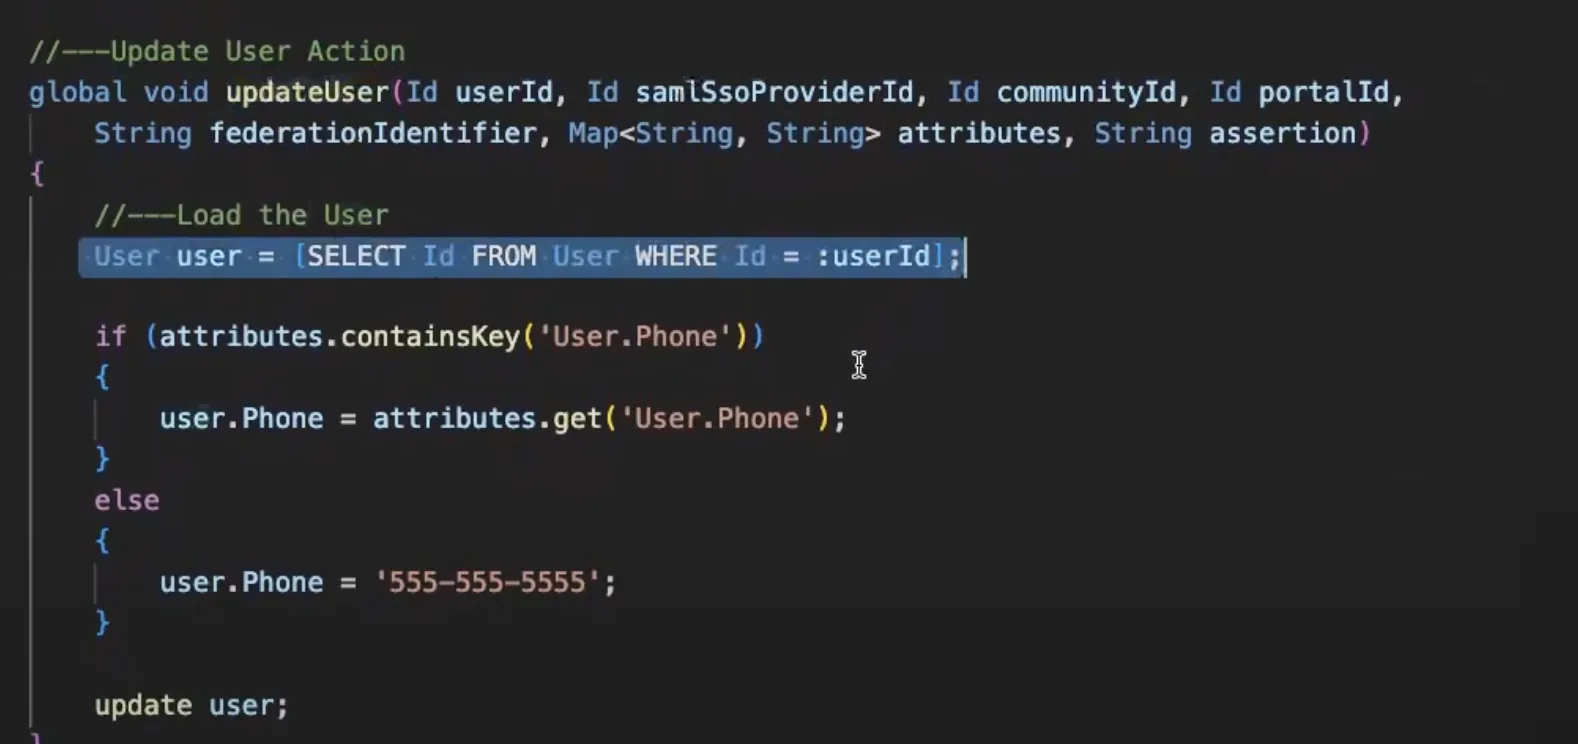
“updateUser”: recupera e aggiorna il record utente in base agli attributi ricevuti.
Accedere e verificare la sincronizzazione dei dati
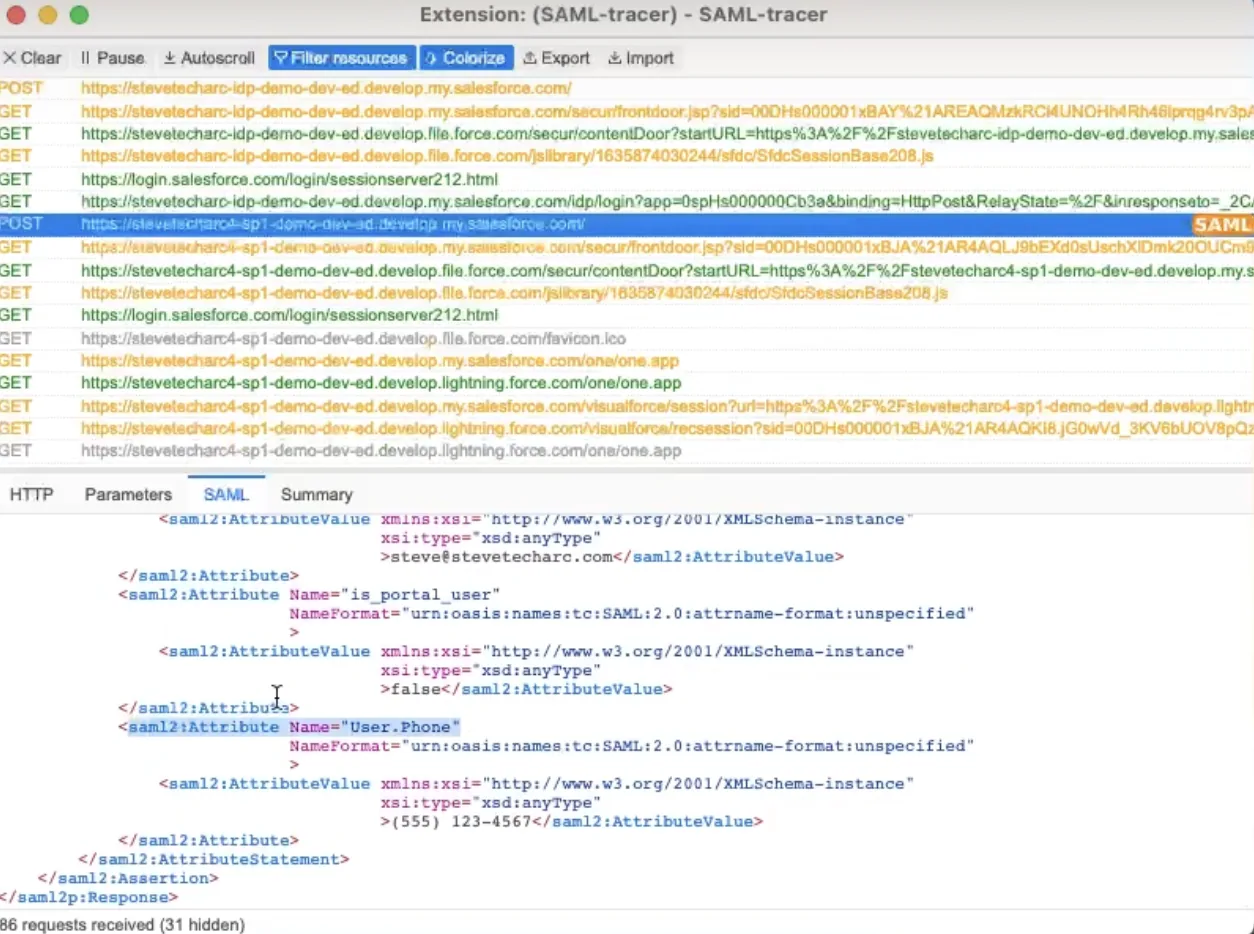
Quando un utente tenta di accedere al service provider, viene reindirizzato all’IDP per l’autenticazione. Dopo un accesso riuscito, i suoi dati vengono aggiornati e sincronizzati automaticamente. Per verificarlo puoi usare strumenti come SAML Tracer, che ti permettono di ispezionare il payload SAML e assicurarti che i dati utente siano trasmessi e aggiornati correttamente.
Conclusione
Con pochissimo codice e configurazione, il single sign-on SAML JIT di Salesforce offre un meccanismo solido per mantenere sincronizzati i dati utente tra il provider di identità e i service provider. Gli aggiornamenti avvengono solo all’accesso, ma questa funzionalità è un’alternativa senza problemi alla creazione e gestione di processi batch per sincronizzare i dati utente. Per utenti e amministratori che vogliono aggiornamenti in tempo reale senza batch notturni, il SAML JIT è una soluzione efficiente da prendere in considerazione.
Per altri spunti e consigli tecnici, resta sintonizzato e non dimenticare di iscriverti!
Resta sintonizzato
Inizia con fiducia il tuo percorso in Salesforce Identity! Per altri spunti e consigli, resta sintonizzato qui su www.SteveTechArc.com e sul canale YouTube @SteveTechArc (opens in a new tab). Iscriviti e approfondisci la tua comprensione di Salesforce Identity.
Contribuire a cambiare il mondo condividendo conoscenze sull’integrazione con altri architetti e con chi è in cammino per diventarlo!
Trascrizione realizzata con l’aiuto dell’IA
STA 3.7