
Menjaga Data Pengguna Tetap Terbarui Secara Otomatis dengan Salesforce SAML JIT
Pendahuluan
Salesforce Security Identity menawarkan fitur yang andal: SAML JIT (Just In Time) Single Sign-On, yang memberikan cara lugas untuk membuat dan memperbarui data pengguna secara otomatis. Bagi organisasi yang memakai Single Sign-On dengan penyedia identitas, SAML JIT menjadi alat yang sangat berharga untuk menyinkronkan data pengguna antara penyedia identitas dan Salesforce atau penyedia layanan lain. Artikel ini menjelajahi mekanisme dan metode memakai SAML JIT untuk pembaruan data pengguna secara otomatis.
Memahami SAML JIT Single Sign-On
SAML JIT Single Sign-On memungkinkan data pengguna dikirim secara otomatis setiap kali pengguna login, memastikan datanya selalu diperbarui. Misalnya, bayangkan pengguna bernama Homer yang punya profil berbeda di dua organisasi Salesforce. Jika Homer memperbarui nomor teleponnya di profil penyedia identitas, SAML JIT bisa memastikan perubahan ini tercermin di profil penyedia layanan saat proses login, sehingga data tetap konsisten antarplatform.
Mengonfigurasi SAML JIT
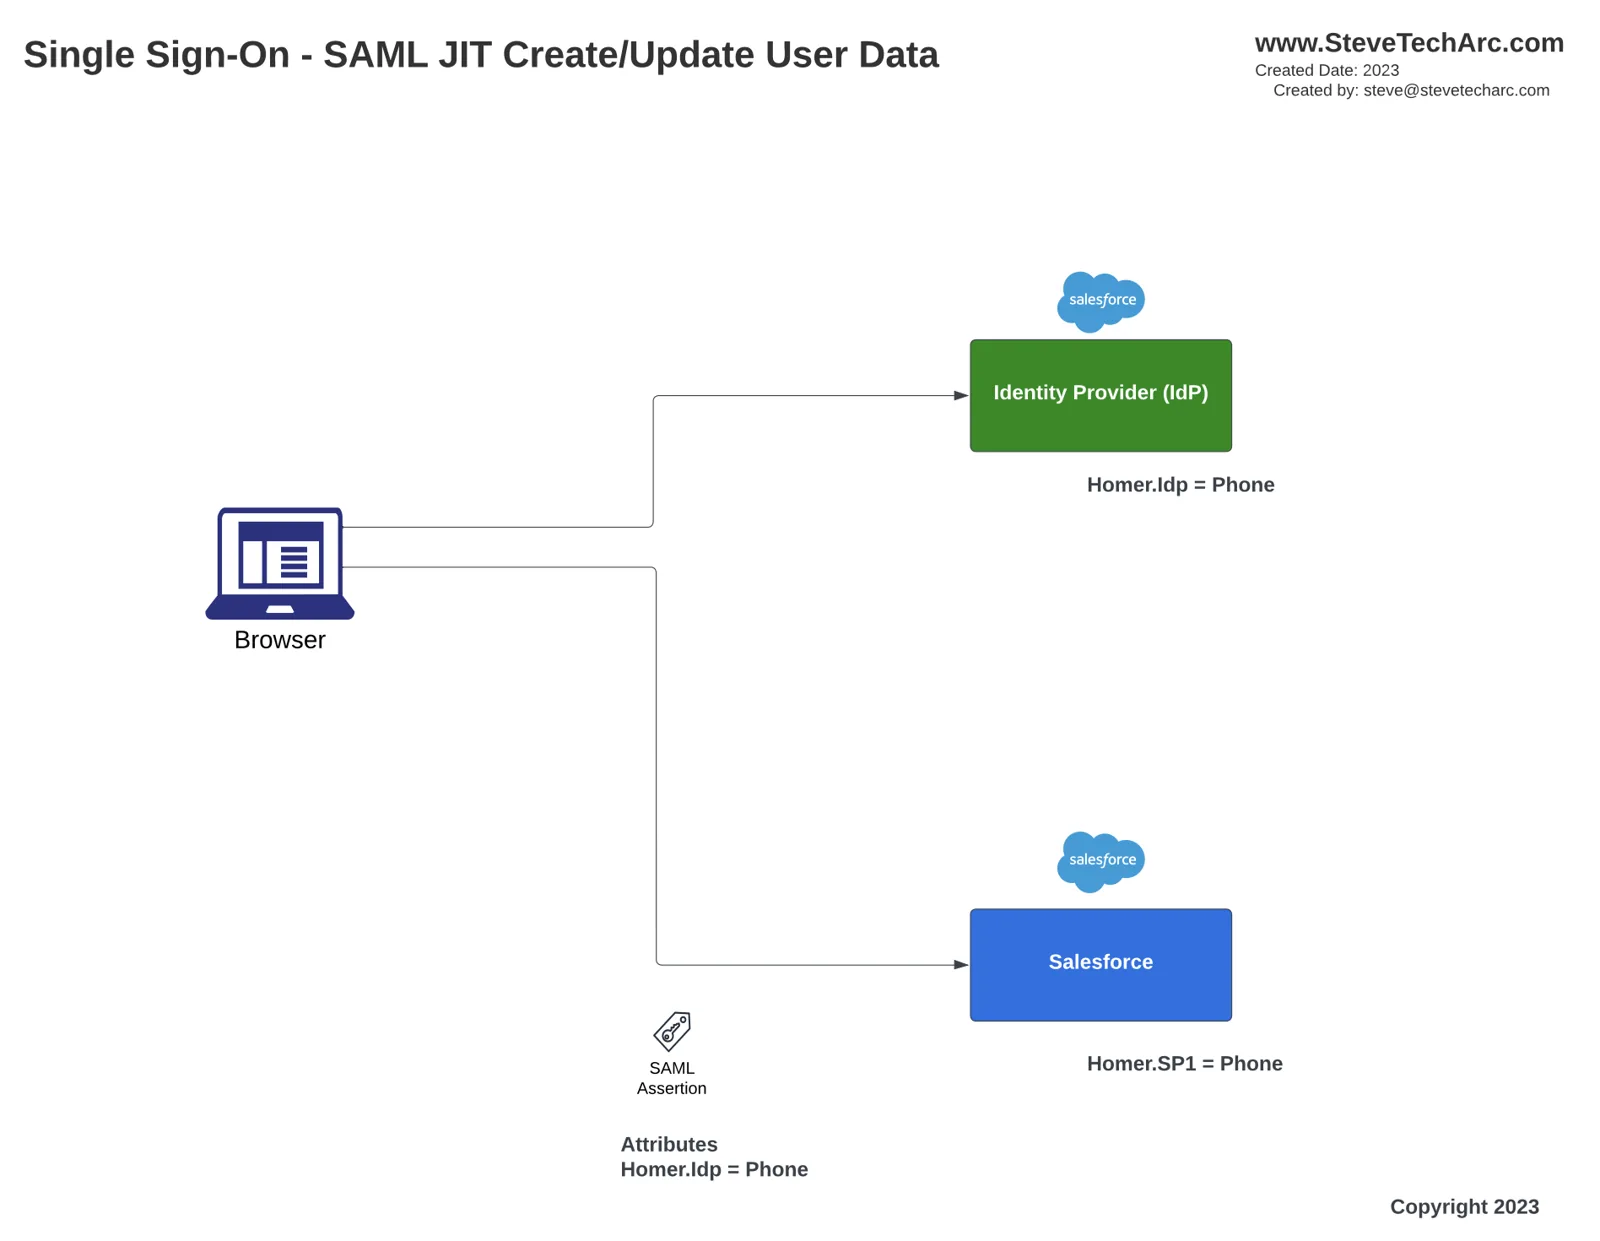
Penyiapan Atribut Kustom:
Login ke penyedia identitas (IDP) dan buka rekaman pengguna saat ini. Untuk contoh kita, kita memperbarui nomor telepon Homer.
Buka konfigurasi penyedia layanan di IDP dan lihat pengaturan koneksinya.
Gulir ke atribut kustom dan tambahkan atribut yang diperlukan. Misalnya, tambahkan atribut user.phone dan siapkan substitusi atributnya agar nomor telepon pengguna disertakan dalam payload SAML di setiap login.
Pembaruan Data Pengguna di Penyedia Layanan:
Buka organisasi penyedia layanan dan akses rekaman pengguna.
Temukan pengguna yang datanya perlu disinkronkan dan lakukan pembaruan yang diperlukan pada profilnya. Misalnya, memperbarui nomor telepon Homer.
Penyesuaian Pengaturan Single Sign-On:
Buka pengaturan single sign-on dan aktifkan provisioning pengguna.
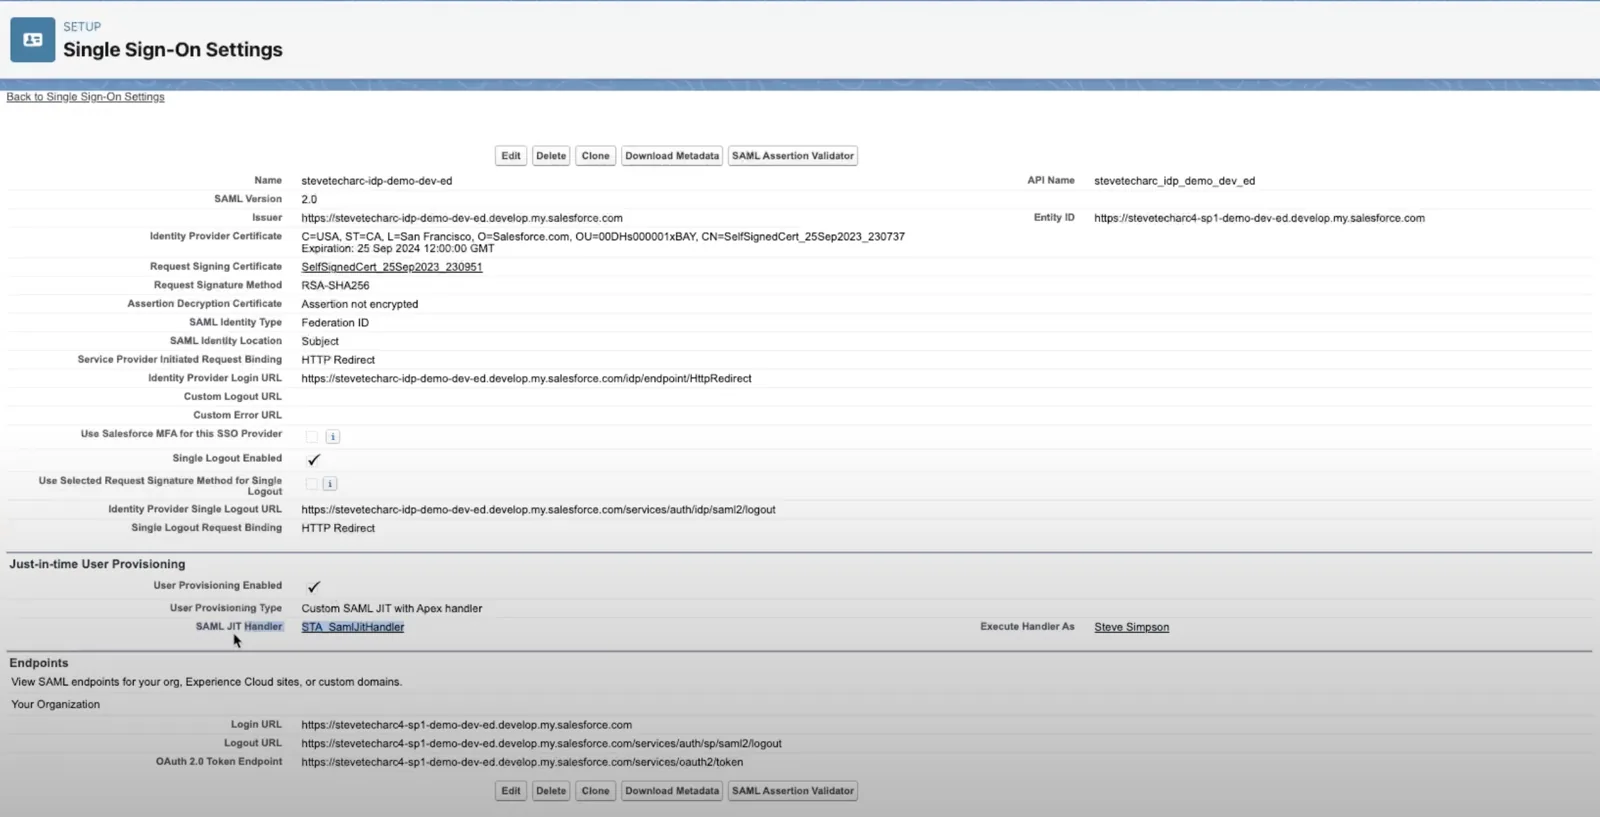
Buat dan tetapkan kelas kustom yang meng-override JIT Handler standar, dan pastikan kelas itu dijalankan oleh pengguna dengan izin yang sesuai.
Menerapkan SAML JIT Handler
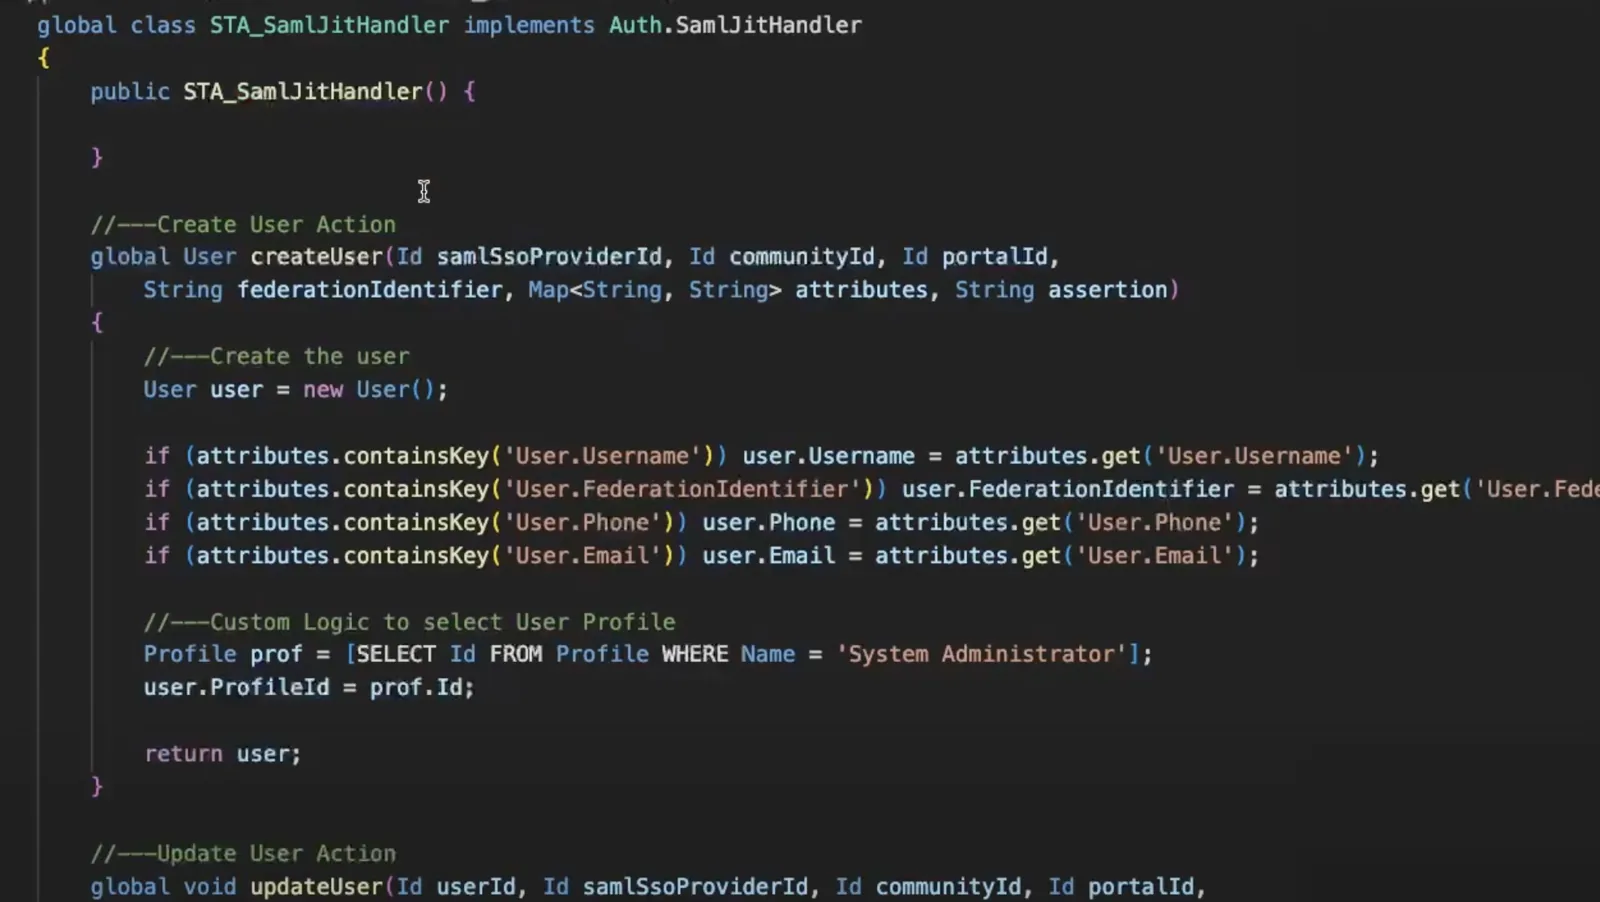
Di lingkungan pengembangan terintegrasi (IDE), buat kelas baru, misalnya ‘STA_SamlJitHandler’.
Override dua metode: ‘createUser’ dan ‘updateUser’.
‘createUser’: Siapkan rekaman pengguna baru dan pilih profil untuk pengguna baru itu.
‘updateUser’: Ambil dan perbarui rekaman pengguna berdasarkan atribut yang diterima.
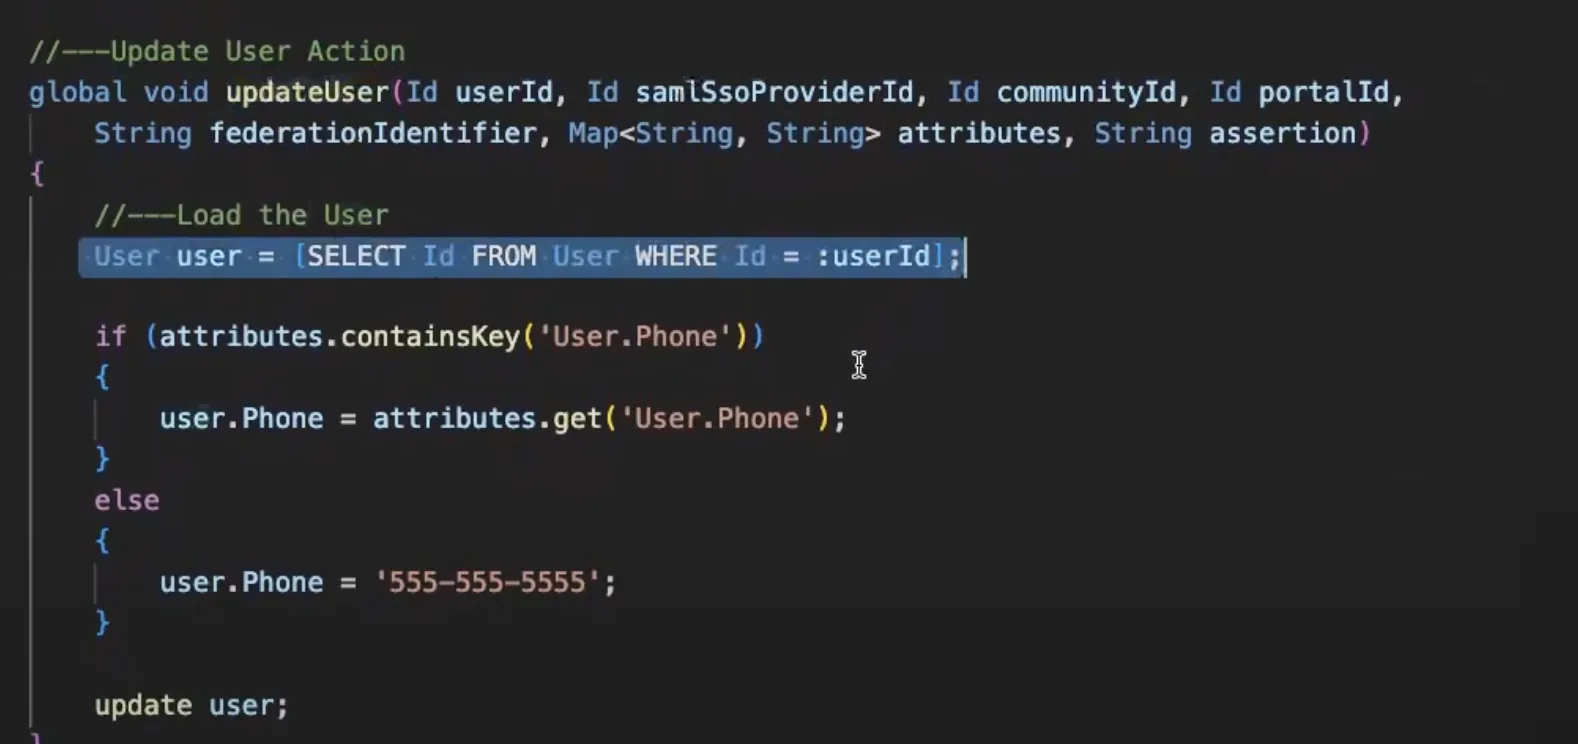
Login dan Memverifikasi Sinkronisasi Data Pengguna
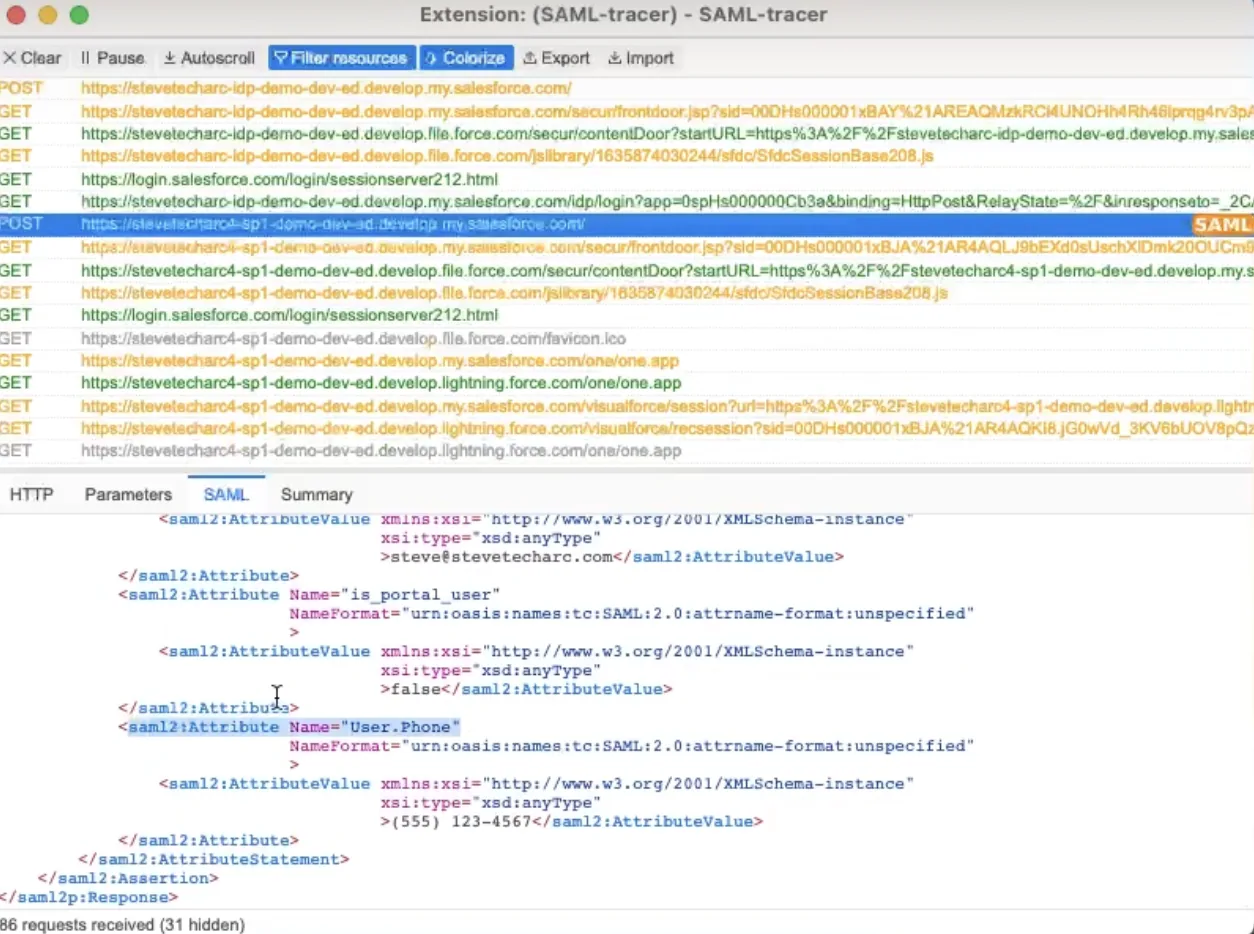
Saat pengguna mencoba login ke penyedia layanan, mereka dialihkan ke IDP untuk autentikasi. Setelah login berhasil, data pengguna diperbarui dan disinkronkan secara otomatis. Untuk verifikasi, Anda bisa memakai alat seperti SAML Tracer untuk memeriksa payload SAML dan memastikan data pengguna dikirim dan diperbarui dengan akurat.
Kesimpulan
Dengan sedikit coding dan konfigurasi, Salesforce SAML JIT Single Sign-On menyediakan mekanisme yang andal untuk menjaga data pengguna tetap sinkron antara penyedia identitas dan penyedia layanan. Meskipun pembaruan hanya terjadi saat pengguna login, fitur ini menawarkan alternatif tanpa repot dibandingkan menyiapkan dan mengelola proses batch untuk sinkronisasi data pengguna. Bagi pengguna dan administrator yang menginginkan pembaruan data real-time tanpa batch malam hari, SAML JIT adalah solusi efisien yang patut dipertimbangkan.
Untuk wawasan dan tips teknologi lainnya, nantikan terus dan jangan lupa berlangganan!
Nantikan Terus
Mulailah perjalanan Salesforce Identity Anda dengan percaya diri! Untuk wawasan dan tips lainnya, terus ikuti di www.SteveTechArc.com dan kanal YouTube @SteveTechArc (opens in a new tab). Berlangganan dan perdalam pemahaman Anda tentang Salesforce Identity.
Membantu mengubah dunia dengan berbagi informasi integrasi kepada sesama Arsitek dan mereka yang sedang menempuh Perjalanan Menjadi Arsitek!
STA 3.7