
Manter os dados de utilizador atualizados automaticamente com o SAML JIT do Salesforce
Introdução
A segurança e identidade do Salesforce oferecem um recurso poderoso: o single sign-on SAML JIT (Just In Time), uma forma simples de criar e atualizar dados de utilizador automaticamente. Para organizações que usam single sign-on com um fornecedor de identidade, o SAML JIT torna-se uma ferramenta valiosa para sincronizar os dados de utilizador entre o fornecedor de identidade e o Salesforce ou outro fornecedor de serviços. Este artigo explora o mecanismo e o método para atualizar dados de utilizador automaticamente com o SAML JIT.
Entender o single sign-on SAML JIT
O single sign-on SAML JIT permite passar os dados do utilizador automaticamente a cada início de sessão, garantindo que ficam sempre atualizados. Por exemplo, pense num utilizador chamado Homer, que tem perfis diferentes em duas orgs do Salesforce. Se o Homer atualizar o número de telefone no perfil do fornecedor de identidade, o SAML JIT pode fazer essa alteração aparecer no perfil do fornecedor de serviços durante o início de sessão, mantendo os dados consistentes entre as plataformas.
Configurar o SAML JIT
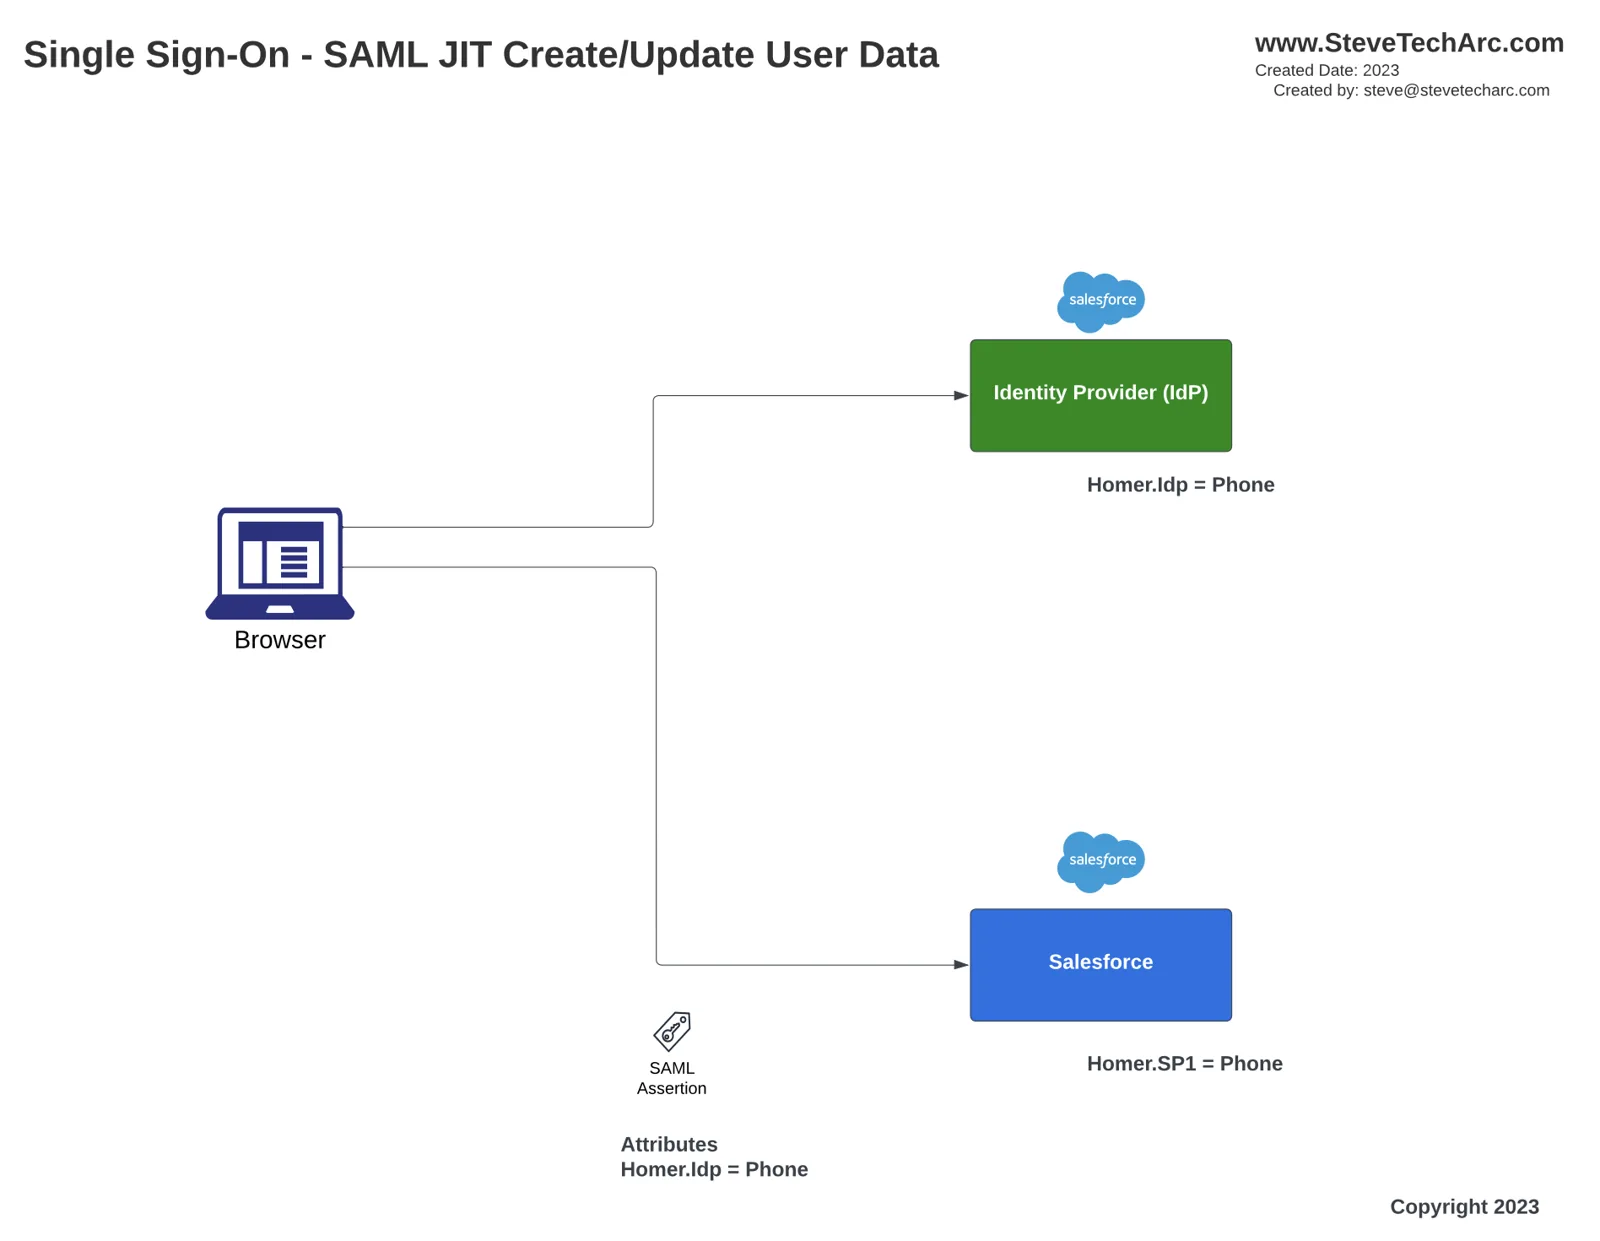
Configuração de atributos personalizados:
Inicie sessão no fornecedor de identidade (IDP) e abra o registo do utilizador atual. No nosso exemplo, atualizamos o telefone do Homer.
Vá à configuração do fornecedor de serviços no IDP e veja as definições de ligação.
Desloque-se até aos atributos personalizados e adicione os necessários. Por exemplo, adicione um atributo user.phone e configure a substituição de atributo para incluir o telefone do utilizador no payload SAML a cada início de sessão.
Atualização dos dados de utilizador no fornecedor de serviços:
Vá à org do fornecedor de serviços e abra os registos de utilizador.
Encontre o utilizador cujos dados precisam de ser sincronizados e faça as atualizações necessárias no perfil. Por exemplo, atualize o telefone do Homer.
Ajuste das definições de single sign-on:
Vá às definições de single sign-on e ative o aprovisionamento de utilizadores.
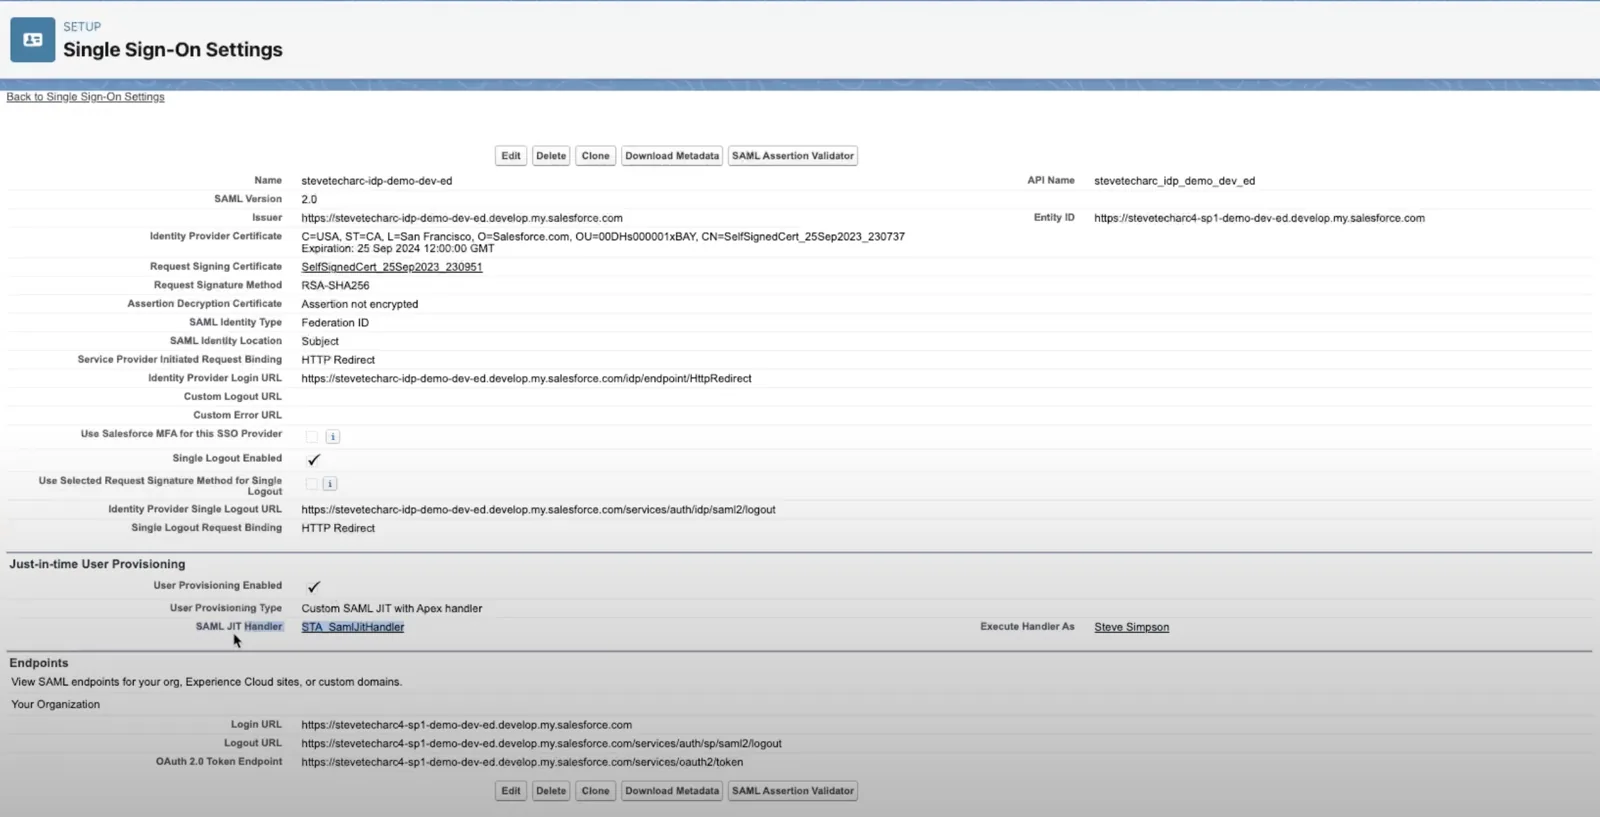
Crie e atribua uma classe personalizada que substitua o processador JIT padrão e garanta que é executada por um utilizador com as permissões adequadas.
Implementar o processador SAML JIT
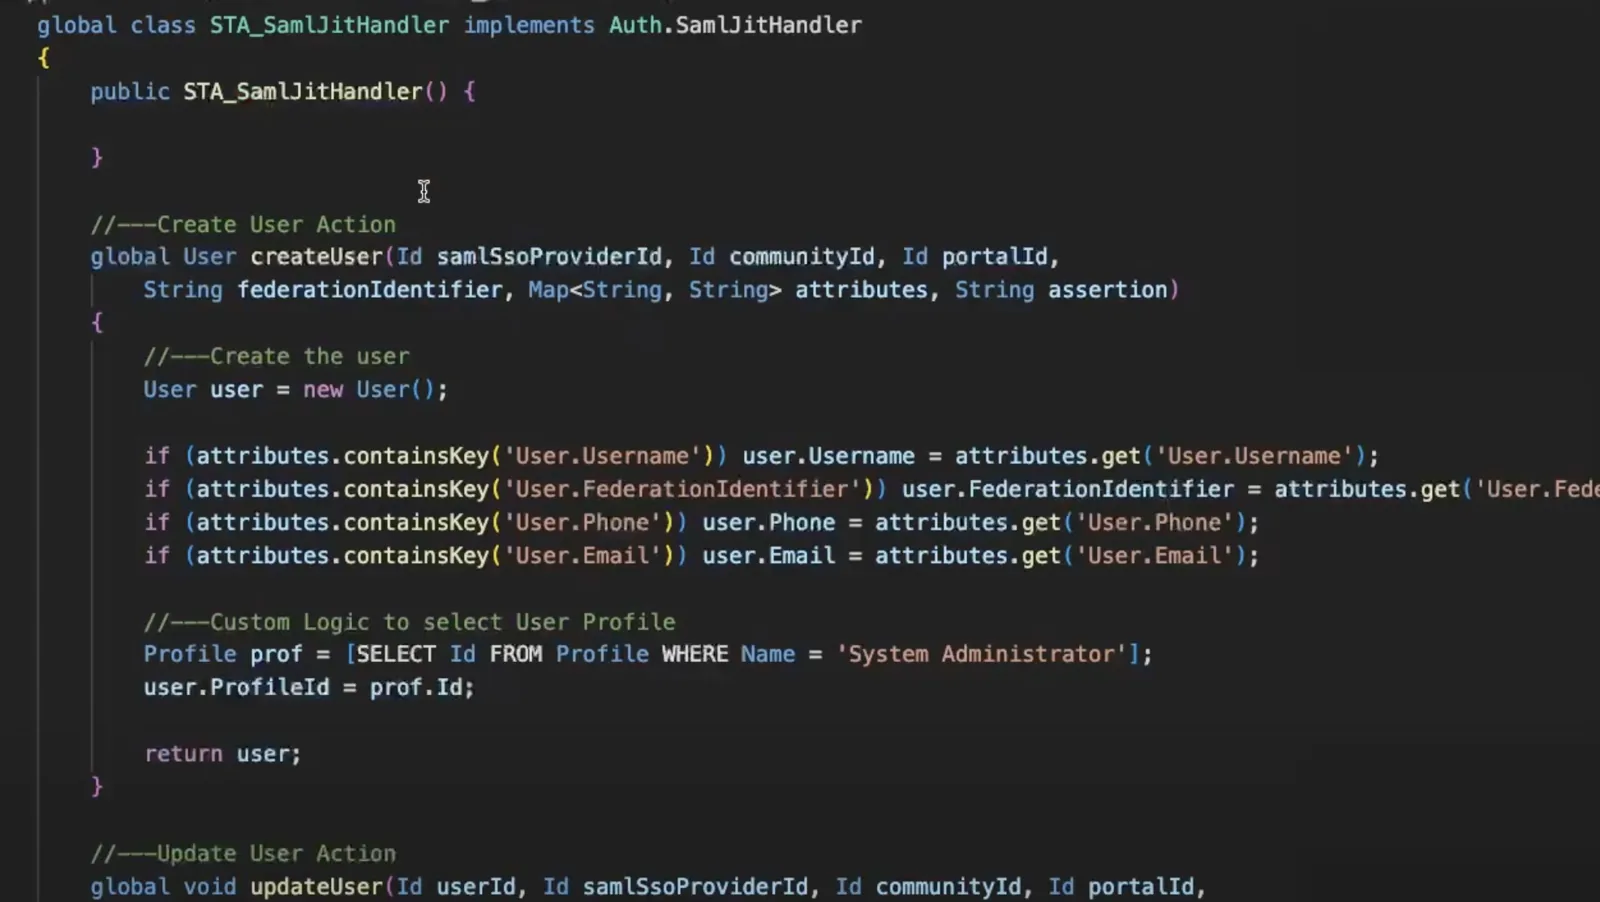
No ambiente de desenvolvimento integrado (IDE), crie uma nova classe, por exemplo, ‘STA_SamlJitHandler’.
Substitua dois métodos: ‘createUser’ e ‘updateUser’.
‘createUser’: monte um novo registo de utilizador e escolha um perfil para o novo utilizador.
‘updateUser’: obtenha e atualize o registo do utilizador com base nos atributos recebidos.
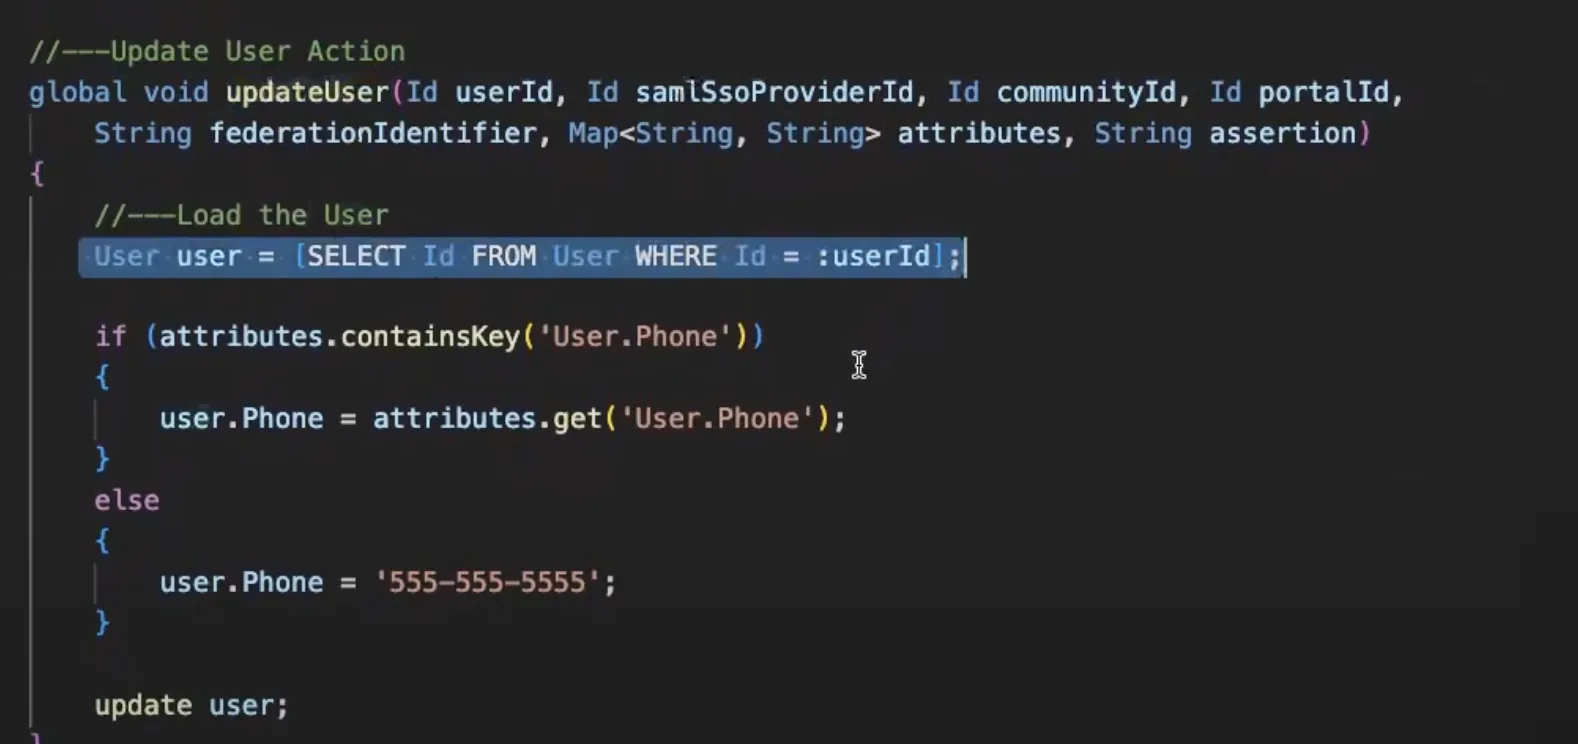
Iniciar sessão e verificar a sincronização dos dados
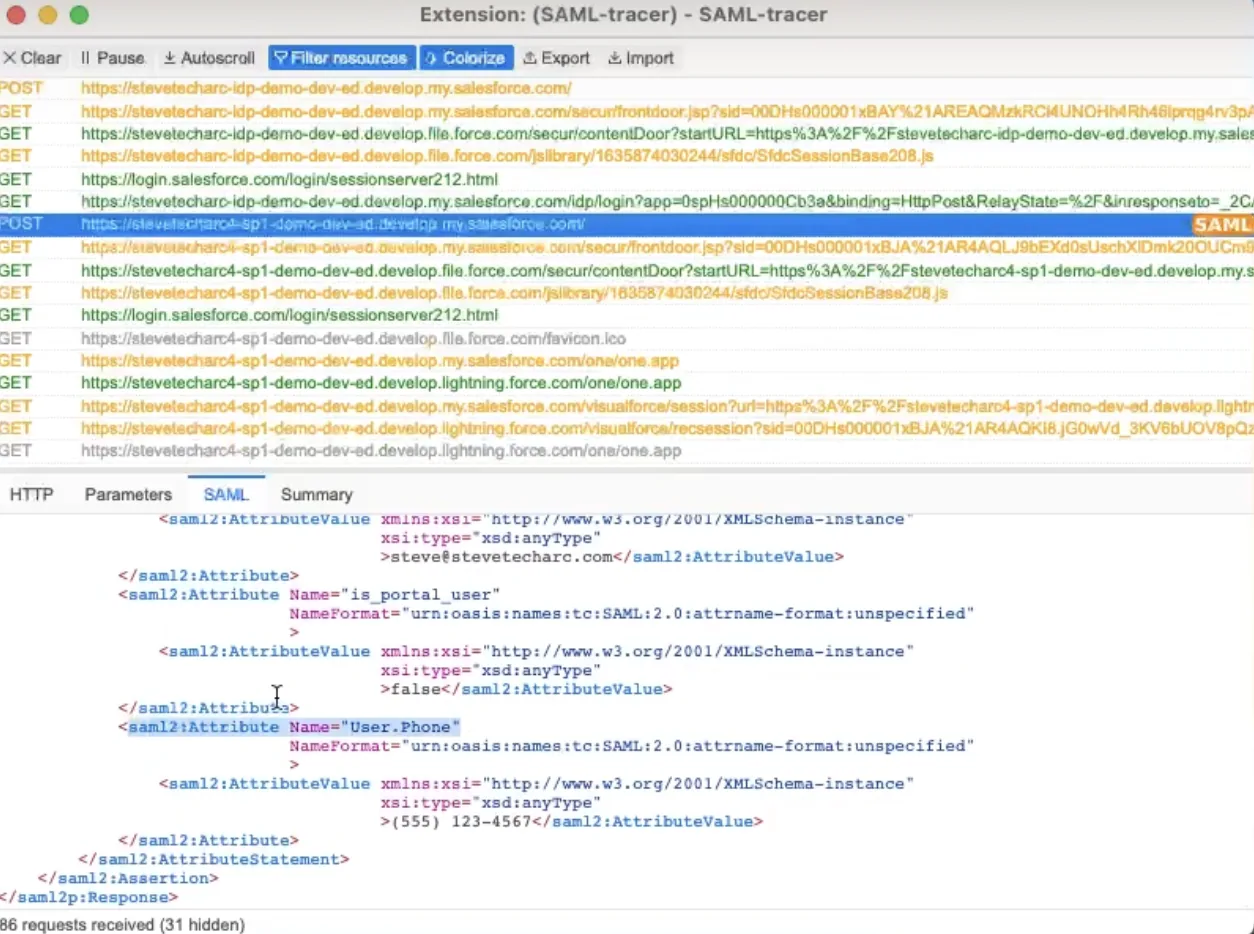
Quando um utilizador tenta iniciar sessão no fornecedor de serviços, é redirecionado para o IDP para se autenticar. Depois de um início de sessão bem-sucedido, os dados do utilizador são atualizados e sincronizados automaticamente. Para verificar, pode usar ferramentas como o SAML Tracer para inspecionar o payload SAML e garantir que os dados do utilizador foram transmitidos e atualizados corretamente.
Conclusão
Com muito pouco código e configuração, o single sign-on SAML JIT do Salesforce oferece um mecanismo robusto para manter os dados de utilizador sincronizados entre o fornecedor de identidade e os fornecedores de serviços. As atualizações só acontecem no início de sessão, mas este recurso é uma alternativa sem complicações a montar e gerir processos em lote para sincronizar dados de utilizador. Para utilizadores e administradores que querem atualizações em tempo real sem lotes noturnos, o SAML JIT é uma solução eficiente que vale a pena considerar.
Para mais ideias e dicas técnicas, fique atento e não se esqueça de subscrever!
Fique atento
Comece a sua jornada no Salesforce Identity com confiança! Para mais ideias e dicas, acompanhe aqui em www.SteveTechArc.com e no canal do YouTube @SteveTechArc (opens in a new tab). Subscreva e aprofunde o seu entendimento do Salesforce Identity.
A ajudar a mudar o mundo, partilhando conhecimento sobre integração com outros arquitetos e com quem está na jornada para se tornar um!
Transcrição feita com a ajuda de IA
STA 3.7