
Gebruikersdata automatisch actueel houden met Salesforce SAML JIT
Inleiding
Salesforce Security Identity biedt een krachtige functie: SAML JIT (Just In Time) Single Sign-On, een eenvoudige manier om gebruikersdata automatisch aan te maken en bij te werken. Voor organisaties die single sign-on met een identiteitsprovider gebruiken, wordt SAML JIT een onmisbaar hulpmiddel om gebruikersdata te synchroniseren tussen de identiteitsprovider en Salesforce of een andere serviceprovider. Deze blogpost verkent het mechanisme en de methode om SAML JIT te gebruiken voor automatische updates van gebruikersdata.
SAML JIT Single Sign-On begrijpen
Met SAML JIT Single Sign-On wordt gebruikersdata automatisch doorgegeven elke keer dat een gebruiker inlogt, zodat zijn data steeds bijgewerkt wordt. Neem bijvoorbeeld een gebruiker die Homer heet en verschillende profielen heeft in twee Salesforce-orgs. Als Homer zijn telefoonnummer bijwerkt in het profiel bij de identiteitsprovider, kan SAML JIT ervoor zorgen dat die wijziging tijdens het inloggen in het profiel bij de serviceprovider terechtkomt, zodat de data over platformen heen consistent blijft.
SAML JIT configureren
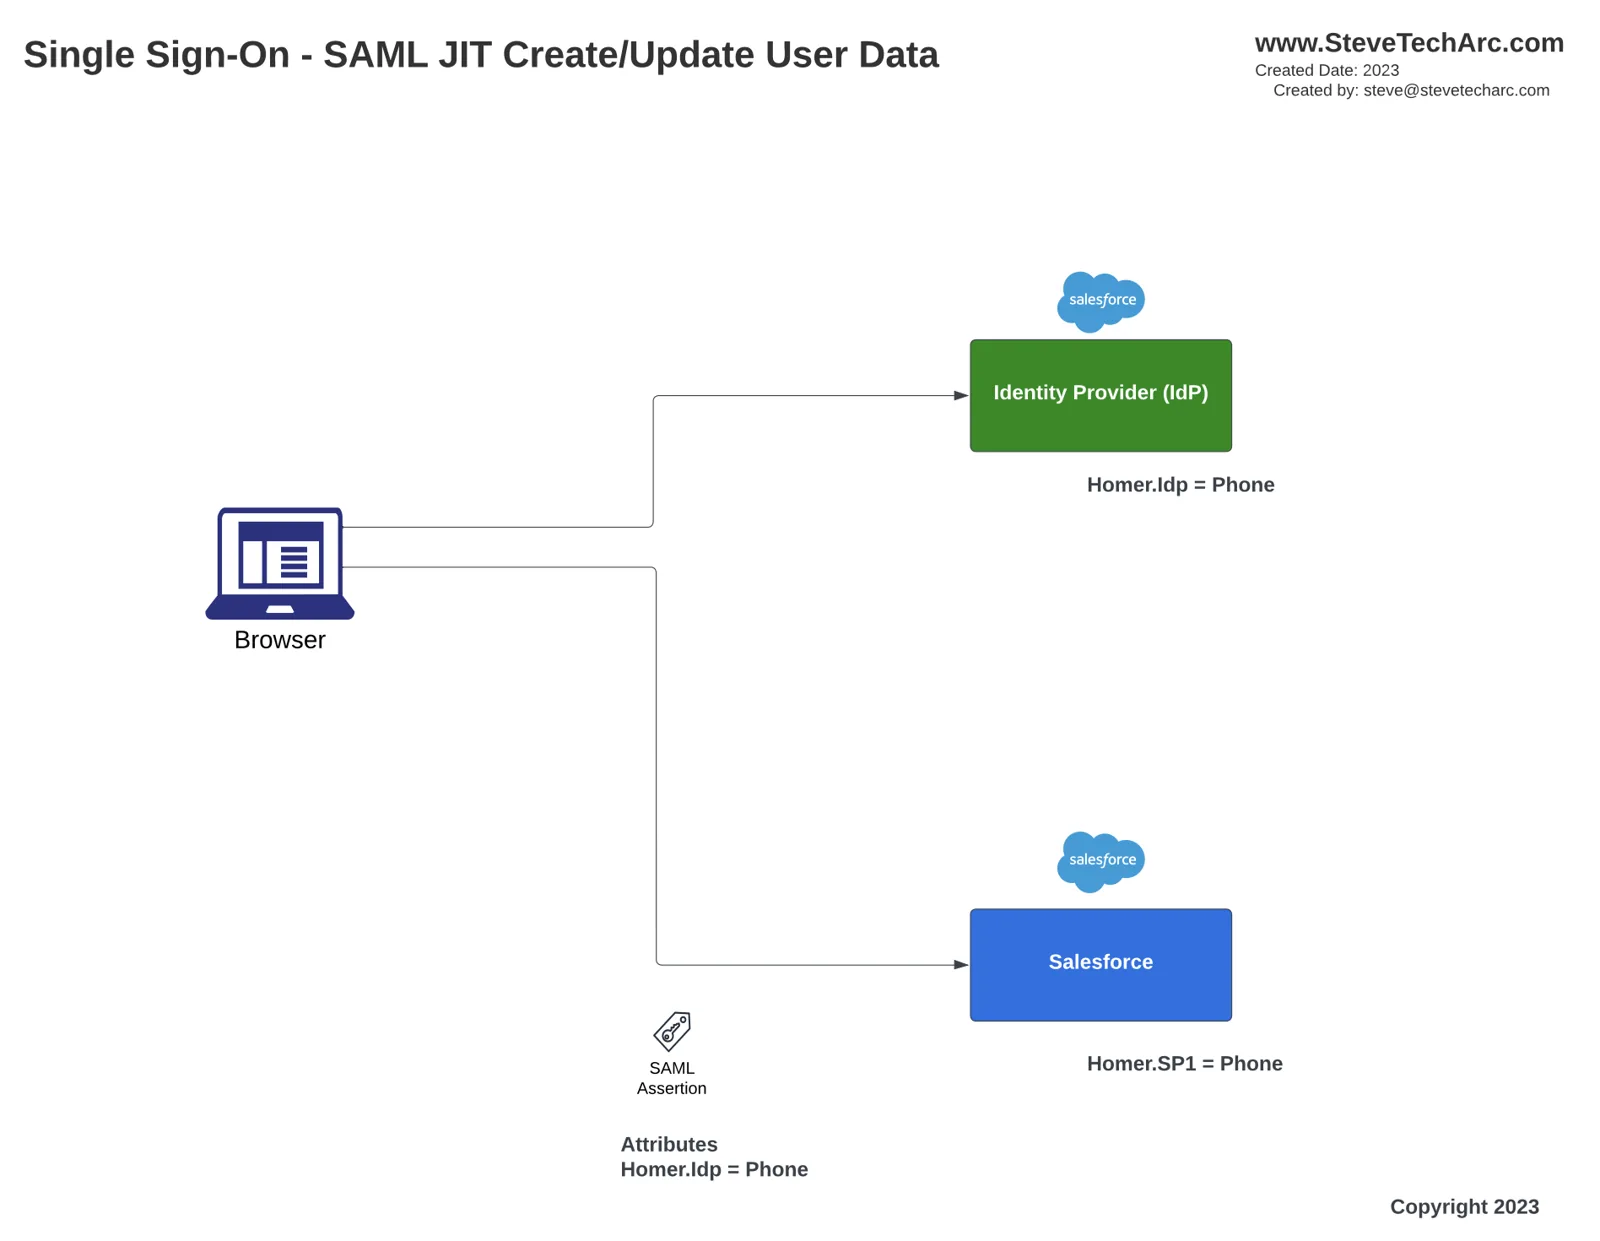
Aangepaste attributen opzetten:
Log in bij de identiteitsprovider (IDP) en ga naar het record van de huidige gebruiker. In ons voorbeeld werken we het telefoonnummer van Homer bij.
Ga in de IDP naar de configuratie van de serviceprovider en bekijk de verbindingsinstellingen.
Scroll naar de aangepaste attributen en voeg de nodige attributen toe. Voeg bijvoorbeeld een attribuut user.phone toe en zet de attribuutvervanging zo op dat het telefoonnummer van de gebruiker bij elke login in de SAML-payload zit.
Gebruikersdata bijwerken bij de serviceprovider:
Ga naar de org van de serviceprovider en open de gebruikersrecords.
Zoek de gebruiker wiens data gesynchroniseerd moet worden en voer de nodige updates aan zijn profiel door. Werk bijvoorbeeld het telefoonnummer van Homer bij.
Instellingen voor single sign-on aanpassen:
Ga naar de instellingen voor single sign-on en zet user provisioning aan.
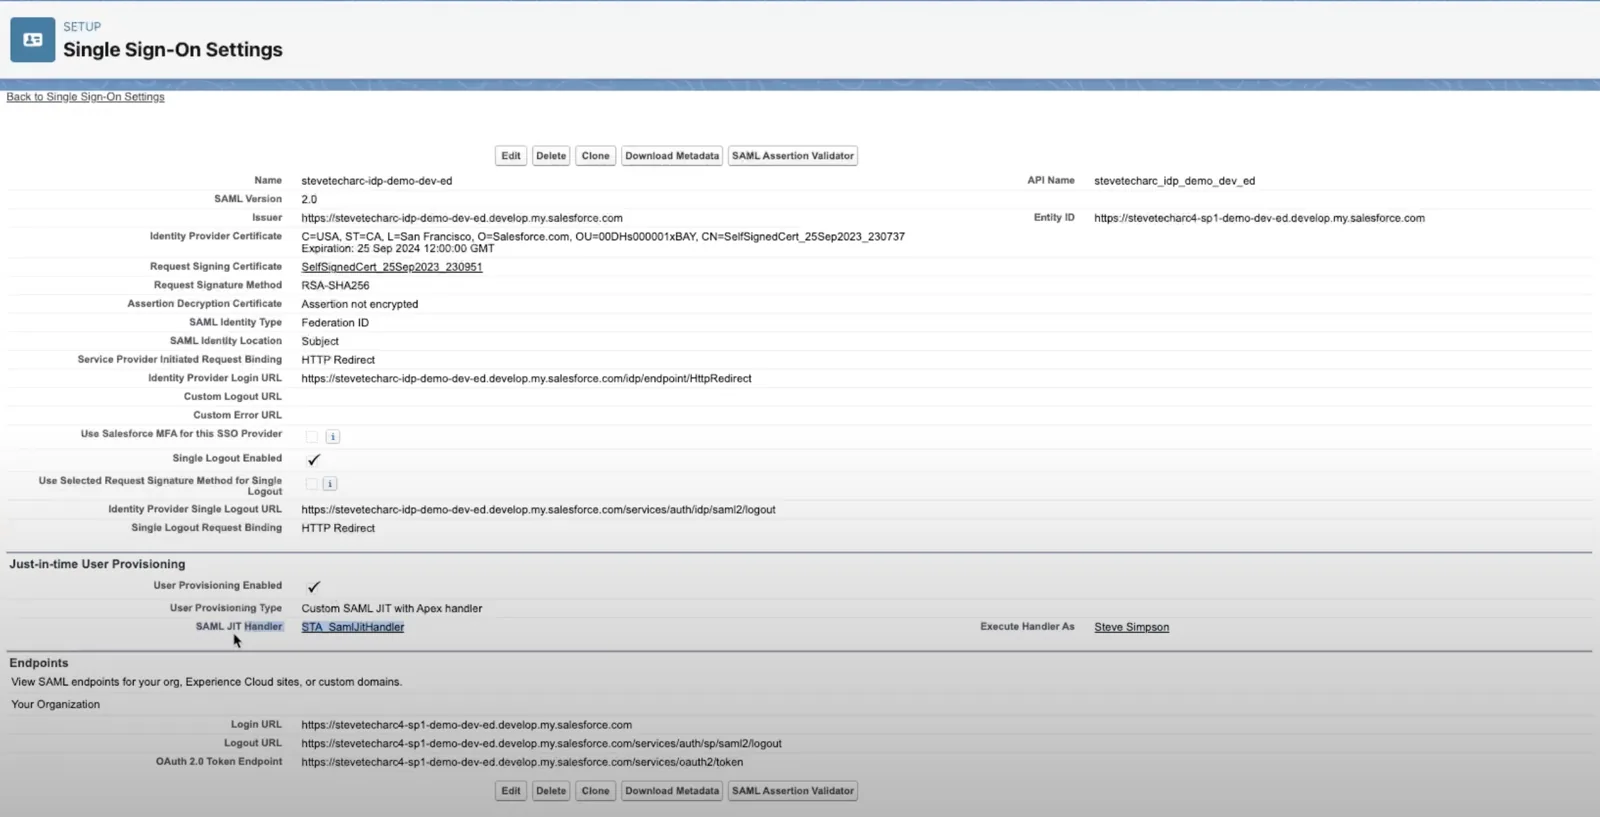
Maak een aangepaste klasse die de standaard JIT-handler overschrijft, wijs haar toe, en zorg dat ze uitgevoerd wordt door een gebruiker met de juiste rechten.
De SAML JIT-handler implementeren
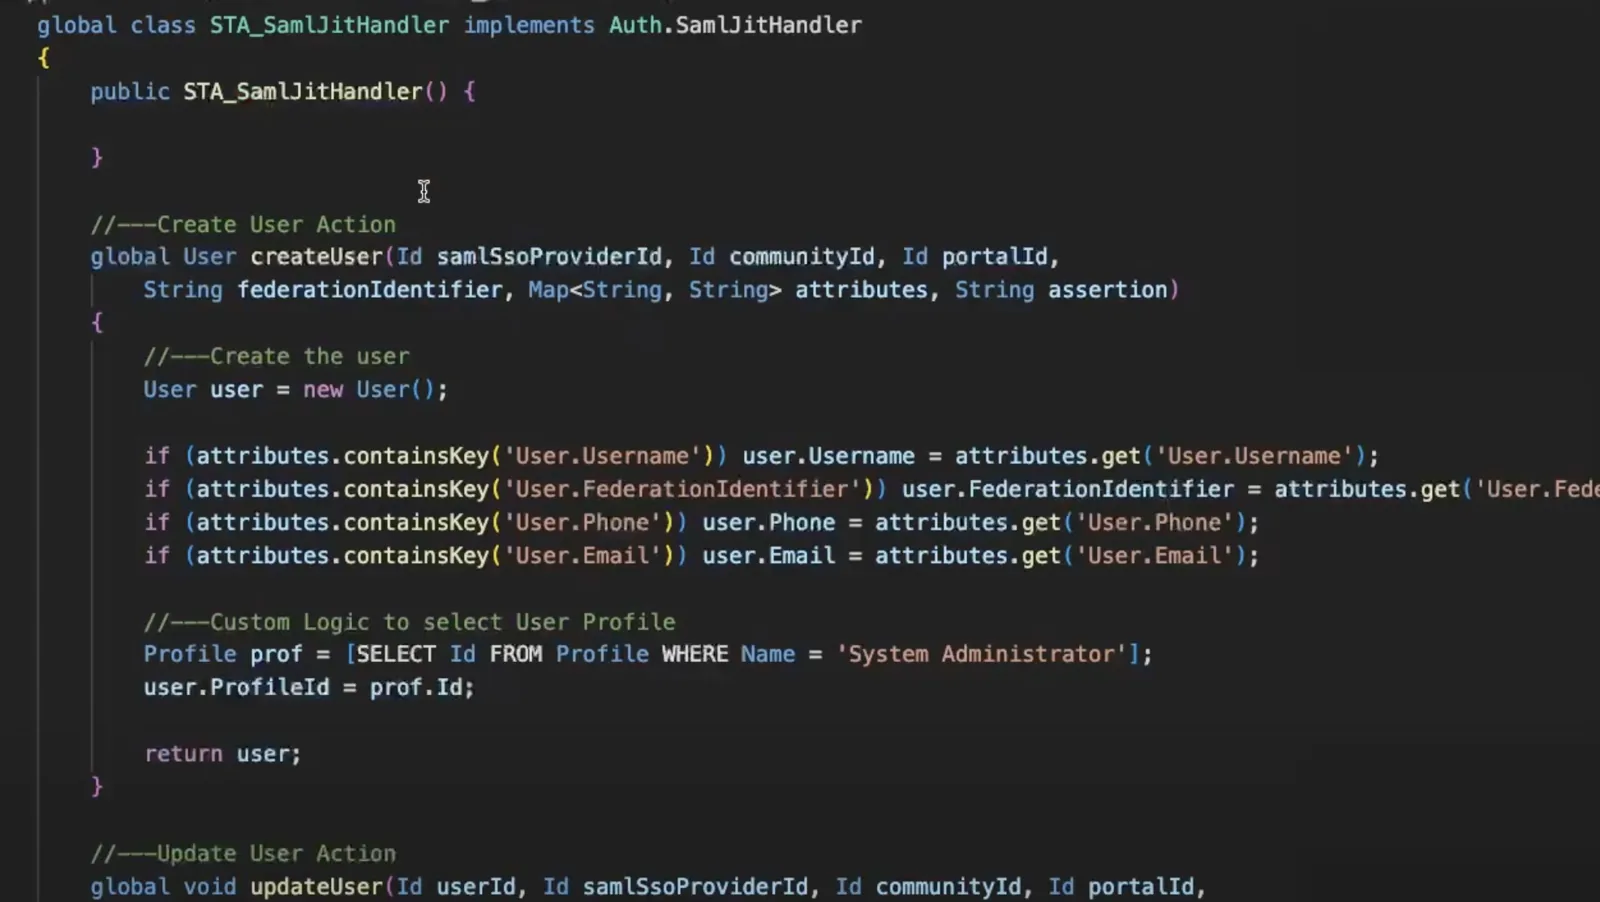
Maak in de ontwikkelomgeving (IDE) een nieuwe klasse, bijv. ‘STA_SamlJitHandler’.
Overschrijf twee methoden: ‘createUser’ en ‘updateUser’.
‘createUser’: Zet een nieuw gebruikersrecord op en kies een profiel voor de nieuwe gebruiker.
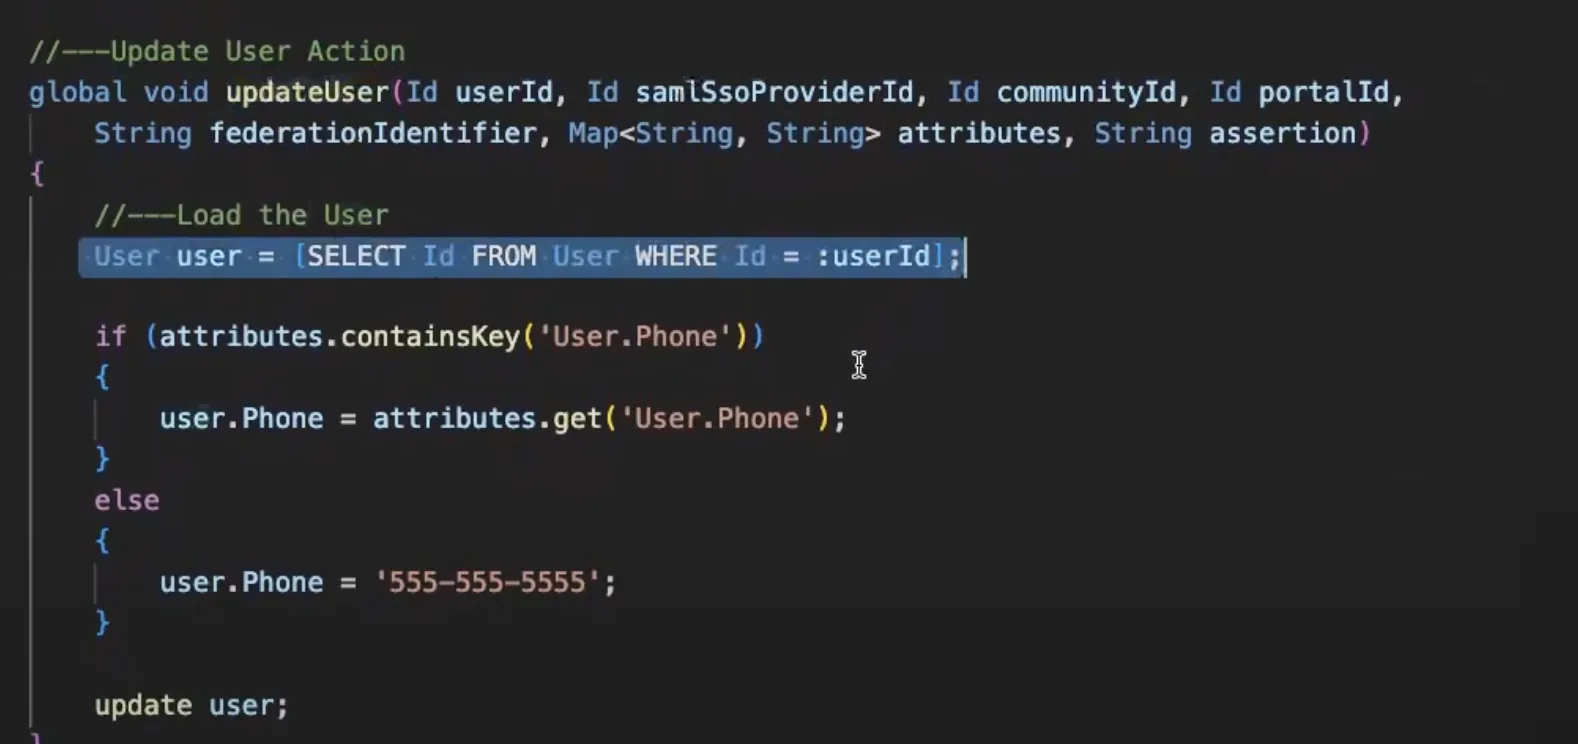
‘updateUser’: Haal het gebruikersrecord op en werk het bij op basis van de ontvangen attributen.
Inloggen en de synchronisatie van gebruikersdata controleren
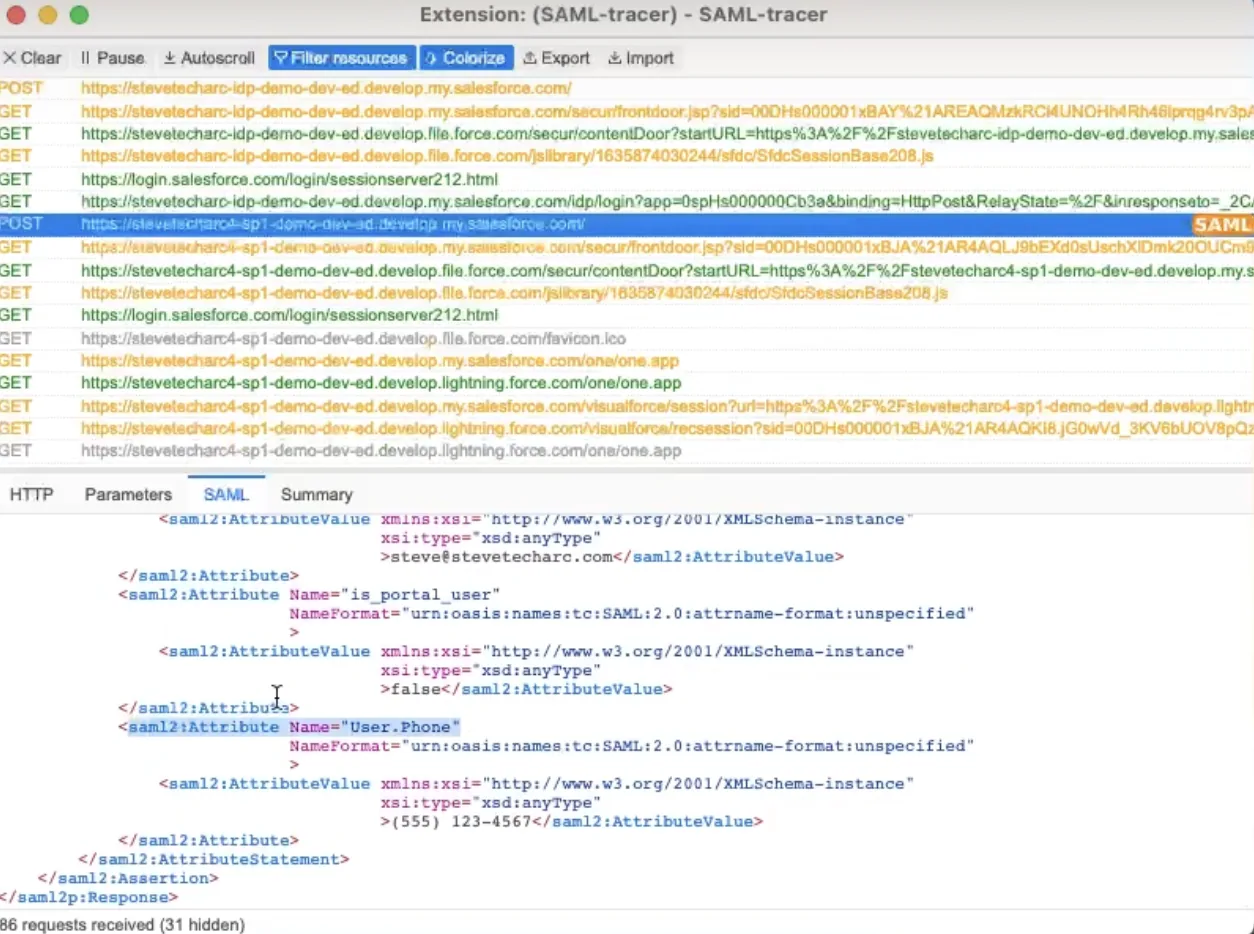
Als een gebruiker probeert in te loggen bij de serviceprovider, wordt hij voor authenticatie naar de IDP gestuurd. Na een geslaagde login wordt de data van de gebruiker automatisch bijgewerkt en gesynchroniseerd. Ter controle kun je tools als SAML Tracer gebruiken om de SAML-payload te bekijken en na te gaan of de gebruikersdata goed doorgegeven en bijgewerkt wordt.
Conclusie
Met weinig code en configuratie biedt Salesforce SAML JIT Single Sign-On een robuust mechanisme om gebruikersdata gesynchroniseerd te houden tussen de identiteitsprovider en serviceproviders. Updates gebeuren alleen bij het inloggen van gebruikers, maar deze functie biedt een probleemloos alternatief voor het opzetten en beheren van batchprocessen om gebruikersdata te synchroniseren. Voor gebruikers en beheerders die actuele data willen zonder nachtelijke batches, is SAML JIT een efficiënte oplossing die het overwegen waard is.
Voor meer inzichten en technische tips: blijf op de hoogte en vergeet je niet te abonneren!
Blijf op de hoogte
Begin met vertrouwen aan je reis door Salesforce Identity! Voor meer inzichten en tips: blijf op de hoogte hier op www.SteveTechArc.com en via het YouTube-kanaal @SteveTechArc (opens in a new tab). Abonneer je en verdiep je begrip van Salesforce Identity.
De wereld helpen veranderen door integratiekennis te delen met collega-architecten en met iedereen die op weg is om architect te worden!
STA 3.7