
Håll användardata uppdaterade automatiskt med SAML JIT i Salesforce
Introduktion
Salesforce Security Identity har en kraftfull funktion: SAML JIT (Just In Time) vid enkel inloggning, ett enkelt sätt att skapa och uppdatera användardata automatiskt. För organisationer som använder enkel inloggning med en identitetsleverantör blir SAML JIT ett ovärderligt verktyg för att synkronisera användardata mellan identitetsleverantören och Salesforce eller en annan tjänsteleverantör. Det här blogginlägget utforskar mekanismen och metoden för att använda SAML JIT för automatiska uppdateringar av användardata.
Att förstå SAML JIT vid enkel inloggning
Med SAML JIT vid enkel inloggning skickas användardata automatiskt med varje gång en användare loggar in, så att uppgifterna alltid hålls uppdaterade. Tänk dig till exempel en användare som heter Homer och har olika profiler i två Salesforce-organisationer. Om Homer uppdaterar sitt telefonnummer i profilen hos identitetsleverantören kan SAML JIT se till att ändringen syns i profilen hos tjänsteleverantören vid inloggningen, så att uppgifterna är konsekventa över plattformarna.
Konfigurera SAML JIT
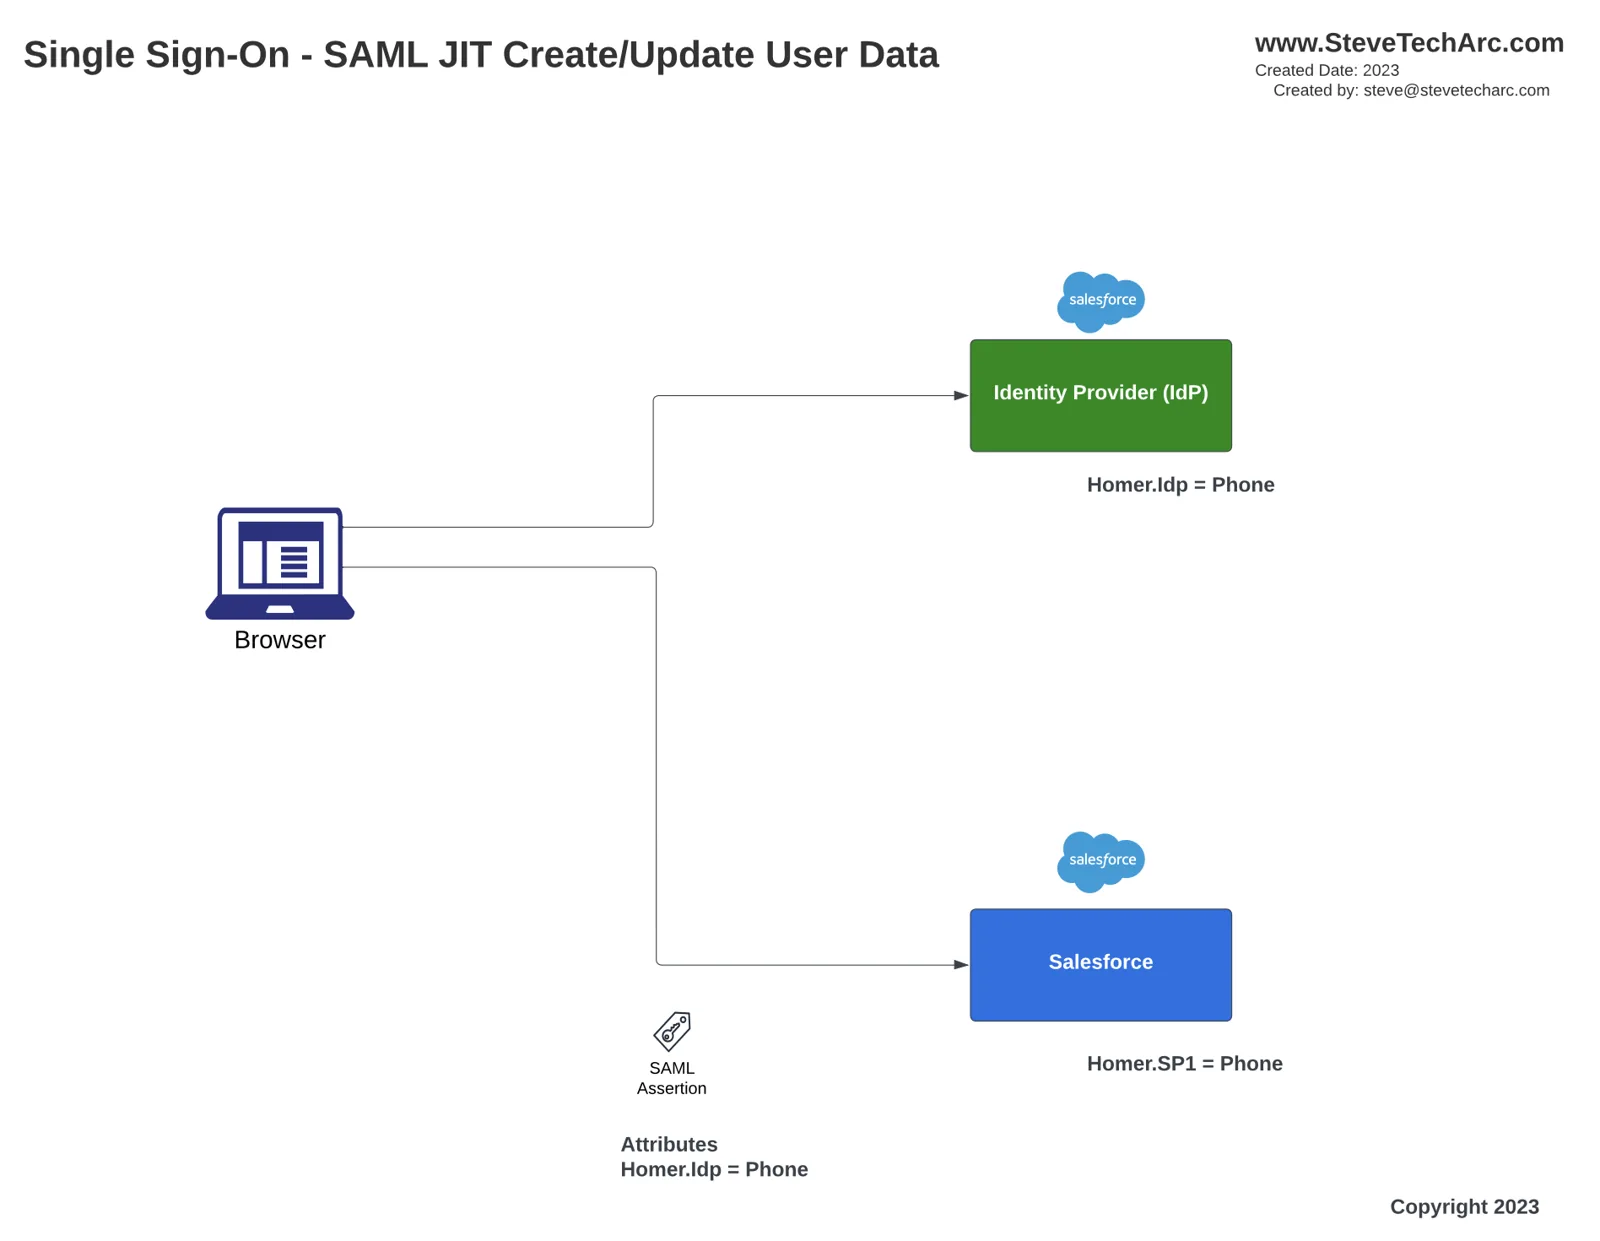
Konfigurera anpassade attribut:
Logga in hos identitetsleverantören (IDP) och gå till den aktuella användarens post. I vårt exempel uppdaterar vi Homers telefonnummer.
Gå till tjänsteleverantörens konfiguration hos IDP:n och visa anslutningsinställningarna.
Bläddra ner till de anpassade attributen och lägg till de attribut som behövs. Lägg till exempel till attributet user.phone och ställ in attributsubstitutionen så att användarens telefonnummer kommer med i SAML-innehållet vid varje inloggning.
Uppdatera användardata hos tjänsteleverantören:
Gå till tjänsteleverantörens organisation och öppna användarposterna.
Hitta användaren vars data ska synkroniseras och gör de ändringar som behövs i profilen. Uppdatera till exempel Homers telefonnummer.
Justera inställningarna för enkel inloggning:
Gå till inställningarna för enkel inloggning och aktivera användarprovisionering.
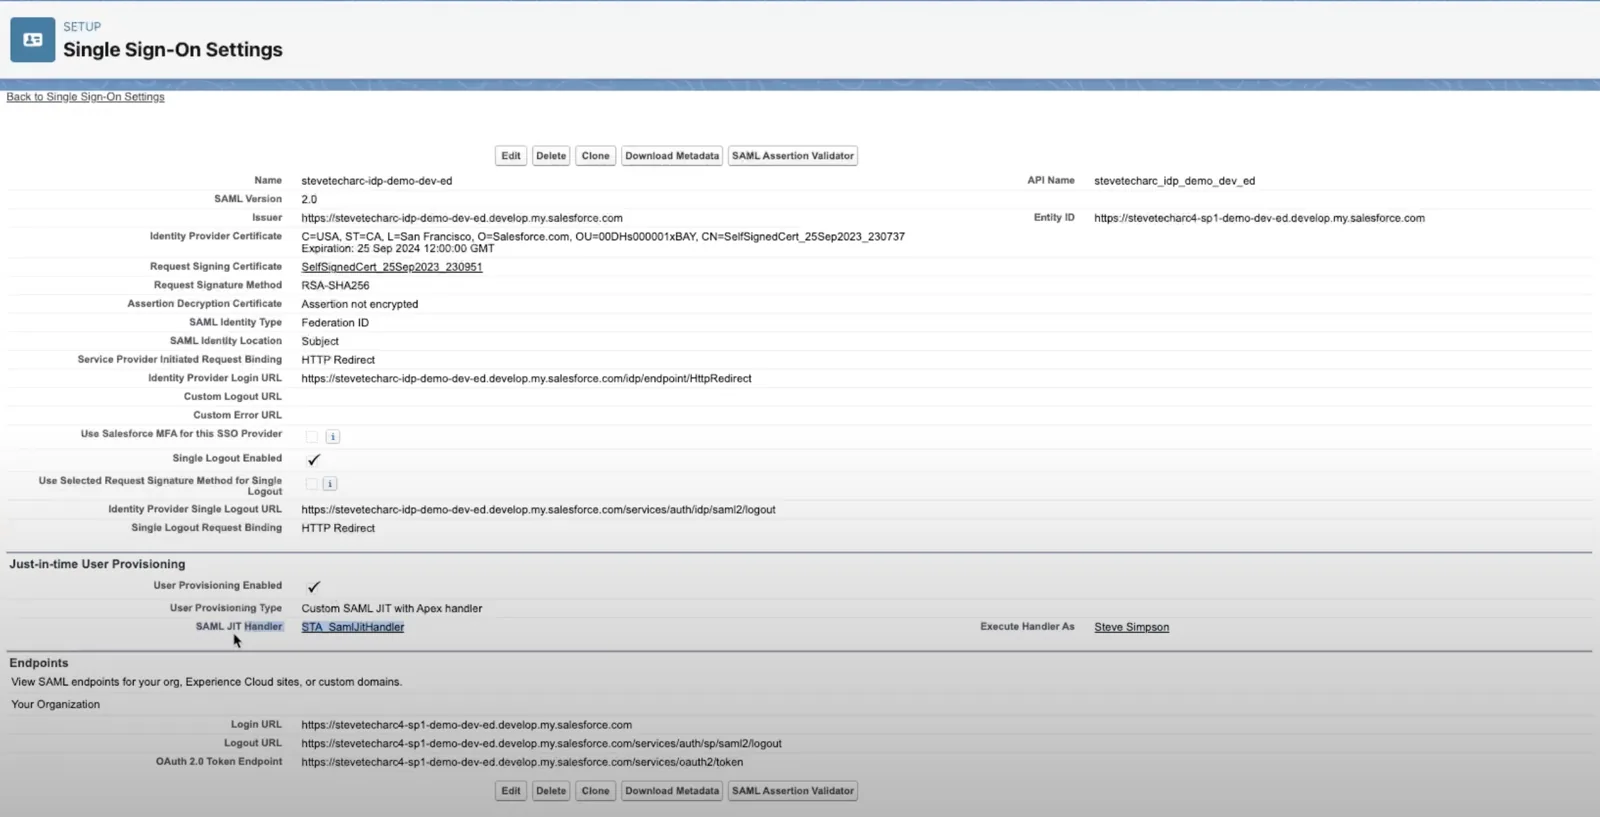
Skapa och tilldela en anpassad klass som åsidosätter den vanliga JIT-hanteraren, och se till att den körs av en användare med rätt behörigheter.
Bygga SAML JIT-hanteraren
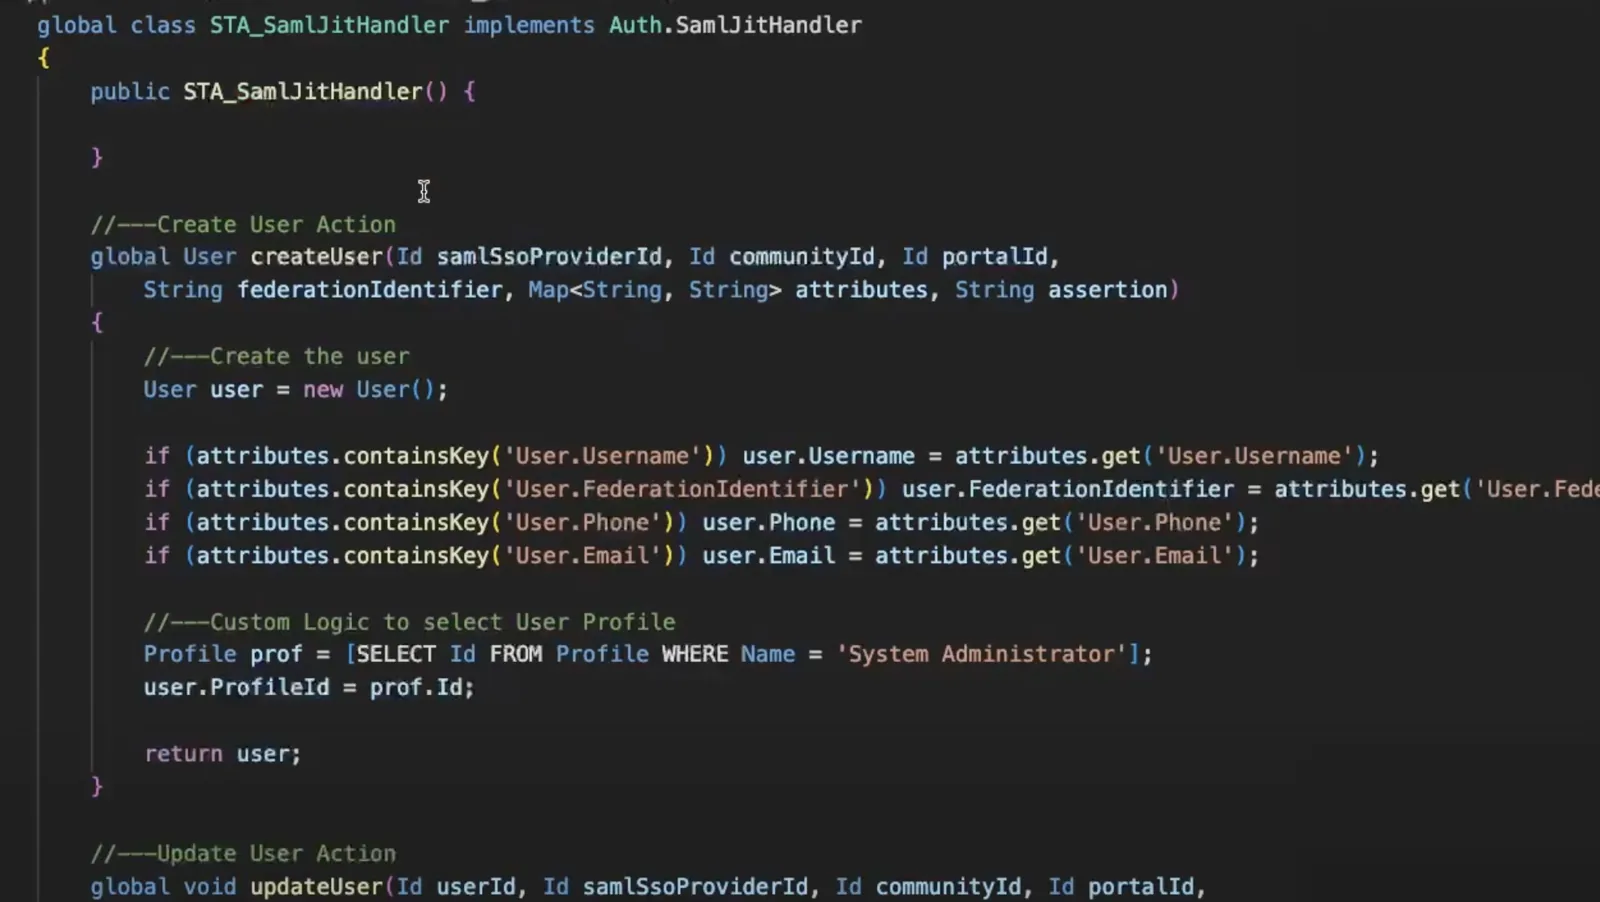
Skapa en ny klass i utvecklingsmiljön (IDE), t.ex. ‘STA_SamlJitHandler’.
Åsidosätt två metoder: ‘createUser’ och ‘updateUser’.
‘createUser’: Skapa en ny användarpost och välj en profil för den nya användaren.
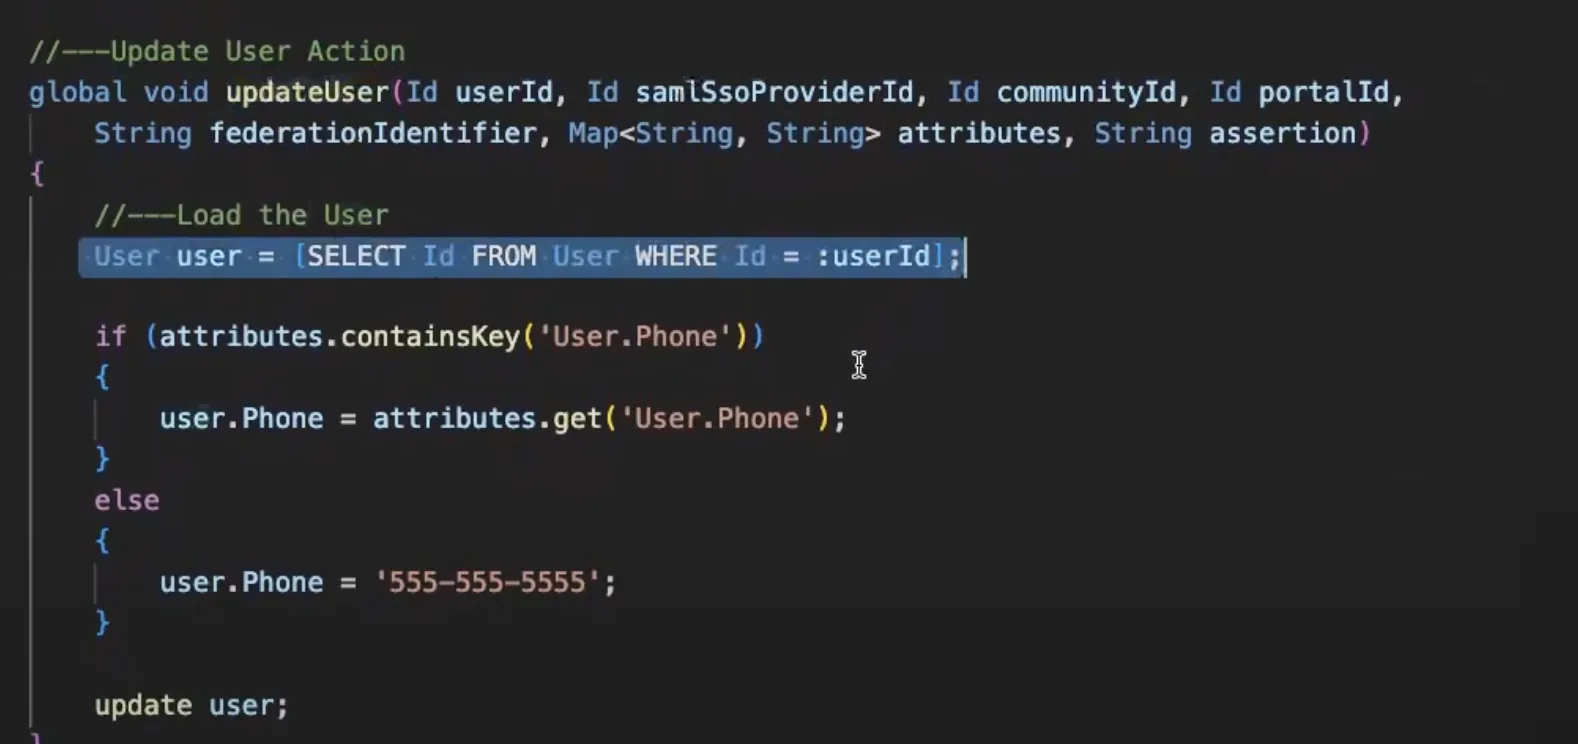
‘updateUser’: Hämta och uppdatera användarposten utifrån de attribut som tagits emot.
Logga in och kontrollera att användardata synkroniseras
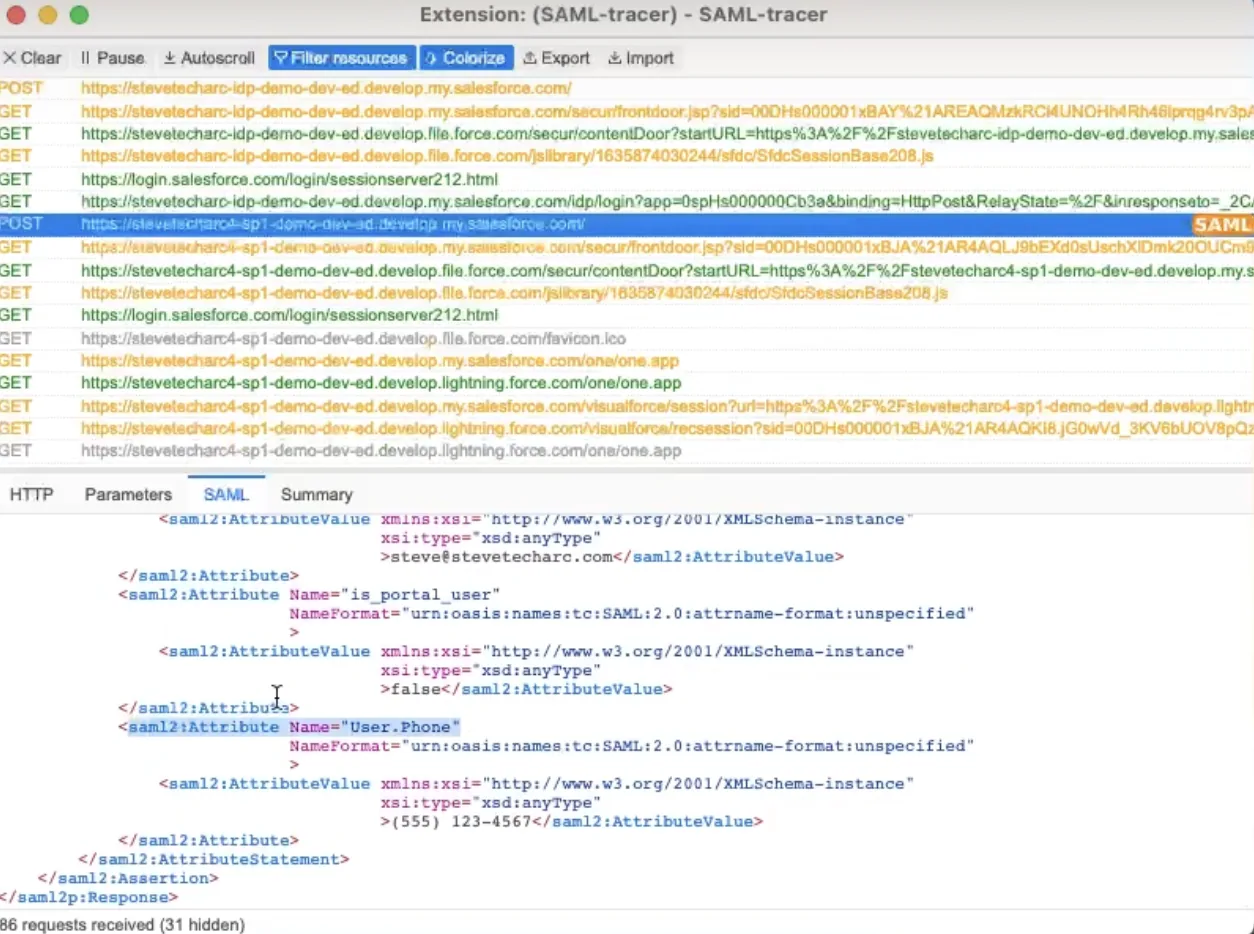
När en användare försöker logga in hos tjänsteleverantören skickas hen till IDP:n för autentisering. Efter en lyckad inloggning uppdateras och synkroniseras användarens data automatiskt. För att kontrollera det kan du använda verktyg som SAML Tracer för att granska SAML-innehållet och säkerställa att användardata skickas och uppdateras korrekt.
Slutsats
Med lite kod och konfiguration ger SAML JIT vid enkel inloggning i Salesforce en robust mekanism för att hålla användardata synkroniserade mellan identitetsleverantören och tjänsteleverantörerna. Uppdateringarna sker visserligen bara vid inloggning, men funktionen är ett bekymmersfritt alternativ till att sätta upp och förvalta batchprocesser för att synkronisera användardata. För användare och administratörer som vill ha uppdateringar i realtid utan nattliga batcher är SAML JIT en effektiv lösning som är värd att överväga.
För fler insikter och tekniktips, håll utkik och glöm inte att prenumerera!
Håll utkik
Ge dig ut på din resa med Salesforce Identity med självförtroende! För fler insikter och tips, håll utkik här på www.SteveTechArc.com och på YouTube-kanalen @SteveTechArc (opens in a new tab). Prenumerera och fördjupa din förståelse av Salesforce Identity.
Vi hjälper till att förändra världen genom att dela integrationskunskap med andra arkitekter och med dem som är på väg att bli arkitekter!
STA 3.7