
Automatická aktualizace uživatelských dat se Salesforce SAML JIT
Úvod
Salesforce Security Identity nabízí mocnou funkci: jednotné přihlášení SAML JIT (Just In Time), které poskytuje jednoduchý způsob, jak automaticky vytvářet a aktualizovat uživatelská data. Pro organizace, které používají jednotné přihlášení s poskytovatelem identity, se SAML JIT stává neocenitelným nástrojem pro synchronizaci uživatelských dat mezi poskytovatelem identity a Salesforce nebo jiným poskytovatelem služeb. Tento článek zkoumá mechanismus a postup použití SAML JIT k automatické aktualizaci uživatelských dat.
Porozumění jednotnému přihlášení SAML JIT
Jednotné přihlášení SAML JIT umožňuje automaticky předávat uživatelská data při každém přihlášení uživatele, takže jsou jeho data stále aktuální. Představte si například uživatele Homera, který má různé profily ve dvou organizacích Salesforce. Když Homer aktualizuje své telefonní číslo v profilu u poskytovatele identity, SAML JIT zajistí, že se tato změna při přihlášení promítne i do profilu u poskytovatele služeb, a data tak zůstanou konzistentní napříč platformami.
Konfigurace SAML JIT
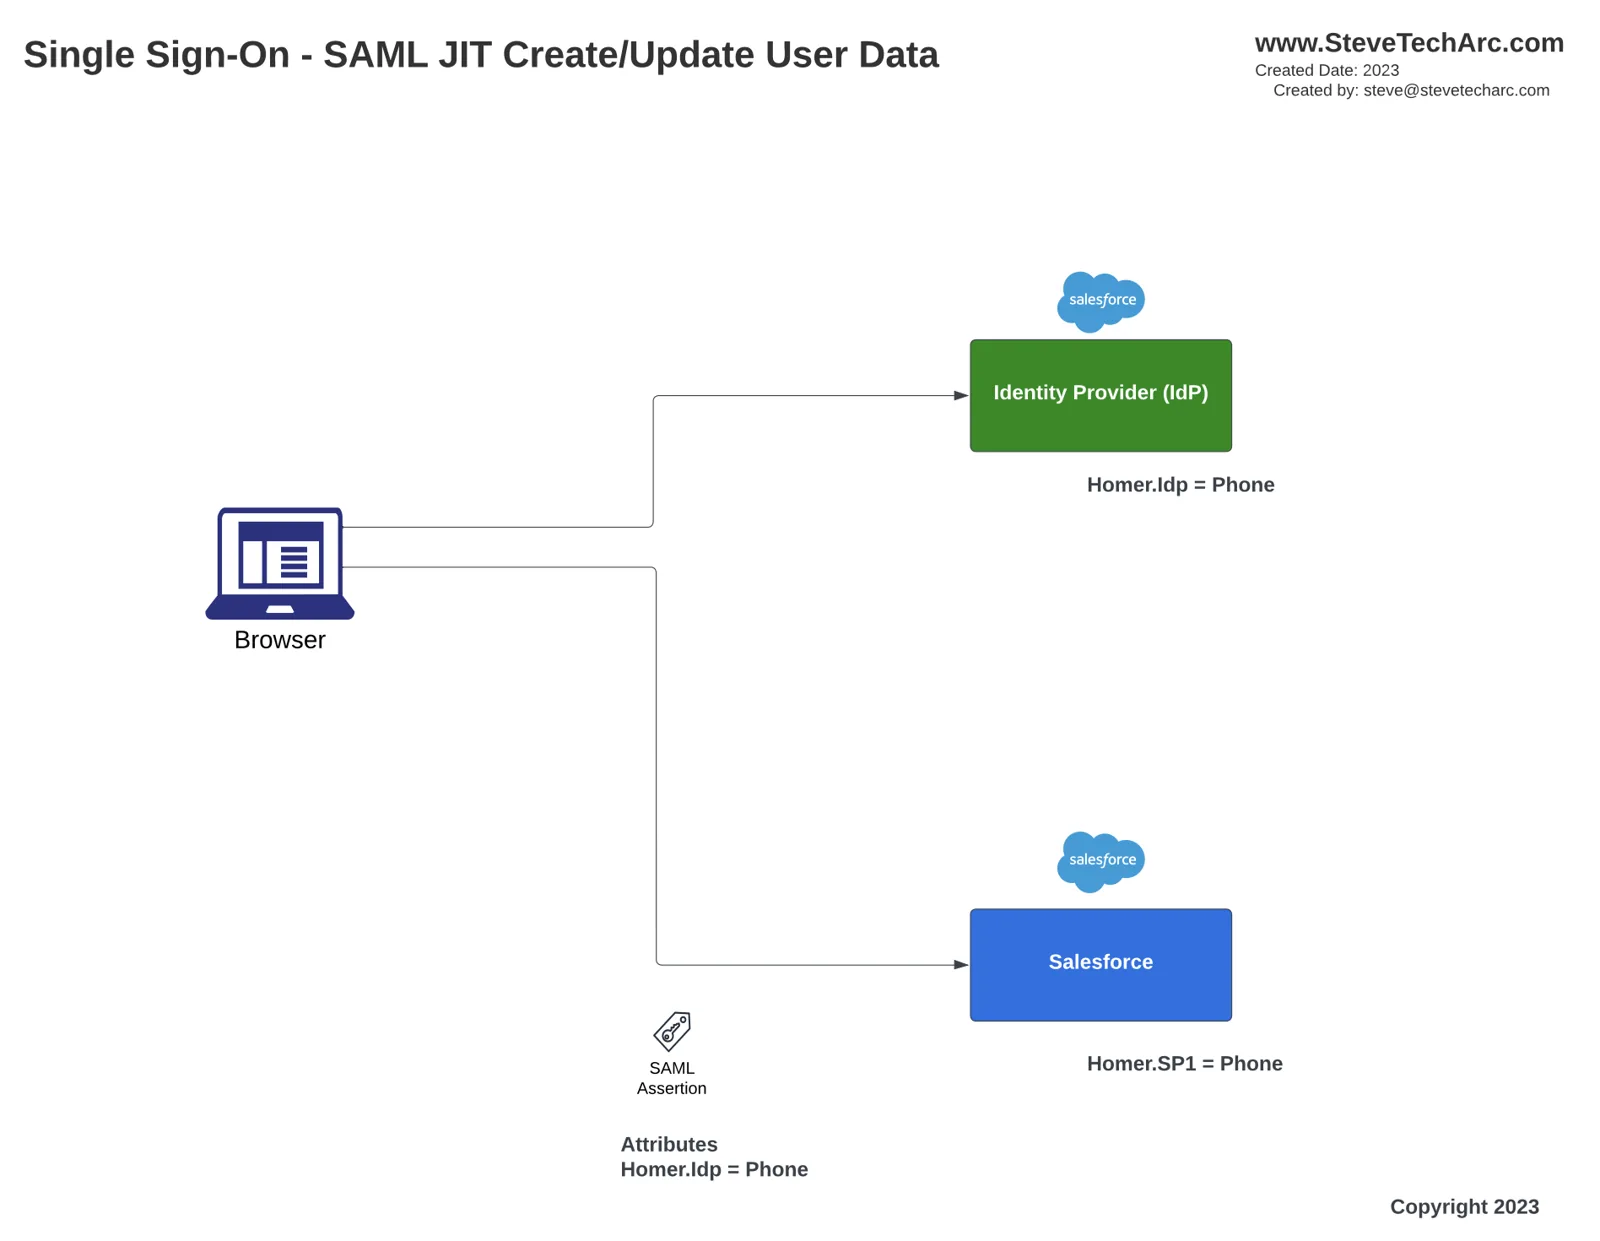
Nastavení vlastních atributů:
Přihlaste se k poskytovateli identity (IDP) a přejděte na záznam aktuálního uživatele. V našem příkladu aktualizujeme Homerovo telefonní číslo.
Přejděte v IDP na konfiguraci poskytovatele služeb a zobrazte nastavení připojení.
Sjeďte k vlastním atributům a přidejte potřebné atributy. Například přidejte atribut user.phone a nastavte substituci atributu tak, aby se telefonní číslo uživatele při každém přihlášení vložilo do obsahu SAML.
Aktualizace uživatelských dat u poskytovatele služeb:
Přejděte do organizace poskytovatele služeb a otevřete záznamy uživatelů.
Najděte uživatele, jehož data je třeba synchronizovat, a proveďte potřebné úpravy jeho profilu. Například aktualizujte Homerovo telefonní číslo.
Úprava nastavení jednotného přihlášení:
Přejděte do nastavení jednotného přihlášení a zapněte zřizování uživatelů.
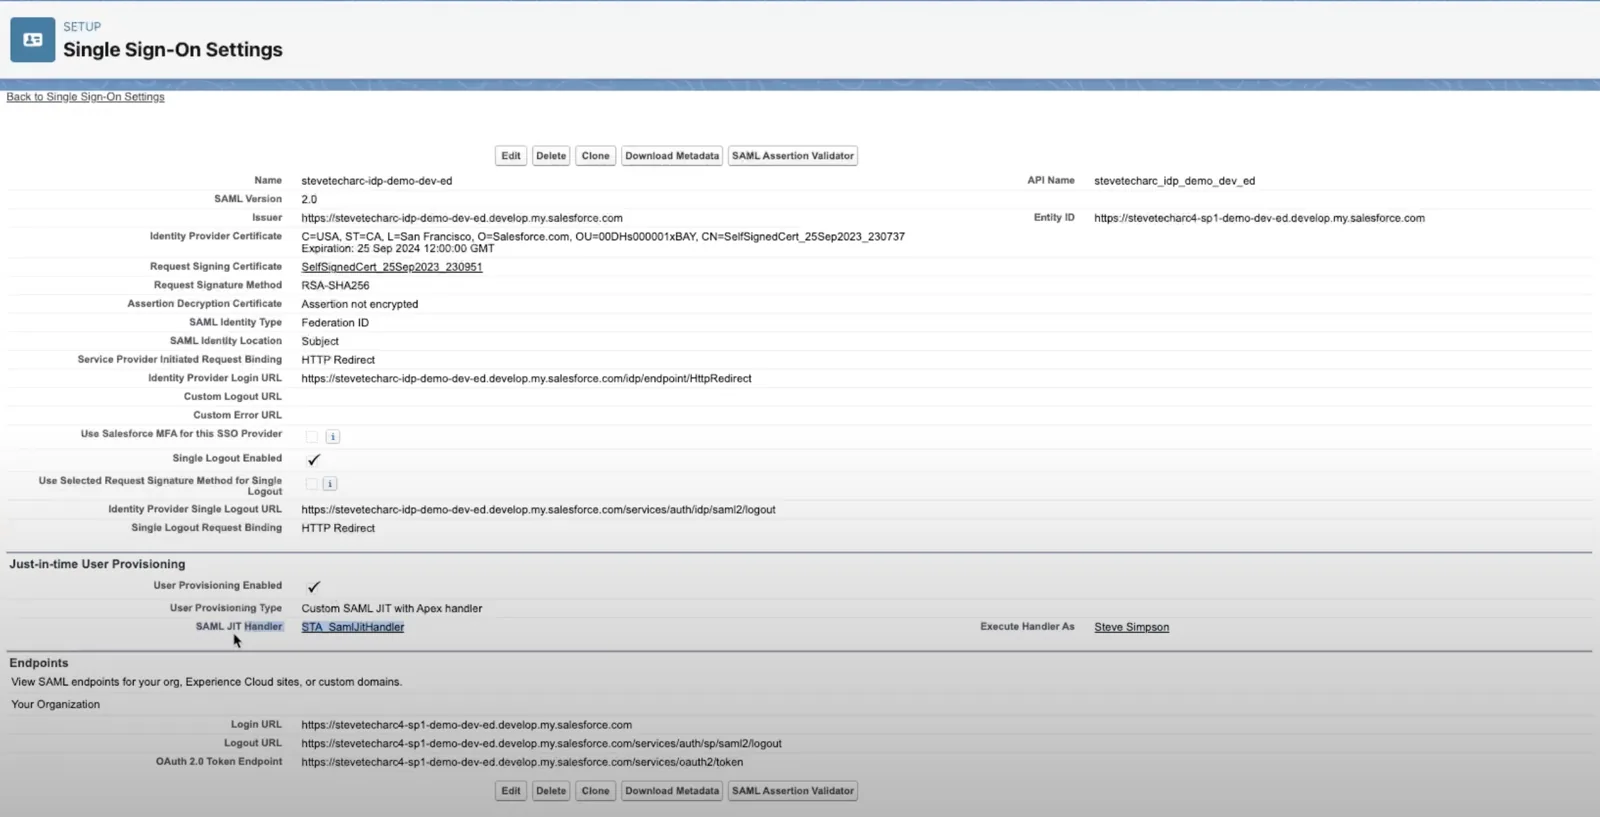
Vytvořte a přiřaďte vlastní třídu, která přepisuje standardní obslužnou rutinu JIT, a zajistěte, aby ji spouštěl uživatel s odpovídajícími oprávněními.
Implementace obslužné rutiny SAML JIT
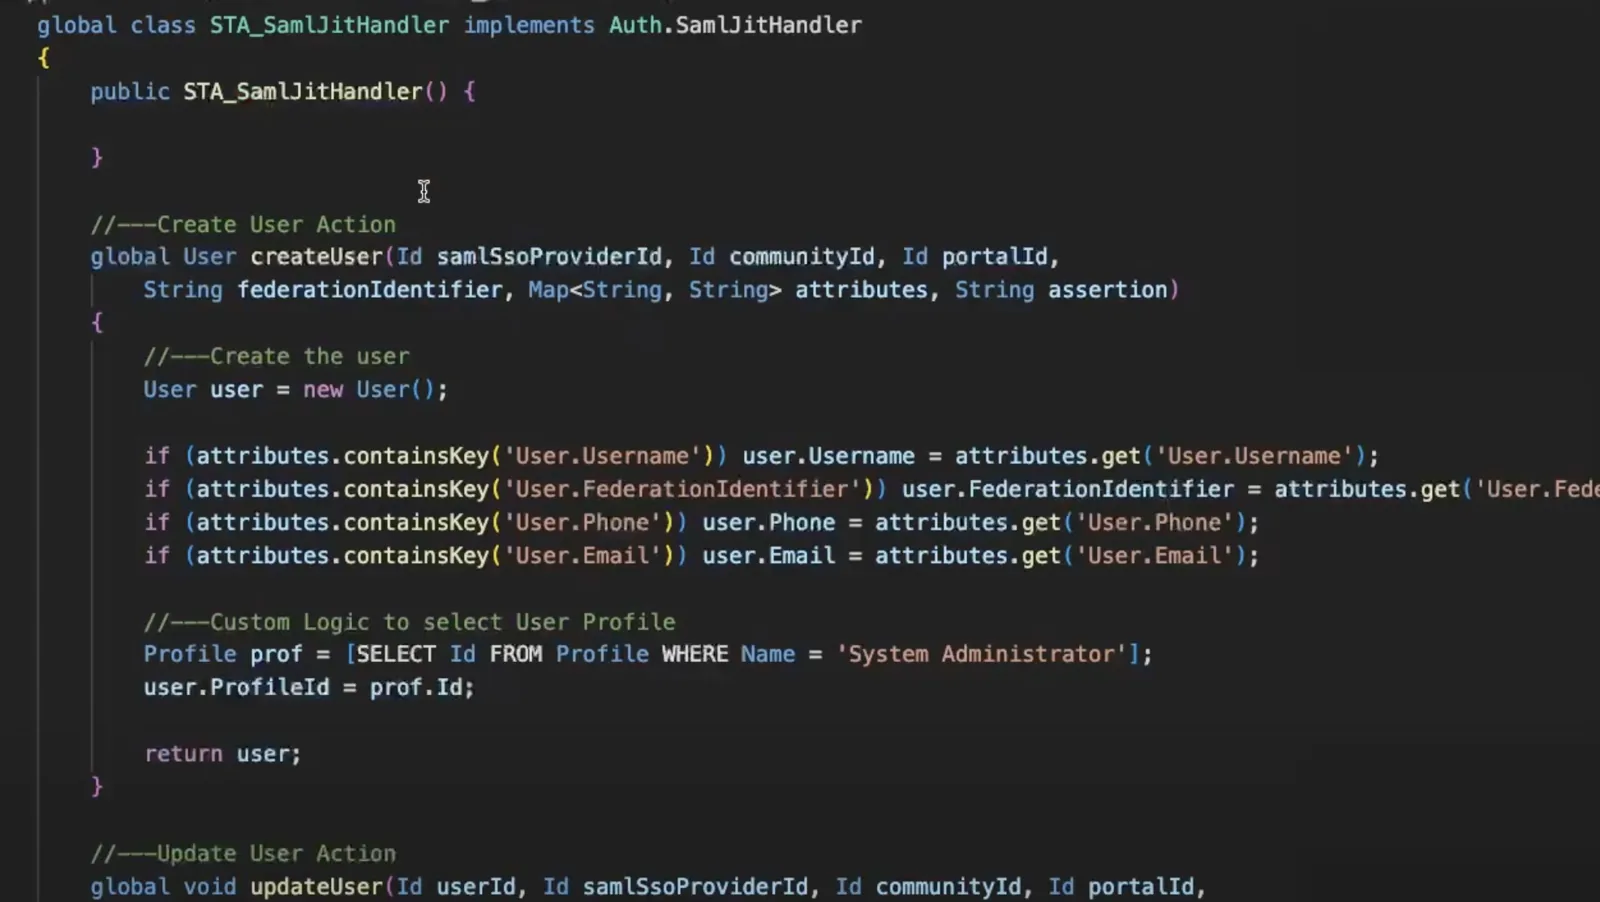
V integrovaném vývojovém prostředí (IDE) vytvořte novou třídu, např. ‘STA_SamlJitHandler’.
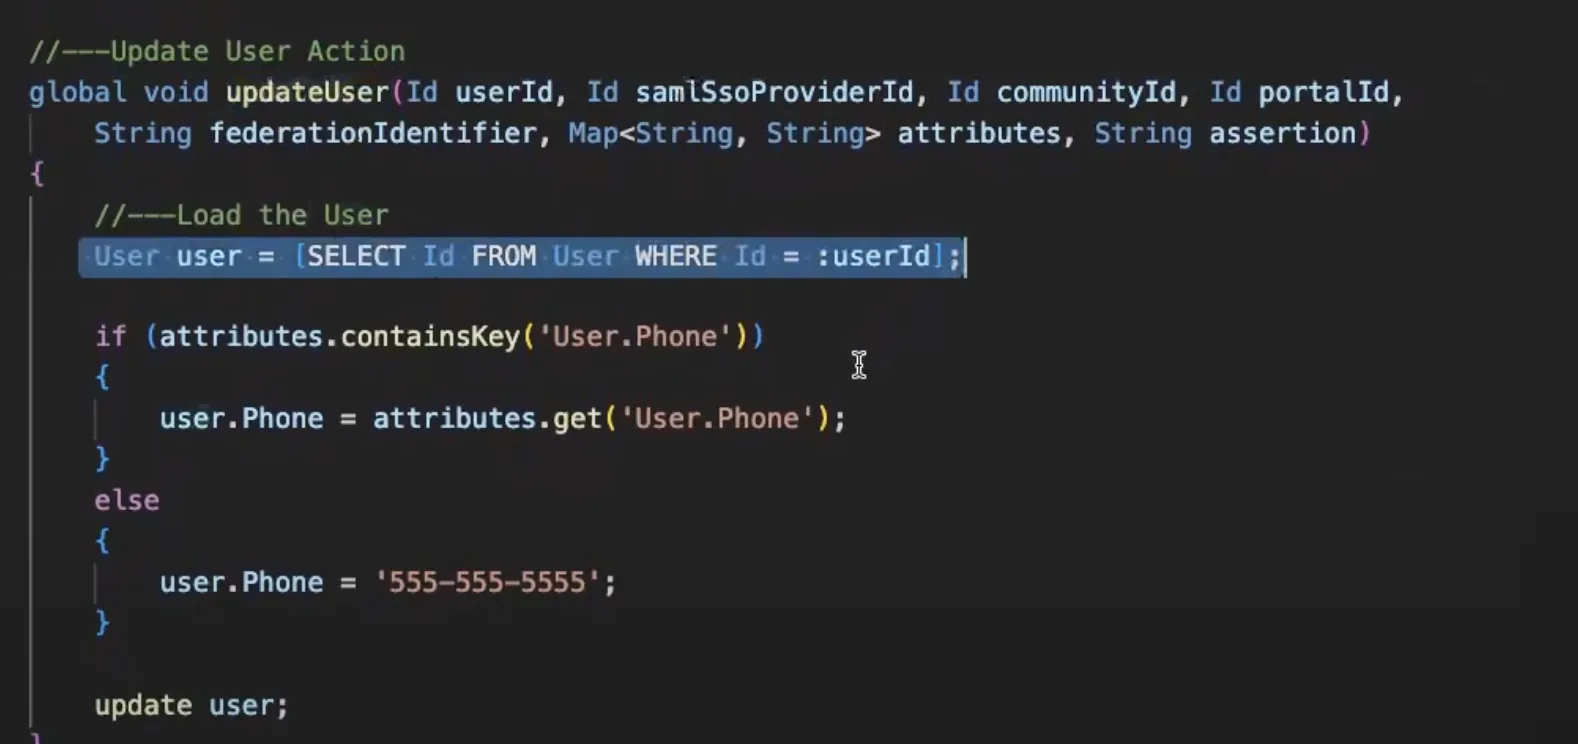
Přepište dvě metody: ‘createUser’ a ‘updateUser’.
‘createUser’: Založte nový záznam uživatele a vyberte pro nového uživatele profil.
‘updateUser’: Načtěte a aktualizujte záznam uživatele podle přijatých atributů.
Přihlášení a ověření synchronizace uživatelských dat
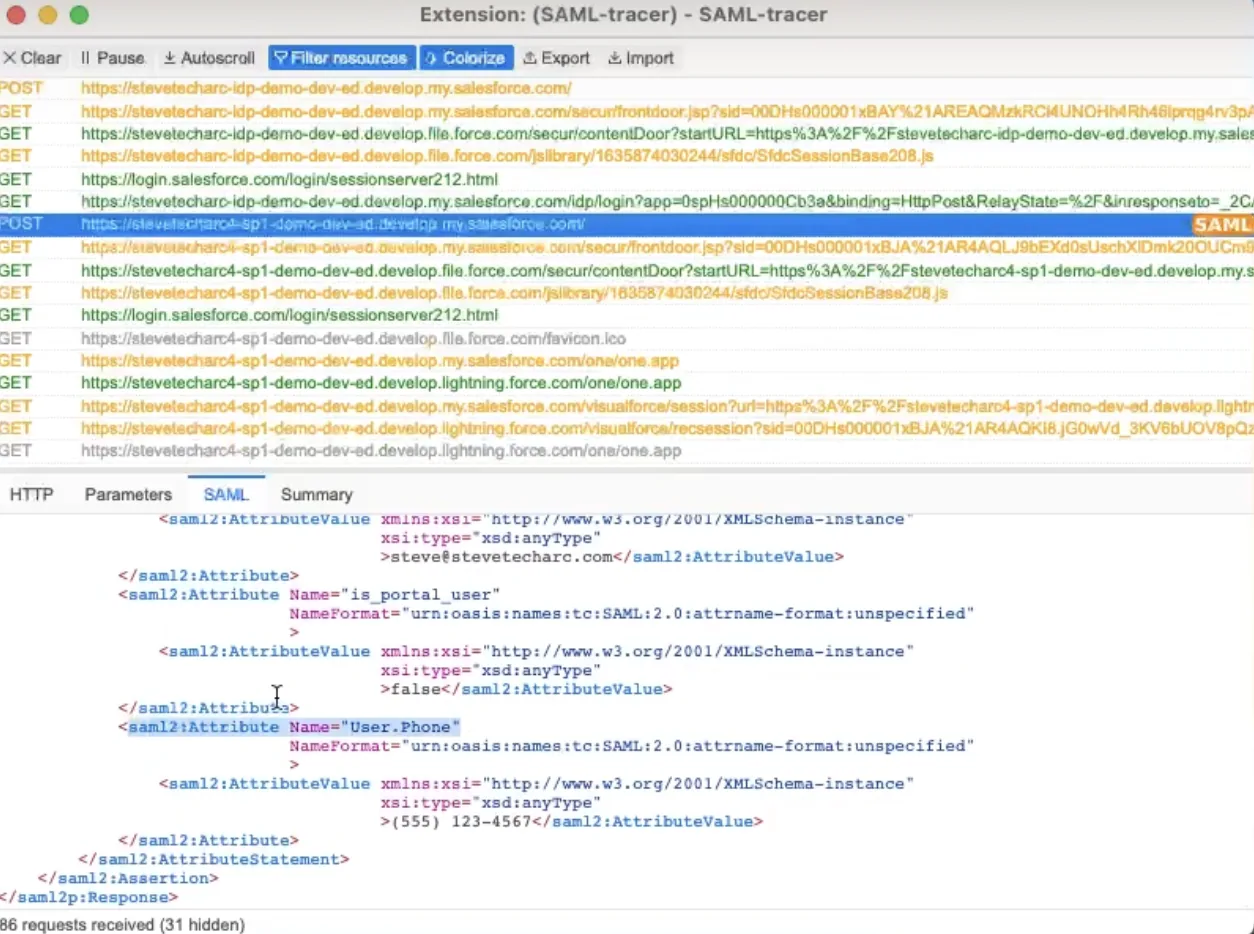
Když se uživatel pokusí přihlásit k poskytovateli služeb, je přesměrován k IDP k autentizaci. Po úspěšném přihlášení se data uživatele automaticky aktualizují a synchronizují. K ověření můžete použít nástroje jako SAML Tracer, prohlédnout obsah SAML a ujistit se, že se uživatelská data přenášejí a aktualizují správně.
Závěr
S minimem kódu a konfigurace poskytuje jednotné přihlášení Salesforce SAML JIT robustní mechanismus, jak udržet uživatelská data synchronizovaná mezi poskytovatelem identity a poskytovateli služeb. Aktualizace sice probíhají jen při přihlášení uživatele, ale funkce nabízí bezstarostnou alternativu k nastavování a správě dávkových procesů pro synchronizaci uživatelských dat. Pro uživatele a administrátory, kteří chtějí aktualizace dat v reálném čase bez nočních dávek, je SAML JIT efektivní řešení, které stojí za zvážení.
Pro další poznatky a technické tipy zůstaňte naladěni a nezapomeňte se přihlásit k odběru!
Zůstaňte naladěni
Vydejte se na cestu k Salesforce Identity s jistotou! Další poznatky a tipy najdete tady na www.SteveTechArc.com a na kanálu @SteveTechArc (opens in a new tab) na YouTube. Přihlaste se k odběru a prohlubte své porozumění Salesforce Identity.
Pomáháme měnit svět sdílením informací o integraci s kolegy architekty a se všemi, kdo jsou na cestě k architektovi!
STA 3.7