
Salesforce SAML JIT से यूज़र डेटा अपने-आप अपडेट रखना
परिचय
Salesforce Security Identity एक दमदार सुविधा देती है: SAML JIT (Just In Time) सिंगल साइन-ऑन, जो यूज़र डेटा अपने-आप बनाने और अपडेट करने का सीधा तरीक़ा है। जो संगठन किसी आइडेंटिटी प्रोवाइडर के साथ सिंगल साइन-ऑन इस्तेमाल करते हैं, उनके लिए SAML JIT आइडेंटिटी प्रोवाइडर और Salesforce या किसी दूसरे सर्विस प्रोवाइडर के बीच यूज़र डेटा सिंक करने का अनमोल टूल बन जाता है। यह ब्लॉग पोस्ट यूज़र डेटा के अपने-आप अपडेट होने के लिए SAML JIT के इस्तेमाल का तंत्र और तरीक़ा समझाती है।
SAML JIT सिंगल साइन-ऑन को समझना
SAML JIT सिंगल साइन-ऑन हर बार यूज़र के लॉग इन करने पर उसका डेटा अपने-आप भेज देता है, जिससे उसका डेटा लगातार अपडेट रहता है। उदाहरण के लिए, Homer नाम के एक यूज़र को लें, जिसकी दो Salesforce संगठनों में अलग-अलग प्रोफ़ाइल हैं। अगर Homer आइडेंटिटी प्रोवाइडर वाली प्रोफ़ाइल में अपना फ़ोन नंबर अपडेट करता है, तो SAML JIT पक्का कर सकता है कि लॉगिन के दौरान यह बदलाव सर्विस प्रोवाइडर वाली प्रोफ़ाइल में भी दिखे, और प्लेटफ़ॉर्म के बीच डेटा एक जैसा बना रहे।
SAML JIT का कॉन्फ़िगरेशन
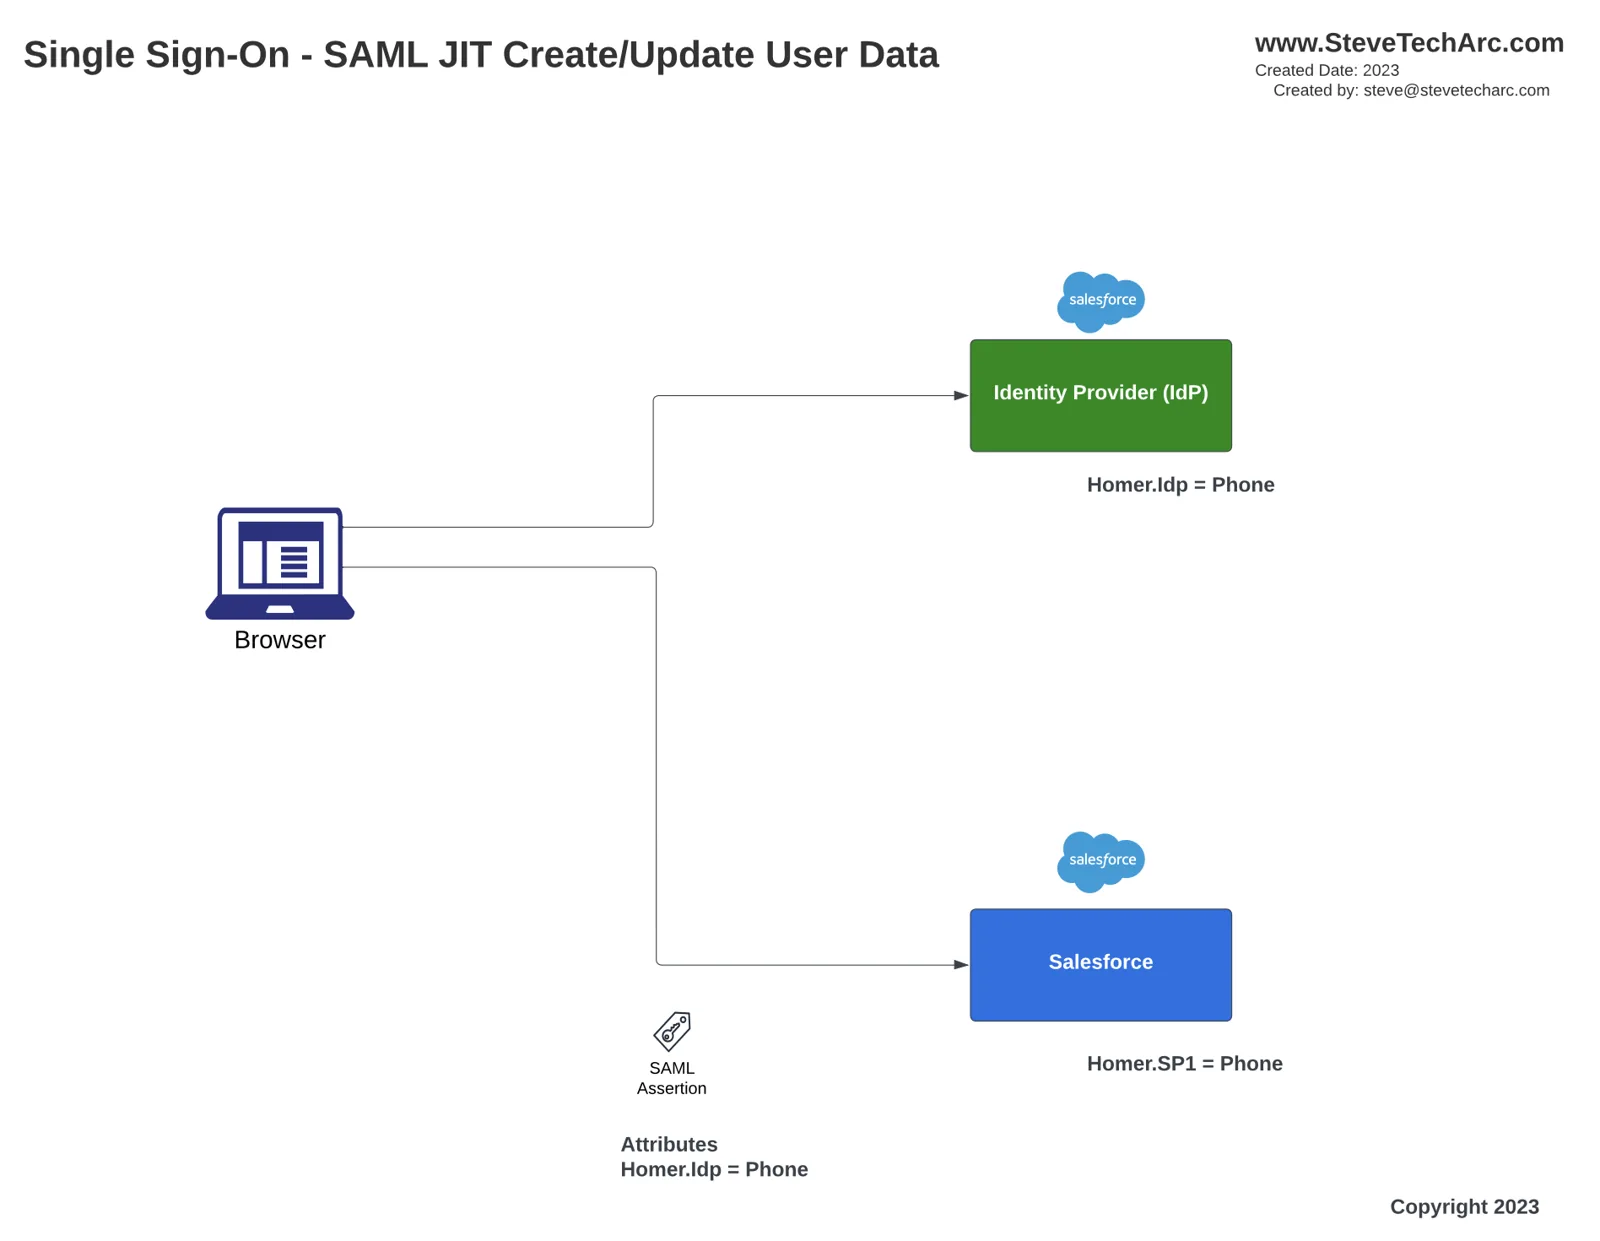
कस्टम एट्रिब्यूट सेटअप:
आइडेंटिटी प्रोवाइडर (IDP) में लॉग इन करें और मौजूदा यूज़र के रिकॉर्ड पर जाएँ। हमारे उदाहरण में, हम Homer का फ़ोन नंबर अपडेट करते हैं।
IDP पर सर्विस प्रोवाइडर के कॉन्फ़िगरेशन में जाएँ और कनेक्शन सेटिंग देखें।
कस्टम एट्रिब्यूट तक स्क्रॉल करें और ज़रूरी एट्रिब्यूट जोड़ें। उदाहरण के लिए, एक user.phone एट्रिब्यूट जोड़ें और एट्रिब्यूट सब्स्टिट्यूशन ऐसे सेट करें कि हर लॉगिन पर यूज़र का फ़ोन नंबर SAML पेलोड में शामिल हो।
सर्विस प्रोवाइडर पर यूज़र डेटा अपडेट:
सर्विस प्रोवाइडर संगठन पर जाएँ और यूज़र रिकॉर्ड खोलें।
वह यूज़र ढूँढें जिसका डेटा सिंक होना है, और उसकी प्रोफ़ाइल में ज़रूरी अपडेट करें। उदाहरण के लिए, Homer का फ़ोन नंबर अपडेट करना।
सिंगल साइन-ऑन सेटिंग में बदलाव:
सिंगल साइन-ऑन सेटिंग पर जाएँ और यूज़र प्रोविज़निंग चालू करें।
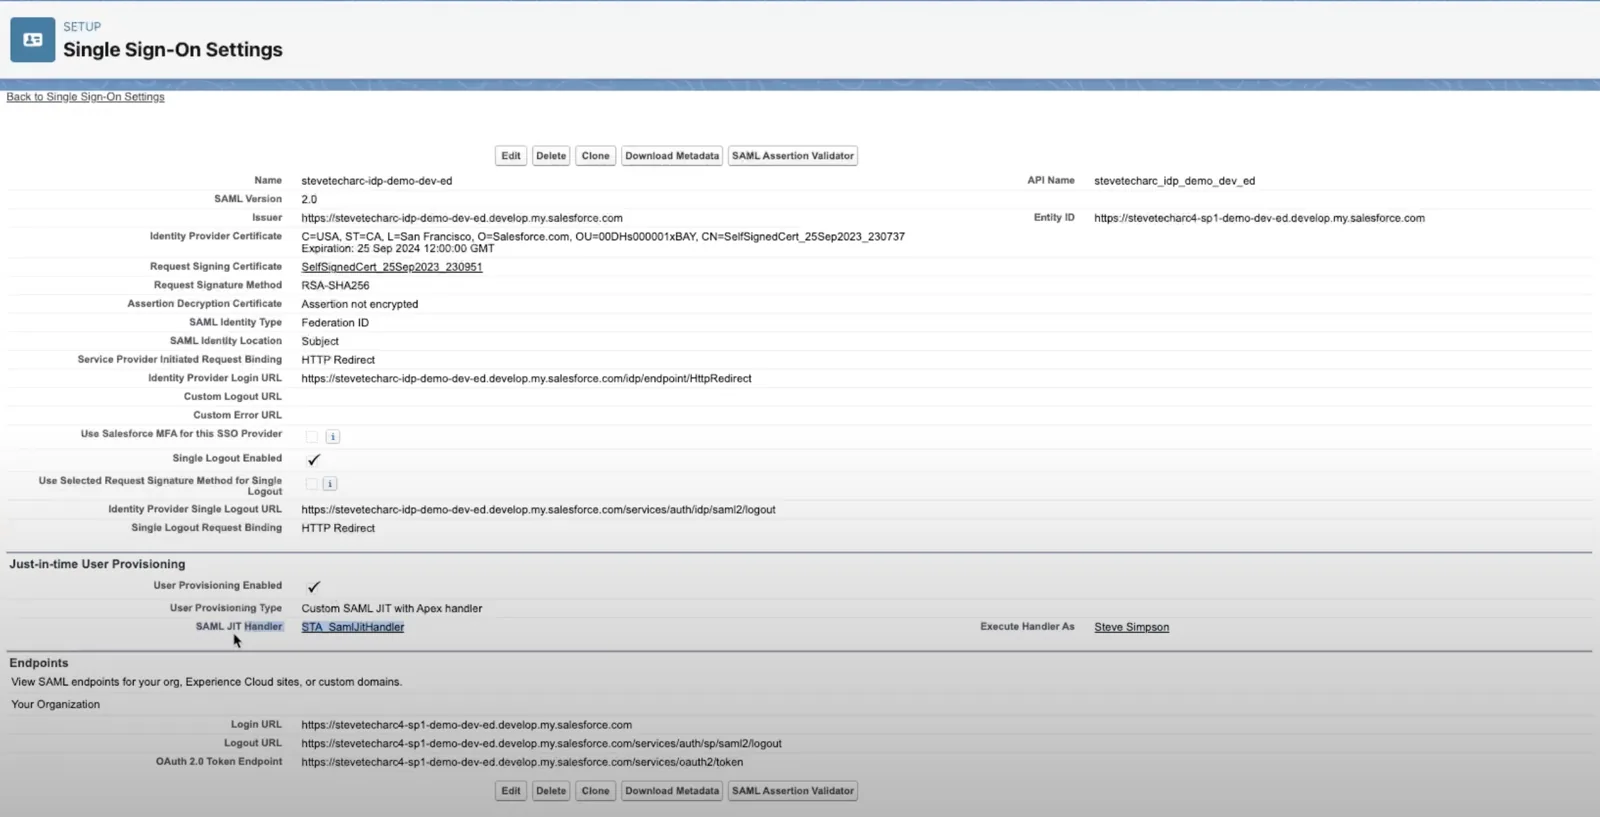
एक कस्टम क्लास बनाएँ और असाइन करें जो स्टैंडर्ड JIT Handler को ओवरराइड करे, और पक्का करें कि उसे सही परमिशन वाला यूज़र चलाए।
SAML JIT Handler लागू करना
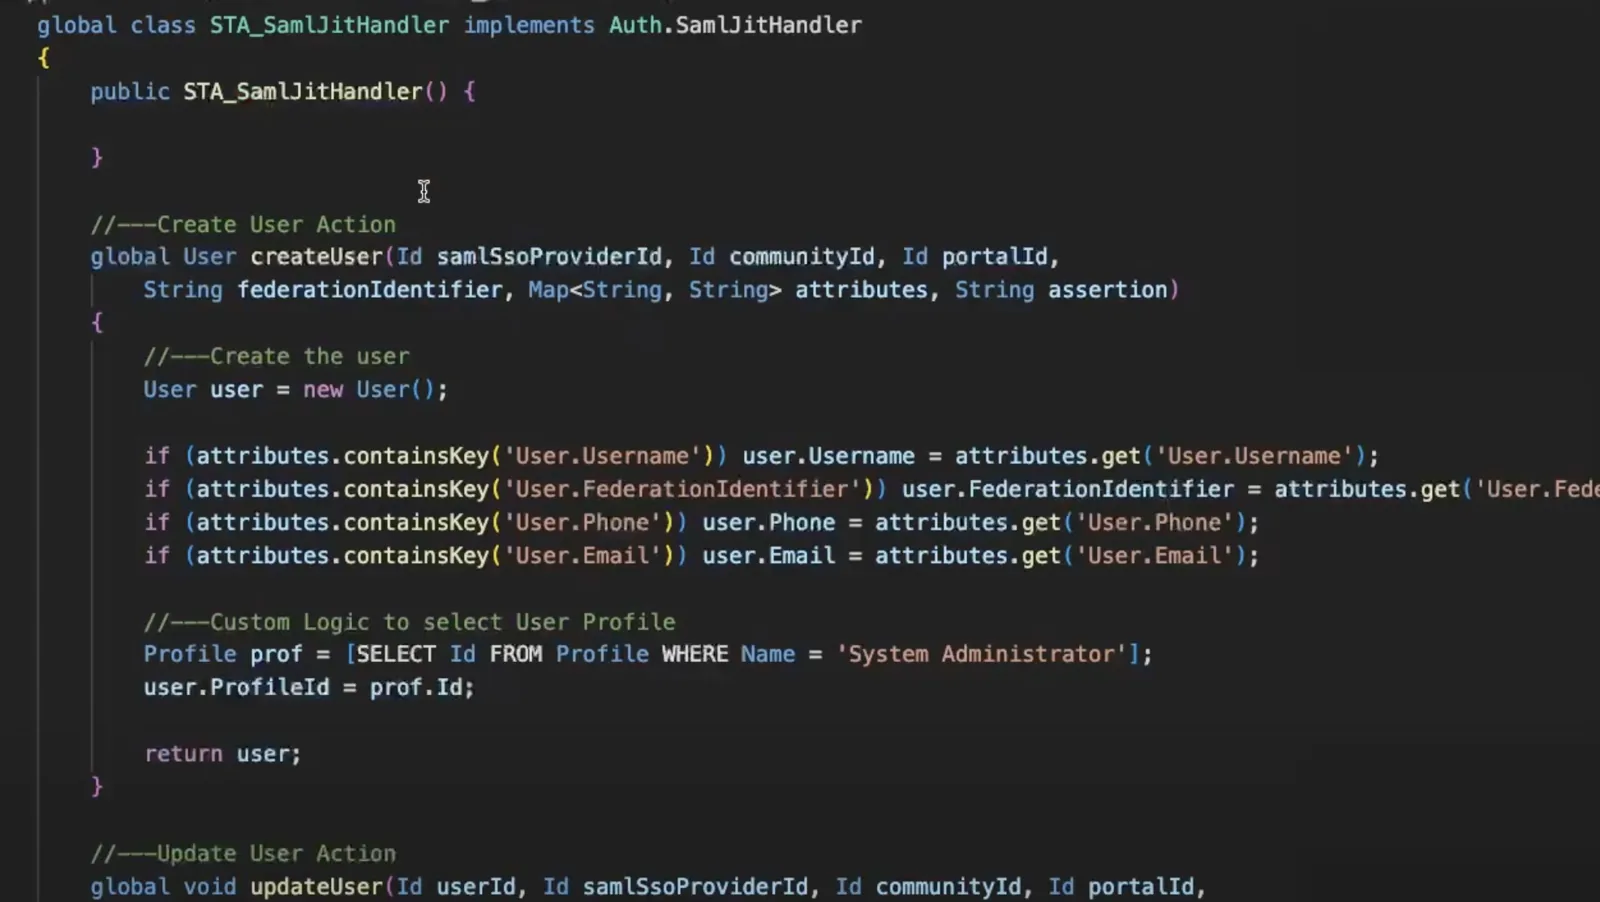
इंटीग्रेटेड डेवलपमेंट एनवायरनमेंट (IDE) में एक नई क्लास बनाएँ, जैसे ‘STA_SamlJitHandler’।
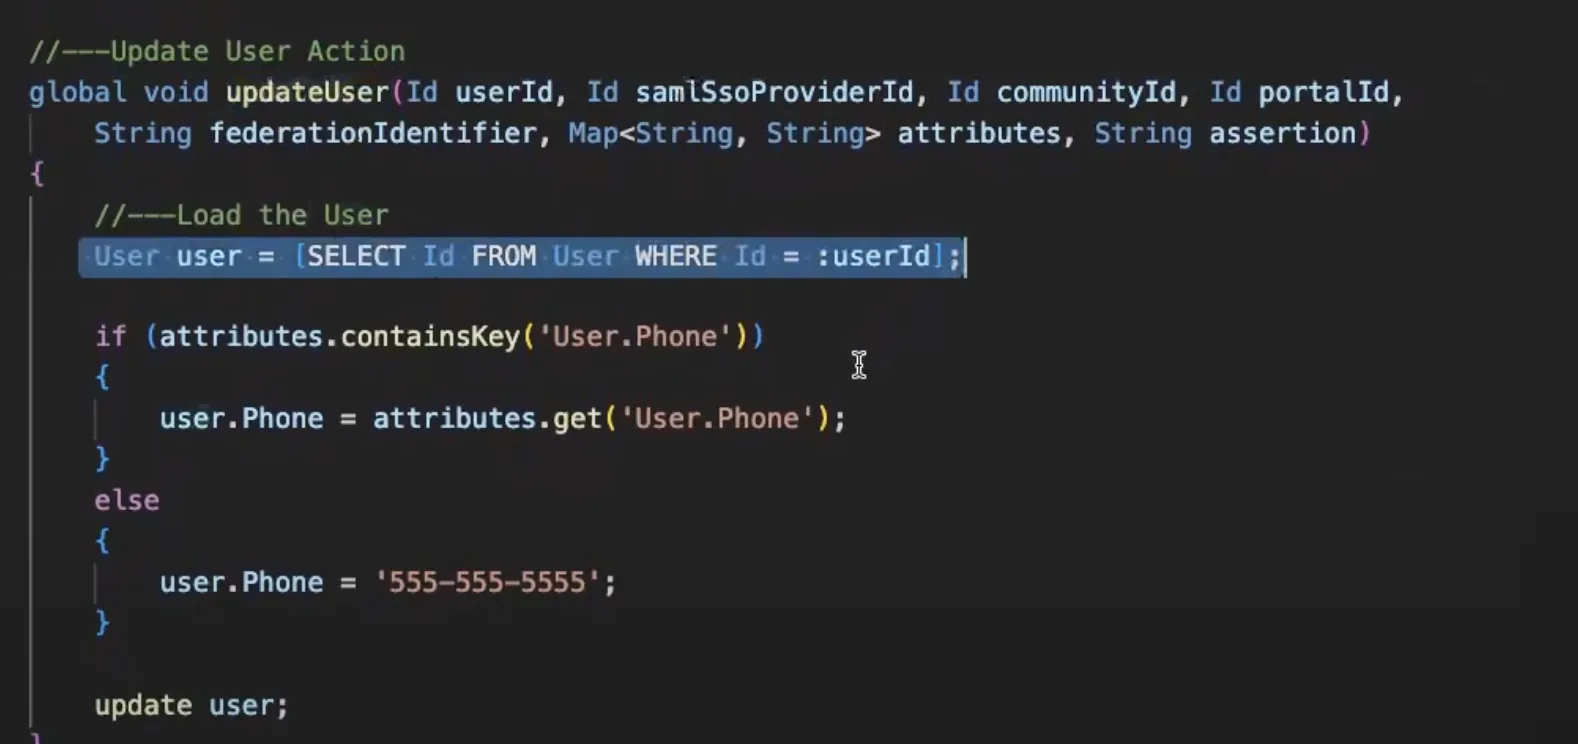
दो मेथड ओवरराइड करें: ‘createUser’ और ‘updateUser’।
‘createUser’: एक नया यूज़र रिकॉर्ड सेट करें और नए यूज़र के लिए प्रोफ़ाइल चुनें।
‘updateUser’: मिले हुए एट्रिब्यूट के आधार पर यूज़र रिकॉर्ड निकालें और अपडेट करें।
लॉग इन करना और यूज़र डेटा सिंक की पुष्टि
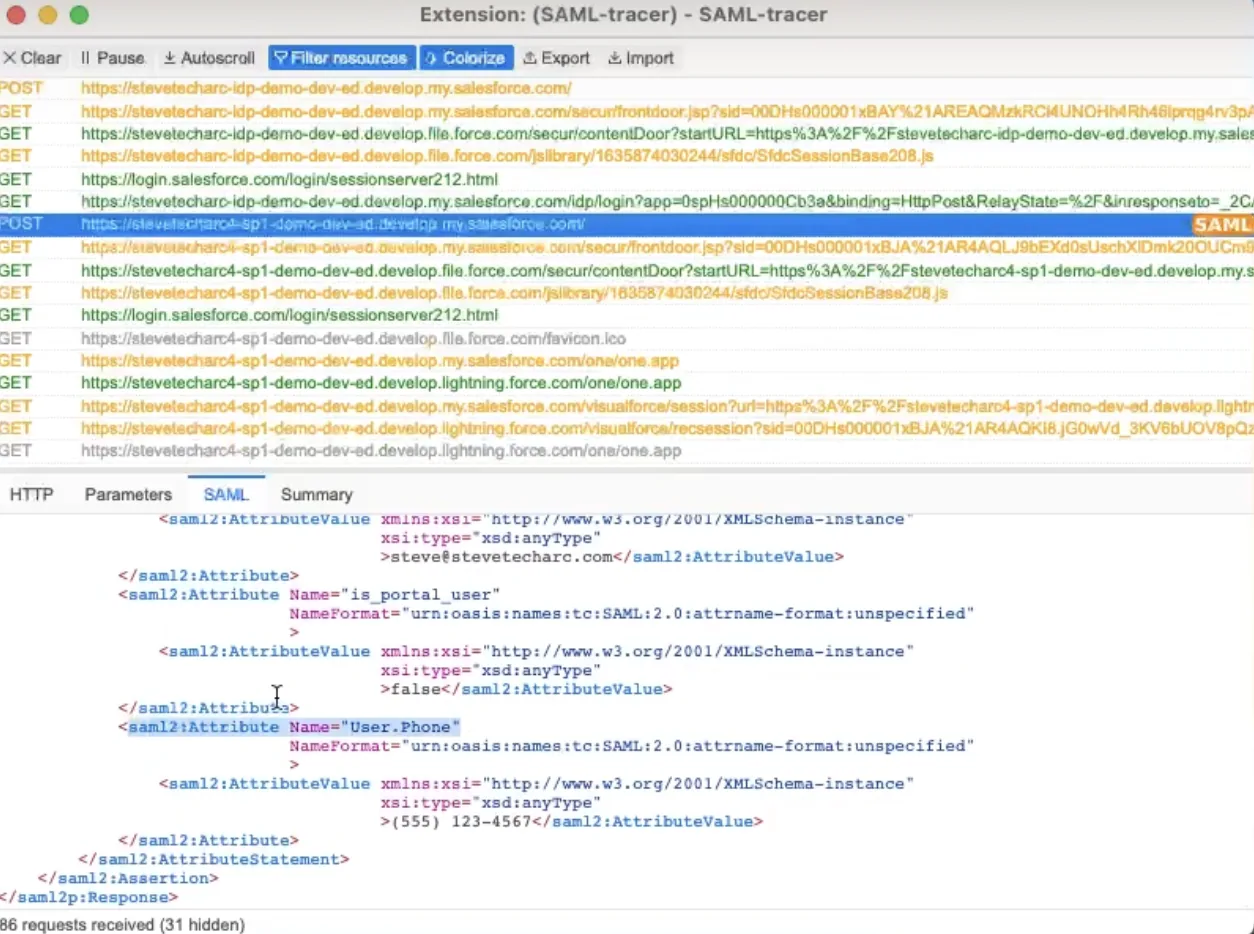
जब कोई यूज़र सर्विस प्रोवाइडर में लॉग इन करने की कोशिश करता है, तो उसे ऑथेंटिकेशन के लिए IDP पर रीडायरेक्ट किया जाता है। सफल लॉगिन के बाद, यूज़र का डेटा अपने-आप अपडेट और सिंक हो जाता है। पुष्टि के लिए आप SAML Tracer जैसे टूल से SAML पेलोड जाँच सकते हैं और पक्का कर सकते हैं कि यूज़र डेटा सही-सही भेजा और अपडेट किया गया।
निष्कर्ष
कम से कम कोडिंग और कॉन्फ़िगरेशन के साथ, Salesforce SAML JIT सिंगल साइन-ऑन आइडेंटिटी प्रोवाइडर और सर्विस प्रोवाइडर के बीच यूज़र डेटा सिंक रखने का मज़बूत तंत्र देता है। अपडेट सिर्फ़ यूज़र के लॉग इन करने पर होते हैं, फिर भी यह सुविधा यूज़र डेटा सिंक के लिए बैच प्रोसेस सेट करने और मैनेज करने का झंझट-मुक्त विकल्प है। जो यूज़र और एडमिनिस्ट्रेटर रात के बैच के बिना रियल-टाइम डेटा अपडेट चाहते हैं, उनके लिए SAML JIT विचार करने लायक़ एक कुशल समाधान है।
और जानकारी और टेक टिप्स के लिए जुड़े रहें, और सब्सक्राइब करना न भूलें!
जुड़े रहें
Salesforce Identity की अपनी यात्रा पूरे भरोसे के साथ शुरू करें! और जानकारी और टिप्स के लिए यहाँ www.SteveTechArc.com पर और @SteveTechArc (opens in a new tab) YouTube चैनल पर जुड़े रहें। सब्सक्राइब करें और Salesforce Identity की अपनी समझ बढ़ाएँ।
साथी आर्किटेक्ट्स और आर्किटेक्ट बनने की यात्रा पर चल रहे लोगों के साथ इंटीग्रेशन की जानकारी बाँटकर दुनिया बदलने में मदद कर रहे हैं!
AI की मदद से तैयार ट्रांसक्रिप्ट
STA 3.7