
Автоматичне оновлення даних користувачів за допомогою Salesforce SAML JIT
Вступ
Salesforce Security Identity пропонує потужну функцію — SAML JIT (Just In Time) Single Sign-On, простий спосіб автоматично створювати й оновлювати дані користувачів. Для організацій, що використовують єдиний вхід із постачальником ідентичності, SAML JIT стає безцінним інструментом синхронізації даних користувачів між постачальником ідентичності й Salesforce чи іншим постачальником послуг. Цей пост досліджує механізм і метод використання SAML JIT для автоматичного оновлення даних користувачів.
Розуміння SAML JIT Single Sign-On
SAML JIT Single Sign-On дає змогу автоматично передавати дані користувача під час кожного входу, щоб вони постійно оновлювалися. Наприклад, уявіть користувача Homer, який має різні профілі у двох Salesforce org. Якщо Homer оновить номер телефону в профілі постачальника ідентичності, SAML JIT може забезпечити, щоб ця зміна відобразилася в профілі постачальника послуг під час входу, зберігаючи узгодженість даних між платформами.
Налаштування SAML JIT
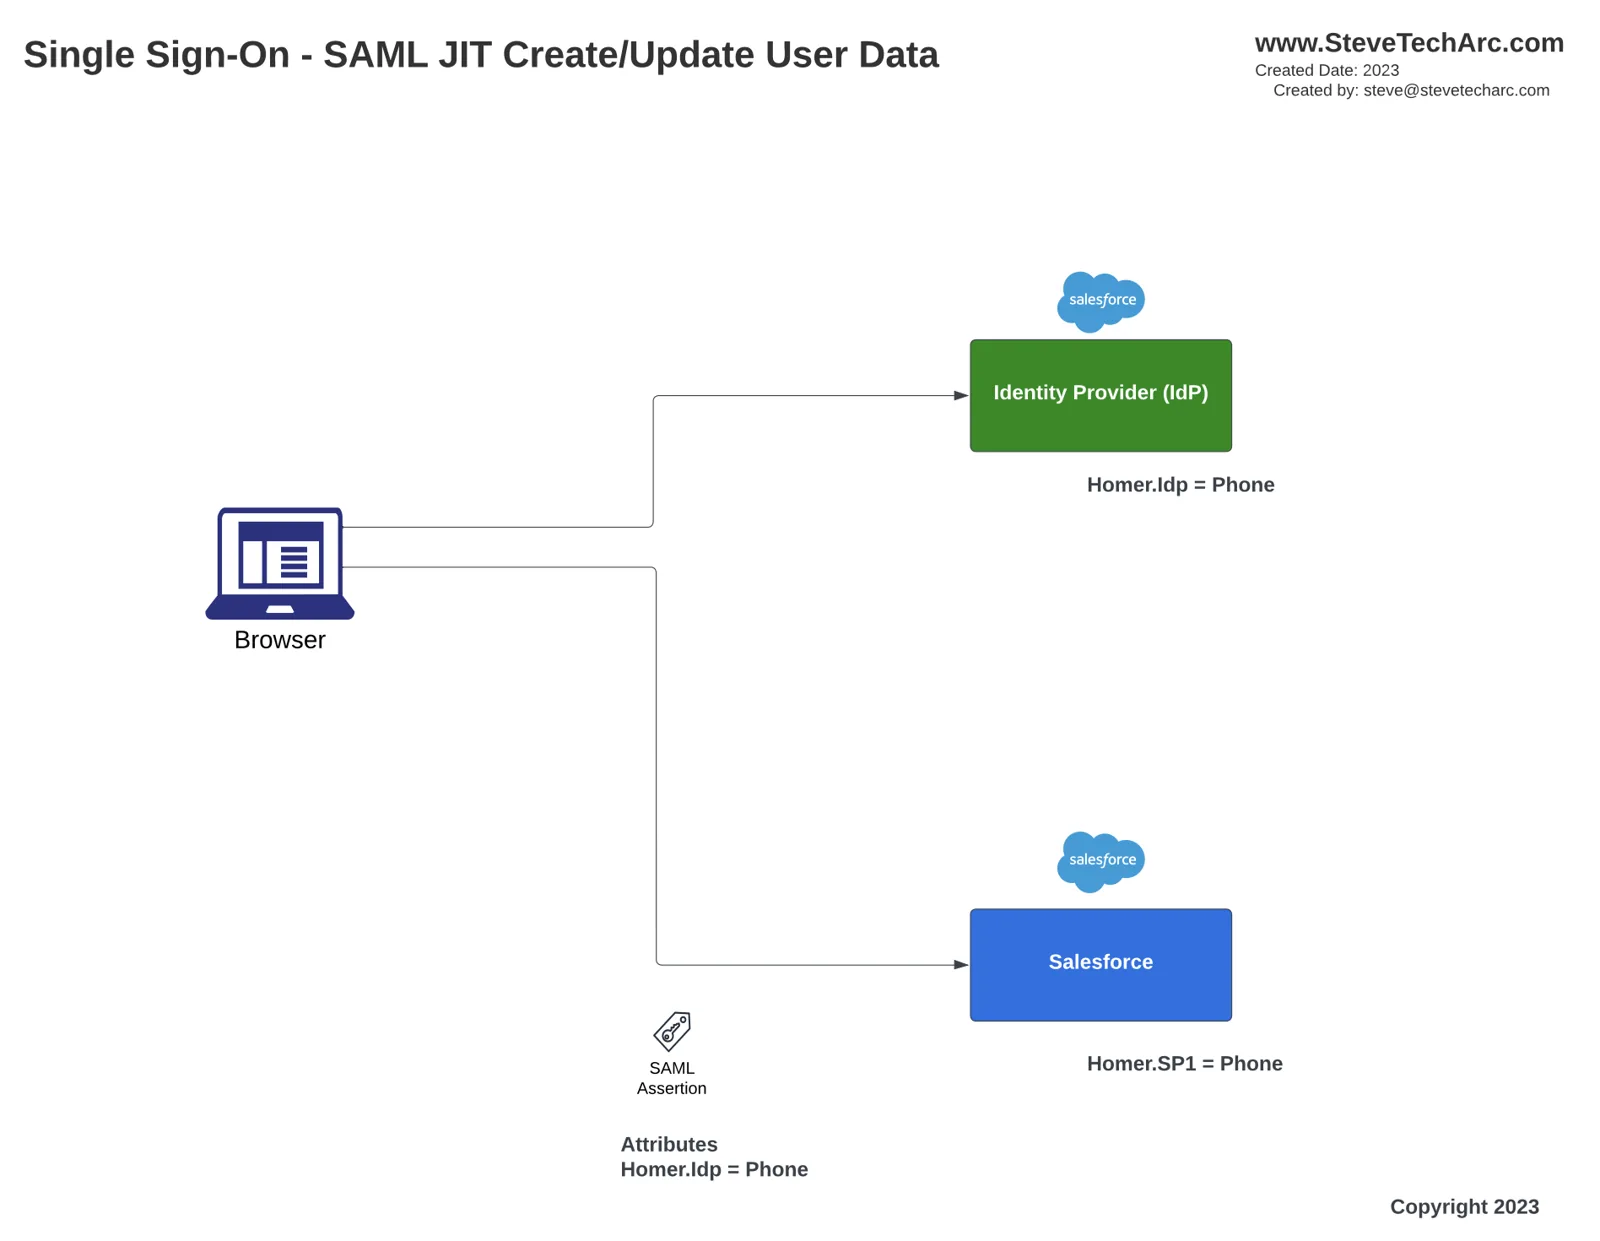
Налаштування користувацьких атрибутів:
Увійдіть у постачальника ідентичності (IDP) і перейдіть до запису поточного користувача. У нашому прикладі ми оновлюємо номер телефону Homer.
Перейдіть до конфігурації постачальника послуг в IDP і перегляньте налаштування з’єднання.
Прокрутіть до користувацьких атрибутів і додайте потрібні. Наприклад, додайте атрибут user.phone і налаштуйте підстановку атрибута, щоб номер телефону користувача включався в SAML payload під час кожного входу.
Оновлення даних користувача в постачальника послуг:
Перейдіть в org постачальника послуг і відкрийте записи користувачів.
Знайдіть користувача, дані якого треба синхронізувати, і внесіть потрібні зміни в його профіль. Наприклад, оновіть номер телефону Homer.
Налаштування параметрів єдиного входу:
Перейдіть до налаштувань єдиного входу й увімкніть user provisioning.
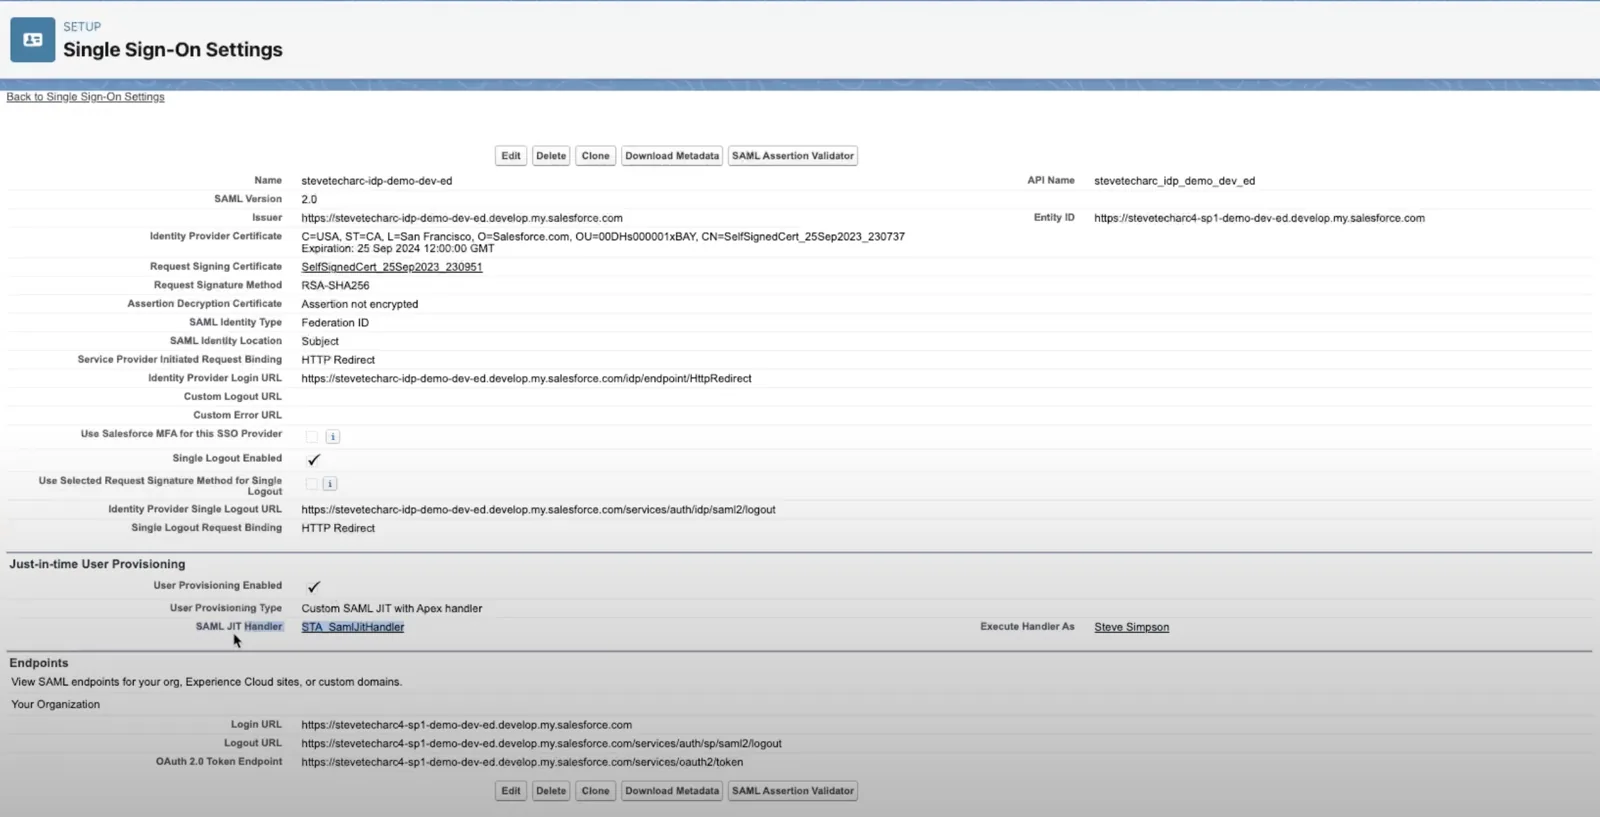
Створіть і призначте користувацький клас, що перевизначає стандартний JIT Handler, і переконайтеся, що його виконує користувач із відповідними дозволами.
Реалізація SAML JIT Handler
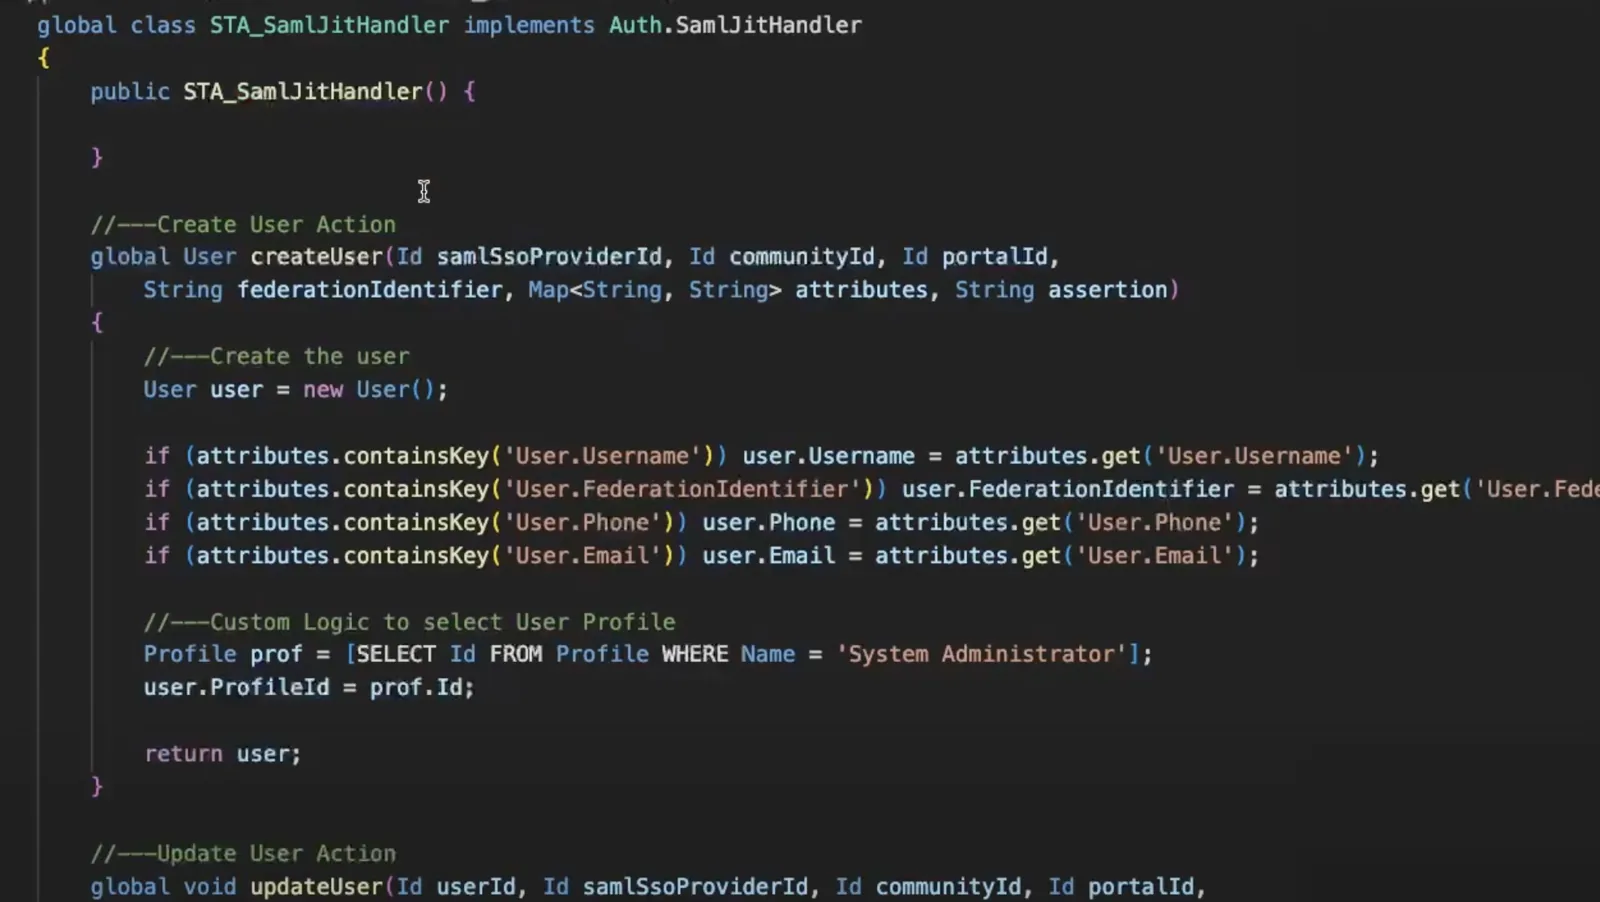
У середовищі розробки (IDE) створіть новий клас, наприклад ‘STA_SamlJitHandler’.
Перевизначте два методи: ‘createUser’ і ‘updateUser’.
‘createUser’: створіть новий запис користувача й оберіть профіль для нового користувача.
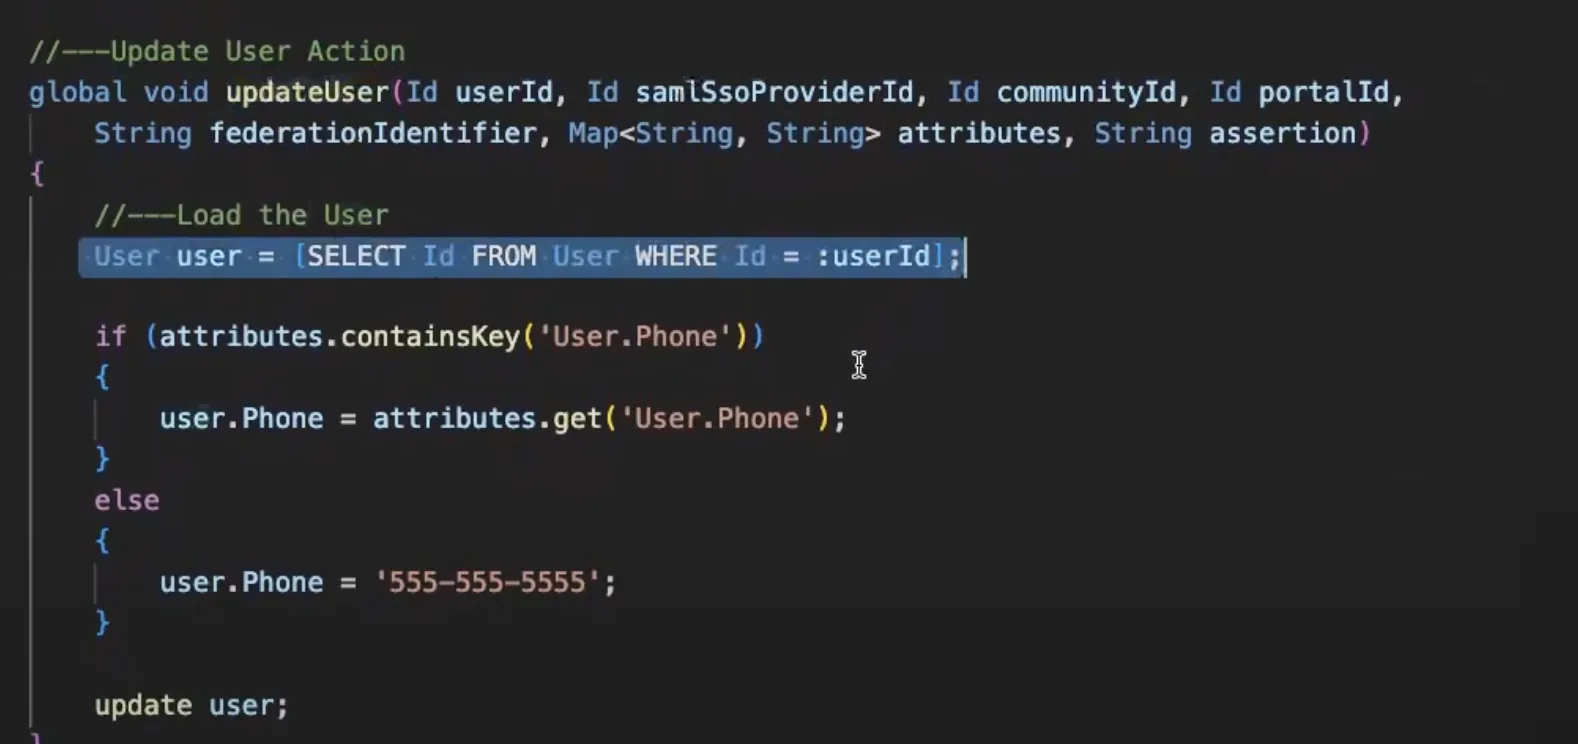
‘updateUser’: отримайте й оновіть запис користувача на основі отриманих атрибутів.
Вхід і перевірка синхронізації даних користувача
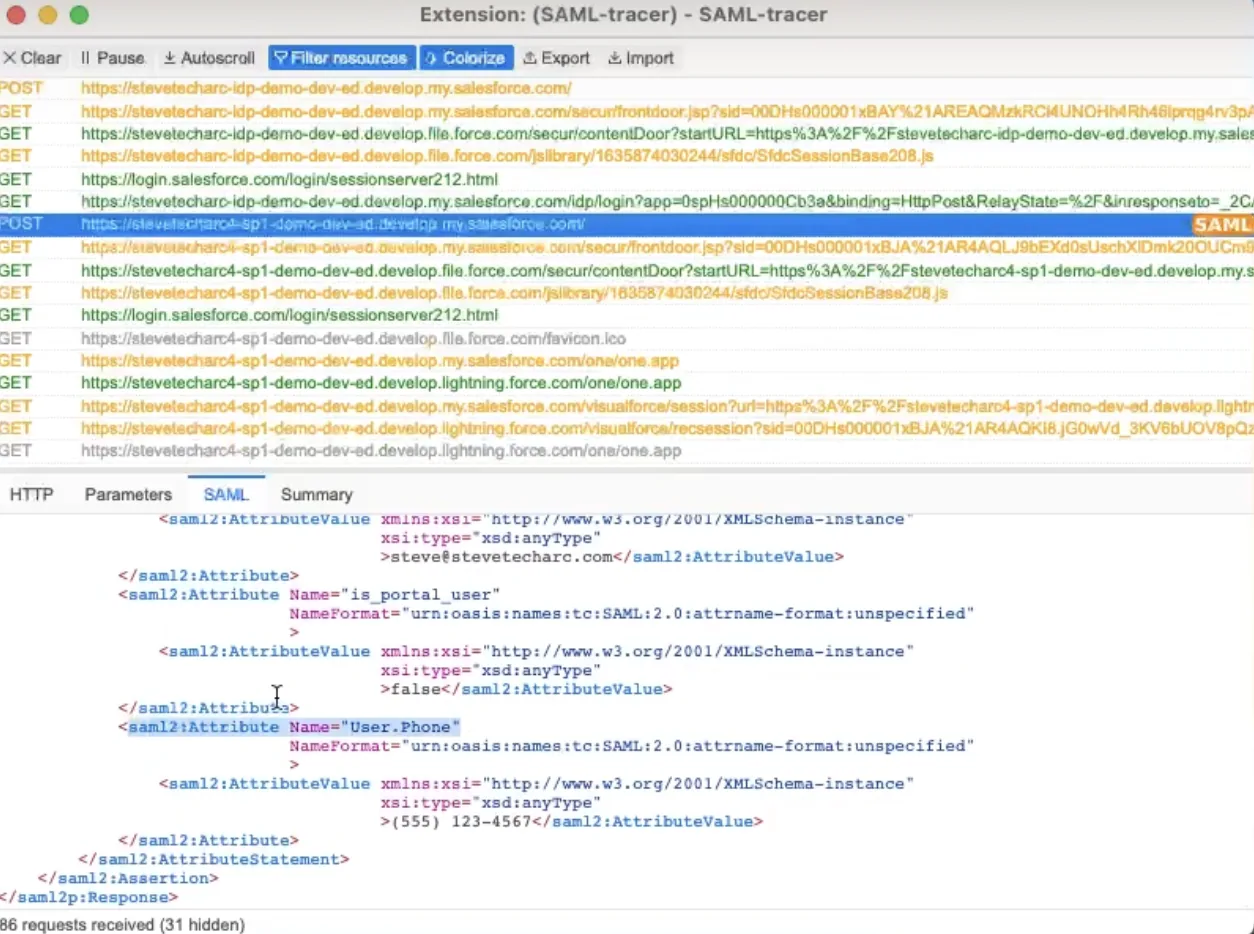
Коли користувач намагається увійти до постачальника послуг, його перенаправляють до IDP для автентифікації. Після успішного входу дані користувача автоматично оновлюються й синхронізуються. Для перевірки можна використати інструменти на кшталт SAML Tracer, щоб переглянути SAML payload і переконатися, що дані користувача передаються й оновлюються точно.
Висновок
З мінімумом коду й налаштувань Salesforce SAML JIT Single Sign-On дає надійний механізм синхронізації даних користувачів між постачальником ідентичності й постачальниками послуг. Хоча оновлення відбуваються лише під час входу користувачів, ця функція — безклопітна альтернатива налаштуванню й підтримці пакетних процесів для синхронізації даних користувачів. Для користувачів і адміністраторів, яким потрібні оновлення даних у реальному часі без нічних пакетів, SAML JIT — ефективне рішення, яке варто розглянути.
Більше думок і технічних порад — слідкуйте за новинами й не забудьте підписатися!
Слідкуйте за новинами
Вирушайте в подорож Salesforce Identity впевнено! Більше думок і порад — тут, на www.SteveTechArc.com, і на YouTube-каналі @SteveTechArc (opens in a new tab). Підпишіться й поглиблюйте розуміння Salesforce Identity.
Допомагаю змінювати світ, ділячись знаннями про інтеграцію з колегами-архітекторами і тими, хто йде до архітектури!
Транскрипт оброблено за допомогою ШІ
STA 3.7