
用 Salesforce SAML JIT 自動保持使用者資料更新
引言
Salesforce 安全身分提供了一項強大的功能:SAML JIT(Just In Time,即時)單點登入,提供了一種簡單直接的方式來自動建立和更新使用者資料。對於通過身分提供商使用單點登入的組織來說,SAML JIT 成為在身分提供商與 Salesforce 或其他服務提供商之間同步使用者資料的寶貴工具。這篇部落格文章探討使用 SAML JIT 自動更新使用者資料的機制和方法。
理解 SAML JIT 單點登入
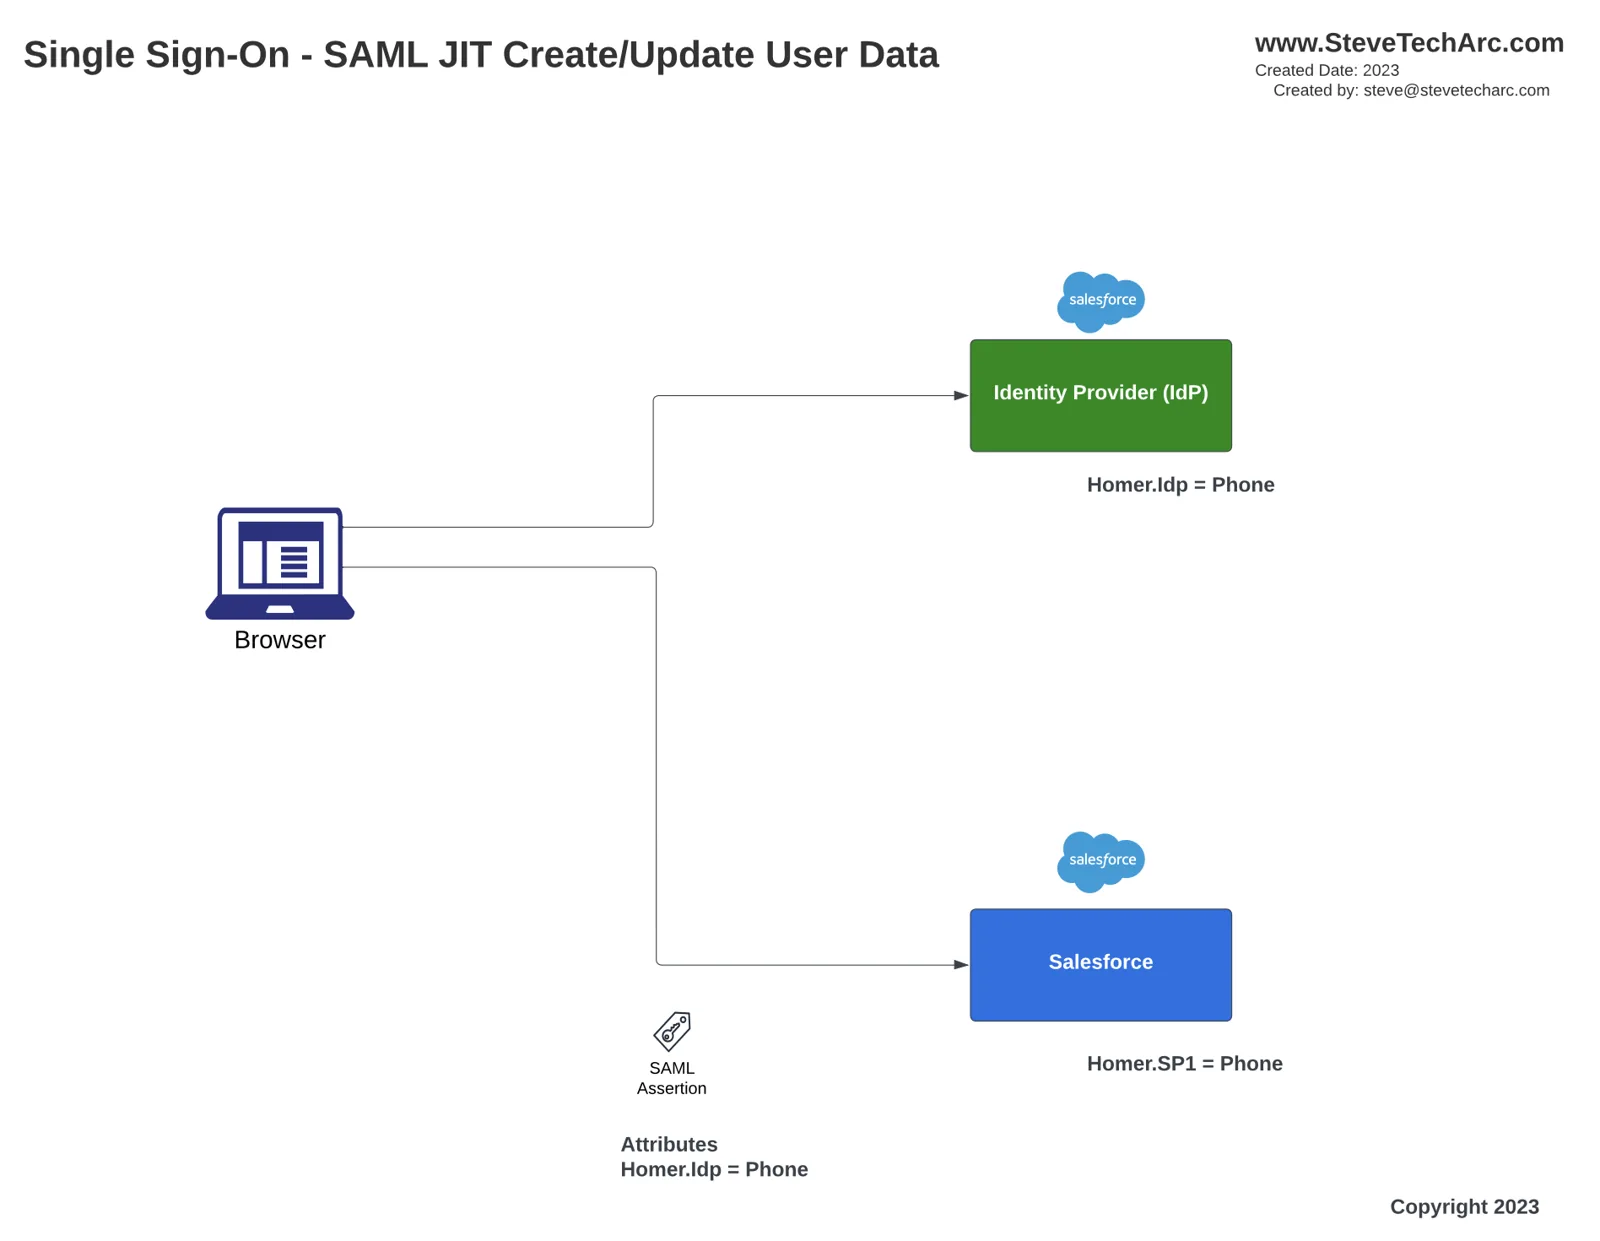
SAML JIT 單點登入允許在使用者每次登入時自動傳遞使用者資料,確保他們的資料始終保持更新。例如,設想一個名叫 Homer 的使用者,他在兩個 Salesforce 組織中有不同的檔案。如果 Homer 在身分提供商的檔案中更新了他的電話號碼,SAML JIT 可以確保這個變更在登入過程中反映到服務提供商的檔案中,保持跨平台的資料一致。
配置 SAML JIT
設定自訂屬性:
登入身分提供商(IDP),進入當前使用者的記錄。在我們的例子中,我們更新 Homer 的電話號碼。
進入 IDP 上服務提供商的配置,檢視連線設定。
滾動到自訂屬性,新增需要的屬性。例如,新增一個 user.phone 屬性,並設定屬性替換,讓每次登入時 SAML 載荷中都包含使用者的電話號碼。
更新服務提供商的使用者資料:
進入服務提供商組織,存取使用者記錄。
找到需要同步資料的使用者,對他的檔案進行必要的更新。例如,更新 Homer 的電話號碼。
調整單點登入設定:
進入單點登入設定,啟用使用者預配。
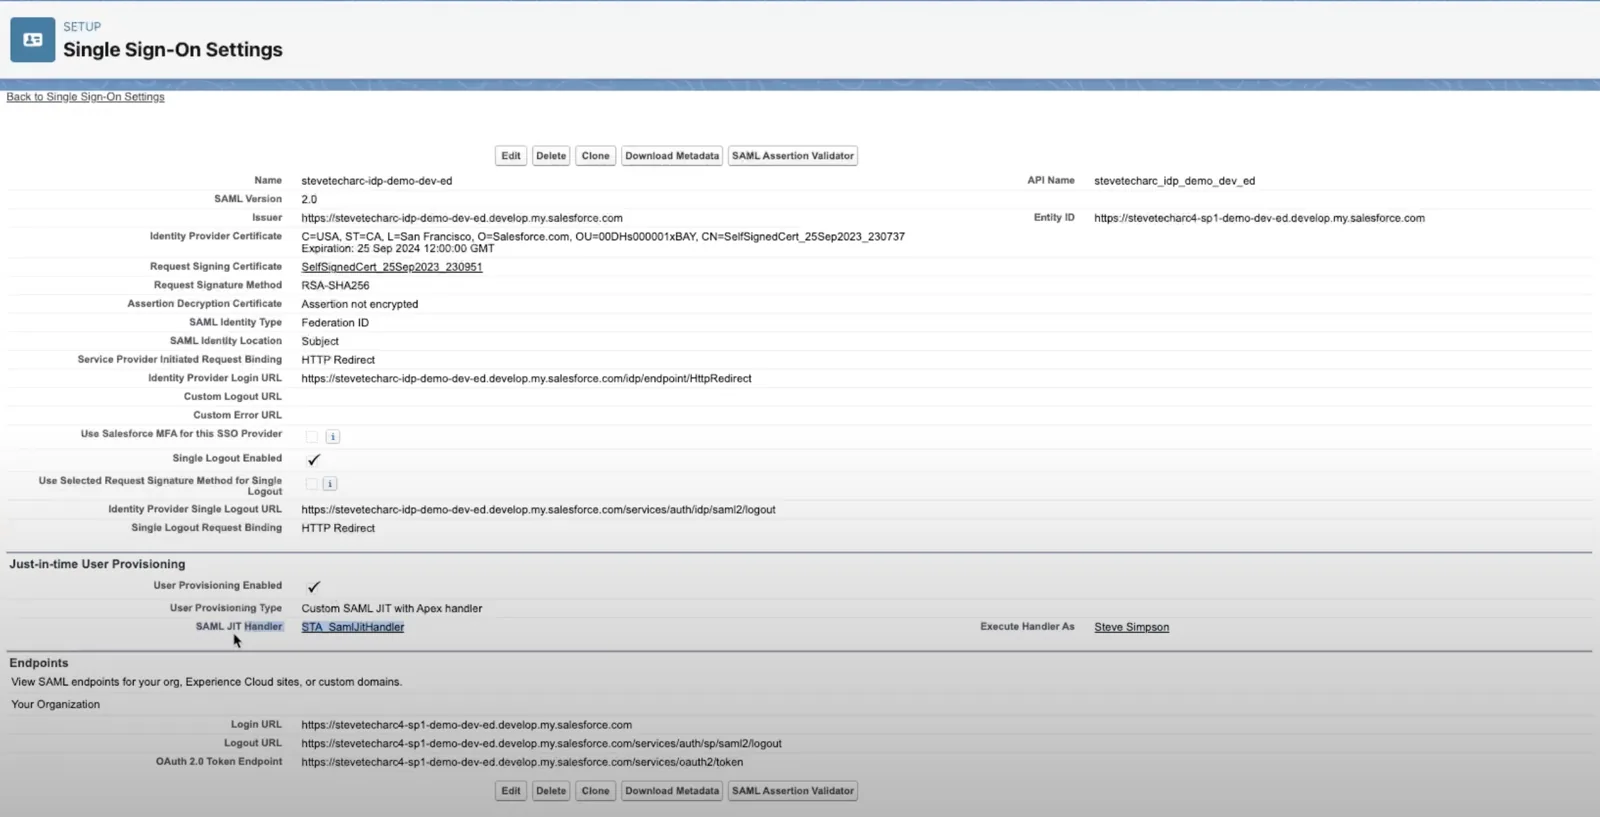
建立並指定一個重寫標準 JIT 處理程序的自訂類,並確保由一個擁有適當權限的使用者來執行它。
實現 SAML JIT 處理程序
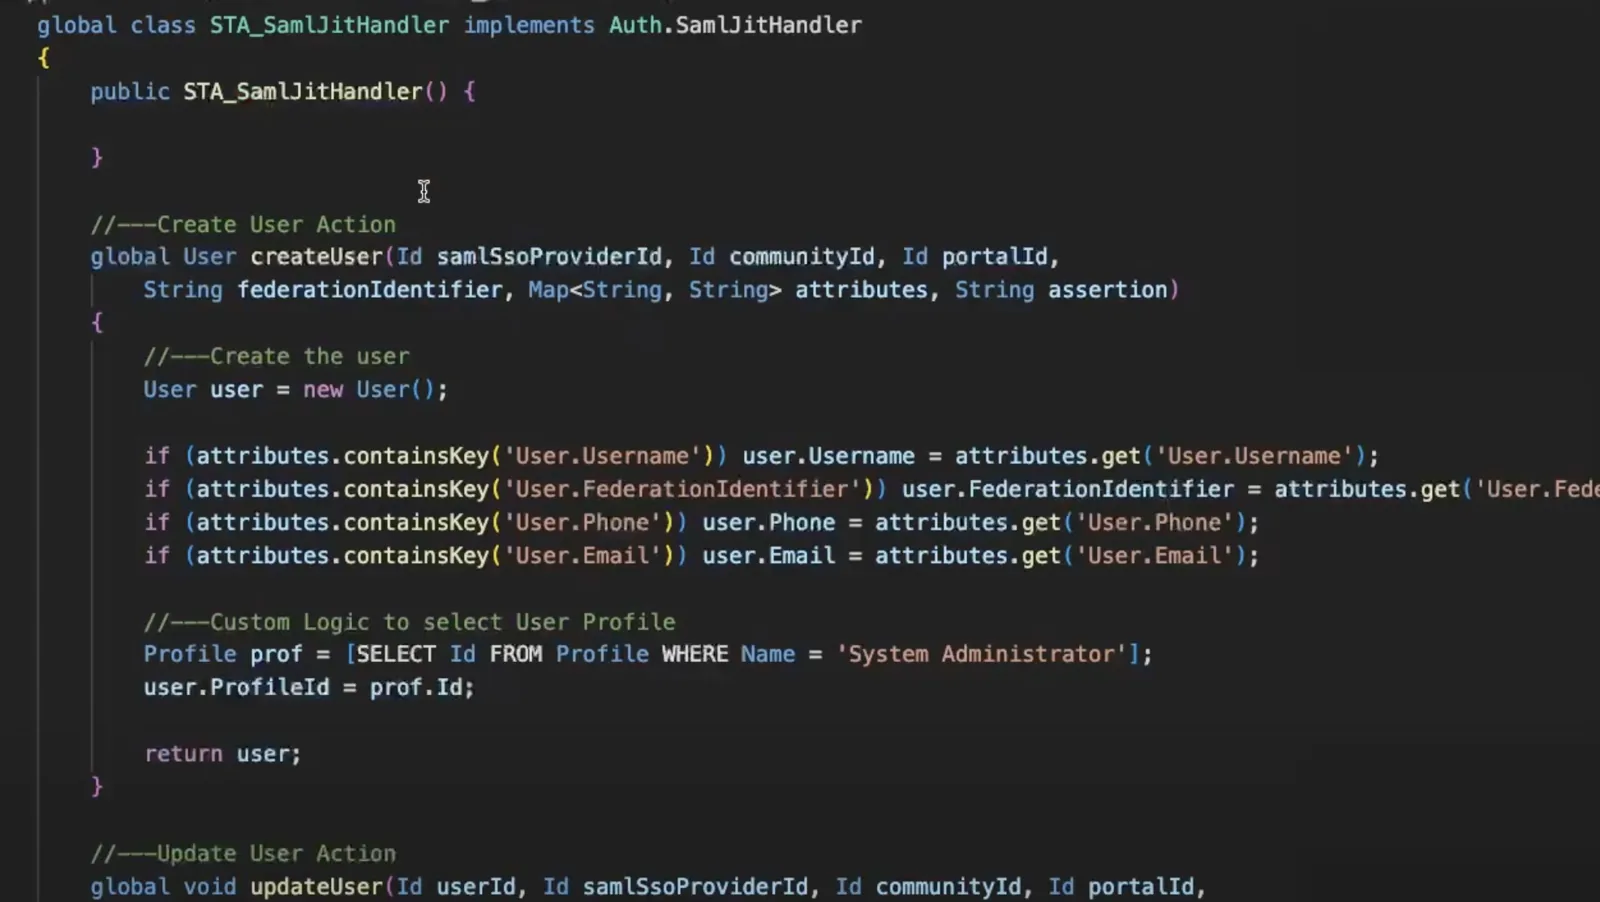
在整合開發環境(IDE)中,建立一個新類,例如「STA_SamlJitHandler」。
重寫兩個方法:「createUser」和「updateUser」。
「createUser」:建立一條新的使用者記錄,併為新使用者選擇一個設定檔。
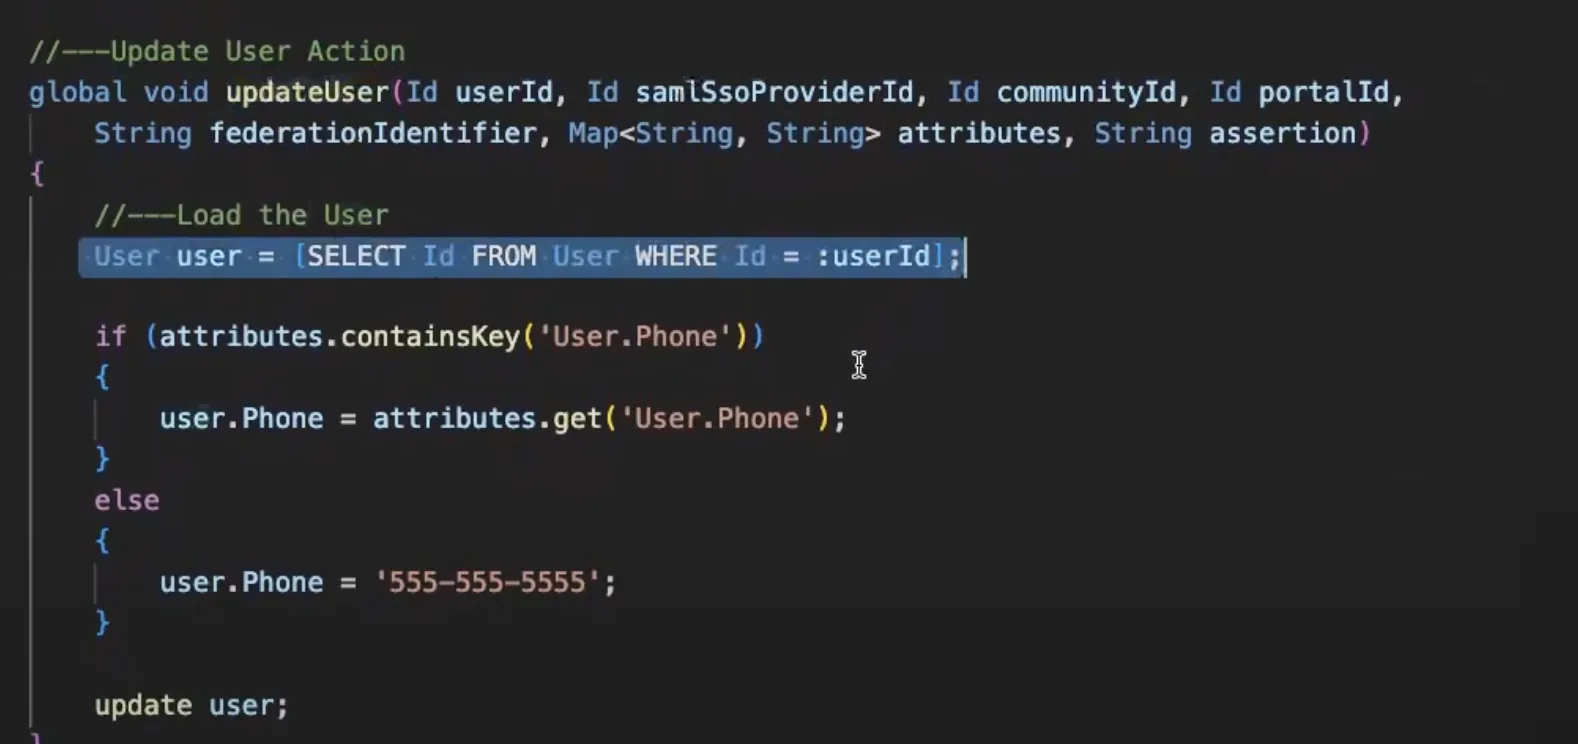
「updateUser」:根據收到的屬性獲取並更新使用者記錄。
登入並驗證使用者資料同步
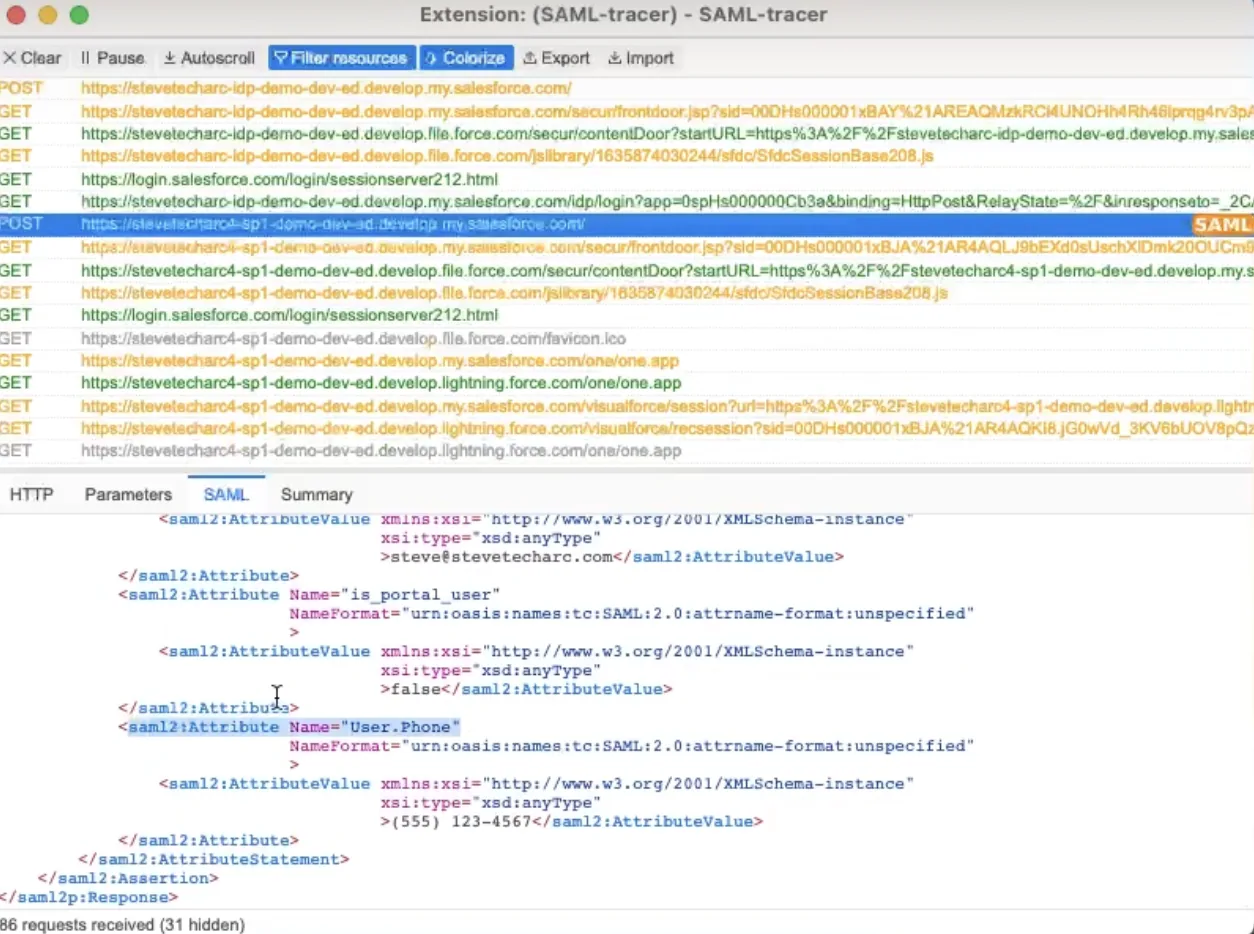
當用戶試圖登入服務提供商時,會被重定向到 IDP 進行認證。登入成功後,使用者的資料會自動更新和同步。為了驗證,你可以使用 SAML Tracer 之類的工具檢查 SAML 載荷,確保使用者資料被準確地傳輸和更新。
結論
只需極少的編碼和配置,Salesforce SAML JIT 單點登入就提供了一種穩健的機制,讓使用者資料在身分提供商和服務提供商之間保持同步。雖然更新只在使用者登入時才發生,但這項功能提供了一種省心的替代方案,不必為使用者資料同步去設定和管理批次處理流程。對於希望即時更新資料、又不需要夜間批次處理的使用者和管理員來說,SAML JIT 是一個值得考慮的高效方案。
想獲得更多見解和技術技巧,敬請關注,別忘了訂閱!
敬請關注
滿懷信心地開啟你的 Salesforce 身分之旅吧!想獲得更多見解和技巧,請繼續關注 www.SteveTechArc.com 和 YouTube 頻道 @SteveTechArc (opens in a new tab)。訂閱,加深你對 Salesforce 身分的理解。
與架構師同行以及正走在架構師之路上的人分享整合知識,一起改變世界!
STA 3.7