
לשמור על נתוני משתמשים מעודכנים אוטומטית עם SAML JIT ב-Salesforce
מבוא
Salesforce Security Identity מציעה תכונה חזקה: כניסה יחידה מסוג SAML JIT (Just In Time), שמספקת דרך פשוטה ליצור ולעדכן נתוני משתמשים אוטומטית. לארגונים שמשתמשים בכניסה יחידה עם ספק זהויות, SAML JIT הופך לכלי יקר ערך לסנכרון נתוני משתמשים בין ספק הזהויות ל-Salesforce או לספק שירות אחר. המאמר הזה בוחן את המנגנון ואת השיטה לשימוש ב-SAML JIT לעדכון אוטומטי של נתוני משתמשים.
הבנת כניסה יחידה מסוג SAML JIT
כניסה יחידה מסוג SAML JIT מאפשרת להעביר את נתוני המשתמש אוטומטית בכל פעם שהוא מתחבר, וכך הנתונים שלו מתעדכנים באופן עקבי. לדוגמה, חשבו על משתמש בשם Homer שיש לו פרופילים שונים בשני ארגוני Salesforce. אם Homer מעדכן את מספר הטלפון שלו בפרופיל אצל ספק הזהויות, SAML JIT יכול לוודא שהשינוי ישתקף בפרופיל אצל ספק השירות במהלך ההתחברות, וכך נשמרת עקביות הנתונים בין הפלטפורמות.
הגדרת SAML JIT
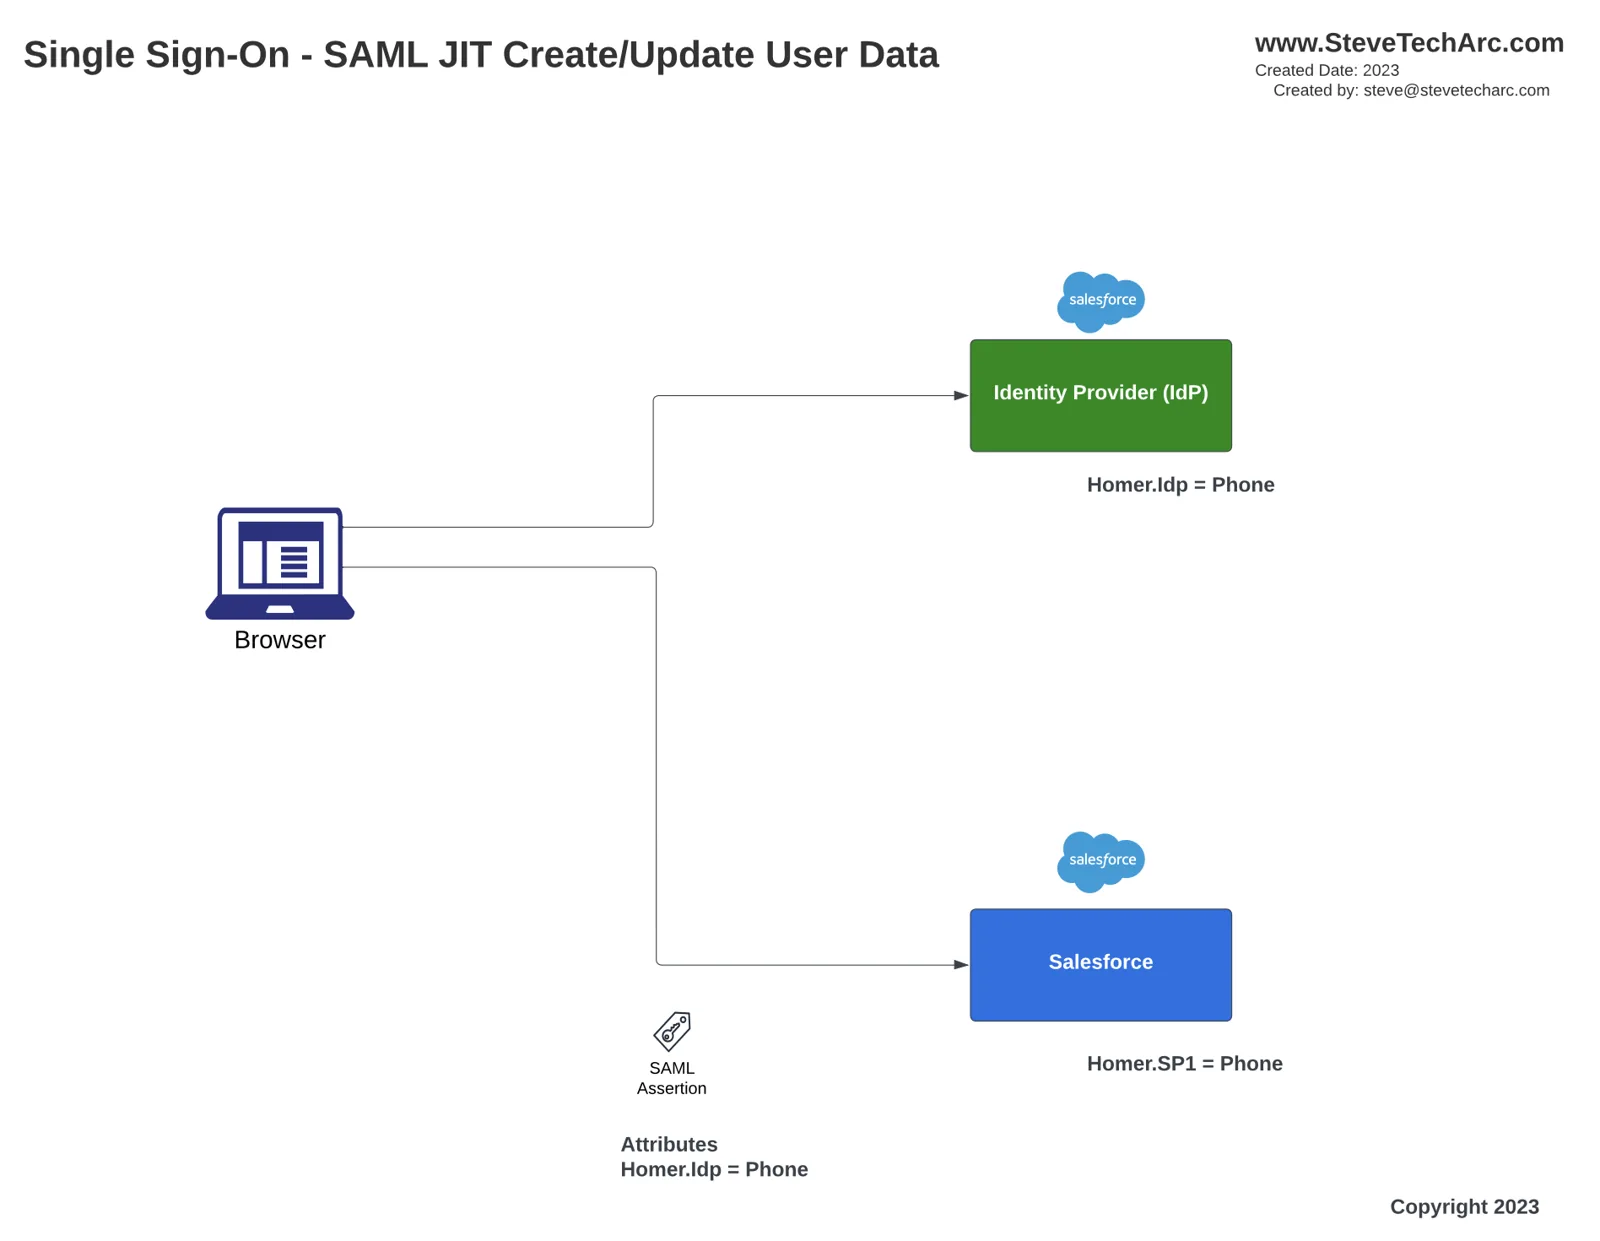
הגדרת מאפיינים מותאמים אישית:
התחברו לספק הזהויות (IDP) ועברו לרשומה של המשתמש הנוכחי. בדוגמה שלנו, אנחנו מעדכנים את מספר הטלפון של Homer.
עברו להגדרות של ספק השירות אצל ספק הזהויות, והציגו את הגדרות החיבור.
גללו אל המאפיינים המותאמים אישית והוסיפו את המאפיינים הנדרשים. לדוגמה, הוסיפו מאפיין user.phone והגדירו החלפת מאפיין כך שמספר הטלפון של המשתמש ייכלל במטען ה-SAML בכל התחברות.
עדכון נתוני המשתמש אצל ספק השירות:
עברו לארגון של ספק השירות ופתחו את רשומות המשתמשים.
מצאו את המשתמש שהנתונים שלו צריכים להסתנכרן, ובצעו את העדכונים הנדרשים בפרופיל שלו. לדוגמה, עדכון מספר הטלפון של Homer.
התאמת הגדרות הכניסה היחידה:
עברו להגדרות הכניסה היחידה (Single Sign-On Settings) והפעילו הקצאת משתמשים (user provisioning).
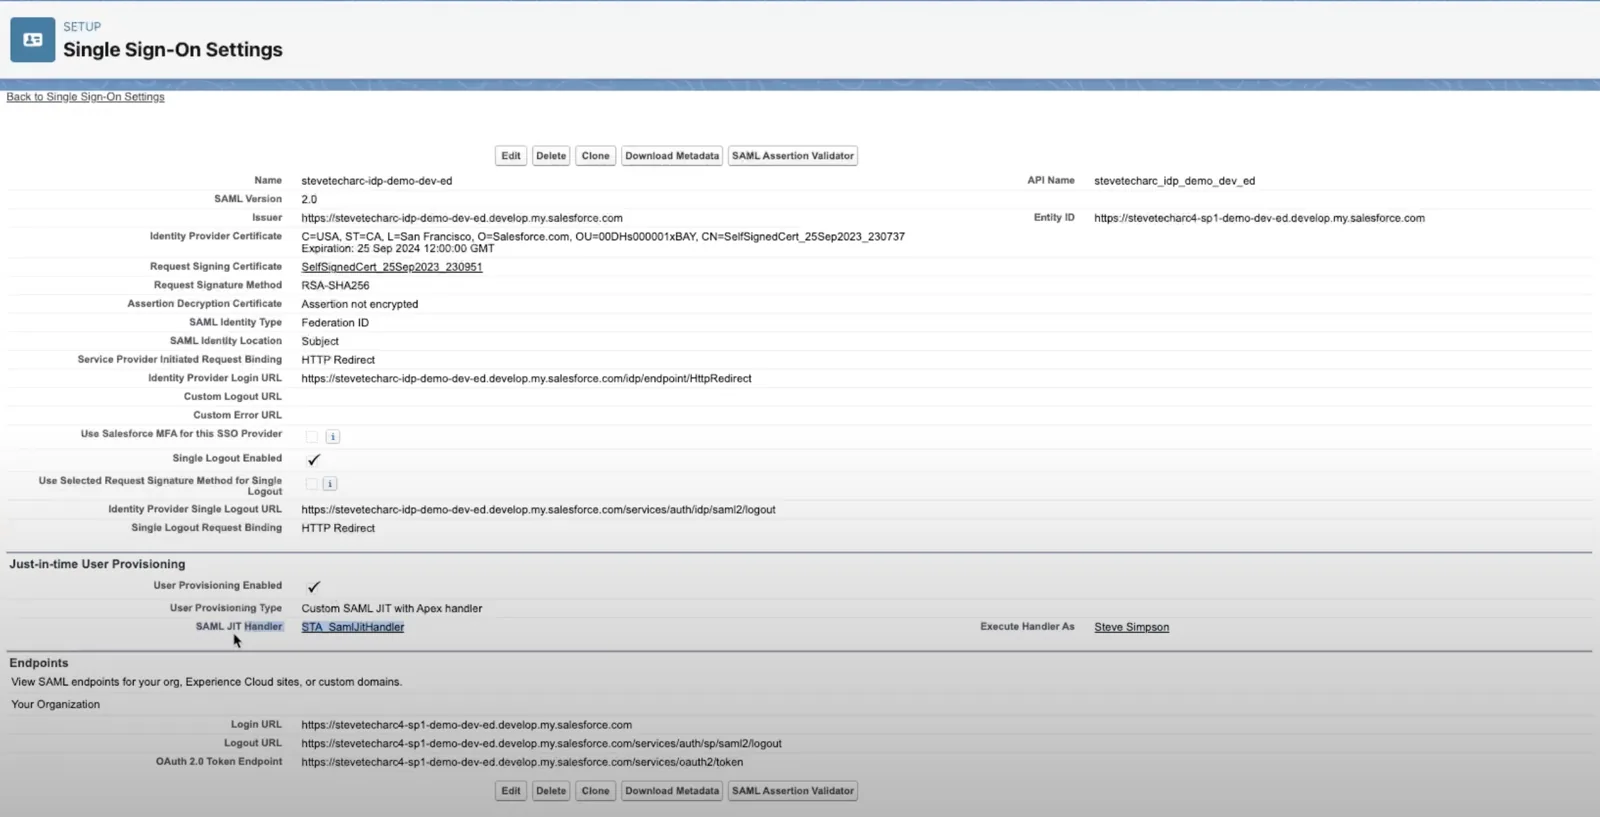
צרו ושייכו מחלקה מותאמת אישית שדורסת את ה-JIT Handler הסטנדרטי, וודאו שהיא מורצת על ידי משתמש עם ההרשאות המתאימות.
מימוש SAML JIT Handler
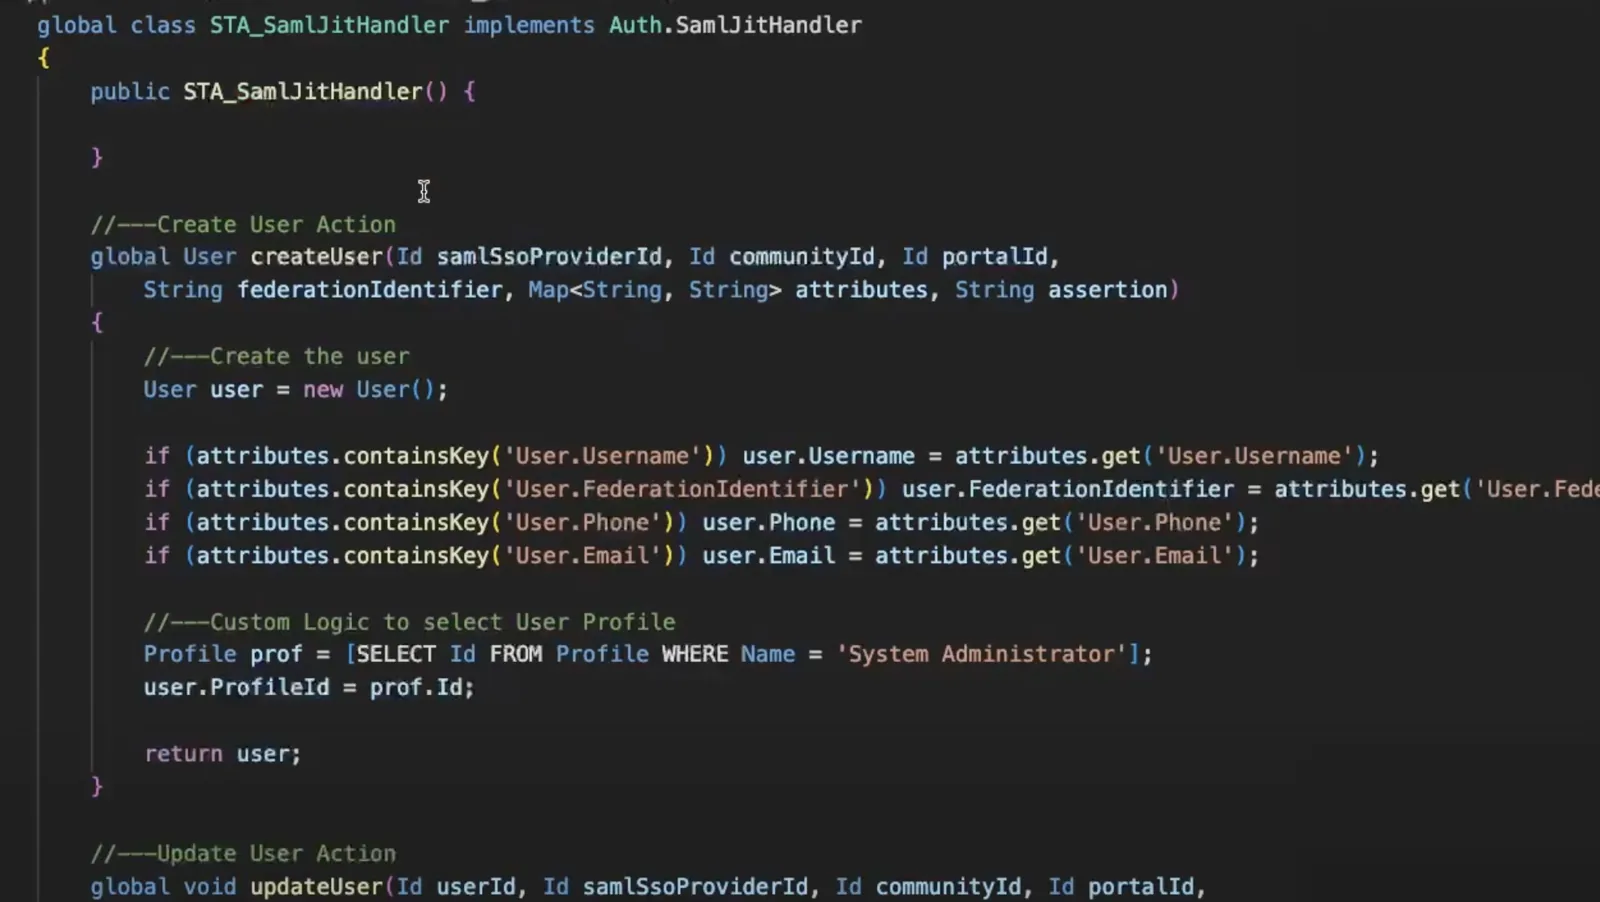
בסביבת הפיתוח המשולבת (IDE), צרו מחלקה חדשה, לדוגמה ‘STA_SamlJitHandler’.
דרסו שתי מתודות: ‘createUser’ ו-‘updateUser’.
‘createUser’: יוצרת רשומת משתמש חדשה ובוחרת פרופיל למשתמש החדש.
‘updateUser’: שולפת את רשומת המשתמש ומעדכנת אותה לפי המאפיינים שהתקבלו.
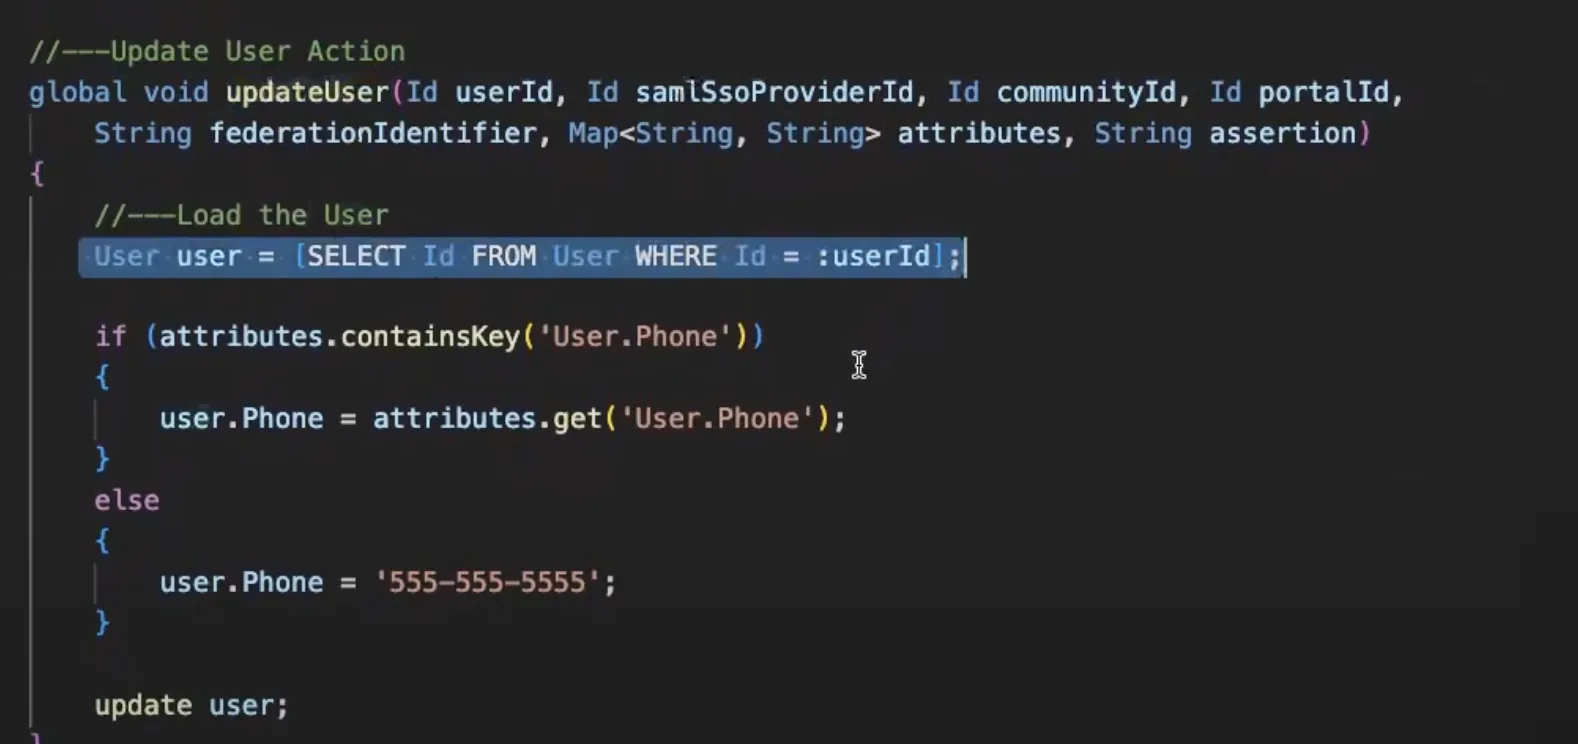
התחברות ובדיקת סנכרון נתוני המשתמש
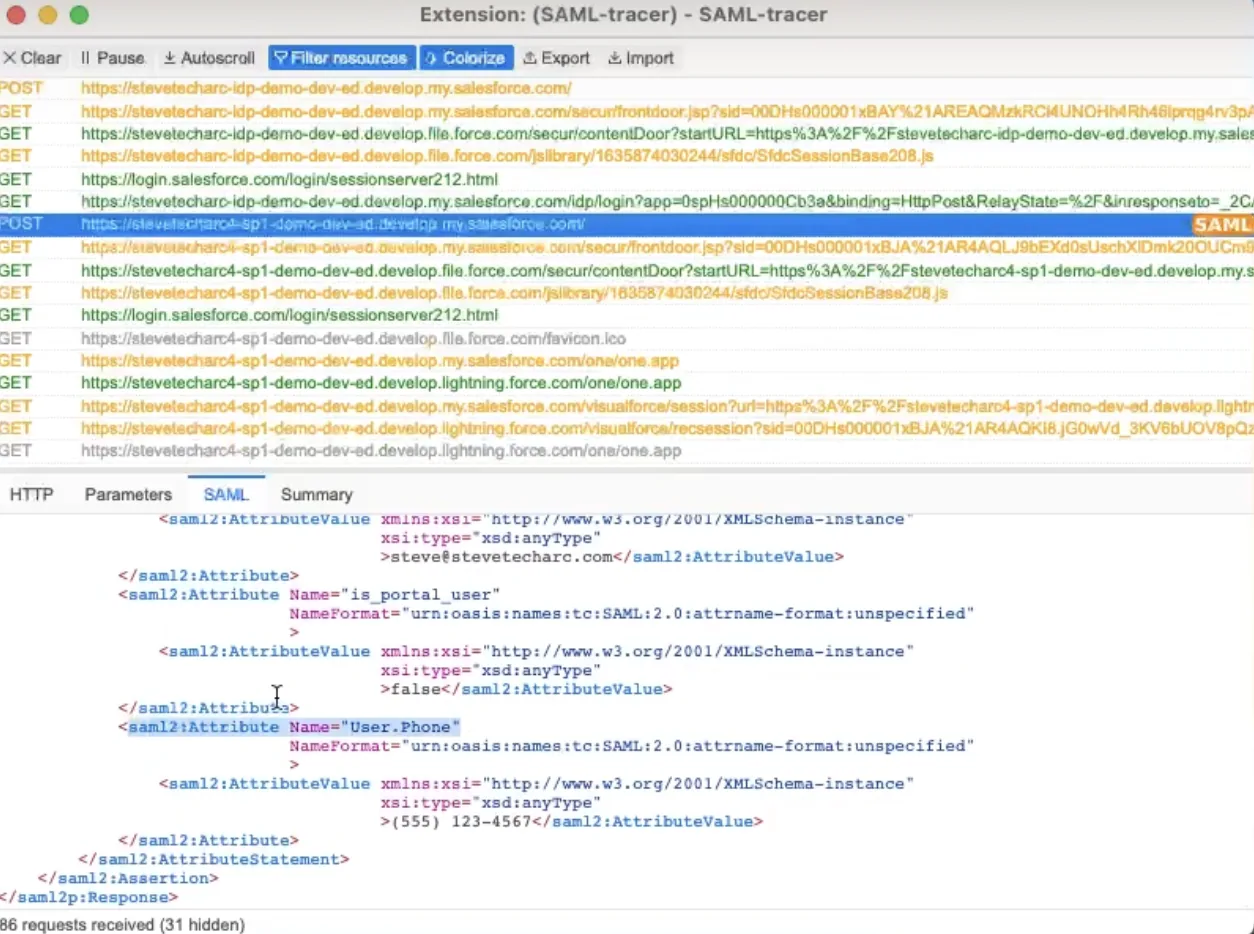
כשמשתמש מנסה להתחבר לספק השירות, הוא מופנה לספק הזהויות לאימות. אחרי התחברות מוצלחת, נתוני המשתמש מתעדכנים ומסתנכרנים אוטומטית. לבדיקה, אפשר להשתמש בכלים כמו SAML Tracer כדי לבחון את מטען ה-SAML ולוודא שנתוני המשתמש מועברים ומתעדכנים במדויק.
סיכום
עם מינימום קוד והגדרות, כניסה יחידה מסוג SAML JIT ב-Salesforce מספקת מנגנון חזק לשמירה על סנכרון נתוני המשתמשים בין ספק הזהויות לספקי השירות. העדכונים אמנם מתרחשים רק כשמשתמשים מתחברים, אבל התכונה הזו מציעה חלופה נטולת טרחה להקמה ולניהול של תהליכי אצווה (batch) לסנכרון נתוני משתמשים. למשתמשים ולמנהלים שמחפשים עדכוני נתונים בזמן אמת בלי צורך באצוות ליליות, SAML JIT הוא פתרון יעיל ששווה לשקול.
לתובנות ולטיפים טכניים נוספים, הישארו איתנו ואל תשכחו להירשם!
הישארו איתנו
צאו לדרך עם Salesforce Identity בביטחון! לתובנות ולטיפים נוספים, הישארו איתנו כאן ב-www.SteveTechArc.com ובערוץ ה-YouTube @SteveTechArc (opens in a new tab). הירשמו והעמיקו את ההבנה שלכם ב-Salesforce Identity.
עוזרים לשנות את העולם בשיתוף מידע על אינטגרציה עם עמיתים ארכיטקטים ועם מי שנמצאים במסע שלהם לארכיטקטורה!
STA 3.7