
أمان Salesforce ببساطة: دليل إلى المصادقة والتفويض ومشاركة السجلات
مرحبًا بك في هذا الدليل عن أمان Salesforce! في هذه المقالة سنلخّص النقاط الأساسية من فيديو YouTube الخاص بنا عن المصادقة والتفويض ومشاركة البيانات في Salesforce.
Salesforce منصة قوية بميزات أمان متينة، لكن التنقل فيها قد يكون معقدًا. وهدفنا أن نبسّط لك هذا التعقيد.
المصادقة والتفويض الأولي:
تخيّل Salesforce مبنًى آمنًا، والمصادقة هي عملية تقرير من يحق له دخول هذا المبنى. هذا التفويض الأولي يحدد ما إذا كان الشخص مسموحًا له بالدخول أم يبقى في الخارج. وهناك آليات وصول مختلفة في Salesforce، مثل المتصفحات والتطبيقات العميلة وواجهات API.
[caption id="" align=“alignnone” width=“1914”]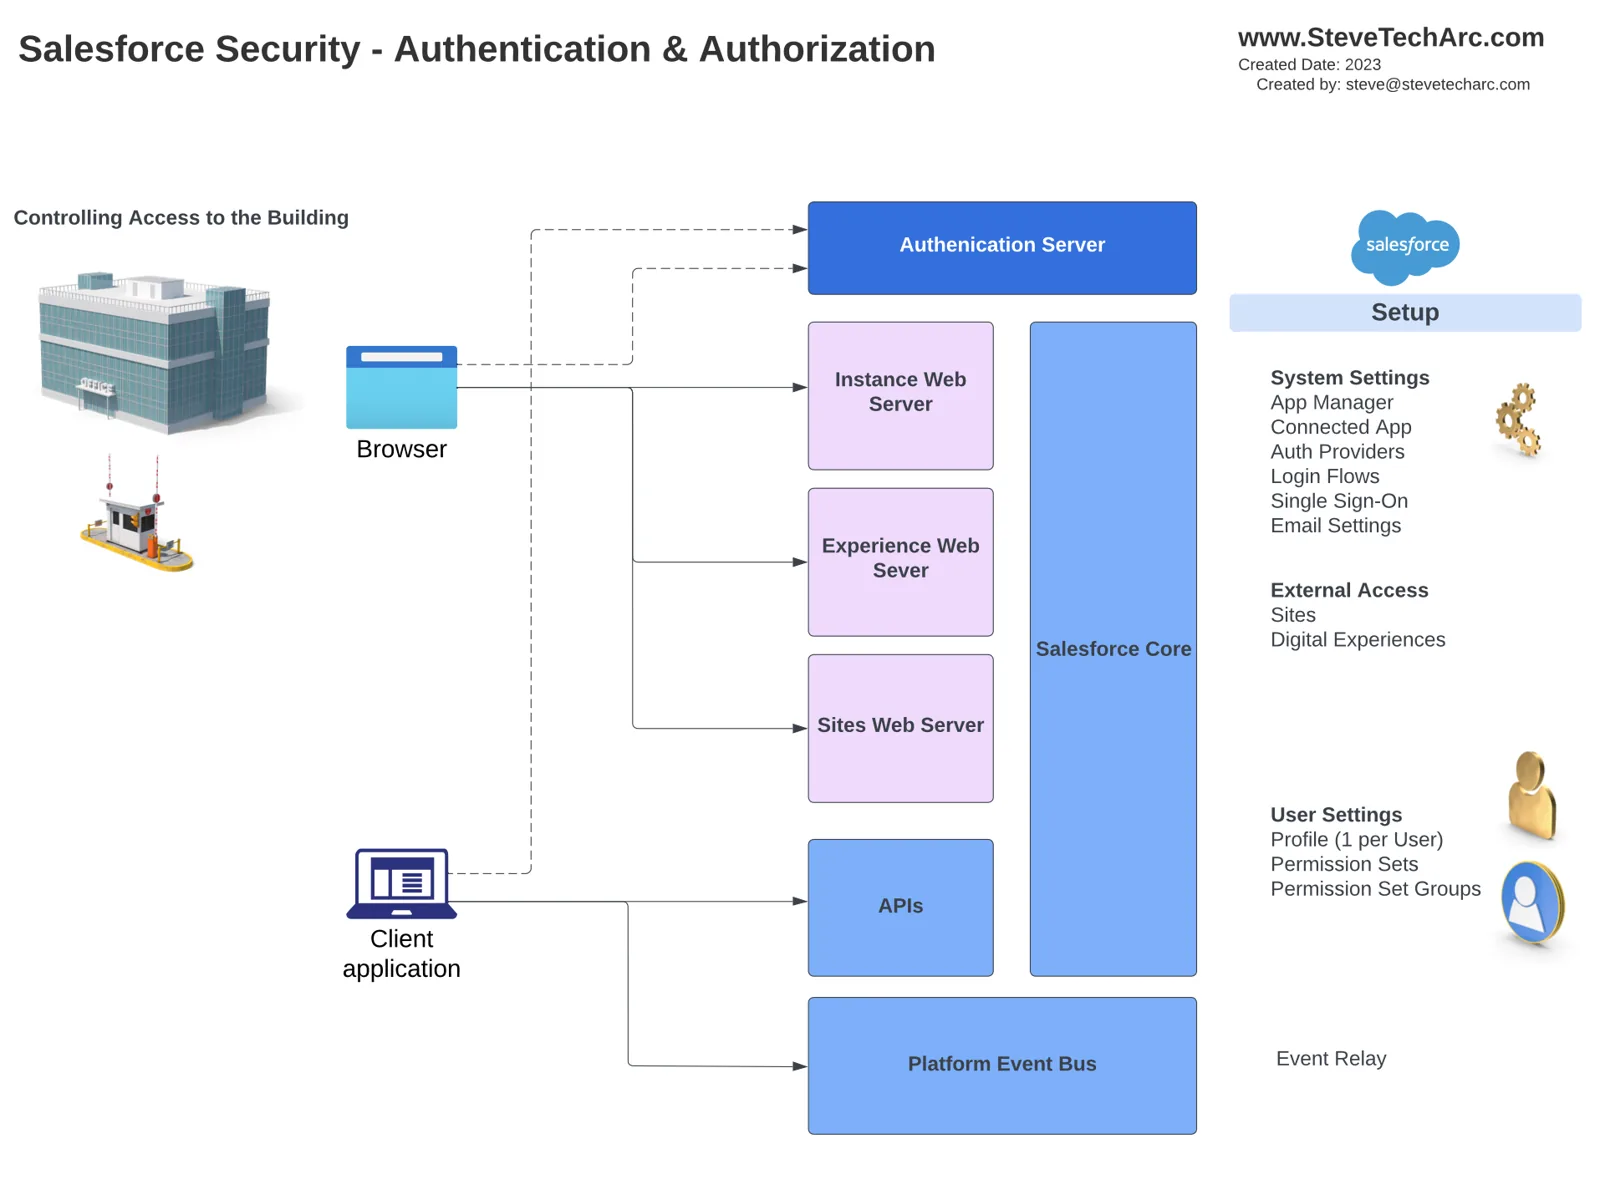 المصادقة والتفويض، أشبه بدخول مبنى عبر نقطة الأمن. [/caption]
تشمل الإعدادات والمكوّنات الأساسية المرتبطة بالمصادقة:
App Manager: يُستخدم لإعداد Salesforce بوصفها موفّر خدمة للدخول الموحّد (SSO).
التطبيقات المتصلة (Connected Apps): تتيح الوصول عبر OAuth لواجهات API والموفّرين الخارجيين.
تدفقات تسجيل الدخول (Login Flows): تتحكم في إجراءات المستخدم أثناء تسجيل دخوله الأول.
إعدادات المستخدمين: ملفات التعريف وآليات الدخول الموحّد.
الأمان على مستوى المبنى:
عند الدخول إلى «المبنى»، يحتاج المستخدمون إلى المصادقة والتفويض للوصول إلى وظائف محددة. ويتضمن الأمان على مستوى المبنى التحكم في ما يستطيع المستخدمون فعله. ومن مكوّناته الأساسية:
App Manager: ضبط الوصول عبر OAuth وللموفّرين الخارجيين.
علامات التبويب (Tabs): تحديد علامات التبويب التي يستطيع المستخدمون الوصول إليها.
Lightning App Builder: إنشاء تخطيطات مخصصة للتطبيقات.
إعدادات المستخدمين: ملفات التعريف وآليات المصادقة بالدخول الموحّد.
مجموعات الأذونات: منح مستويات وصول إضافية للتطبيقات المتصلة.
Event Relay: إرسال أحداث المنصة إلى أنظمة خارجية.
الأمان على مستوى المكتب:
فكّر في «مكاتب» Salesforce على أنها الوظائف والبيانات المختلفة داخل المنصة. ويتحكم الأمان على مستوى المكتب في الوصول إلى هذه المناطق المحددة. ومن المكوّنات والإعدادات:
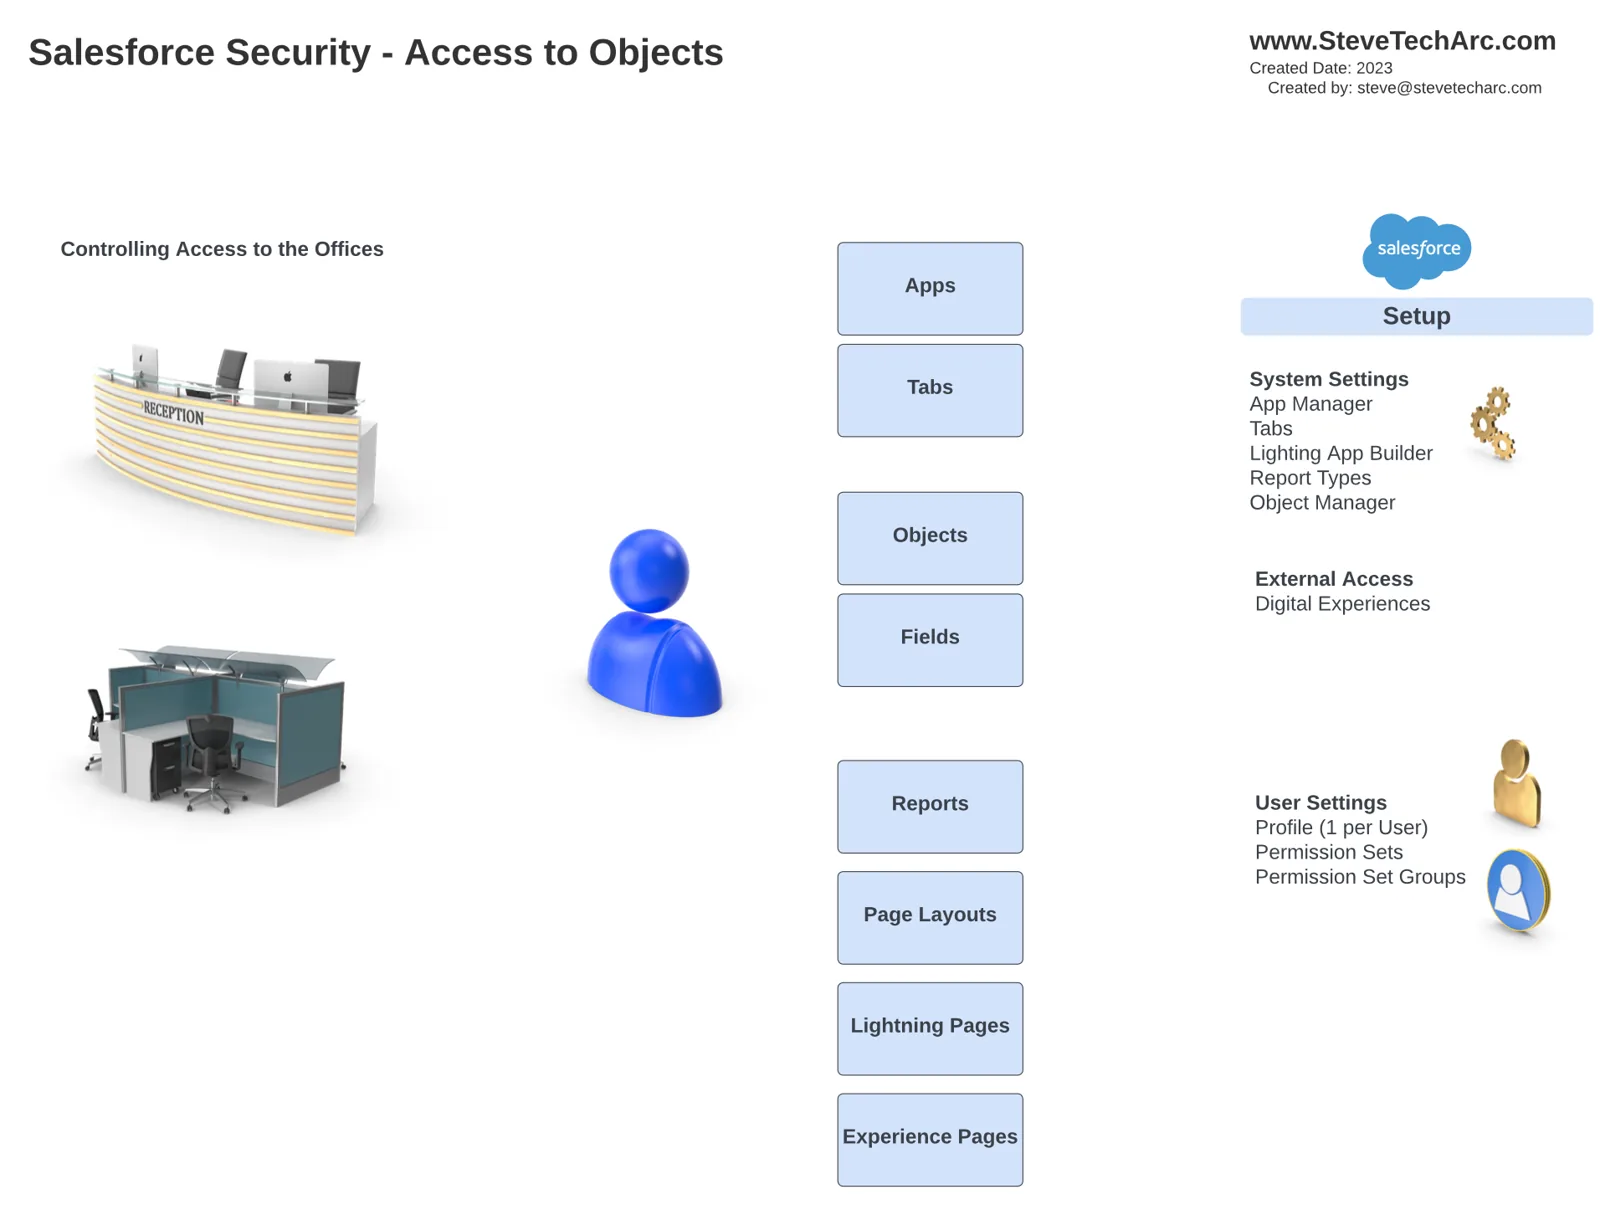
علامات التبويب: تقرير علامات التبويب التي يراها المستخدمون.
Lightning App Builder: ضبط تخطيطات التطبيقات.
أنواع التقارير وObject Manager: التحكم في الوصول إلى الكائنات والحقول.
إعدادات المستخدمين: مجموعات الأذونات ومجموعات مجموعات الأذونات.
Object Manager: التحكم في الوصول إلى الكائنات والحقول
الوصول على مستوى السجل:
يتناول الوصول على مستوى السجل التحكم في السجلات المحددة التي يستطيع المستخدم عرضها أو تعديلها داخل Salesforce. ومن عناصره الأساسية:
[caption id="" align=“alignnone” width=“1910”]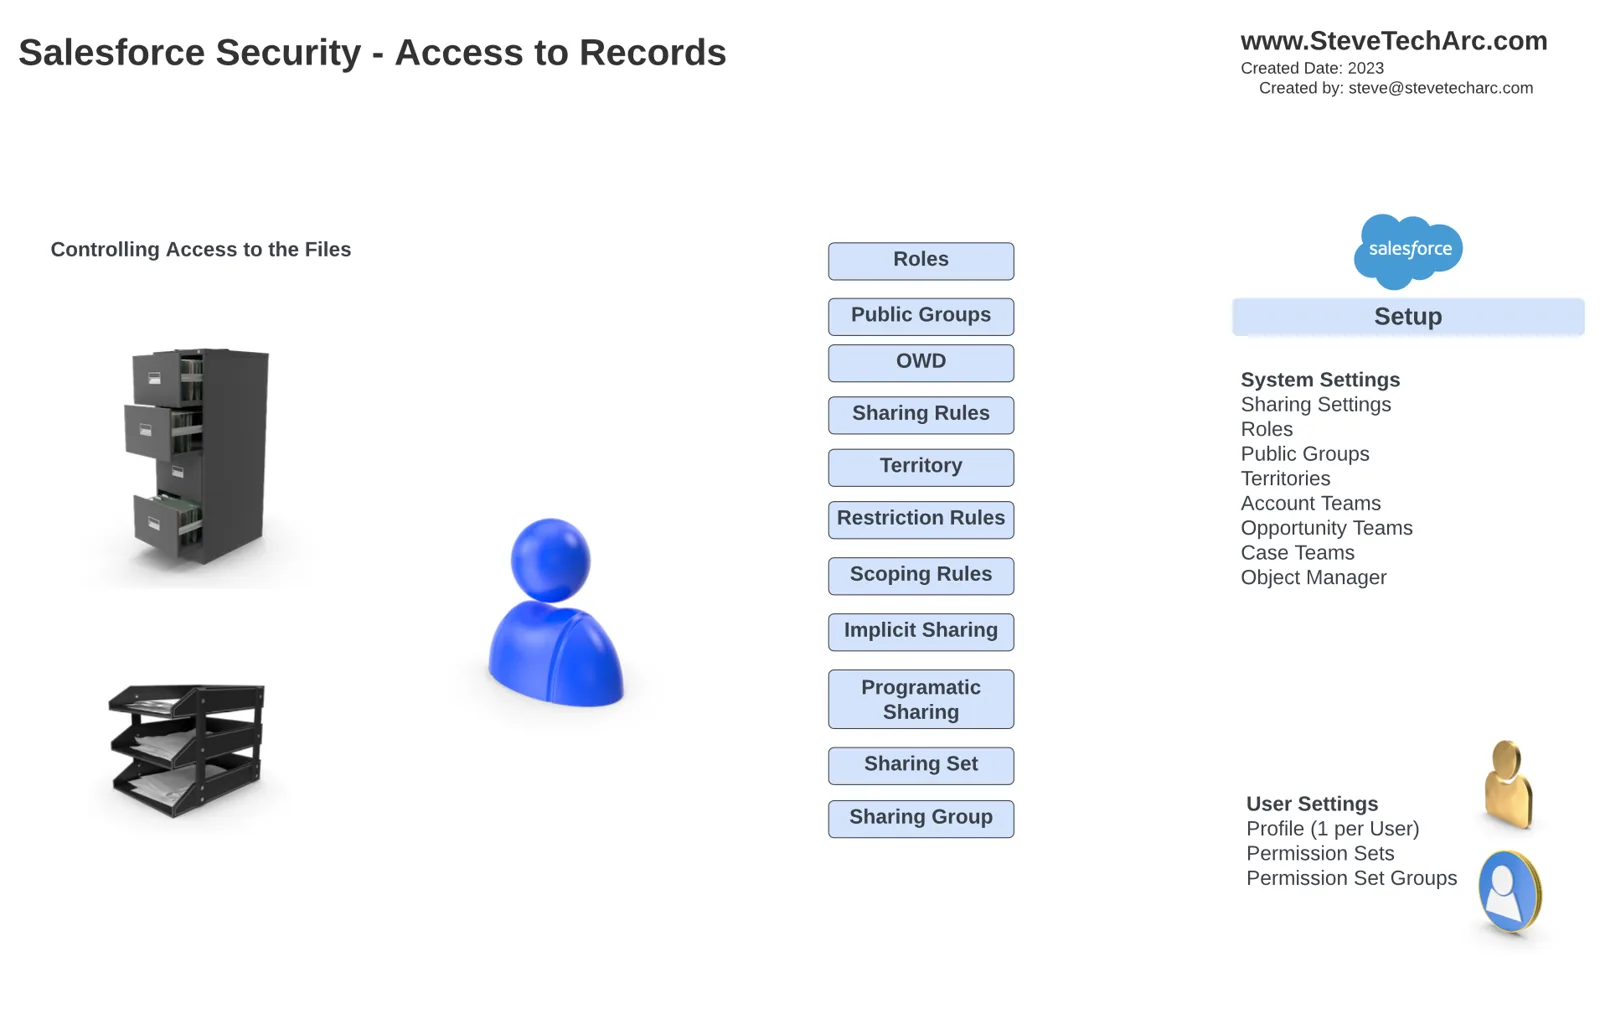 التحكم في الوصول إلى حقول محددة [/caption]
الأدوار (Roles): إعداد التسلسل الهرمي للأدوار.
المجموعات العامة (Public Groups): تعريف مجموعات ذات وصول مشترك.
الإعدادات الافتراضية على مستوى المؤسسة (Org-Wide Defaults): تحديد مستويات الوصول الافتراضية.
قواعد المشاركة: تخصيص الوصول بناءً على معايير أو على المالك.
قيود المناطق (Territories): إدارة الوصول بناءً على المناطق.
المشاركة البرمجية: تطبيق منطق مشاركة مخصص.
Sharing Sets وSharing Groups: خيارات مشاركة إضافية.
الخلاصة:
في هذه المقالة قدّمنا نظرة عامة عالية المستوى على أمان Salesforce، تطرقنا فيها إلى المصادقة والتفويض ومشاركة البيانات. وفهم هذه الجوانب ضروري للحفاظ على بيئة Salesforce آمنة.
كلمة ختامية:
شكرًا لك على قراءة مقالتي! أرجو أن تكون قد وجدت هذا الملخص مفيدًا.
تابعنا هنا على www.SteveTechArc.com وعلى قناة @SteveTechArc (opens in a new tab) على YouTube.
نساعد في تغيير العالم بمشاركة أفكار رائعة مع زملائنا المعماريين ومع من هم في رحلتهم نحو أن يصبحوا معماريين!
نص مكتوب بمساعدة الذكاء الاصطناعي
STA 4.1