
Безпека Salesforce простими словами: посібник з автентифікації, авторизації та спільного доступу до записів
Ласкаво просимо до цього посібника з безпеки Salesforce! У цьому пості ми підсумуємо ключові тези нашого відео на YouTube про автентифікацію, авторизацію і спільний доступ до даних у Salesforce.
Salesforce — потужна платформа з надійними функціями безпеки, але в них може бути складно зорієнтуватися. Ми хочемо спростити для вас цю складність.
Автентифікація й початкова авторизація:
Уявіть Salesforce як захищену будівлю, а автентифікацію — як процес вирішення, хто отримує доступ до цієї будівлі. Ця початкова авторизація визначає, чи пустять людину всередину, чи залишать ззовні. У Salesforce є різні механізми доступу, як-от браузери, клієнтські застосунки й API.
[caption id="" align=“alignnone” width=“1914”]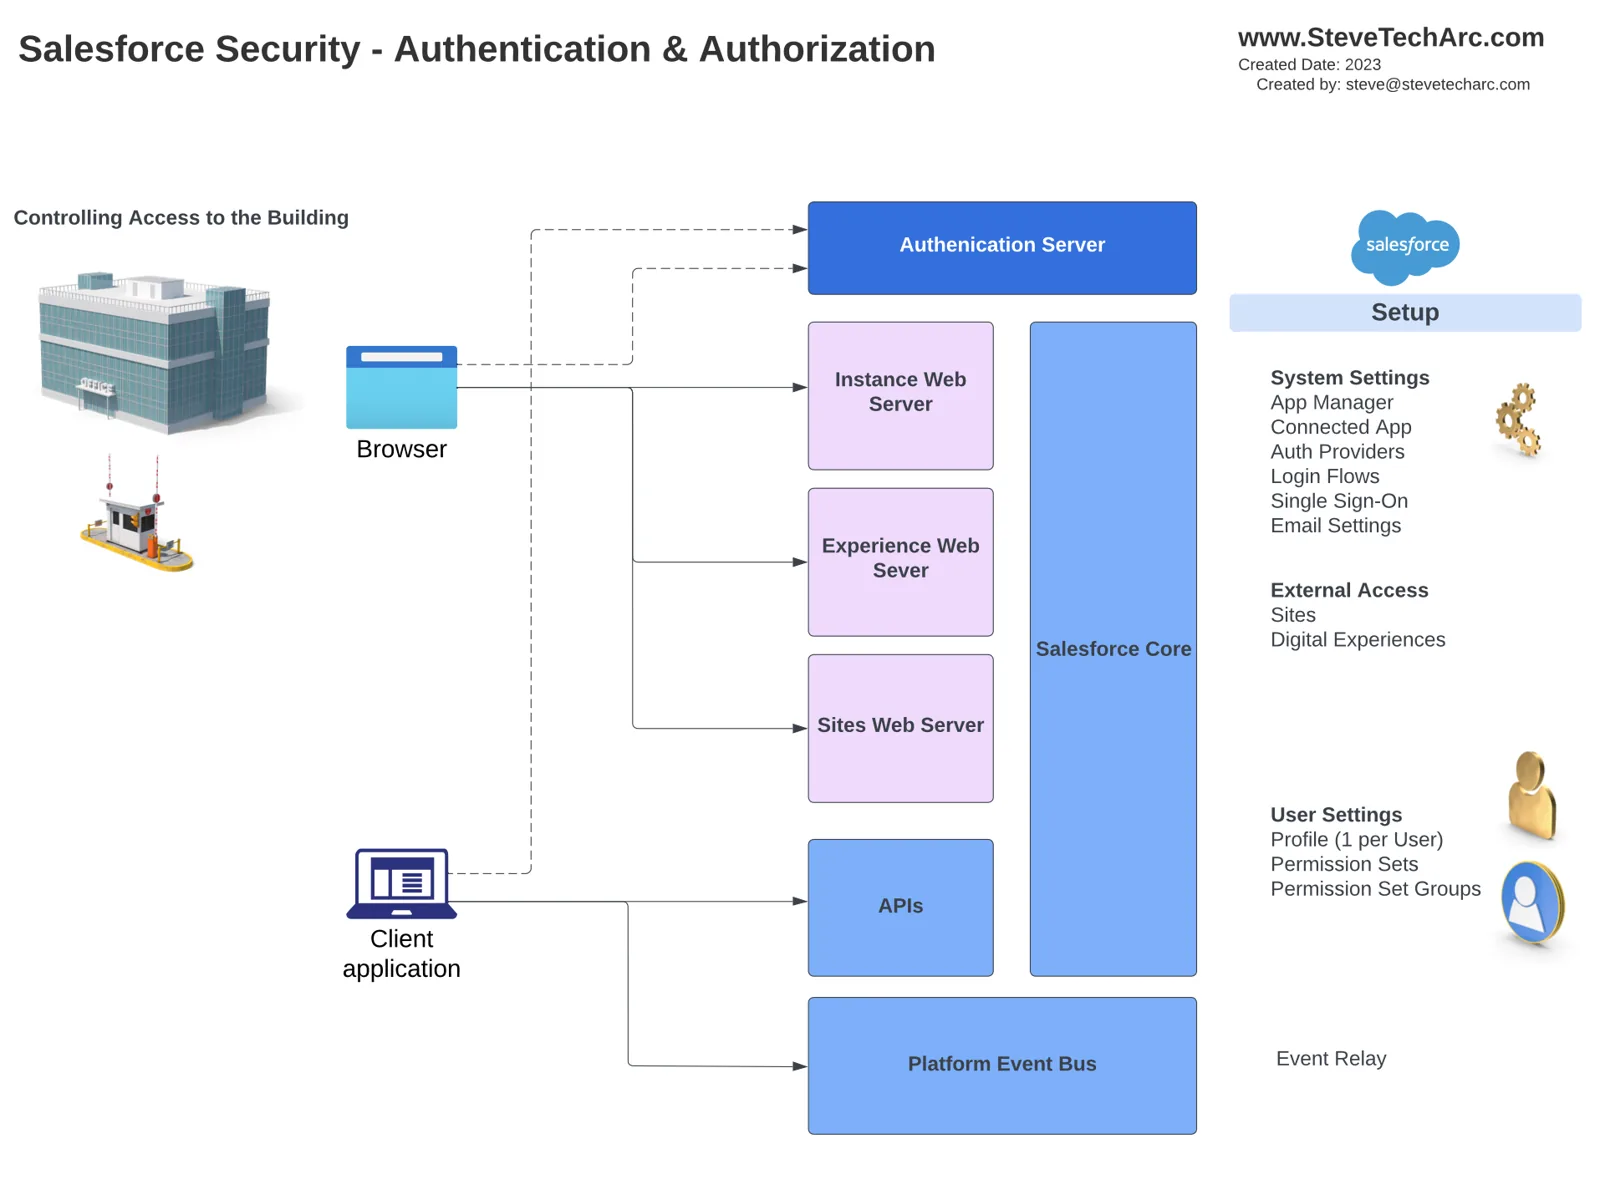 Автентифікація й авторизація — як потрапити в будівлю через охорону. [/caption]
Ключові налаштування й компоненти, пов’язані з автентифікацією:
App Manager: Використовується для налаштування Salesforce як постачальника послуг єдиного входу (SSO).
Connected Apps: Дають доступ до OAuth для API і зовнішніх постачальників.
Login Flows: Контролюють дії користувача під час першого входу.
Налаштування користувачів: Профілі й механізми єдиного входу.
Безпека на рівні будівлі:
Потрапивши в «будівлю», користувачі потребують автентифікації й авторизації, щоб отримати доступ до конкретних функцій. Безпека на рівні будівлі — це контроль того, що користувачі можуть робити. Ключові компоненти:
App Manager: Налаштування доступу для OAuth і зовнішніх постачальників.
Вкладки: Визначення, до яких вкладок користувачі мають доступ.
Lightning App Builder: Створення користувацьких макетів застосунків.
Налаштування користувачів: Профілі й механізми автентифікації єдиного входу.
Набори дозволів: Надання додаткових рівнів доступу для connected apps.
Event Relay: Надсилання platform events у зовнішні системи.
Безпека на рівні кабінетів:
Уявіть кабінети Salesforce як різні функції й дані платформи. Безпека на рівні кабінетів контролює доступ до цих конкретних зон. Компоненти й налаштування:
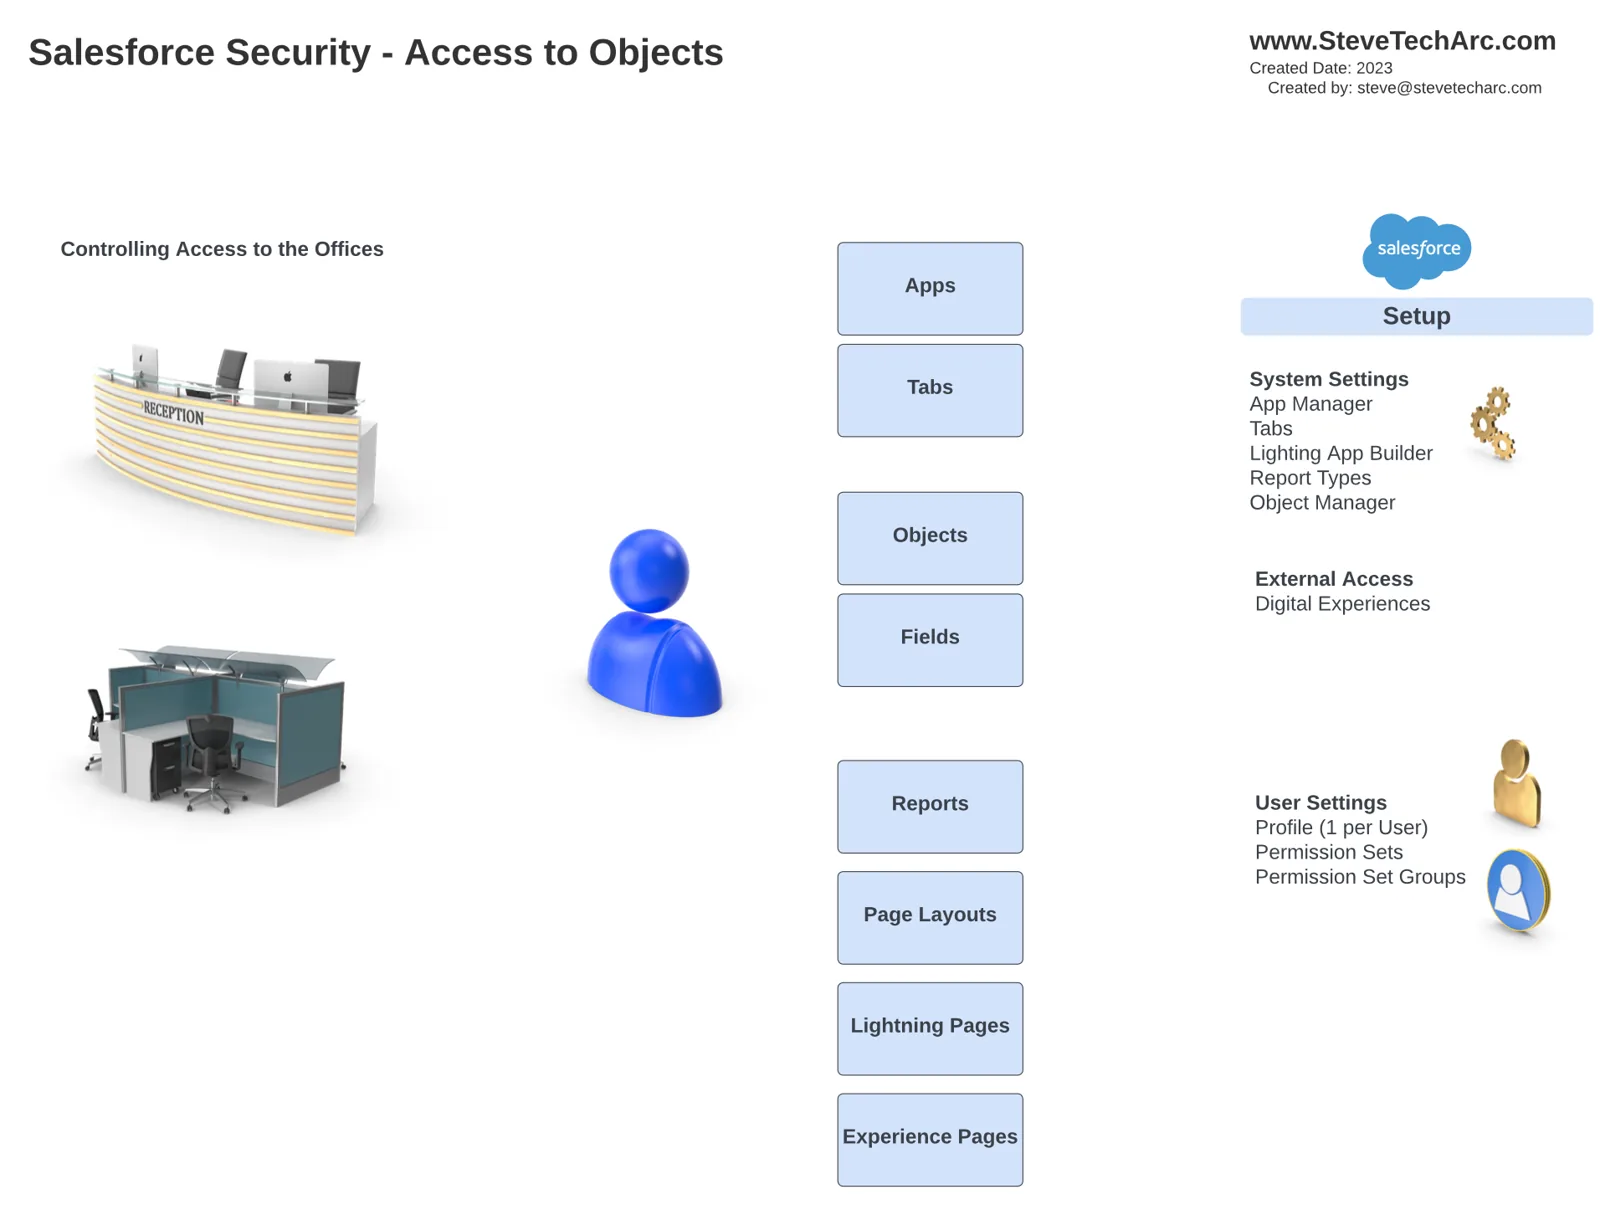
Вкладки: Вирішення, які вкладки бачать користувачі.
Lightning App Builder: Налаштування макетів застосунків.
Типи звітів і Object Manager: Контроль доступу до об’єктів і полів.
Налаштування користувачів: Набори дозволів і групи наборів дозволів.
Object Manager: Контроль доступу до об’єктів і полів
Доступ на рівні записів:
Доступ на рівні записів — це контроль того, які саме записи користувач може переглядати чи редагувати в Salesforce. Ключові елементи:
[caption id="" align=“alignnone” width=“1910”]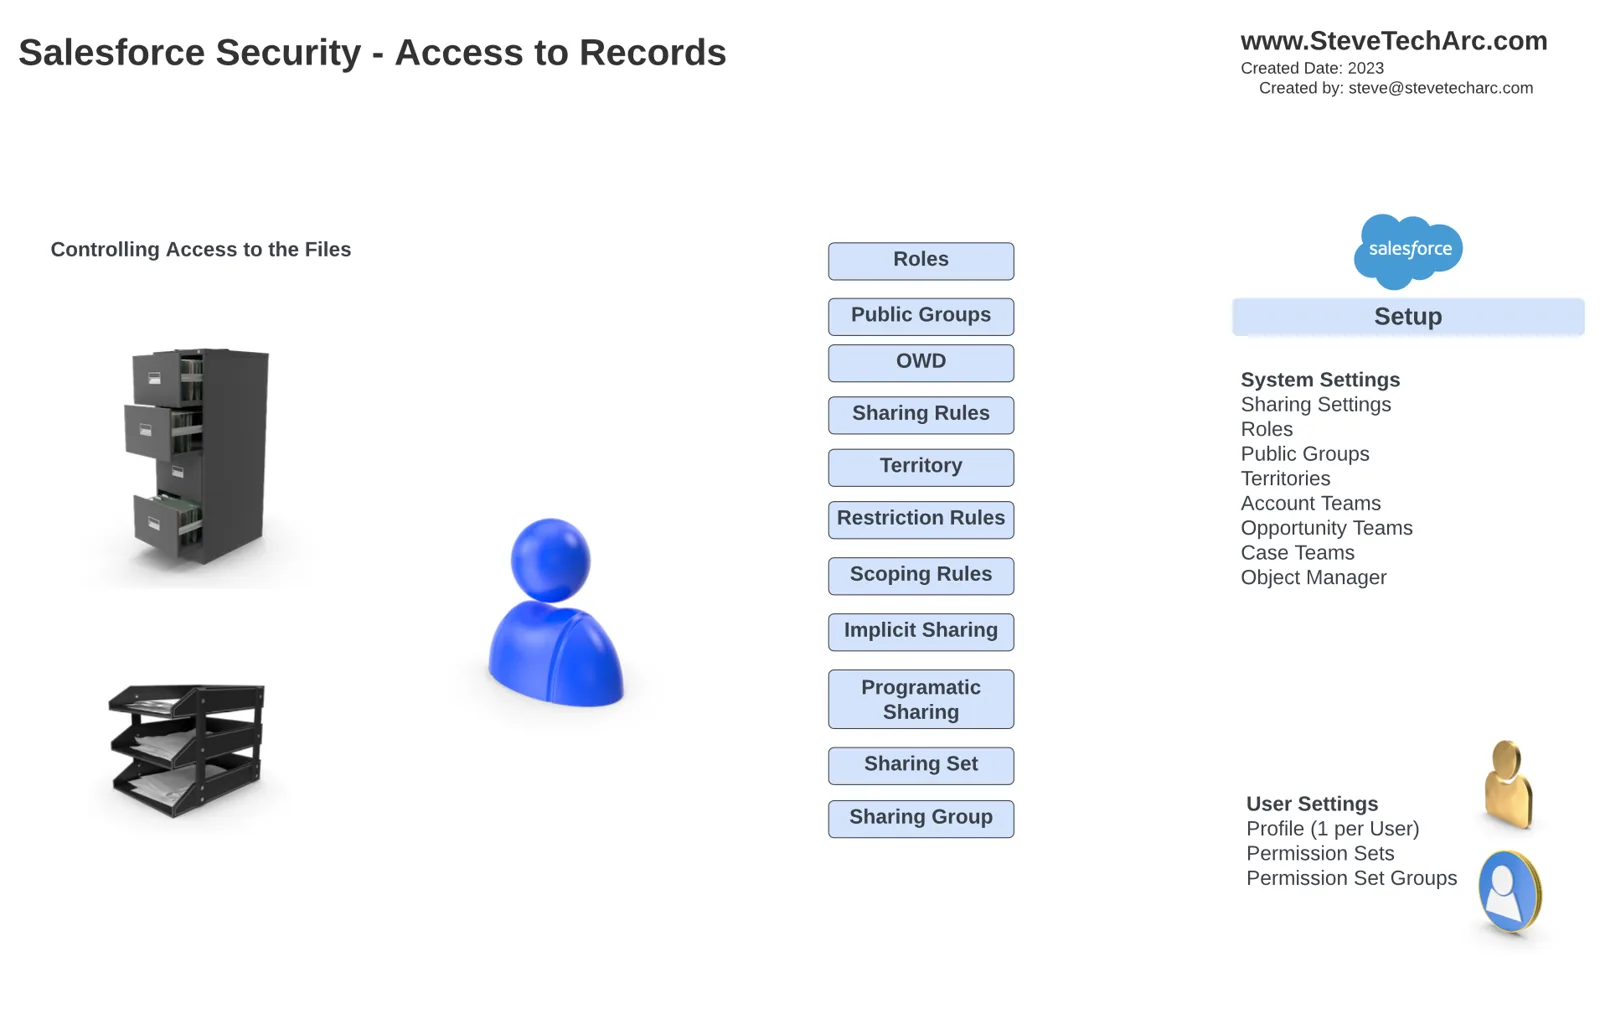 Контроль доступу до конкретних полів [/caption]
Ролі: Налаштування ієрархії ролей.
Публічні групи: Визначення груп зі спільним доступом.
Налаштування за замовчуванням для org (OWD): Встановлення рівнів доступу за замовчуванням.
Правила спільного доступу: Налаштування доступу за критеріями чи власником.
Обмеження територій: Керування доступом на основі територій.
Програмний спільний доступ: Реалізація користувацької логіки спільного доступу.
Sharing Sets і Sharing Groups: Додаткові варіанти спільного доступу.
Висновок:
У цьому пості ми дали загальний огляд безпеки Salesforce, торкнувшись автентифікації, авторизації та спільного доступу до даних. Розуміння цих аспектів необхідне для підтримки захищеного середовища Salesforce.
Заключні слова:
Дякую, що прочитали мій пост! Сподіваюся, цей підсумок був корисним.
Слідкуйте за новинами тут, на www.SteveTechArc.com, і на YouTube-каналі @SteveTechArc (opens in a new tab).
Допомагаю змінювати світ, ділячись цікавими думками з колегами-архітекторами і тими, хто йде до архітектури!
Транскрипт оброблено за допомогою ШІ
STA 4.1