
La seguridad de Salesforce, simplificada: una guía de autenticación, autorización y uso compartido de registros
¡Bienvenido a esta guía de seguridad de Salesforce! En este post resumimos los puntos clave de nuestro video de YouTube sobre autenticación, autorización y uso compartido de datos en Salesforce.
Salesforce es una plataforma poderosa, con funciones de seguridad robustas, pero puede ser compleja. Queremos simplificarte esa complejidad.
Autenticación y autorización inicial:
Imagina Salesforce como un edificio protegido, y la autenticación como el proceso que decide quién puede entrar. Esta autorización inicial determina si alguien entra o se queda afuera. Salesforce tiene varios mecanismos de acceso, como navegadores, aplicaciones cliente y API.
[caption id="" align=“alignnone” width=“1914”]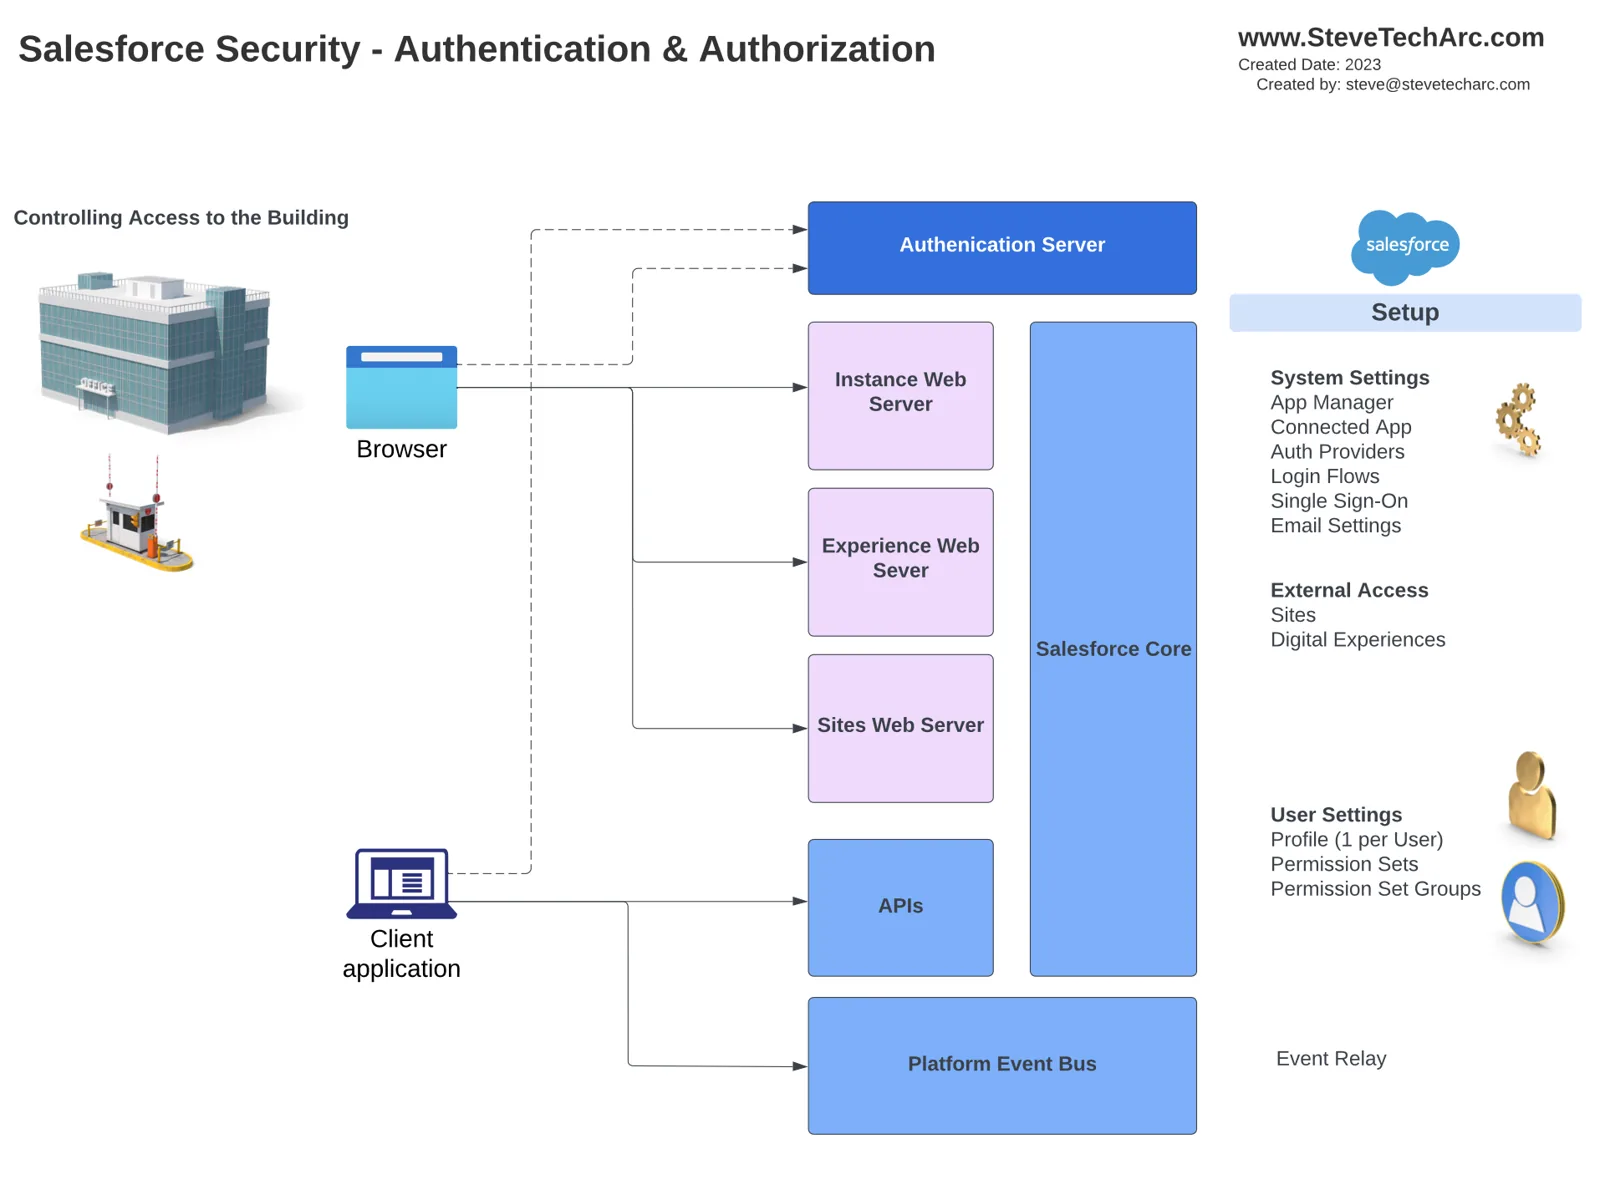 Autenticación y autorización, como pasar el control de seguridad para entrar a un edificio. [/caption]
Entre las principales configuraciones y componentes relacionados con la autenticación están:
Administrador de aplicaciones: para configurar Salesforce como proveedor de servicio de inicio de sesión único (SSO).
Aplicaciones conectadas: permiten el acceso OAuth para API y proveedores externos.
Flujos de inicio de sesión: controlan lo que hacen los usuarios al iniciar sesión por primera vez.
Configuración de usuarios: perfiles y mecanismos de inicio de sesión único.
Seguridad a nivel de edificio:
Ya dentro del “edificio”, los usuarios necesitan autenticación y autorización para acceder a funciones concretas. Seguridad a nivel de edificio significa controlar lo que pueden hacer los usuarios. Los componentes principales son:
Administrador de aplicaciones: configurar el acceso para OAuth y proveedores externos.
Pestañas: definir a qué pestañas pueden acceder los usuarios.
Generador de aplicaciones Lightning: crear diseños de aplicación personalizados.
Configuración de usuarios: perfiles y mecanismos de autenticación por inicio de sesión único.
Conjuntos de permisos: otorgar niveles de acceso adicionales a las aplicaciones conectadas.
Event Relay: enviar eventos de plataforma a sistemas externos.
Seguridad a nivel de oficina:
Piensa en las oficinas de Salesforce como las distintas funciones y datos de la plataforma. La seguridad a nivel de oficina controla el acceso a esas áreas. Componentes y configuraciones:
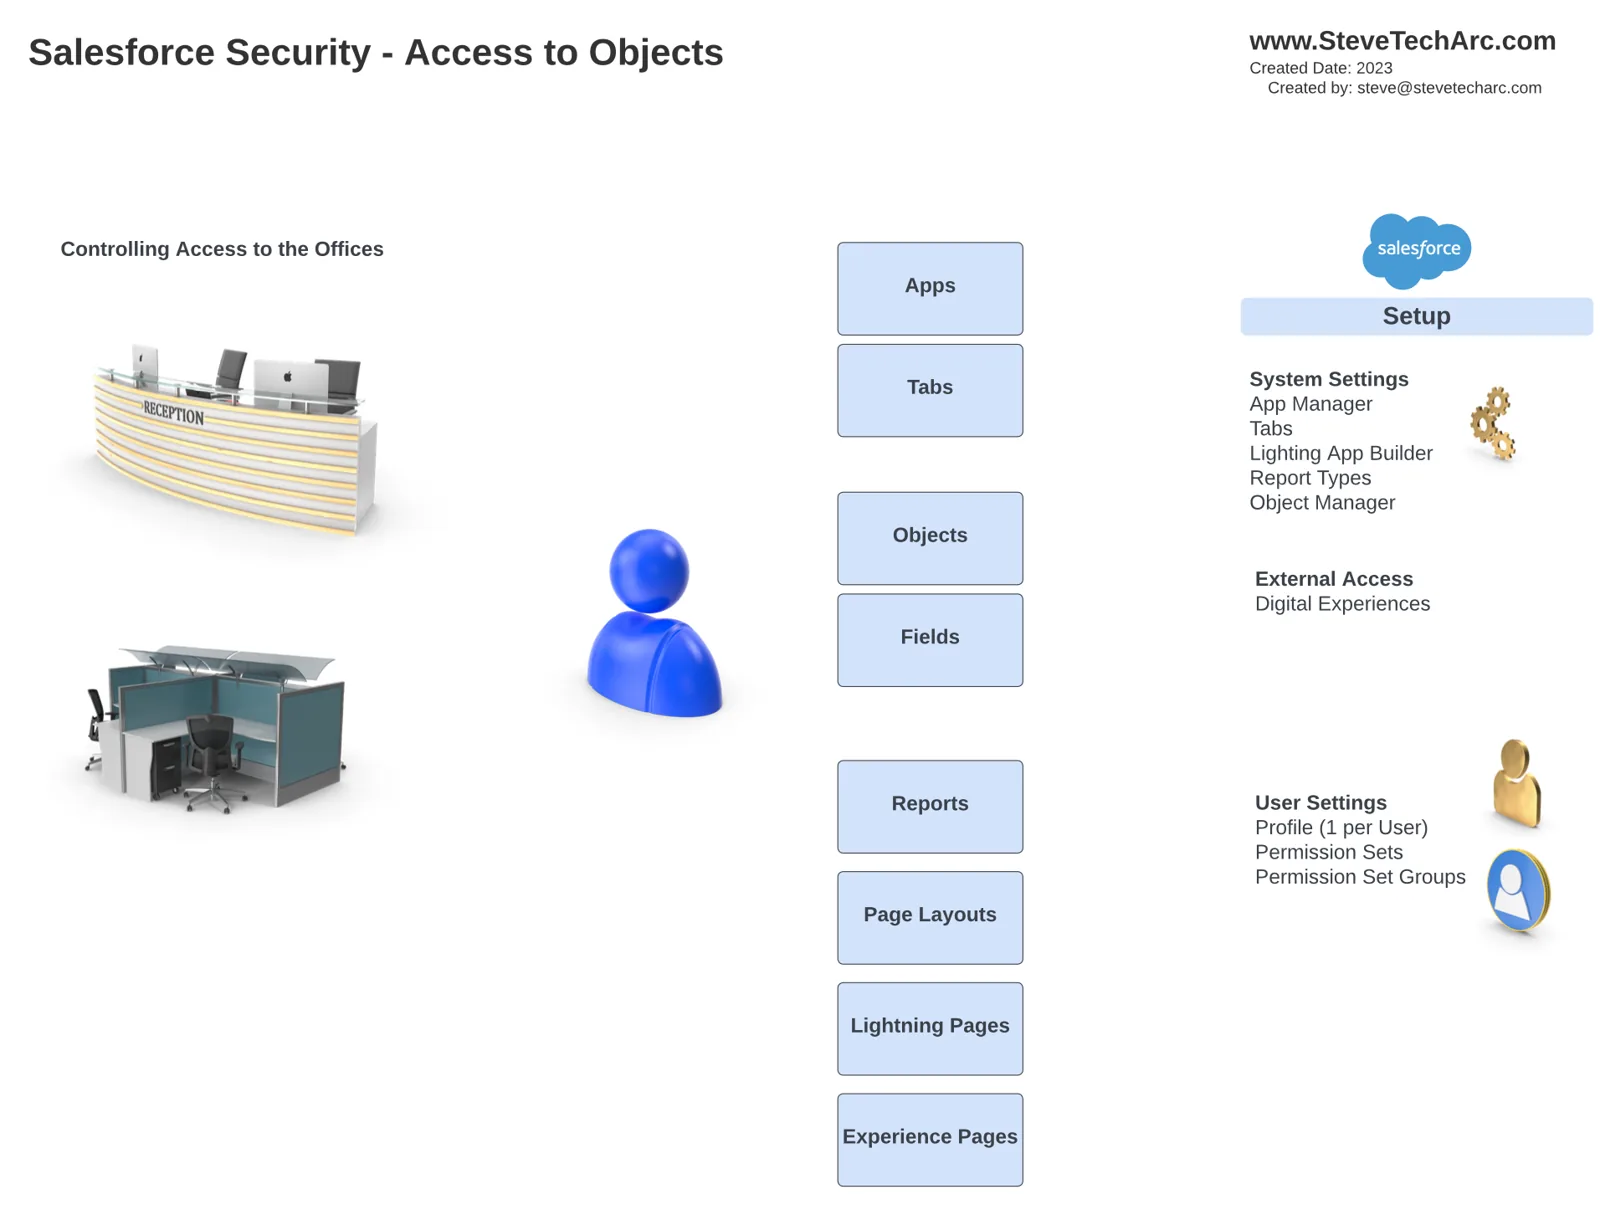
Pestañas: decidir qué pestañas ven los usuarios.
Generador de aplicaciones Lightning: configurar los diseños de aplicación.
Tipos de reporte y Administrador de objetos: controlar el acceso a objetos y campos.
Configuración de usuarios: conjuntos de permisos y grupos de conjuntos de permisos.
Administrador de objetos: controlar el acceso a objetos y campos.
Acceso a nivel de registro:
El acceso a nivel de registro consiste en controlar qué registros concretos puede ver o editar alguien en Salesforce. Los elementos principales son:
[caption id="" align=“alignnone” width=“1910”]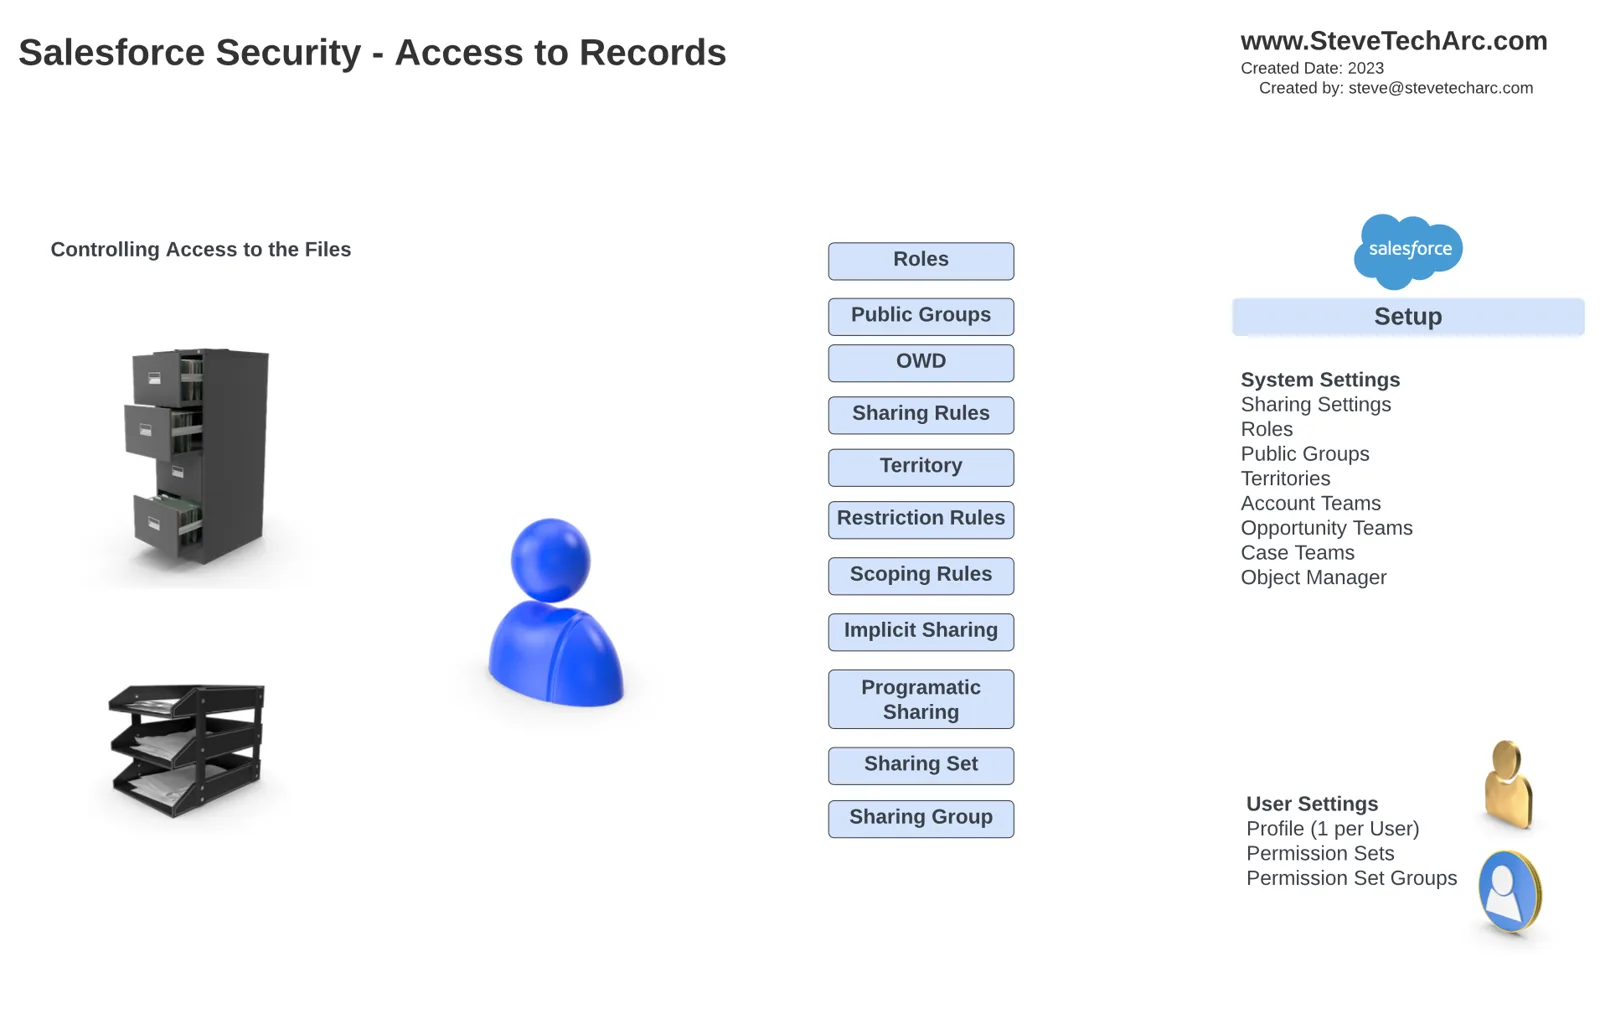 Controlar el acceso a campos específicos [/caption]
Roles: armar una jerarquía de roles.
Grupos públicos: definir grupos con acceso compartido.
Valores predeterminados de toda la organización: definir los niveles de acceso predeterminados.
Reglas de uso compartido: ajustar el acceso por criterios o por propietario.
Restricciones de territorio: gestionar el acceso por territorio.
Uso compartido programático: implementar una lógica de uso compartido propia.
Conjuntos de uso compartido y grupos de uso compartido: otras opciones de uso compartido.
Conclusión:
En este post dimos un panorama de la seguridad de Salesforce, pasando por la autenticación, la autorización y el uso compartido de datos. Entender estos aspectos es esencial para mantener seguro un entorno de Salesforce.
Para cerrar:
¡Gracias por leer mi post! Espero que el resumen te haya sido útil.
Sigue atento aquí en www.SteveTechArc.com y en el canal de YouTube @SteveTechArc (opens in a new tab).
¡Ayudando a cambiar el mundo compartiendo buenas ideas con otros arquitectos y con quienes están en camino de serlo!
Transcripción hecha con ayuda de IA
STA 4.1