
Salesforce 安全简明指南:认证、授权与记录共享
欢迎阅读这份 Salesforce 安全指南!在这篇文章中,我们总结了我们关于 Salesforce 认证、授权和数据共享的 YouTube 视频的要点。
Salesforce 是一个功能强大、安全特性稳健的平台,但它可能很复杂。我们希望为你化繁为简。
认证与最初的授权:
把 Salesforce 想象成一栋受保护的建筑,而认证就是决定谁能进去的过程。这种最初的授权决定了一个人是被放进来,还是被挡在门外。Salesforce 有多种访问机制,比如浏览器、客户端应用和 API。
[caption id="" align=“alignnone” width=“1914”]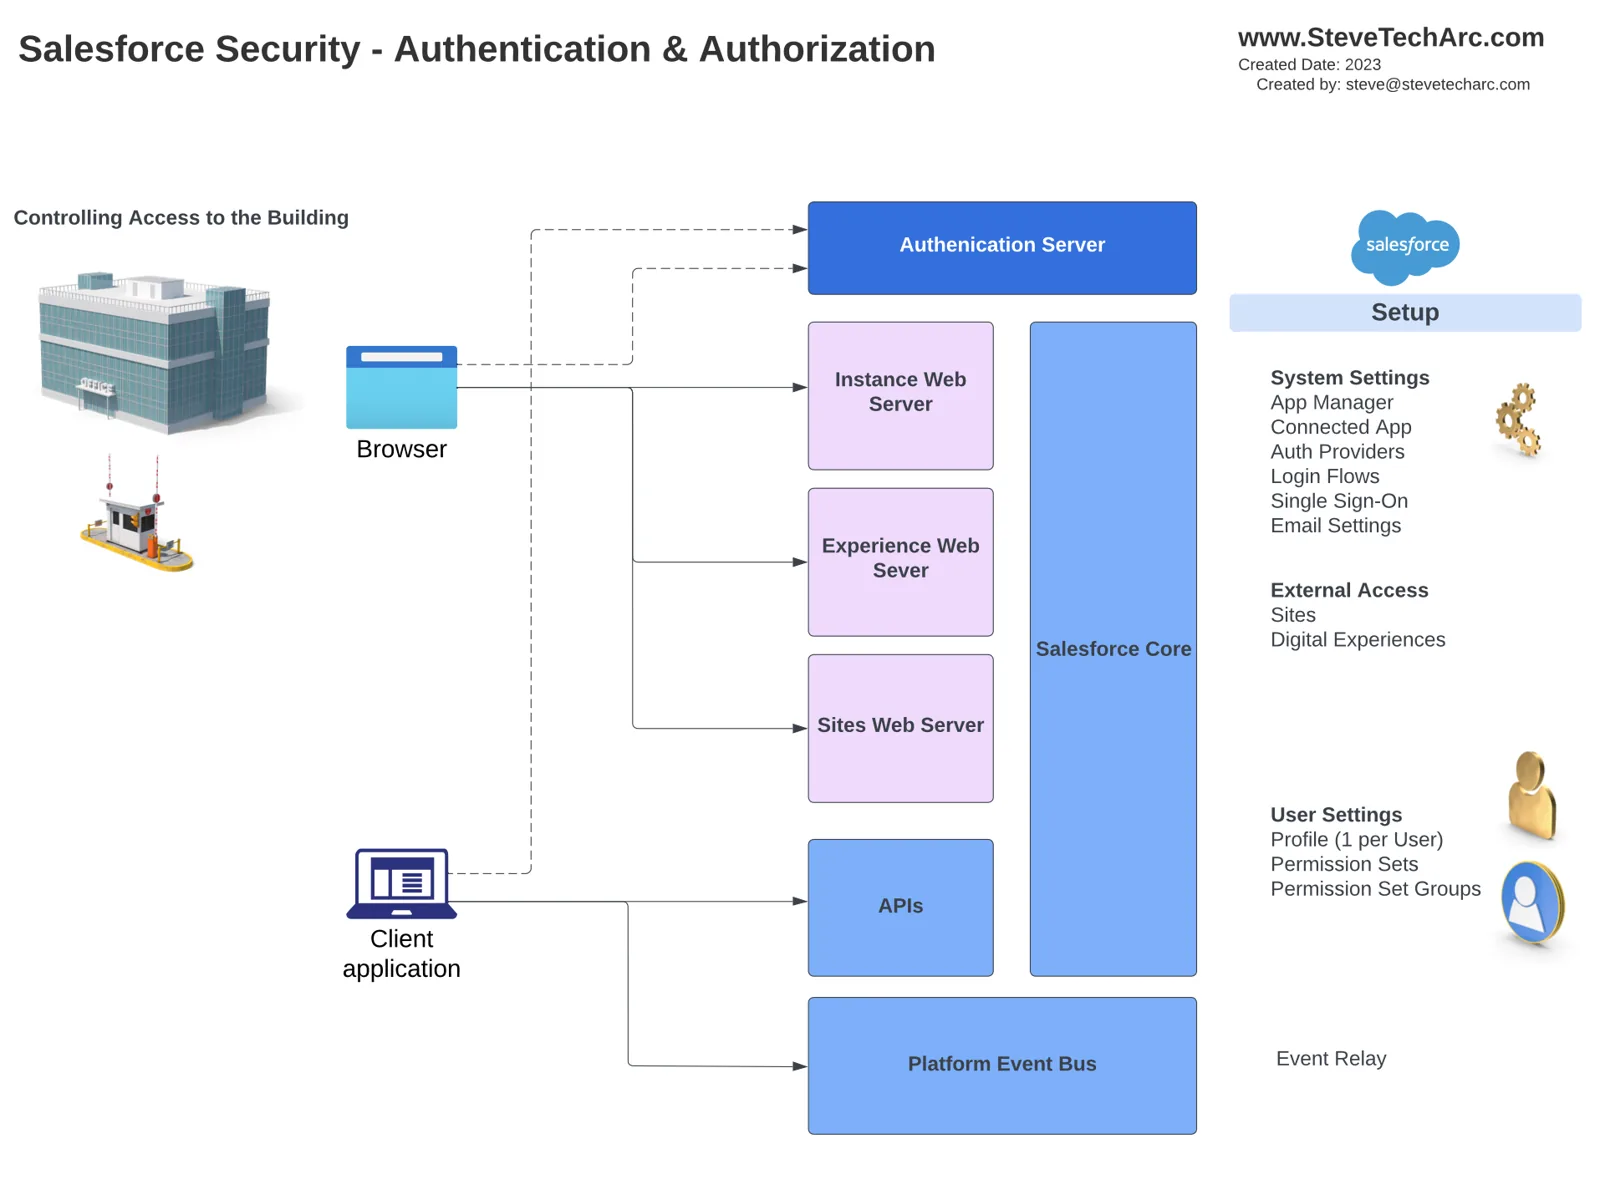 认证和授权,就像通过安检进入一栋建筑。 [/caption]
与认证相关的关键设置和组件包括:
**应用管理器:**用于把 Salesforce 设置为单点登录(SSO)的服务提供商。
**连接的应用:**为 API 和外部提供商启用 OAuth 访问。
**登录流:**控制用户首次登录时要做什么。
**用户设置:**简档和单点登录机制。
建筑层面的安全:
进入“建筑”之后,用户需要认证和授权才能访问特定的功能。建筑层面的安全意味着控制用户可以做什么。关键组件有:
**应用管理器:**为 OAuth 和外部提供商配置访问权限。
**选项卡:**定义用户可以访问哪些选项卡。
**Lightning 应用程序生成器:**创建自定义的应用布局。
**用户设置:**简档和单点登录认证机制。
**权限集:**为连接的应用授予额外的访问级别。
**Event Relay:**把平台事件发送到外部系统。
办公室层面的安全:
把 Salesforce 中的办公室想象成平台的各种功能和数据。办公室层面的安全控制对这些区域的访问。组件和设置包括:
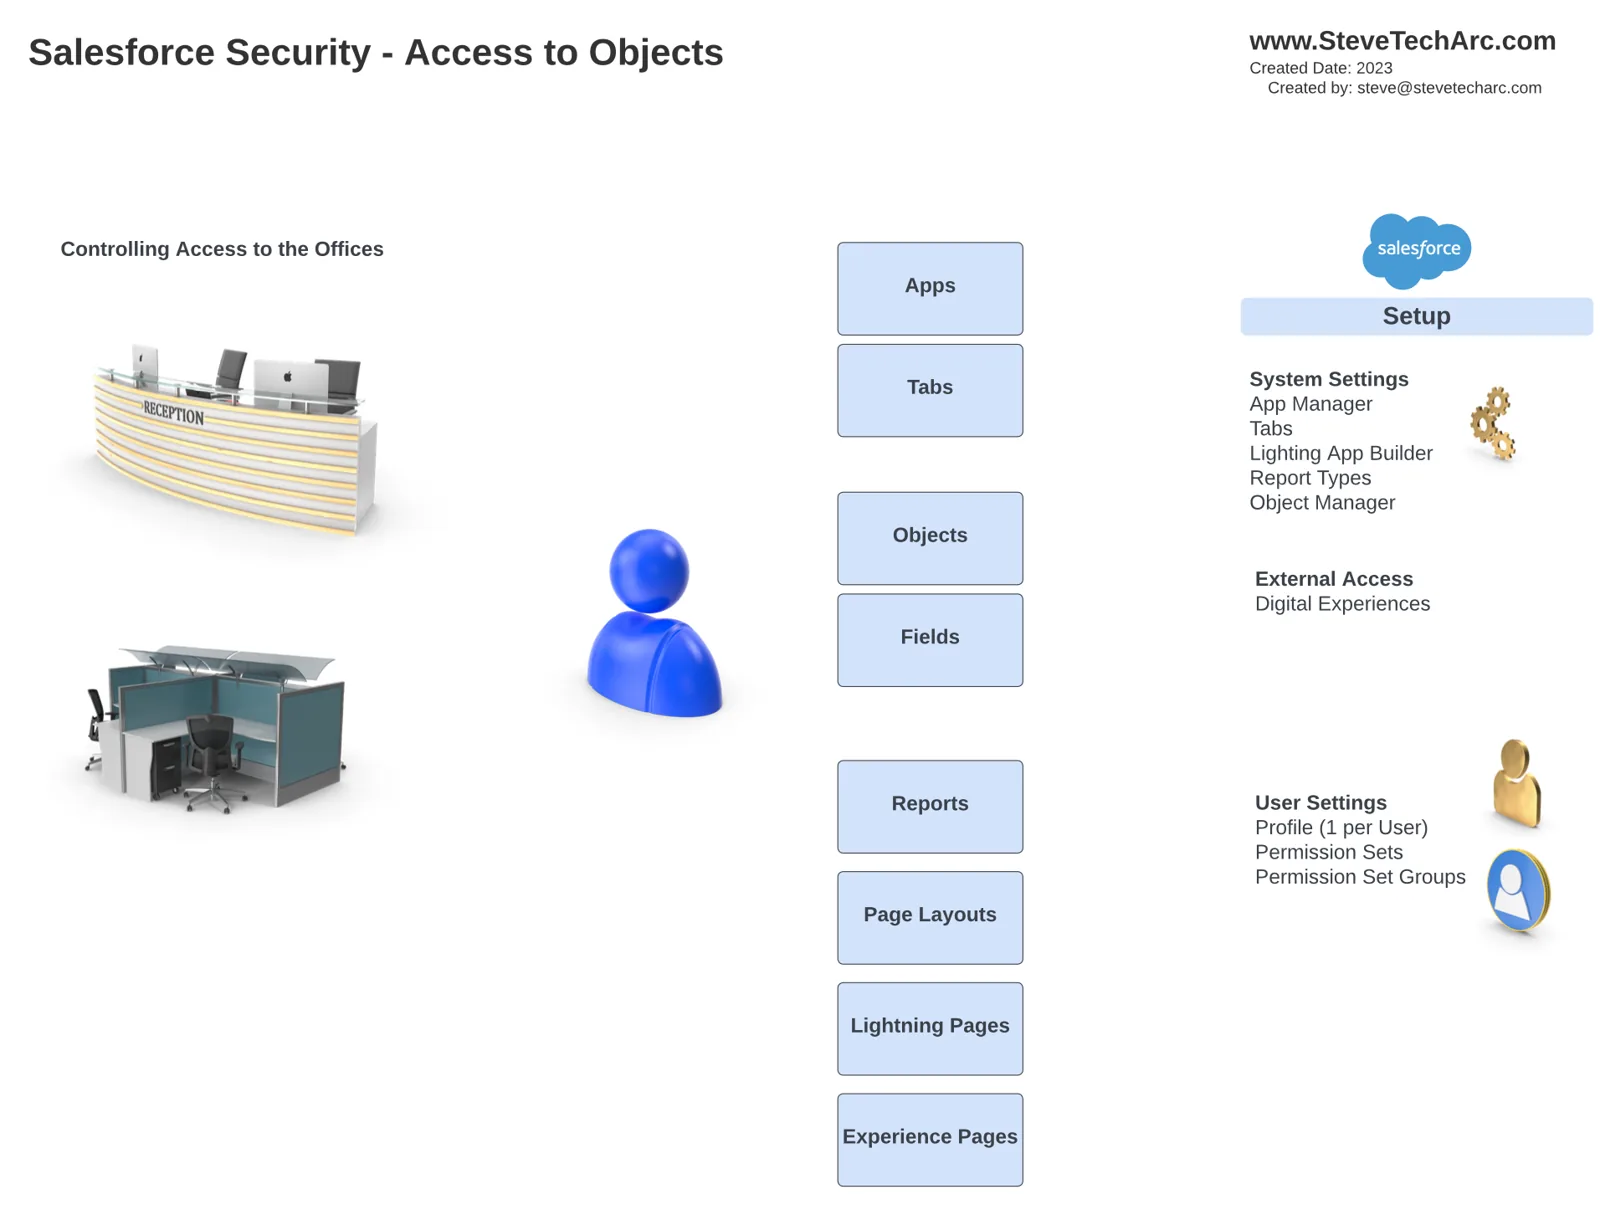
选项卡:决定用户能看到哪些选项卡。
**Lightning 应用程序生成器:**配置应用布局。
**报表类型和对象管理器:**控制对对象和字段的访问。
**用户设置:**权限集和权限集组。
**对象管理器:**控制对对象和字段的访问。
记录层面的访问:
记录层面的访问是关于控制一个人在 Salesforce 中可以查看或编辑哪些具体的记录。关键要素有:
[caption id="" align=“alignnone” width=“1910”]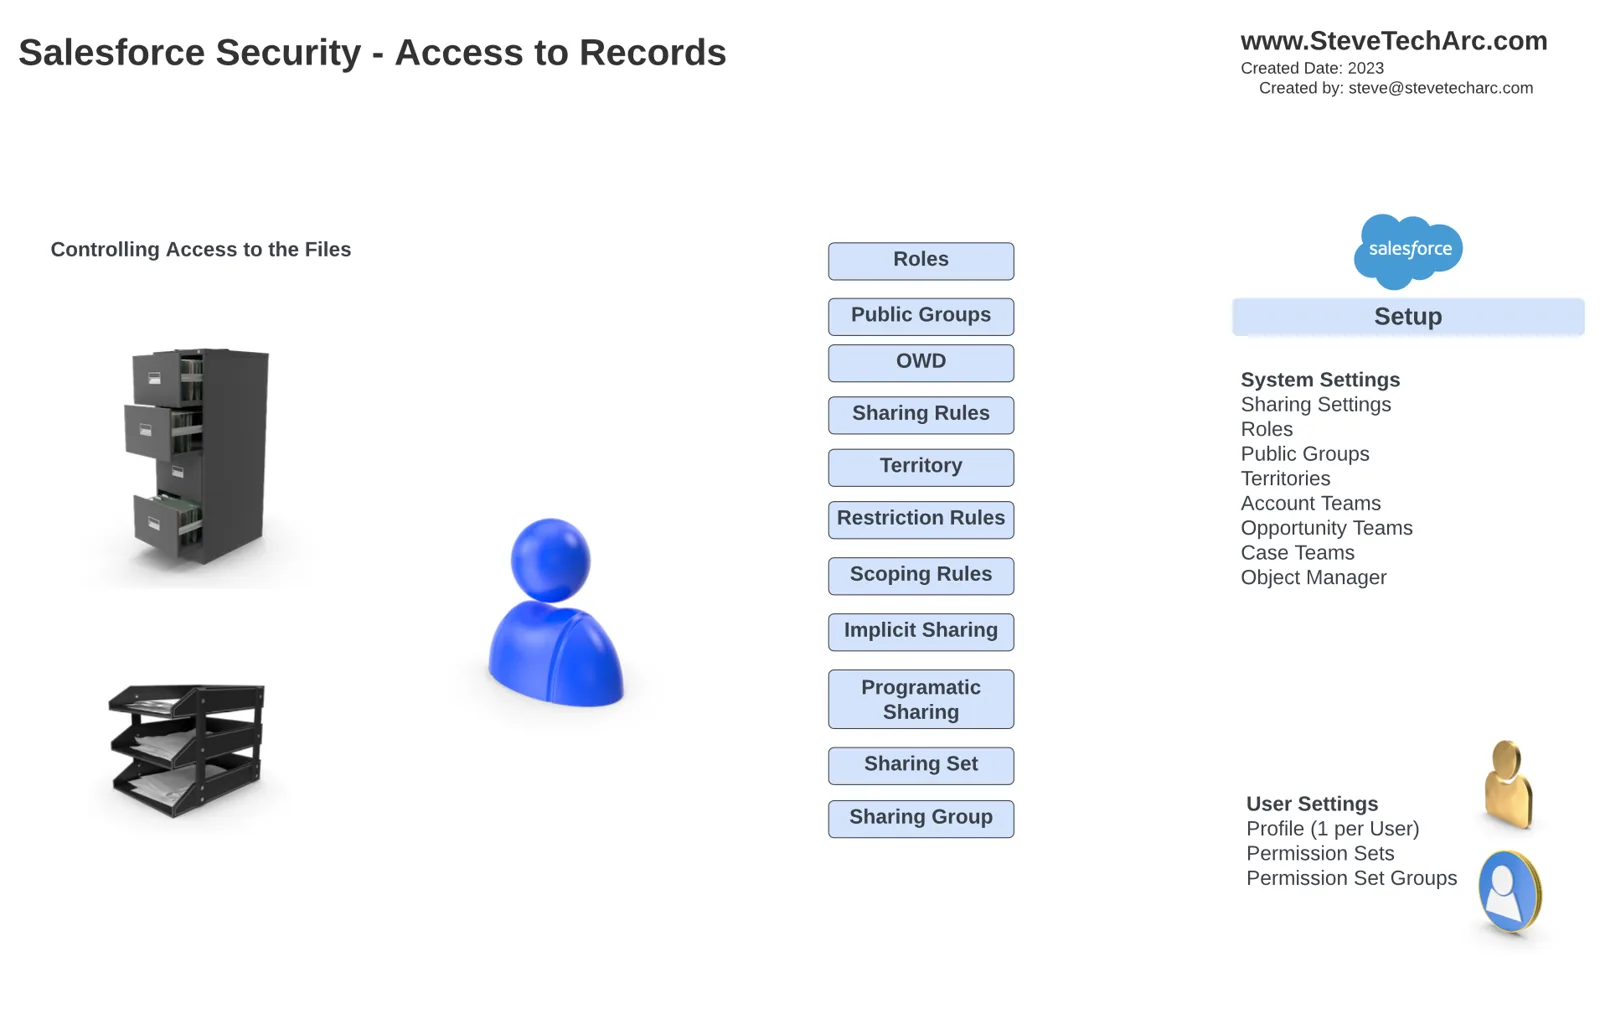 控制对特定字段的访问 [/caption]
角色:建立角色层级。
**公用组:**定义拥有共享访问权限的组。
**组织范围默认设置:**设定默认的访问级别。
**共享规则:**按条件或所有者调整访问权限。
**区域限制:**按区域管理访问权限。
**程序化共享:**实现自定义的共享逻辑。
**共享集和共享组:**其他的共享选项。
结论:
在这篇文章中,我们概述了 Salesforce 安全,涉及认证、授权和数据共享。理解这些方面,对于维护一个安全的 Salesforce 环境必不可少。
最后:
感谢阅读我的文章!希望这份总结对你有所帮助。
请继续关注 www.SteveTechArc.com 和 YouTube 频道 @SteveTechArc (opens in a new tab)。
与架构师同行以及正走在架构师之路上的人分享有趣的想法,一起改变世界!
STA 4.1