
Bảo mật Salesforce đơn giản hóa: Hướng dẫn về xác thực, phân quyền và chia sẻ bản ghi
Chào mừng bạn đến với hướng dẫn về bảo mật Salesforce này! Trong bài blog này, chúng tôi sẽ tóm tắt những điểm chính từ video YouTube về xác thực, phân quyền và chia sẻ dữ liệu trong Salesforce.
Salesforce là một nền tảng mạnh mẽ với các tính năng bảo mật vững chắc, nhưng có thể phức tạp để làm chủ. Chúng tôi muốn đơn giản hóa sự phức tạp này cho bạn.
Xác thực và phân quyền ban đầu:
Hãy tưởng tượng Salesforce là một tòa nhà được bảo vệ, và xác thực là quá trình quyết định ai được vào tòa nhà đó. Việc phân quyền ban đầu này quyết định một người được vào hay phải ở bên ngoài. Có nhiều cơ chế truy cập khác nhau trong Salesforce, như trình duyệt, ứng dụng khách và API.
[caption id="" align=“alignnone” width=“1914”]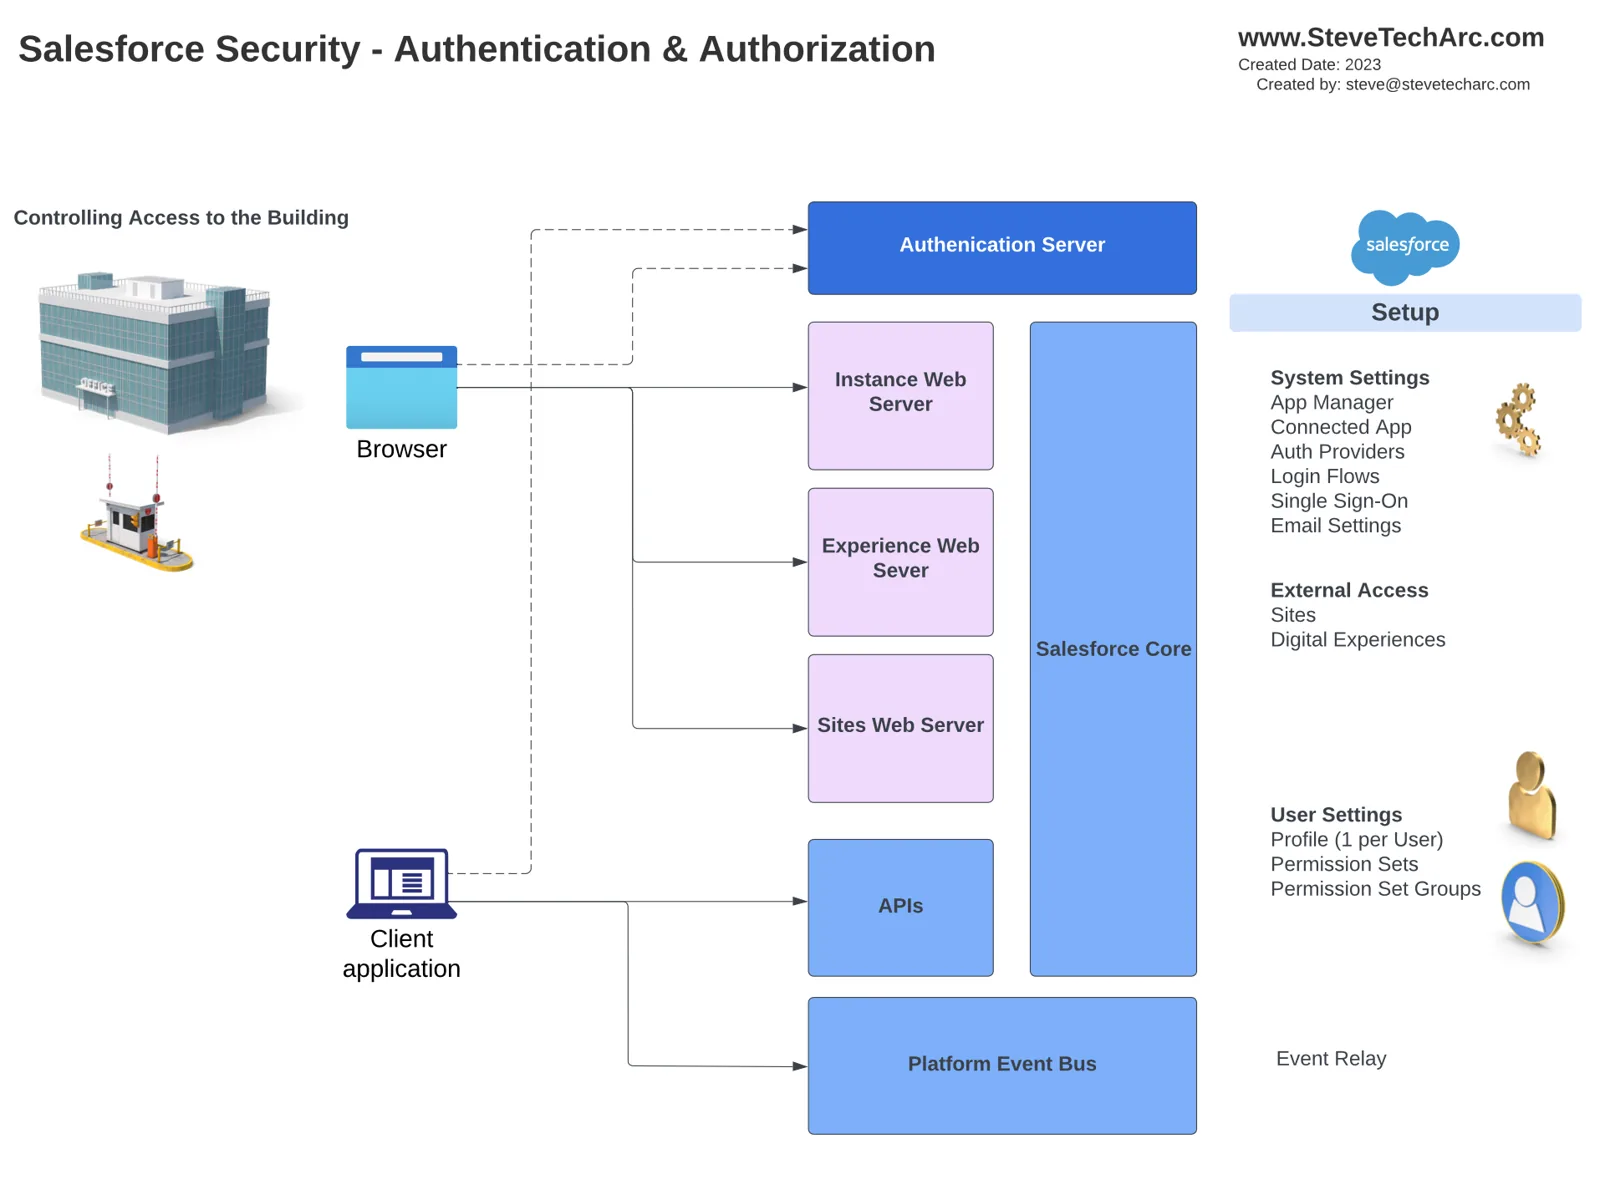 Xác thực và phân quyền, giống như vào một tòa nhà qua cổng an ninh. [/caption]
Các thiết lập và thành phần then chốt liên quan đến xác thực bao gồm:
App Manager: Dùng để thiết lập Salesforce làm nhà cung cấp dịch vụ đăng nhập một lần (SSO).
Connected App: Cho phép truy cập OAuth cho API và các nhà cung cấp bên ngoài.
Login Flow: Kiểm soát hành động của người dùng trong lần đăng nhập ban đầu.
Thiết lập người dùng: Hồ sơ và các cơ chế đăng nhập một lần.
Bảo mật cấp tòa nhà:
Khi đã vào trong “tòa nhà”, người dùng cần xác thực và phân quyền để truy cập những chức năng cụ thể. Bảo mật cấp tòa nhà là việc kiểm soát người dùng được làm gì. Các thành phần then chốt bao gồm:
App Manager: Cấu hình quyền truy cập cho OAuth và các nhà cung cấp bên ngoài.
Tab: Định nghĩa người dùng được truy cập những tab nào.
Lightning App Builder: Tạo bố cục ứng dụng tùy chỉnh.
Thiết lập người dùng: Hồ sơ và các cơ chế xác thực đăng nhập một lần.
Bộ quyền: Cấp thêm các mức truy cập cho connected app.
Event Relay: Gửi platform event đến các hệ thống bên ngoài.
Bảo mật cấp văn phòng:
Hãy nghĩ các văn phòng trong Salesforce là những chức năng và dữ liệu khác nhau trong nền tảng. Bảo mật cấp văn phòng kiểm soát quyền truy cập vào những khu vực cụ thể này. Các thành phần và thiết lập bao gồm:
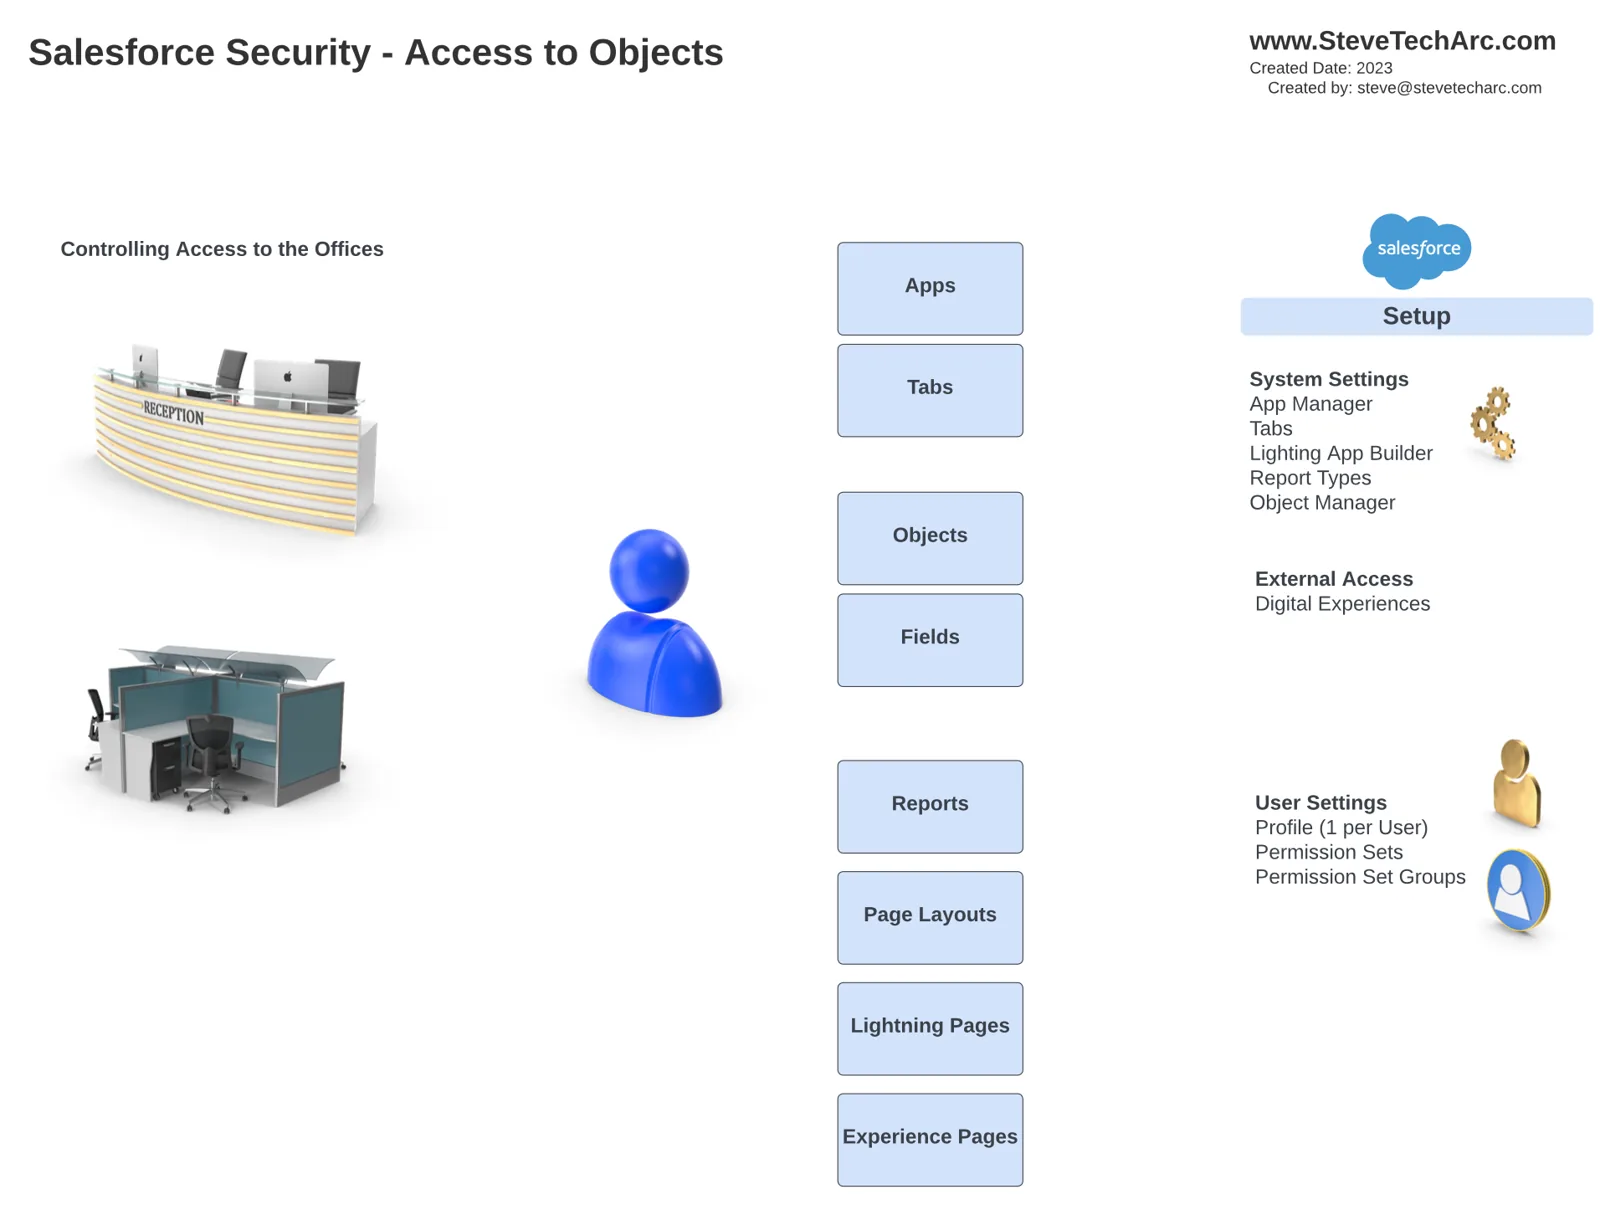
Tab: Quyết định người dùng được thấy những tab nào.
Lightning App Builder: Cấu hình bố cục ứng dụng.
Report Type và Object Manager: Kiểm soát quyền truy cập đối tượng và trường.
Thiết lập người dùng: Bộ quyền và nhóm bộ quyền.
Object Manager: Kiểm soát quyền truy cập đối tượng và trường
Quyền truy cập cấp bản ghi:
Quyền truy cập cấp bản ghi đi sâu vào việc kiểm soát người dùng được xem hay sửa những bản ghi cụ thể nào trong Salesforce. Các yếu tố then chốt bao gồm:
[caption id="" align=“alignnone” width=“1910”]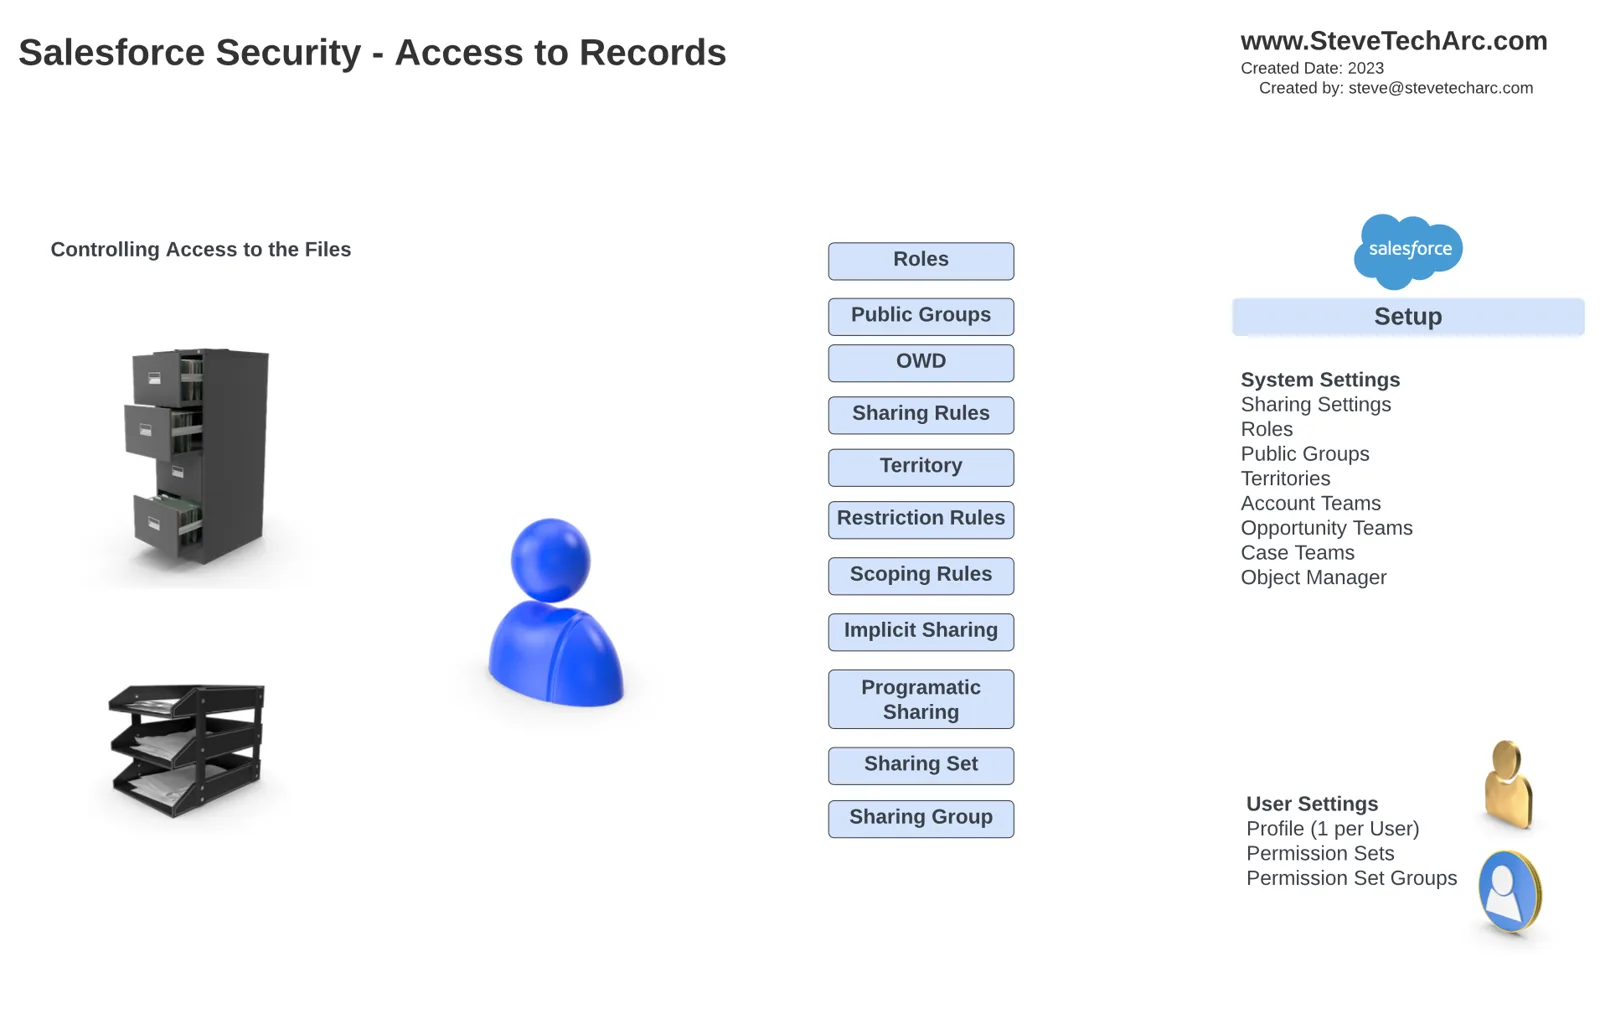 Kiểm soát quyền truy cập vào những trường cụ thể [/caption]
Vai trò: Thiết lập phân cấp vai trò.
Nhóm công khai: Định nghĩa các nhóm có quyền truy cập dùng chung.
Mặc định toàn org: Thiết lập các mức truy cập mặc định.
Quy tắc chia sẻ: Tùy chỉnh quyền truy cập dựa trên tiêu chí hay chủ sở hữu.
Hạn chế theo lãnh thổ: Quản lý quyền truy cập dựa trên lãnh thổ.
Chia sẻ bằng lập trình: Hiện thực logic chia sẻ tùy chỉnh.
Sharing Set và Sharing Group: Các lựa chọn chia sẻ bổ sung.
Kết luận:
Trong bài blog này, chúng tôi đã đưa ra cái nhìn tổng quan cấp cao về bảo mật Salesforce, chạm đến xác thực, phân quyền và chia sẻ dữ liệu. Hiểu những khía cạnh này là thiết yếu để duy trì một môi trường Salesforce an toàn.
Lời kết:
Cảm ơn bạn đã đọc bài blog của tôi! Tôi hy vọng bản tóm tắt này hữu ích với bạn.
Hãy theo dõi tại www.SteveTechArc.com và kênh YouTube @SteveTechArc (opens in a new tab).
Góp phần thay đổi thế giới bằng cách chia sẻ những ý tưởng thú vị với các kiến trúc sư đồng nghiệp và những ai đang trên hành trình trở thành kiến trúc sư!
Bản ghi lời thoại được AI hỗ trợ
STA 4.1