
Säkerheten i Salesforce förenklad: en guide till autentisering, auktorisering och delning av poster
Välkommen till den här guiden om säkerheten i Salesforce! I det här blogginlägget sammanfattar vi de viktigaste punkterna från vår YouTube-video om autentisering, auktorisering och delning av data i Salesforce.
Salesforce är en kraftfull plattform med robusta säkerhetsfunktioner, men den kan vara svår att hitta i. Vi vill göra den komplexiteten enklare för dig.
Autentisering och första auktorisering:
Tänk dig Salesforce som en skyddad byggnad, och autentiseringen som processen som avgör vem som får komma in i byggnaden. Den första auktoriseringen avgör om en person släpps in eller får stanna utanför. Det finns olika vägar in i Salesforce, till exempel webbläsare, klientapplikationer och API:er.
[caption id="" align=“alignnone” width=“1914”]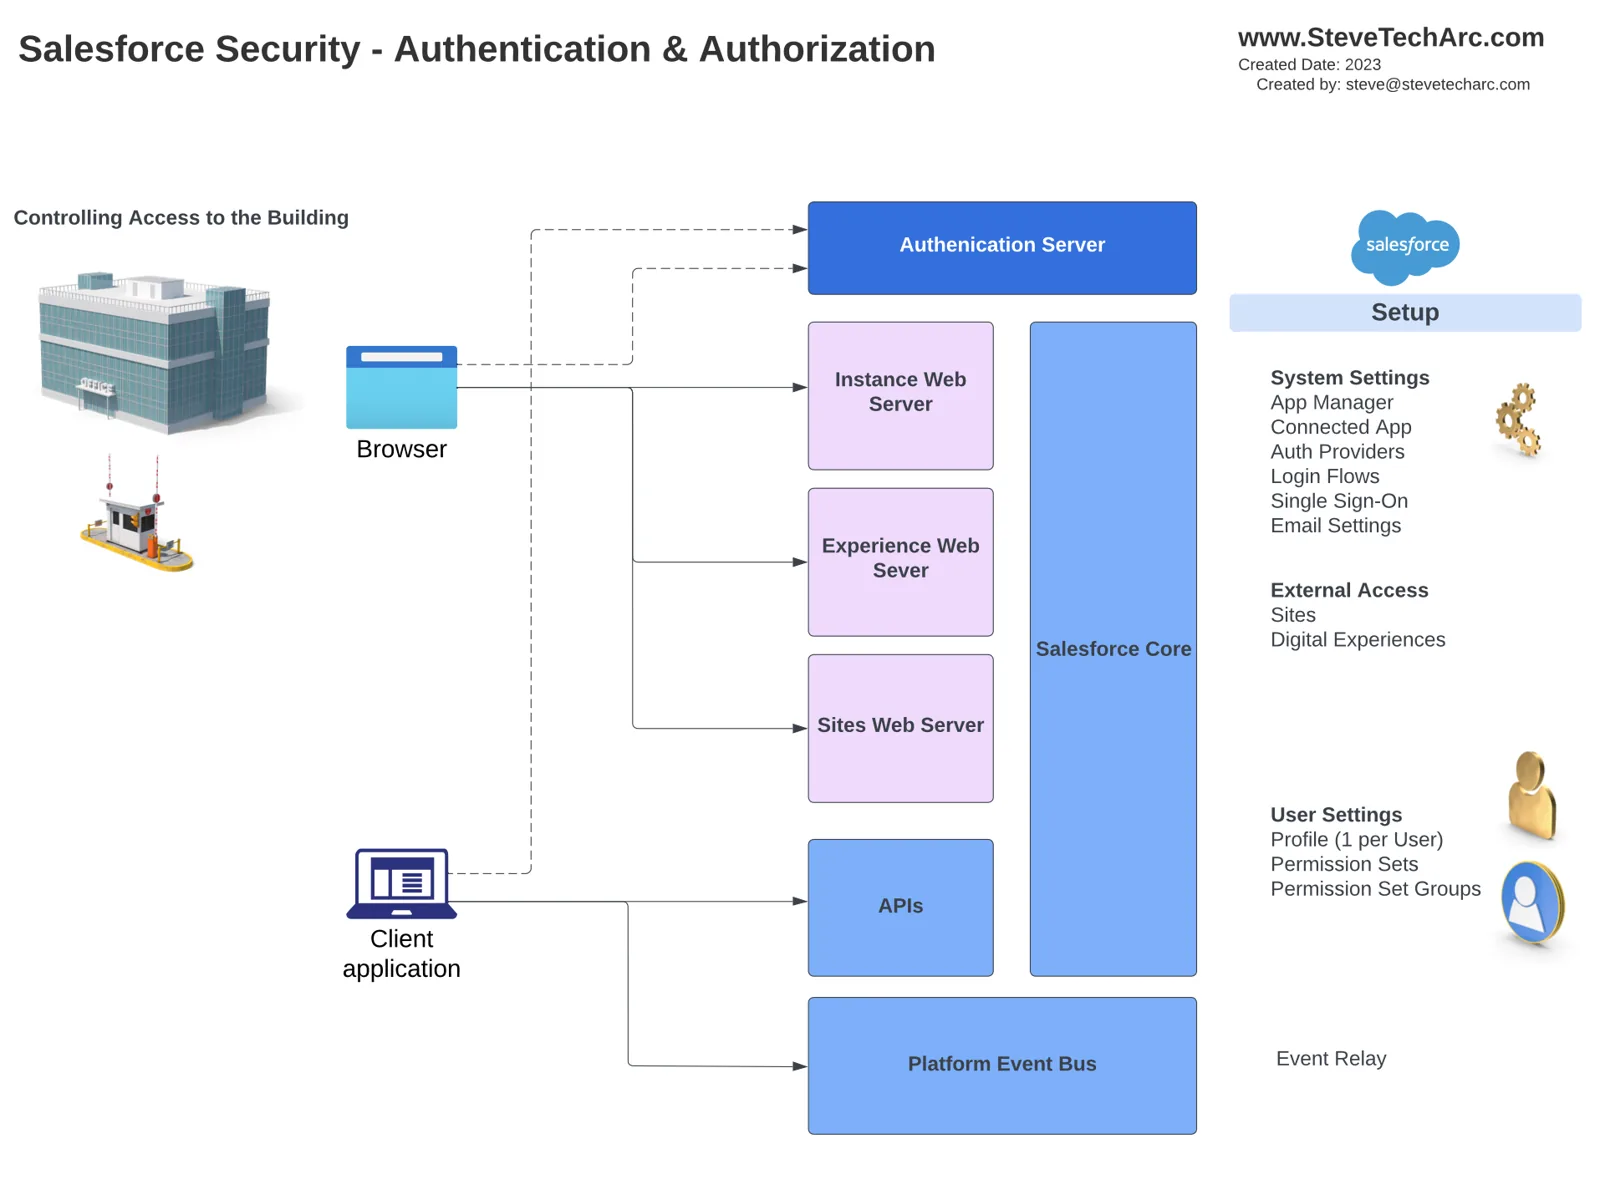 Autentisering och auktorisering, som att ta sig in i en byggnad genom säkerhetskontrollen. [/caption]
Viktiga inställningar och komponenter för autentisering är bland annat:
App Manager: Används för att sätta upp Salesforce som tjänsteleverantör för enkel inloggning (SSO).
Anslutna appar: Ger åtkomst till OAuth för API:er och externa leverantörer.
Inloggningsflöden (Login Flows): Styr vad användaren gör vid den första inloggningen.
Användarinställningar: Profiler och mekanismer för enkel inloggning.
Säkerhet på byggnadsnivå:
För att komma in i ”byggnaden” behöver användarna autentisering och auktorisering för att nå specifika funktioner. Säkerhet på byggnadsnivå handlar om att styra vad användarna kan göra. Viktiga komponenter är:
App Manager: Konfigurerar åtkomst för OAuth och externa leverantörer.
Flikar: Bestämmer vilka flikar användarna kommer åt.
Lightning App Builder: Skapar anpassade applayouter.
Användarinställningar: Profiler och autentiseringsmekanismer för enkel inloggning.
Behörighetsuppsättningar: Ger ytterligare åtkomstnivåer för anslutna appar.
Event Relay: Skickar plattformshändelser till externa system.
Säkerhet på kontorsnivå:
Tänk på kontoren i Salesforce som olika funktioner och data på plattformen. Säkerhet på kontorsnivå styr åtkomsten till just de områdena. Komponenter och inställningar är bland annat:
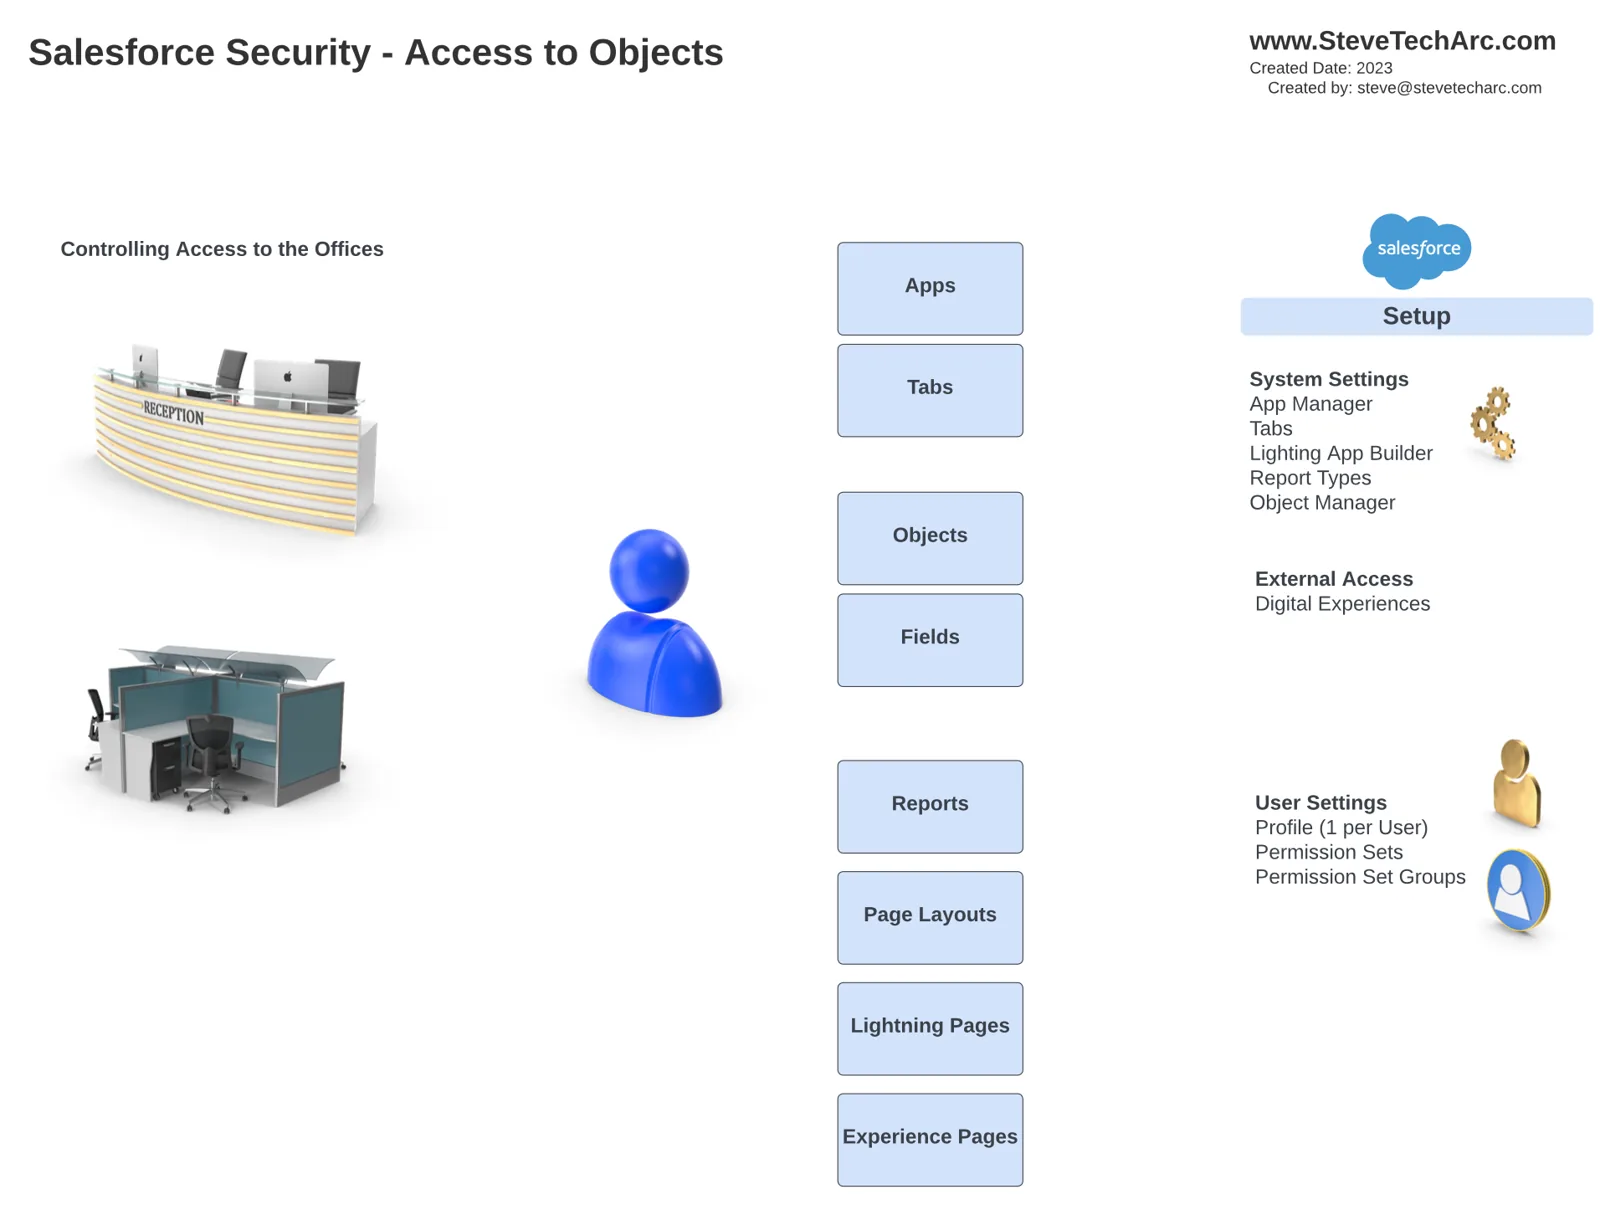
Flikar: Bestämmer vilka flikar användarna ser.
Lightning App Builder: Konfigurerar applayouter.
Rapporttyper och Object Manager: Styr åtkomsten till objekt och fält.
Användarinställningar: Behörighetsuppsättningar och grupper av behörighetsuppsättningar.
Object Manager: Styr åtkomsten till objekt och fält
Åtkomst på postnivå:
Åtkomst på postnivå handlar om att styra vilka specifika poster en användare kan se eller redigera i Salesforce. Viktiga delar är:
[caption id="" align=“alignnone” width=“1910”]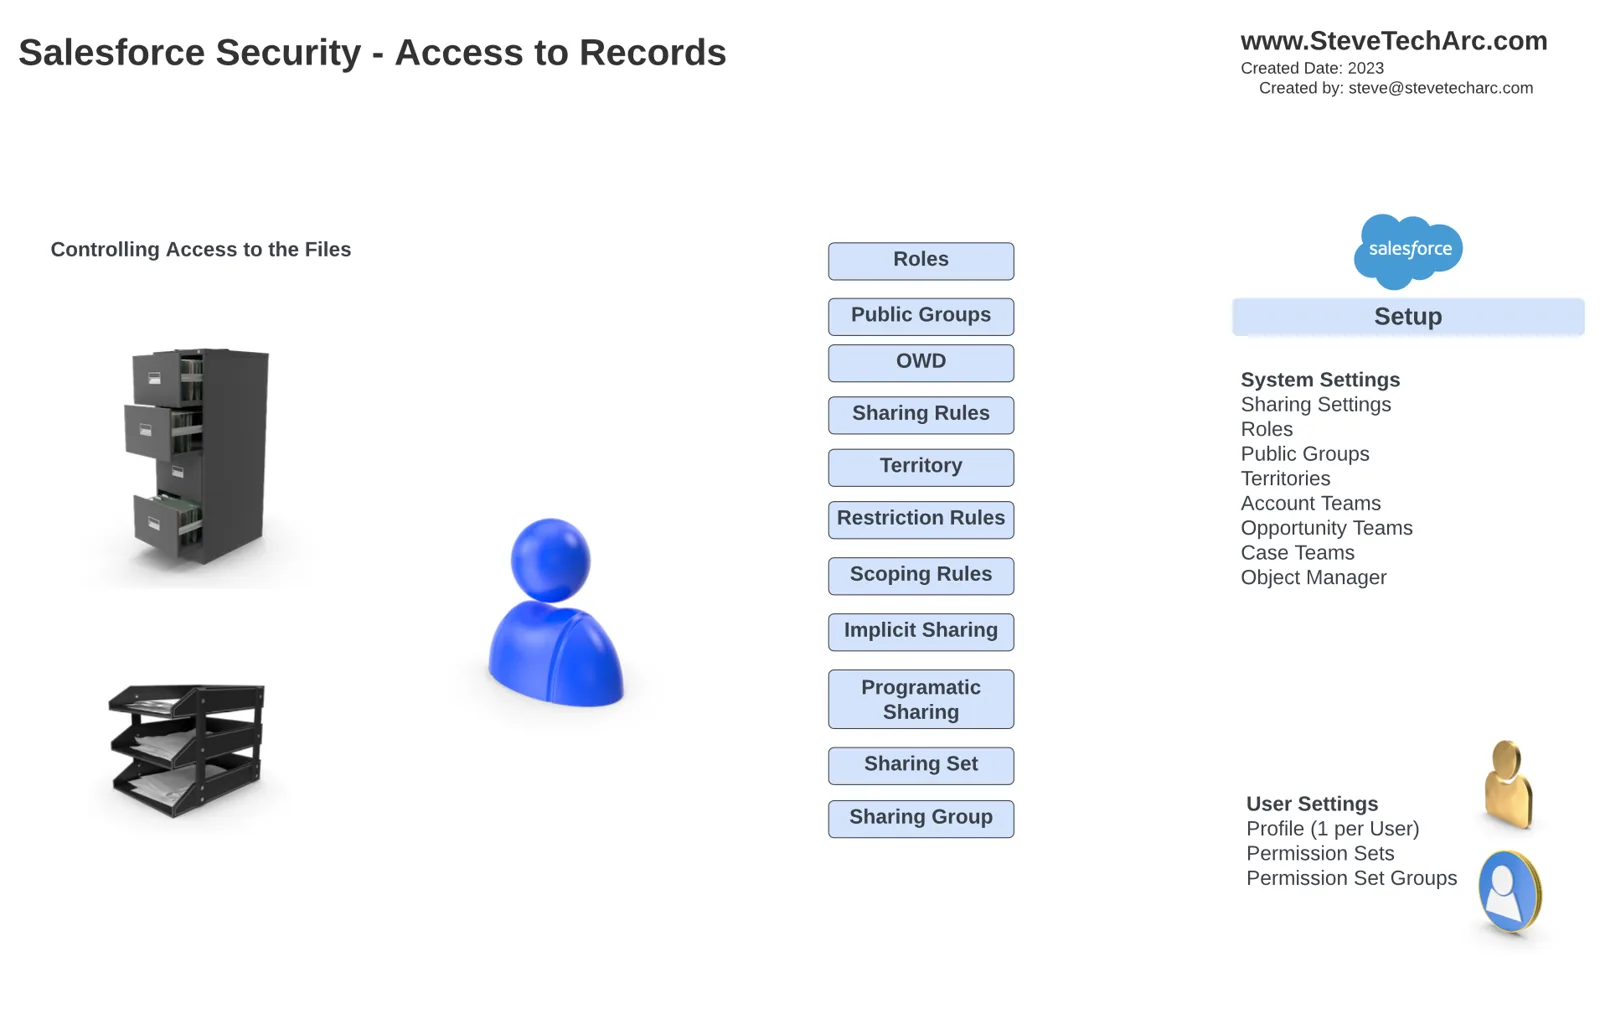 Styra åtkomsten till specifika fält [/caption]
Roller: Sätta upp en rollhierarki.
Publika grupper: Definiera grupper med gemensam åtkomst.
Organisationsövergripande standardinställningar (Org-Wide Defaults): Fastställa standardnivåer för åtkomst.
Delningsregler: Anpassa åtkomsten utifrån kriterier eller ägare.
Territoriebegränsningar: Hantera åtkomsten utifrån territorier.
Programmatisk delning: Bygga egen delningslogik.
Delningsuppsättningar och delningsgrupper: Ytterligare delningsalternativ.
Slutsats:
I det här blogginlägget har vi gett en övergripande bild av säkerheten i Salesforce, med autentisering, auktorisering och delning av data. Att förstå de här delarna är avgörande för att hålla Salesforce-miljön säker.
Avslutande ord:
Tack för att du läste mitt blogginlägg! Jag hoppas att du hade nytta av sammanfattningen.
Håll utkik här på www.SteveTechArc.com och på YouTube-kanalen @SteveTechArc (opens in a new tab).
Vi hjälper till att förändra världen genom att dela spännande tankar med andra arkitekter och med dem som är på väg att bli arkitekter!
STA 4.1