
La sicurezza di Salesforce in parole semplici: una guida ad autenticazione, autorizzazione e condivisione dei record
Benvenuto in questa guida alla sicurezza di Salesforce! In questo post riassumiamo i punti chiave del nostro video su YouTube su autenticazione, autorizzazione e condivisione dei dati in Salesforce.
Salesforce è una piattaforma potente, con funzioni di sicurezza solide, ma può essere complessa. Vogliamo semplificarti questa complessità.
Autenticazione e autorizzazione iniziale:
Immagina Salesforce come un edificio protetto, e l’autenticazione come il processo che decide chi può entrare. Questa autorizzazione iniziale stabilisce se una persona entra o resta fuori. Salesforce prevede vari meccanismi di accesso, come browser, applicazioni client e API.
[caption id="" align=“alignnone” width=“1914”]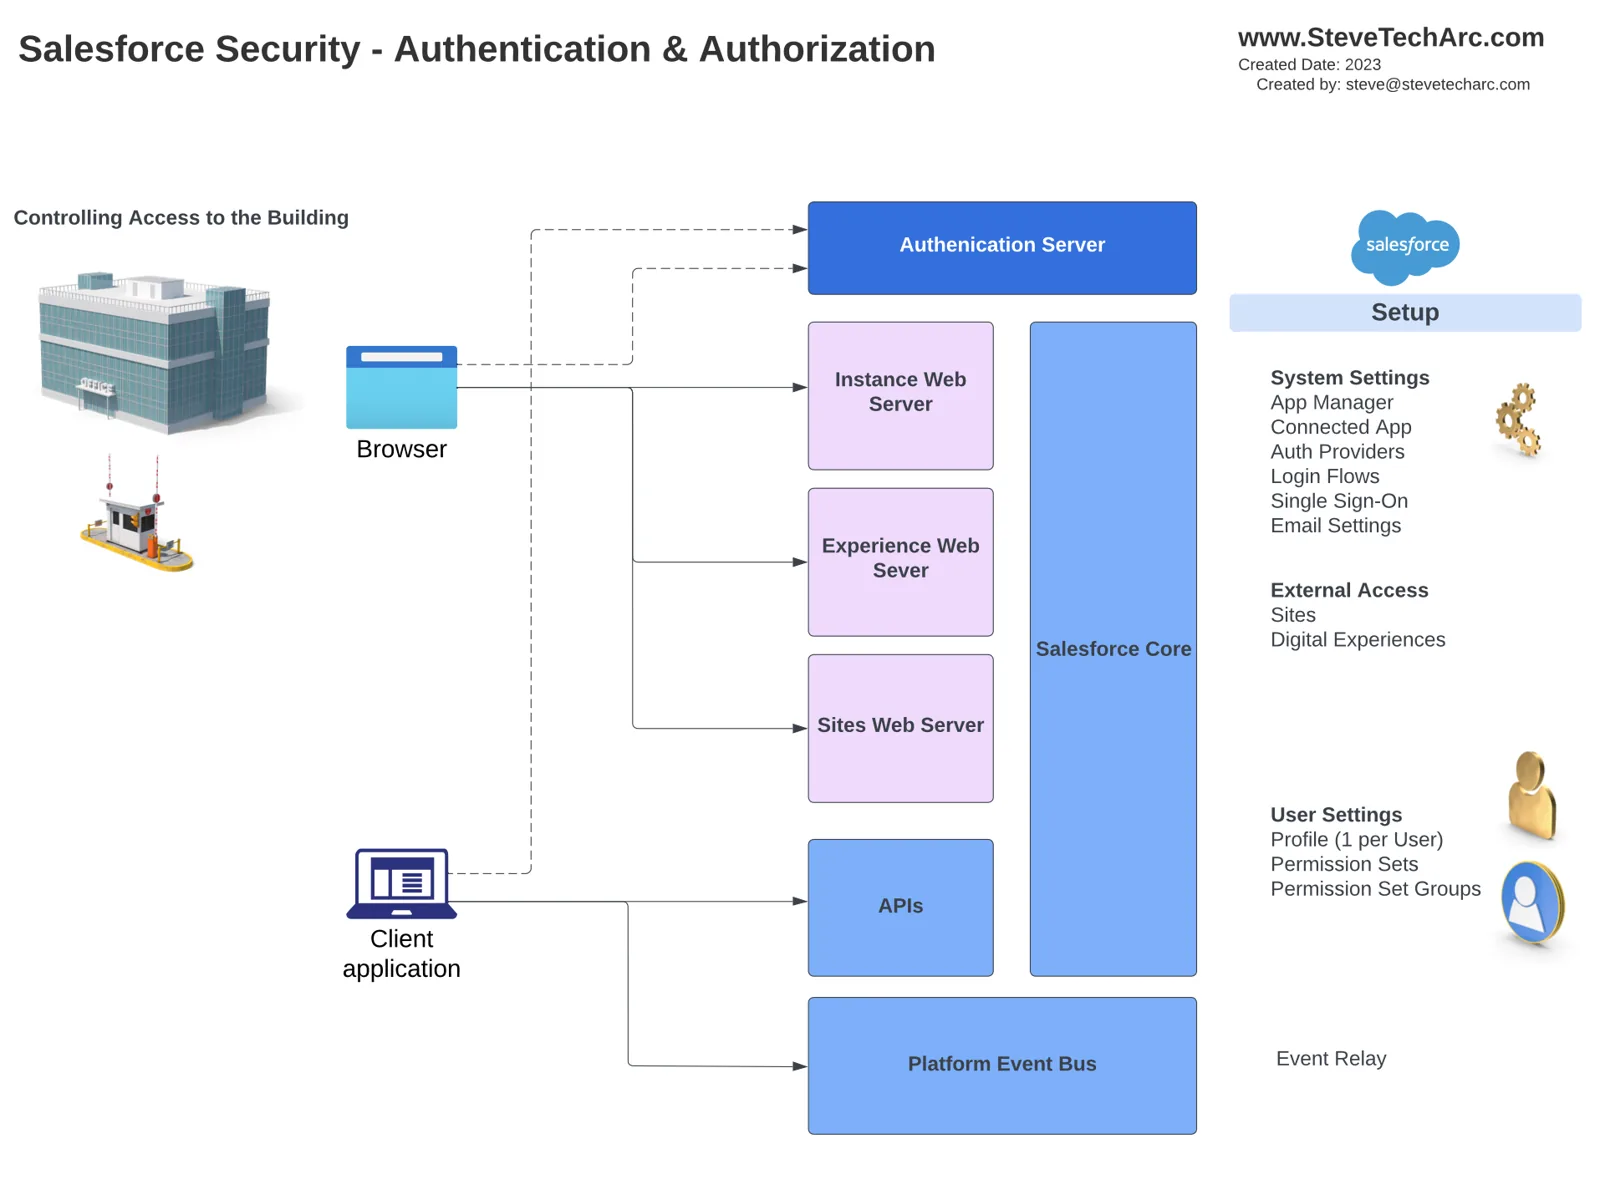 Autenticazione e autorizzazione, come passare i controlli di sicurezza per entrare in un edificio. [/caption]
Tra le principali impostazioni e componenti legati all’autenticazione ci sono:
Gestione app: per configurare Salesforce come provider di servizi per il single sign-on (SSO).
App connesse: consentono l’accesso OAuth per API e provider esterni.
Flussi di accesso: controllano cosa fanno gli utenti al primo accesso.
Impostazioni utente: profili e meccanismi di single sign-on.
Sicurezza a livello di edificio:
Una volta dentro l’“edificio”, gli utenti hanno bisogno di autenticazione e autorizzazione per accedere a funzioni specifiche. Sicurezza a livello di edificio significa controllare cosa possono fare gli utenti. I componenti principali sono:
Gestione app: configurare l’accesso per OAuth e provider esterni.
Schede: definire a quali schede possono accedere gli utenti.
Generatore di app Lightning: creare layout di app personalizzati.
Impostazioni utente: profili e meccanismi di autenticazione single sign-on.
Set di autorizzazioni: concedere livelli di accesso aggiuntivi alle app connesse.
Event Relay: inviare eventi di piattaforma a sistemi esterni.
Sicurezza a livello di ufficio:
Pensa agli uffici di Salesforce come alle diverse funzioni e ai dati della piattaforma. La sicurezza a livello di ufficio controlla l’accesso a queste aree. Componenti e impostazioni:
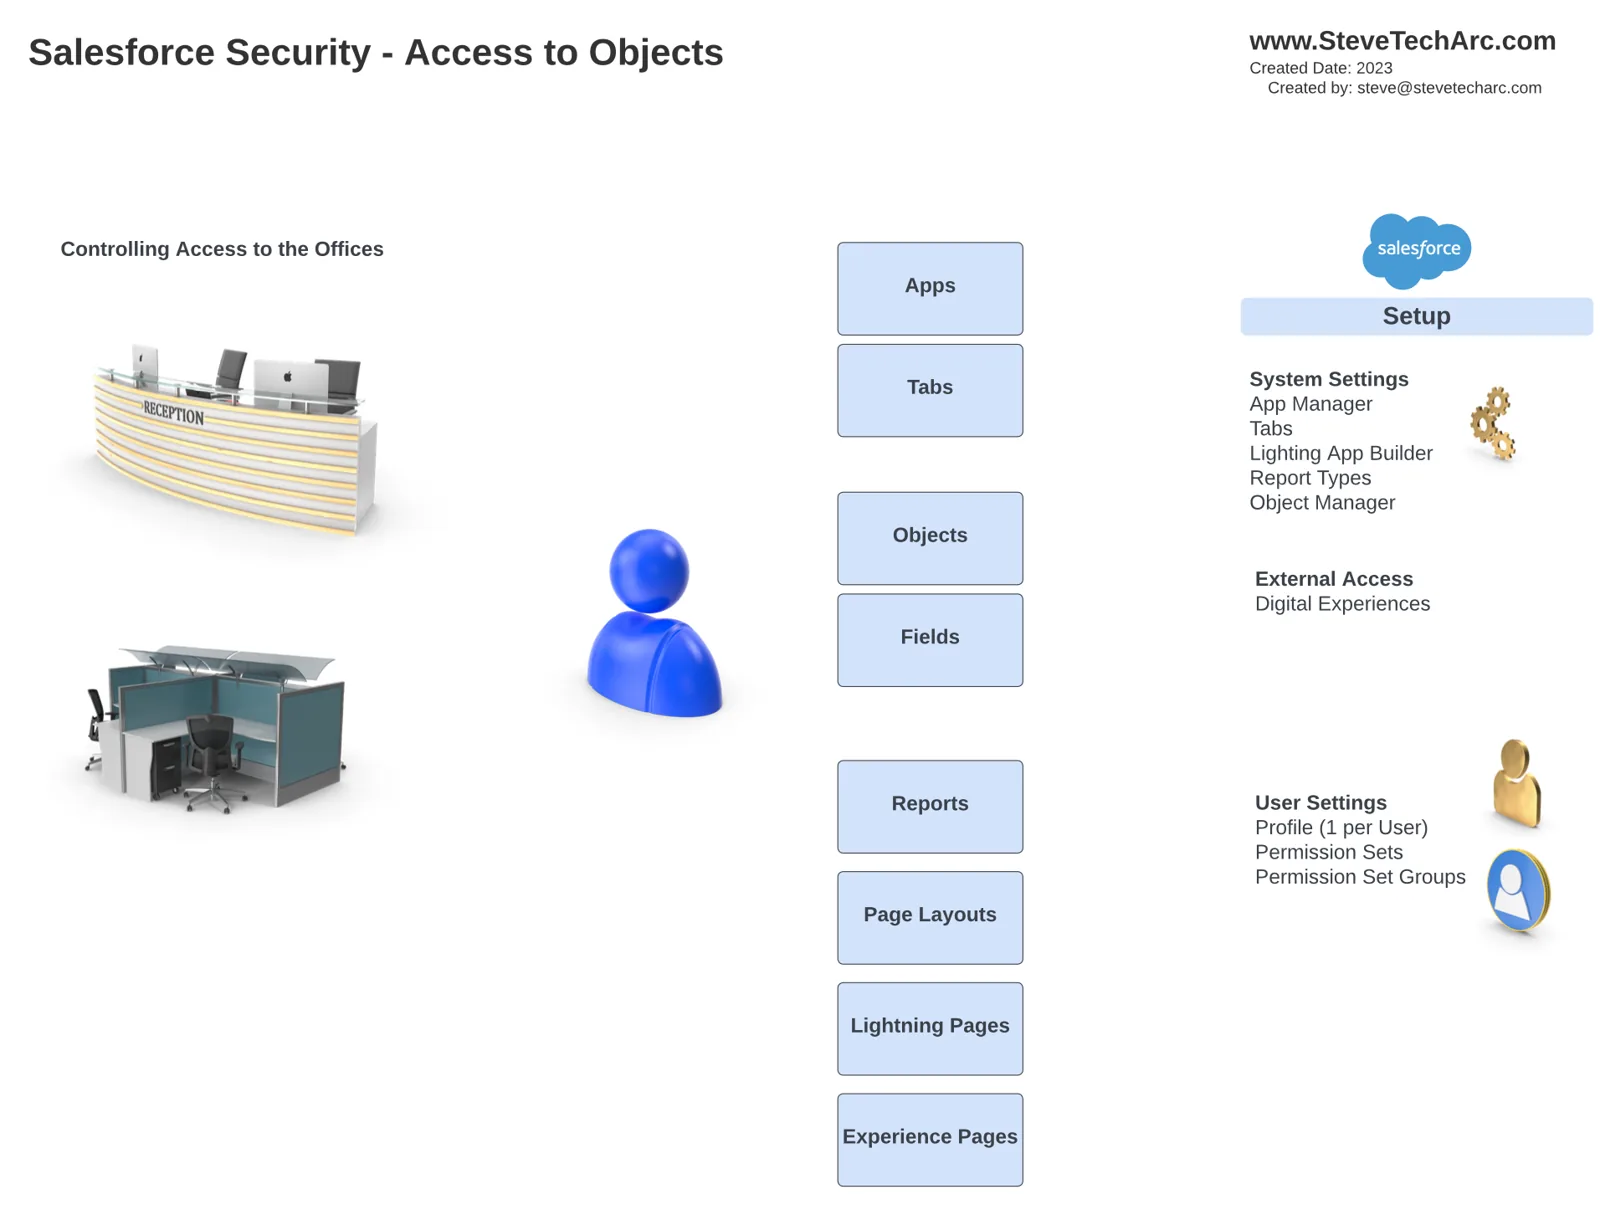
Schede: decidere quali schede vedono gli utenti.
Generatore di app Lightning: configurare i layout delle app.
Tipi di report e Gestione oggetti: controllare l’accesso a oggetti e campi.
Impostazioni utente: set di autorizzazioni e gruppi di set di autorizzazioni.
Gestione oggetti: controllare l’accesso a oggetti e campi.
Accesso a livello di record:
L’accesso a livello di record riguarda il controllo di quali record specifici una persona può vedere o modificare in Salesforce. Gli elementi principali sono:
[caption id="" align=“alignnone” width=“1910”]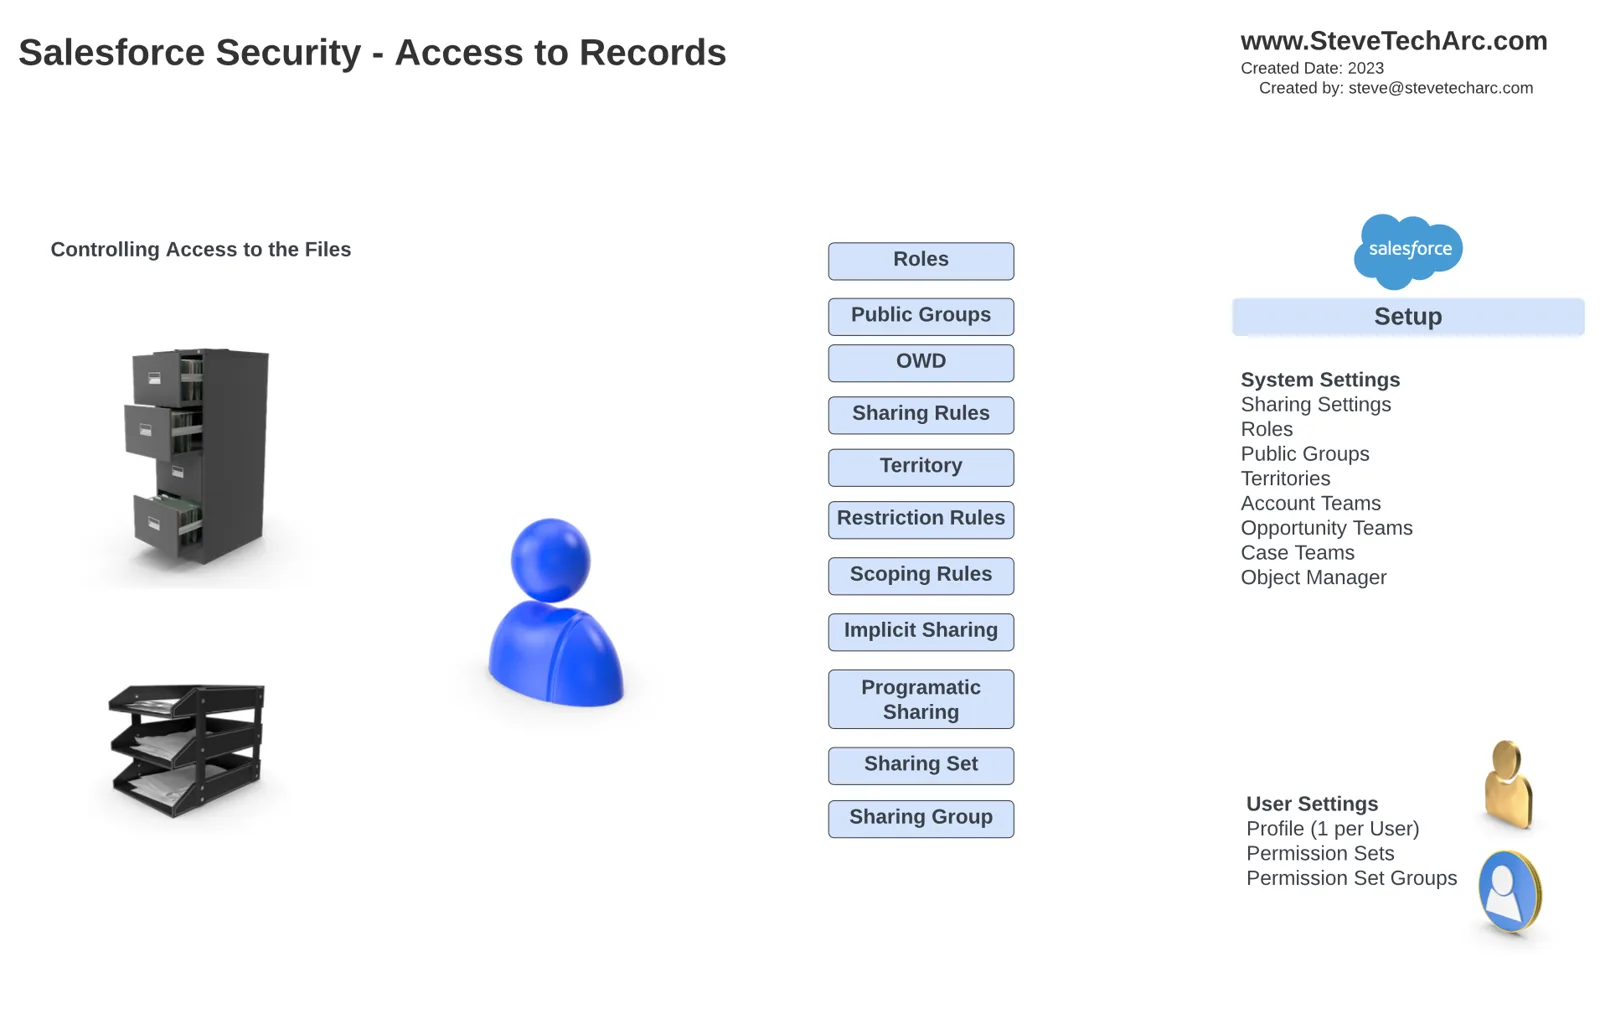 Controllare l’accesso a campi specifici [/caption]
Ruoli: costruire una gerarchia dei ruoli.
Gruppi pubblici: definire gruppi con accesso condiviso.
Impostazioni predefinite a livello di organizzazione: definire i livelli di accesso predefiniti.
Regole di condivisione: adattare l’accesso in base a criteri o al proprietario.
Restrizioni territoriali: gestire l’accesso per territorio.
Condivisione programmatica: implementare una logica di condivisione propria.
Set di condivisione e gruppi di condivisione: altre opzioni di condivisione.
Conclusione:
In questo post abbiamo dato una panoramica della sicurezza di Salesforce, toccando autenticazione, autorizzazione e condivisione dei dati. Capire questi aspetti è fondamentale per mantenere sicuro un ambiente Salesforce.
Per chiudere:
Grazie per aver letto il mio post! Spero che il riassunto ti sia stato utile.
Resta sintonizzato qui su www.SteveTechArc.com e sul canale YouTube @SteveTechArc (opens in a new tab).
Contribuire a cambiare il mondo condividendo belle idee con altri architetti e con chi è in cammino per diventarlo!
Trascrizione realizzata con l’aiuto dell’IA
STA 4.1