
ความปลอดภัยของ Salesforce แบบเข้าใจง่าย: คู่มือการยืนยันตัวตน การอนุญาต และการแชร์เรกคอร์ด
ยินดีต้อนรับสู่คู่มือความปลอดภัยของ Salesforce นี้! ในโพสต์บล็อกนี้ เราจะสรุปประเด็นสำคัญจากวิดีโอ YouTube ของเราเรื่องการยืนยันตัวตน การอนุญาต และการแชร์ข้อมูลของ Salesforce
Salesforce เป็นแพลตฟอร์มทรงพลังที่มีฟีเจอร์ความปลอดภัยแข็งแรง แต่อาจซับซ้อนในการใช้งาน เราตั้งใจจะทำให้ความซับซ้อนนี้ง่ายขึ้นสำหรับคุณ
การยืนยันตัวตนและการอนุญาตขั้นแรก:
ลองนึกภาพ Salesforce เป็นอาคารที่ปลอดภัย และการยืนยันตัวตนคือกระบวนการตัดสินว่าใครได้เข้าอาคารนั้น การอนุญาตขั้นแรกนี้กำหนดว่าคนหนึ่งได้เข้าหรือถูกกันไว้ข้างนอก Salesforce มีกลไกการเข้าถึงหลายแบบ เช่น เบราว์เซอร์ แอปพลิเคชันไคลเอนต์ และ API
[caption id="" align=“alignnone” width=“1914”]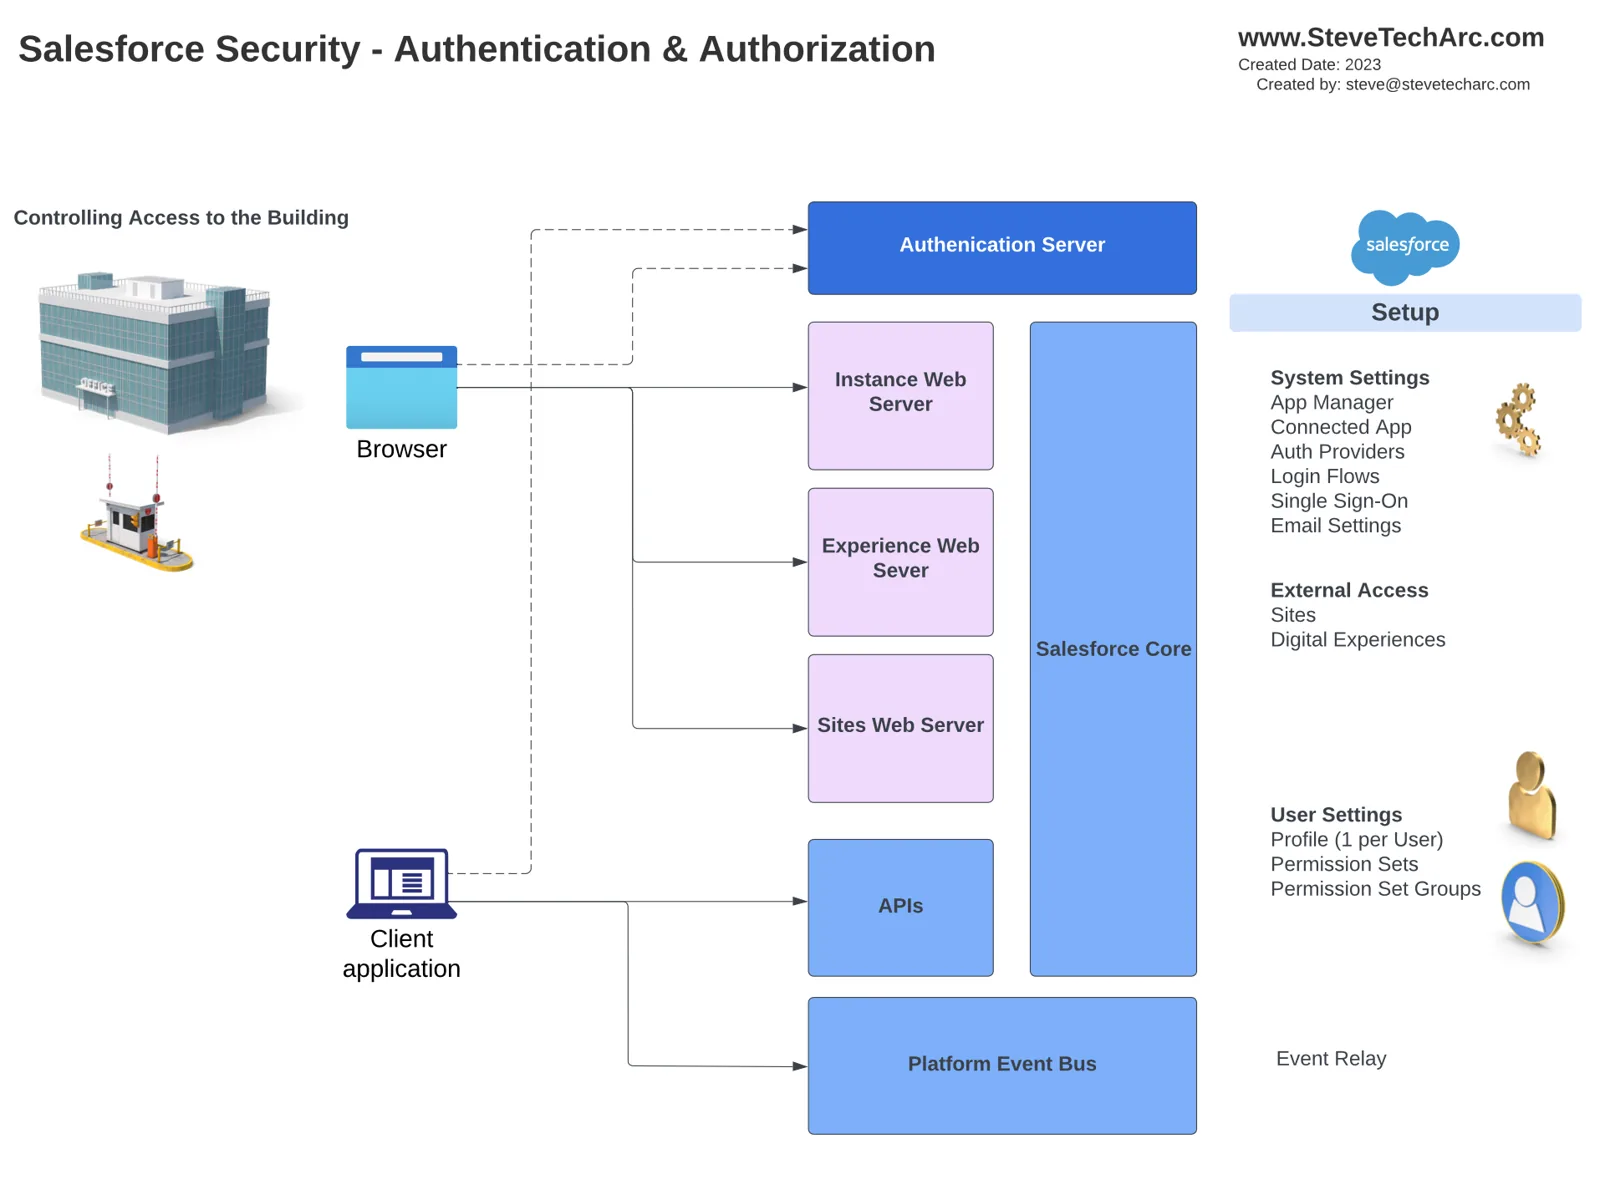 การยืนยันตัวตนและการอนุญาต คล้ายกับการผ่านด่านรักษาความปลอดภัยเข้าอาคาร [/caption]
การตั้งค่าและองค์ประกอบสำคัญที่เกี่ยวกับการยืนยันตัวตน ได้แก่:
App Manager: ใช้ตั้งค่า Salesforce เป็นผู้ให้บริการ Single Sign-On (SSO)
Connected App: ทำให้เข้าถึง OAuth สำหรับ API และผู้ให้บริการภายนอกได้
Login Flow: ควบคุมการกระทำของผู้ใช้ระหว่างการล็อกอินครั้งแรก
การตั้งค่าผู้ใช้: โปรไฟล์และกลไก single sign-on
ความปลอดภัยระดับอาคาร:
เมื่อเข้ามาใน “อาคาร” แล้ว ผู้ใช้ต้องมีการยืนยันตัวตนและการอนุญาตเพื่อเข้าถึงฟังก์ชันเฉพาะ ความปลอดภัยระดับอาคารเกี่ยวกับการควบคุมว่าผู้ใช้ทำอะไรได้ องค์ประกอบสำคัญได้แก่:
App Manager: ตั้งค่าการเข้าถึงสำหรับ OAuth และผู้ให้บริการภายนอก
แท็บ: กำหนดว่าผู้ใช้เข้าถึงแท็บใดได้
Lightning App Builder: สร้าง layout ของแอปที่ปรับแต่ง
การตั้งค่าผู้ใช้: โปรไฟล์และกลไกการยืนยันตัวตนแบบ single sign-on
ชุดสิทธิ์: ให้ระดับการเข้าถึงเพิ่มเติมสำหรับ connected app
Event Relay: ส่ง platform event ไปยังระบบภายนอก
ความปลอดภัยระดับสำนักงาน:
ลองคิดถึงสำนักงานใน Salesforce ว่าเป็นฟังก์ชันและข้อมูลต่างๆ ภายในแพลตฟอร์ม ความปลอดภัยระดับสำนักงานควบคุมการเข้าถึงพื้นที่เฉพาะเหล่านี้ องค์ประกอบและการตั้งค่าได้แก่:
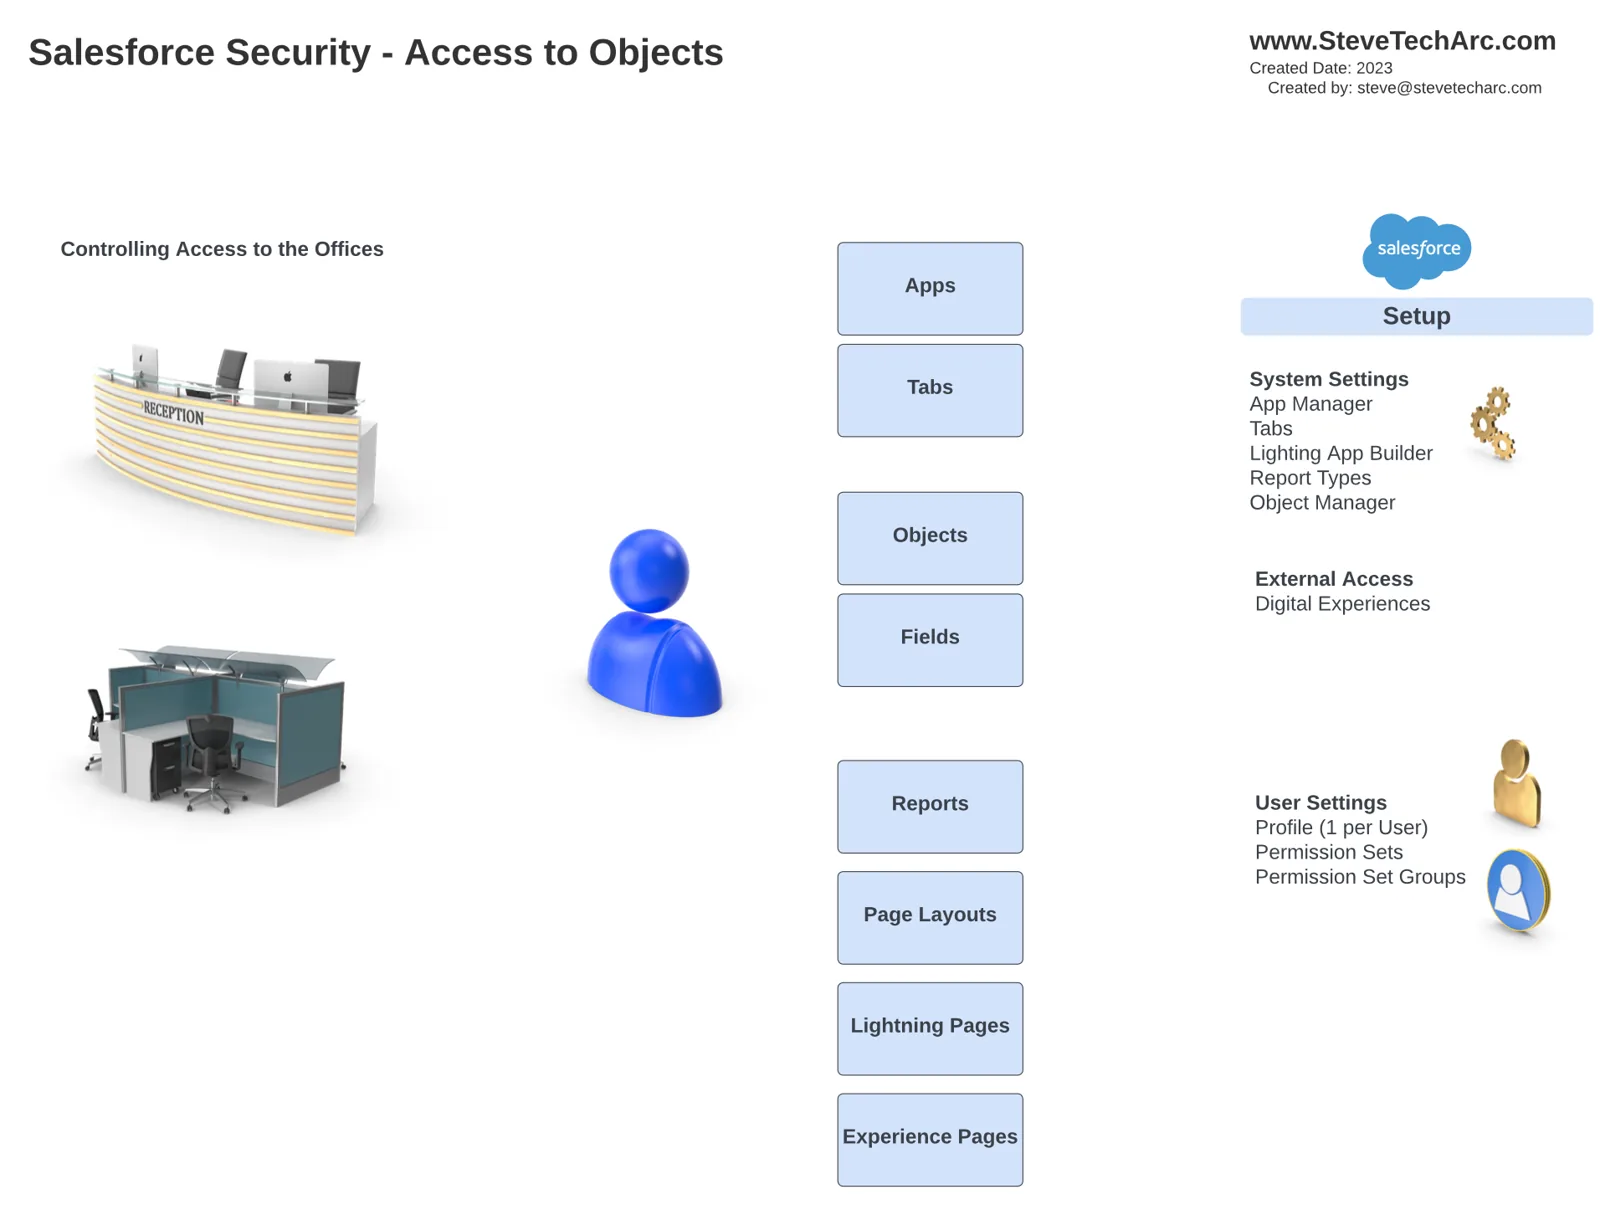
แท็บ: ตัดสินว่าผู้ใช้เห็นแท็บใดได้
Lightning App Builder: ตั้งค่า layout ของแอป
Report Type และ Object Manager: ควบคุมการเข้าถึงออบเจกต์และฟิลด์
การตั้งค่าผู้ใช้: ชุดสิทธิ์และกลุ่มชุดสิทธิ์
Object Manager: ควบคุมการเข้าถึงออบเจกต์และฟิลด์
การเข้าถึงระดับเรกคอร์ด:
การเข้าถึงระดับเรกคอร์ดลงลึกในการควบคุมว่าผู้ใช้ดูหรือแก้ไขเรกคอร์ดเฉพาะใดได้ภายใน Salesforce องค์ประกอบสำคัญได้แก่:
[caption id="" align=“alignnone” width=“1910”]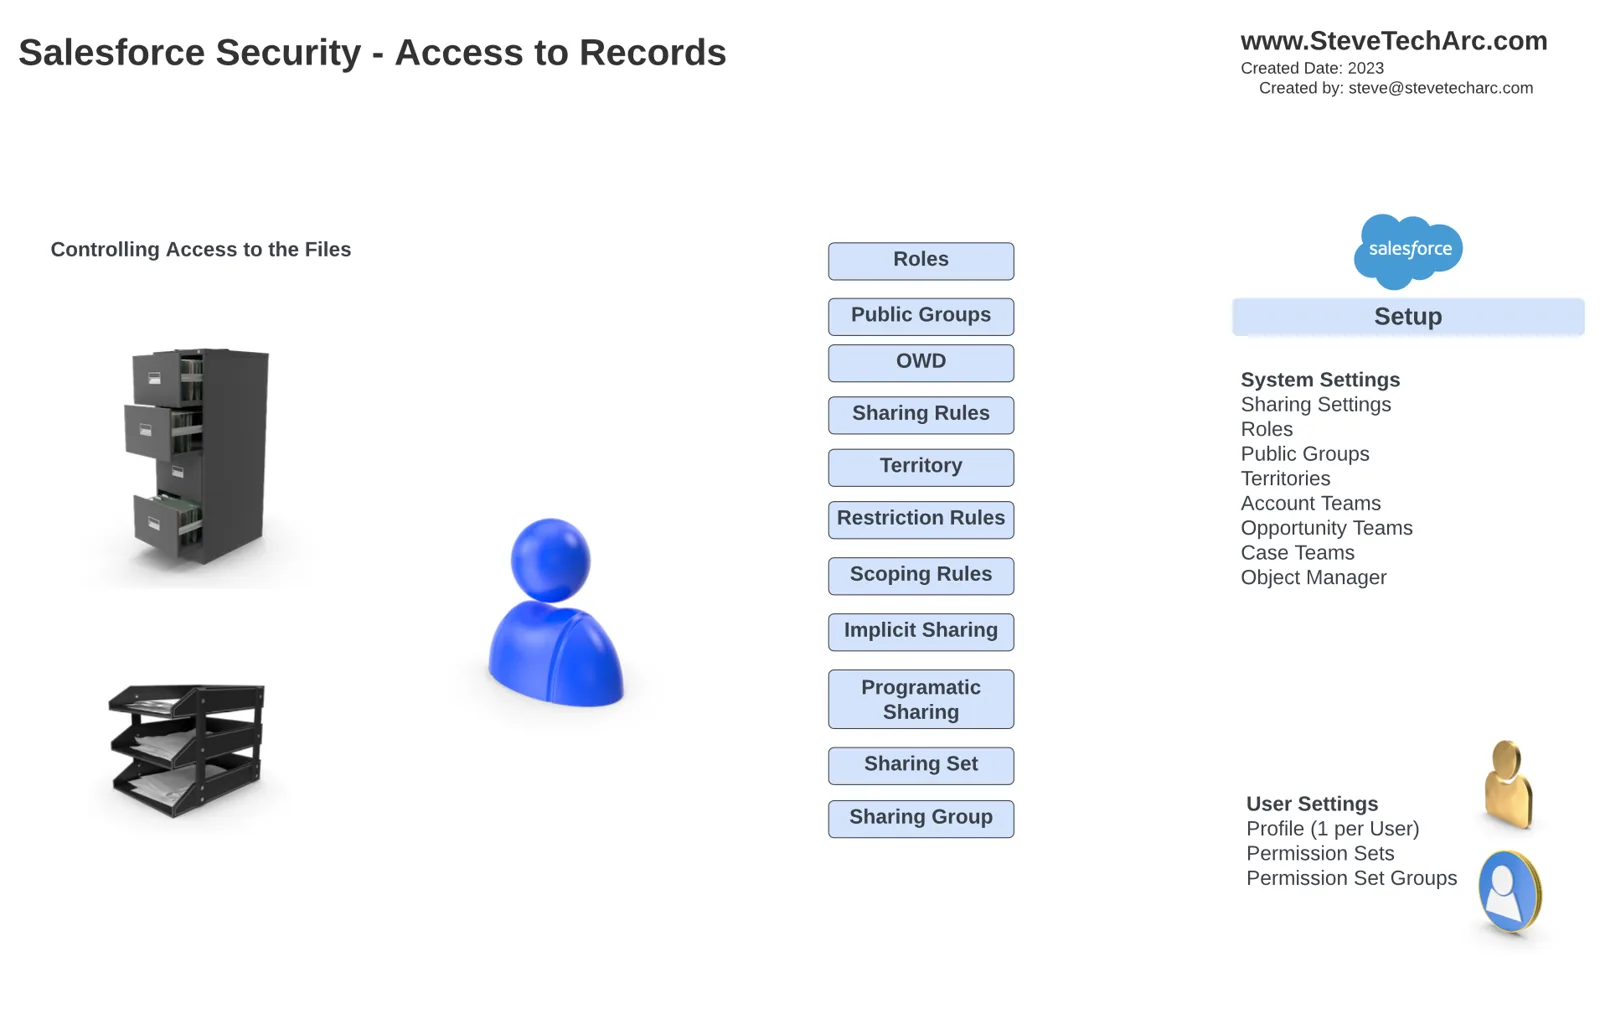 การควบคุมการเข้าถึงฟิลด์เฉพาะ [/caption]
บทบาท: ตั้งค่าลำดับชั้นบทบาท
กลุ่มสาธารณะ: กำหนดกลุ่มที่มีการเข้าถึงร่วมกัน
ค่าเริ่มต้นทั้ง org (Org-Wide Defaults): กำหนดระดับการเข้าถึงเริ่มต้น
กฎการแชร์: ปรับการเข้าถึงตามเกณฑ์หรือเจ้าของ
การจำกัดตามเขตการขาย: จัดการการเข้าถึงตามเขตการขาย
การแชร์ด้วยโปรแกรม: implement ตรรกะการแชร์ที่กำหนดเอง
Sharing Set และ Sharing Group: ตัวเลือกการแชร์เพิ่มเติม
บทสรุป:
ในโพสต์บล็อกนี้ เราได้ให้ภาพรวมระดับสูงของความปลอดภัยของ Salesforce ครอบคลุมการยืนยันตัวตน การอนุญาต และการแชร์ข้อมูล การเข้าใจแง่มุมเหล่านี้เป็นสิ่งจำเป็นต่อการรักษาสภาพแวดล้อม Salesforce ที่ปลอดภัย
คำส่งท้าย:
ขอบคุณที่อ่านโพสต์บล็อกของผม! หวังว่าบทสรุปนี้จะมีประโยชน์
ติดตามได้ที่ www.SteveTechArc.com และช่อง YouTube @SteveTechArc (opens in a new tab)
ช่วยเปลี่ยนโลกด้วยการแบ่งปันความคิดเจ๋งๆ กับเพื่อนสถาปนิกและผู้ที่อยู่บนเส้นทางสู่การเป็นสถาปนิก!
บทถอดความได้รับความช่วยเหลือจาก AI
STA 4.1