
Безопасность Salesforce простыми словами: руководство по аутентификации, авторизации и совместному использованию записей
Добро пожаловать в это руководство по безопасности Salesforce! В этой статье мы кратко изложим ключевые моменты нашего видео на YouTube об аутентификации, авторизации и совместном использовании данных в Salesforce.
Salesforce — мощная платформа с надежными функциями безопасности, но разобраться в ней бывает непросто. Мы хотим упростить для вас эту сложность.
Аутентификация и первичная авторизация:
Представьте Salesforce как охраняемое здание, а аутентификацию — как процесс, который решает, кто получит доступ в это здание. Первичная авторизация определяет, пустят человека внутрь или он останется снаружи. В Salesforce есть разные механизмы доступа: браузеры, клиентские приложения и API.
[caption id="" align=“alignnone” width=“1914”]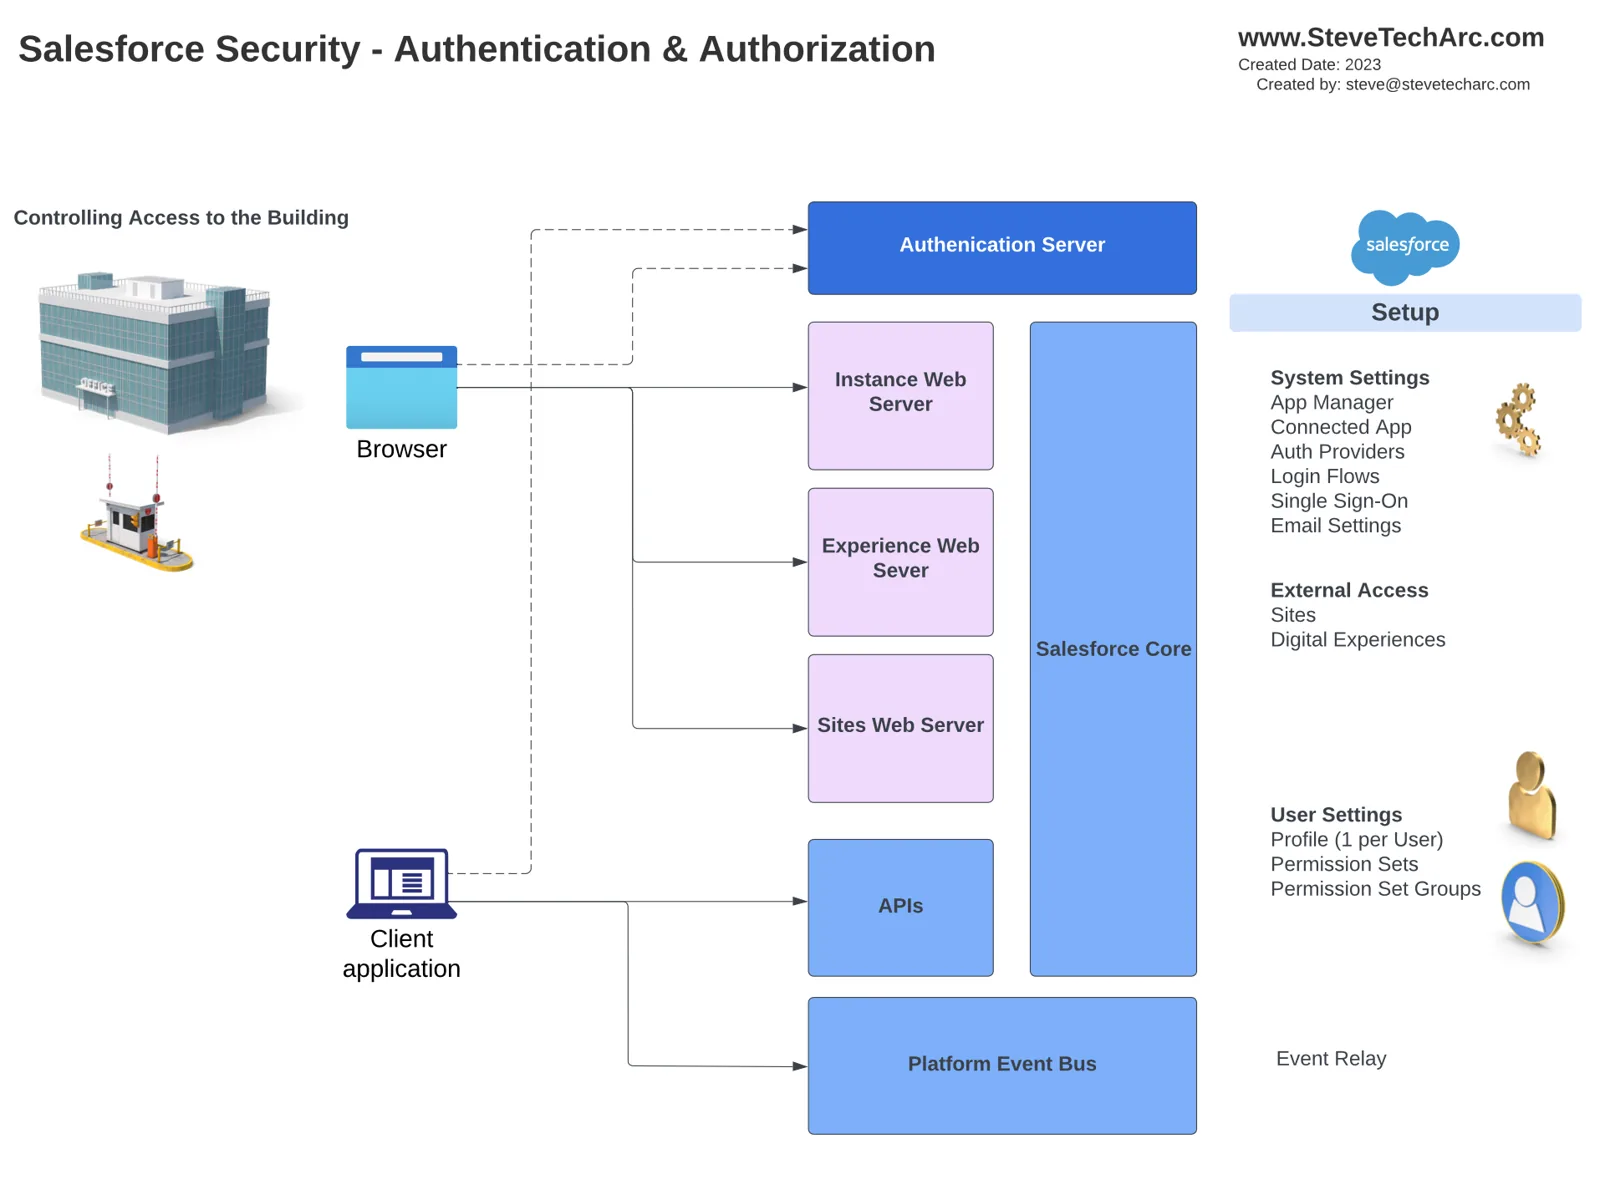 Аутентификация и авторизация — как вход в здание через пост охраны. [/caption]
Ключевые настройки и компоненты, связанные с аутентификацией:
App Manager: Используется для настройки Salesforce как поставщика услуг единого входа (SSO).
Подключенные приложения: Открывают доступ к OAuth для API и внешних поставщиков.
Потоки входа (Login Flows): Управляют действиями пользователя при первом входе.
Настройки пользователей: Профили и механизмы единого входа.
Безопасность на уровне здания:
Чтобы попасть в «здание», пользователям нужны аутентификация и авторизация для доступа к определенным функциям. Безопасность на уровне здания — это управление тем, что пользователи могут делать. Ключевые компоненты:
App Manager: Настройка доступа для OAuth и внешних поставщиков.
Вкладки: Определение того, к каким вкладкам пользователи имеют доступ.
Lightning App Builder: Создание настраиваемых макетов приложений.
Настройки пользователей: Профили и механизмы аутентификации единого входа.
Наборы разрешений: Предоставление дополнительных уровней доступа для подключенных приложений.
Event Relay: Отправка событий платформы во внешние системы.
Безопасность на уровне кабинетов:
Представьте кабинеты Salesforce как разные функции и данные платформы. Безопасность на уровне кабинетов управляет доступом именно к этим зонам. Компоненты и настройки:
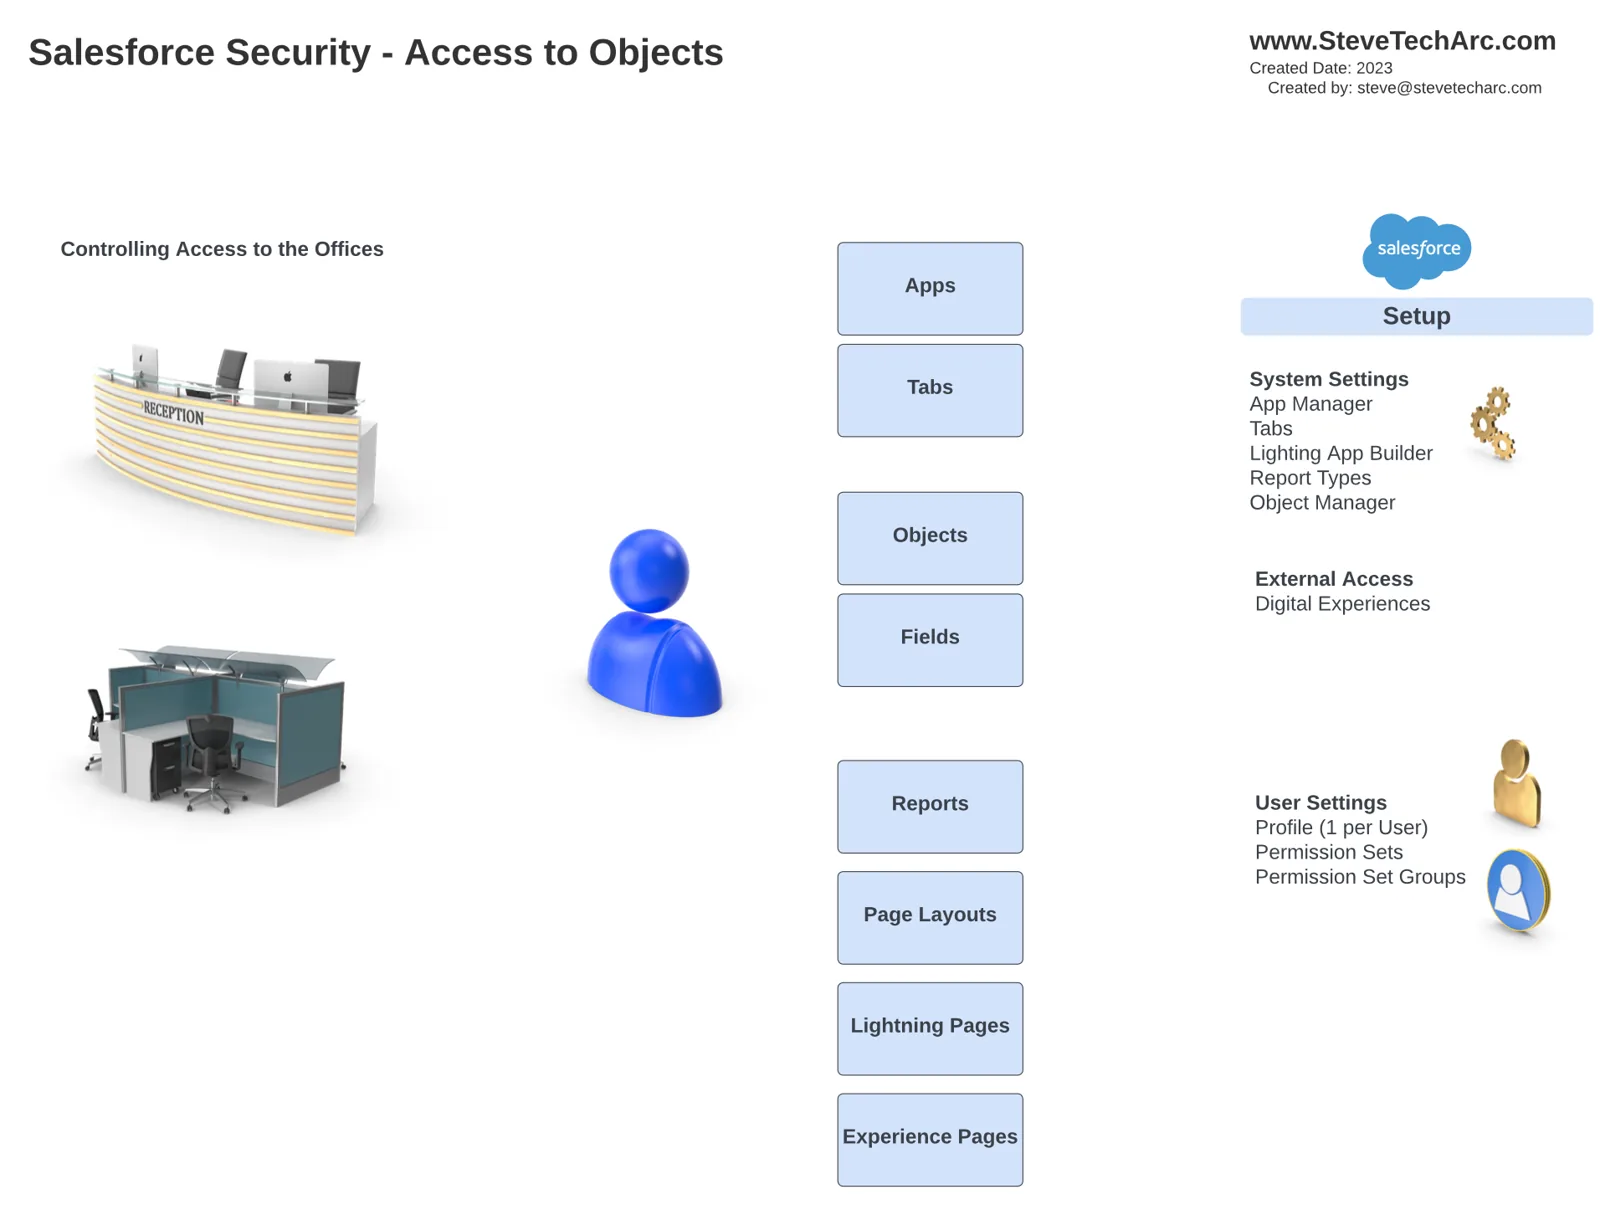
Вкладки: Решаем, какие вкладки видят пользователи.
Lightning App Builder: Настройка макетов приложений.
Типы отчетов и Object Manager: Управление доступом к объектам и полям.
Настройки пользователей: Наборы разрешений и группы наборов разрешений.
Object Manager: Управление доступом к объектам и полям
Доступ на уровне записей:
Доступ на уровне записей — это управление тем, какие конкретные записи пользователь может просматривать или редактировать в Salesforce. Ключевые элементы:
[caption id="" align=“alignnone” width=“1910”]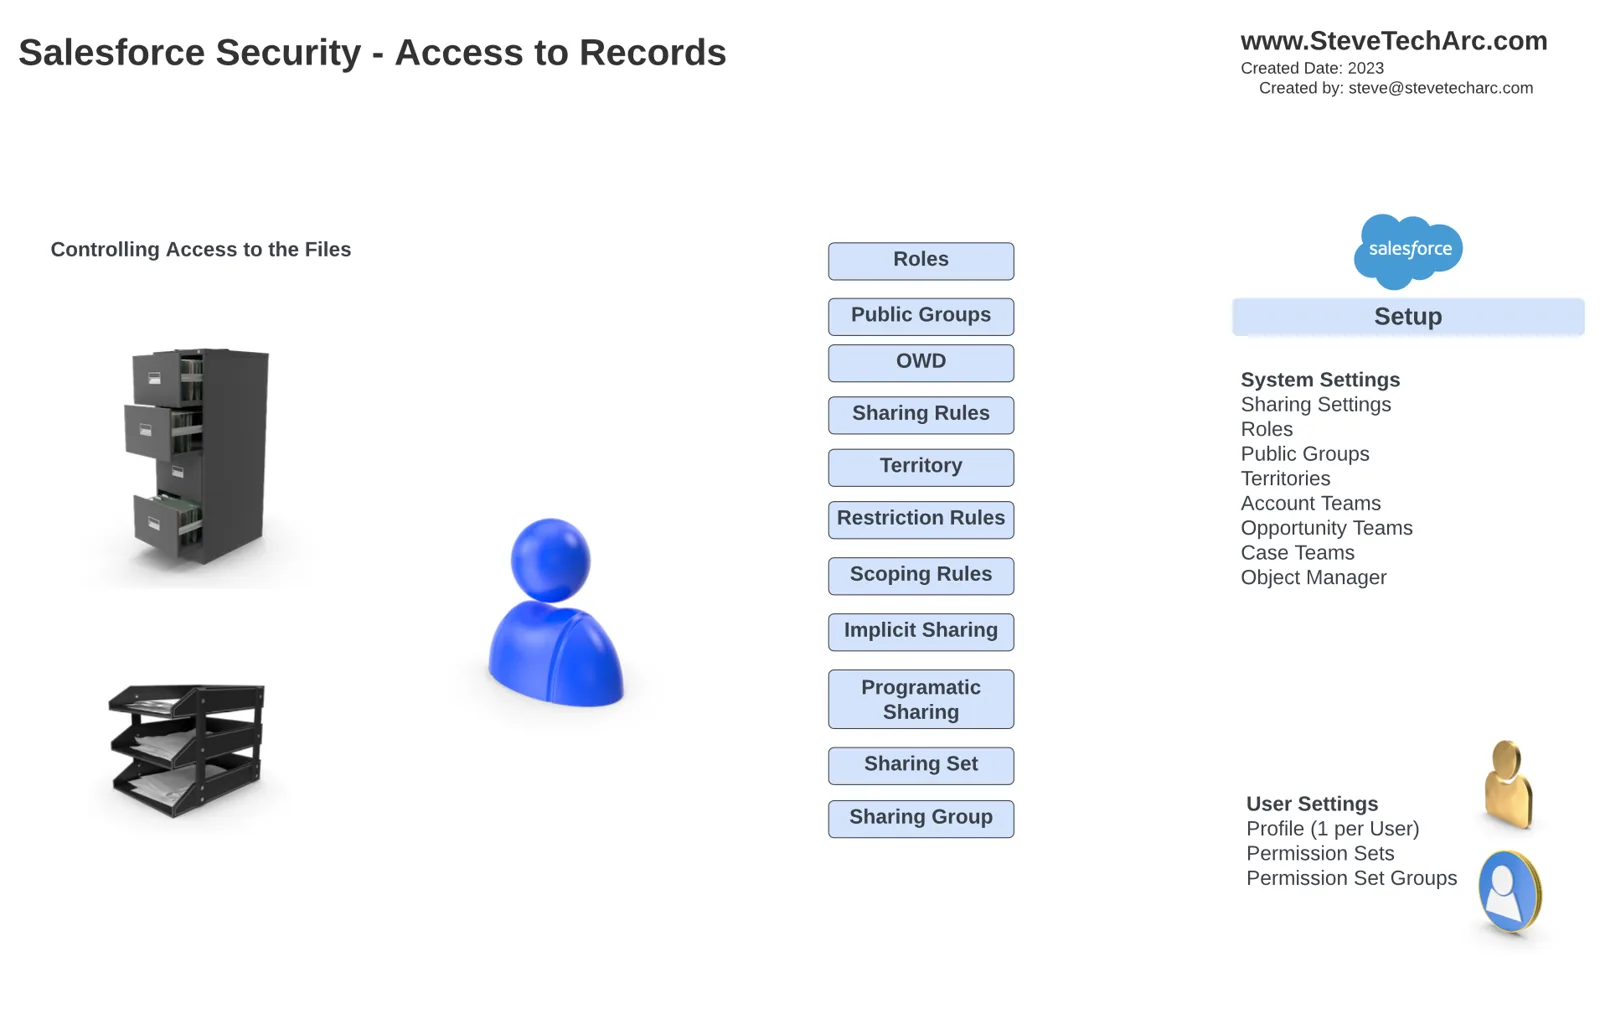 Управление доступом к определенным полям [/caption]
Роли: Настройка иерархии ролей.
Общие группы: Определение групп с общим доступом.
Настройки по умолчанию для всей организации (Org-Wide Defaults): Установка уровней доступа по умолчанию.
Правила совместного использования: Настройка доступа по критериям или по владельцу.
Ограничения по территориям: Управление доступом на основе территорий.
Программное совместное использование: Реализация собственной логики совместного использования.
Наборы и группы совместного использования (Sharing Sets, Sharing Groups): Дополнительные варианты совместного использования.
Заключение:
В этой статье мы дали общий обзор безопасности Salesforce, затронув аутентификацию, авторизацию и совместное использование данных. Понимание этих аспектов необходимо для поддержания защищенной среды Salesforce.
Заключительные слова:
Спасибо, что прочитали мою статью! Надеюсь, этот обзор был вам полезен.
Следите за новостями здесь, на www.SteveTechArc.com, и на YouTube-канале @SteveTechArc (opens in a new tab).
Помогаем менять мир, делясь интересными мыслями с коллегами-архитекторами и теми, кто идет по пути к профессии архитектора!
Расшифровка сделана с помощью ИИ
STA 4.1