
Salesforce सिक्योरिटी आसान भाषा में: ऑथेंटिकेशन, ऑथराइज़ेशन और रिकॉर्ड शेयरिंग की गाइड
Salesforce सिक्योरिटी पर इस गाइड में आपका स्वागत है! इस ब्लॉग पोस्ट में हम Salesforce ऑथेंटिकेशन, ऑथराइज़ेशन और डेटा शेयरिंग पर हमारे YouTube वीडियो की मुख्य बातों का सारांश देंगे।
Salesforce मज़बूत सिक्योरिटी सुविधाओं वाला एक दमदार प्लेटफ़ॉर्म है, लेकिन इसमें रास्ता खोजना जटिल हो सकता है। हमारा मकसद आपके लिए इस जटिलता को आसान बनाना है।
ऑथेंटिकेशन और शुरुआती ऑथराइज़ेशन:
Salesforce को एक सुरक्षित इमारत की तरह सोचें, और ऑथेंटिकेशन को यह तय करने की प्रक्रिया कि उस इमारत में किसे प्रवेश मिलेगा। यह शुरुआती ऑथराइज़ेशन तय करता है कि किसी व्यक्ति को अंदर आने दिया जाएगा या बाहर रखा जाएगा। Salesforce में एक्सेस के अलग-अलग तंत्र हैं, जैसे ब्राउज़र, क्लाइंट एप्लिकेशन और API।
[caption id="" align=“alignnone” width=“1914”]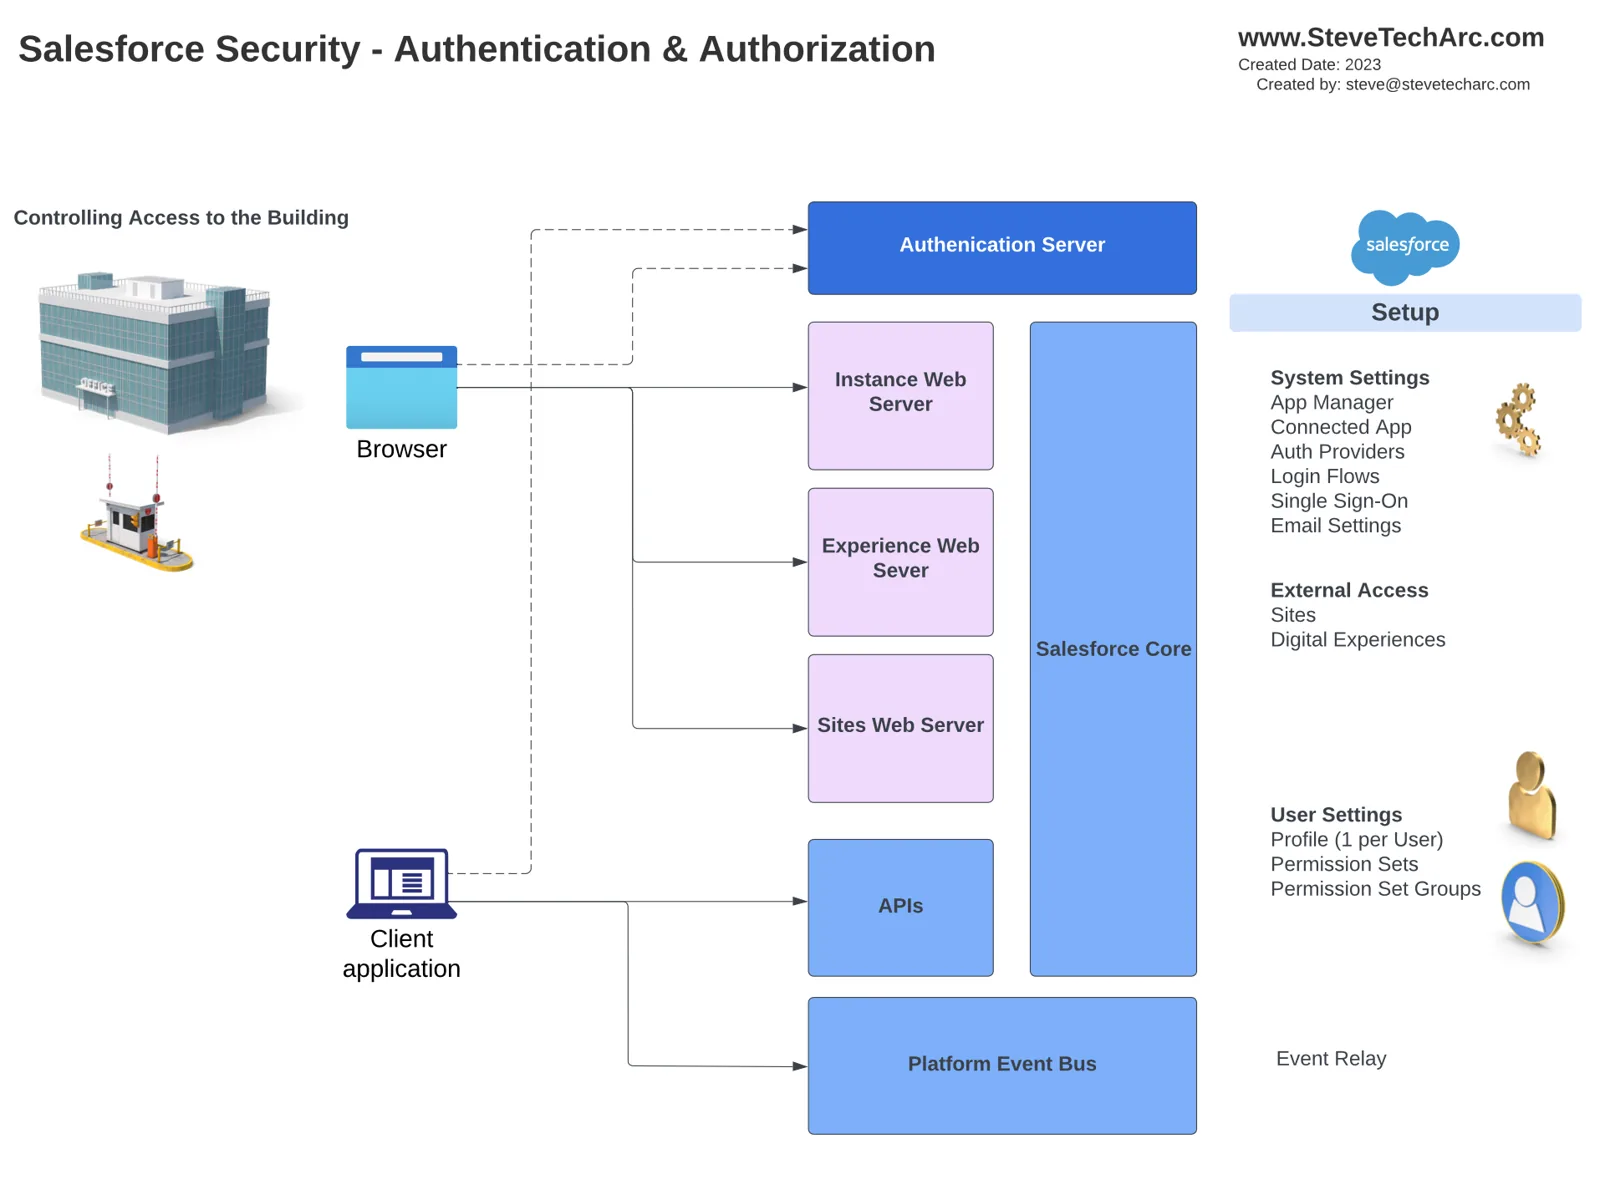 ऑथेंटिकेशन और ऑथराइज़ेशन, सिक्योरिटी से गुज़रकर किसी इमारत में जाने जैसा। [/caption]
ऑथेंटिकेशन से जुड़ी मुख्य सेटिंग और कंपोनेंट में ये शामिल हैं:
App Manager: Salesforce को सिंगल साइन-ऑन (SSO) सर्विस प्रोवाइडर के रूप में सेट करने के लिए।
कनेक्टेड ऐप (Connected Apps): API और बाहरी प्रोवाइडर के लिए OAuth एक्सेस संभव बनाते हैं।
लॉगिन फ़्लो (Login Flows): शुरुआती लॉगिन के दौरान यूज़र की कार्रवाइयों को नियंत्रित करते हैं।
यूज़र सेटिंग: प्रोफ़ाइल और सिंगल साइन-ऑन तंत्र।
इमारत-स्तर की सिक्योरिटी:
“इमारत” के अंदर पहुँचकर, ख़ास सुविधाओं तक पहुँचने के लिए यूज़र को ऑथेंटिकेशन और ऑथराइज़ेशन चाहिए। इमारत-स्तर की सिक्योरिटी में यह नियंत्रित करना शामिल है कि यूज़र क्या कर सकते हैं। मुख्य कंपोनेंट ये हैं:
App Manager: OAuth और बाहरी प्रोवाइडर के लिए एक्सेस कॉन्फ़िगर करना।
टैब (Tabs): यह तय करना कि यूज़र किन टैब तक पहुँच सकते हैं।
Lightning App Builder: कस्टम ऐप लेआउट बनाना।
यूज़र सेटिंग: प्रोफ़ाइल और सिंगल साइन-ऑन ऑथेंटिकेशन तंत्र।
परमिशन सेट: कनेक्टेड ऐप के लिए अतिरिक्त एक्सेस स्तर देना।
Event Relay: प्लेटफ़ॉर्म इवेंट को बाहरी सिस्टम तक भेजना।
दफ़्तर-स्तर की सिक्योरिटी:
Salesforce के दफ़्तरों को प्लेटफ़ॉर्म के अंदर की अलग-अलग सुविधाओं और डेटा की तरह सोचें। दफ़्तर-स्तर की सिक्योरिटी इन ख़ास जगहों तक एक्सेस नियंत्रित करती है। कंपोनेंट और सेटिंग में ये शामिल हैं:
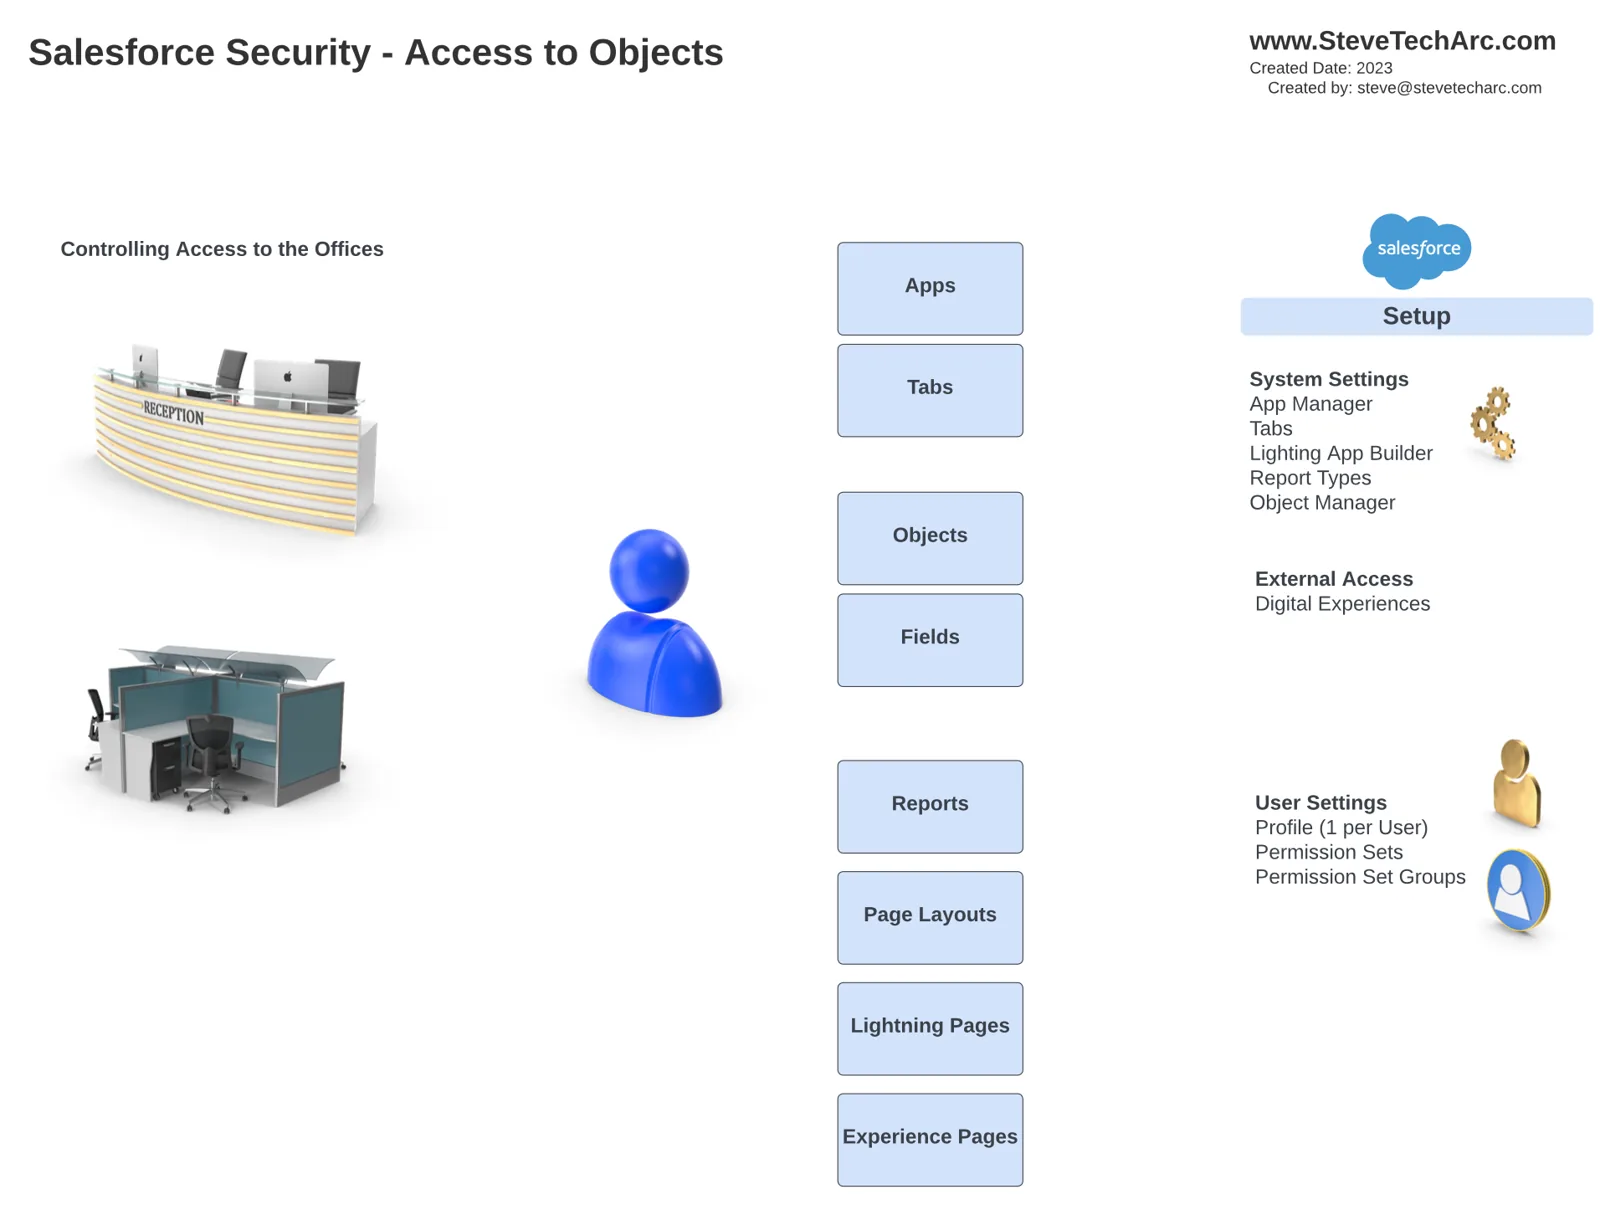
टैब: यह तय करना कि यूज़र कौन-से टैब देख सकते हैं।
Lightning App Builder: ऐप लेआउट कॉन्फ़िगर करना।
रिपोर्ट टाइप और Object Manager: ऑब्जेक्ट और फ़ील्ड तक एक्सेस नियंत्रित करना।
यूज़र सेटिंग: परमिशन सेट और परमिशन सेट ग्रुप।
Object Manager: ऑब्जेक्ट और फ़ील्ड तक एक्सेस नियंत्रित करना
रिकॉर्ड-स्तर का एक्सेस:
रिकॉर्ड-स्तर का एक्सेस यह नियंत्रित करता है कि Salesforce में कोई यूज़र कौन-से ख़ास रिकॉर्ड देख या एडिट कर सकता है। मुख्य तत्व ये हैं:
[caption id="" align=“alignnone” width=“1910”]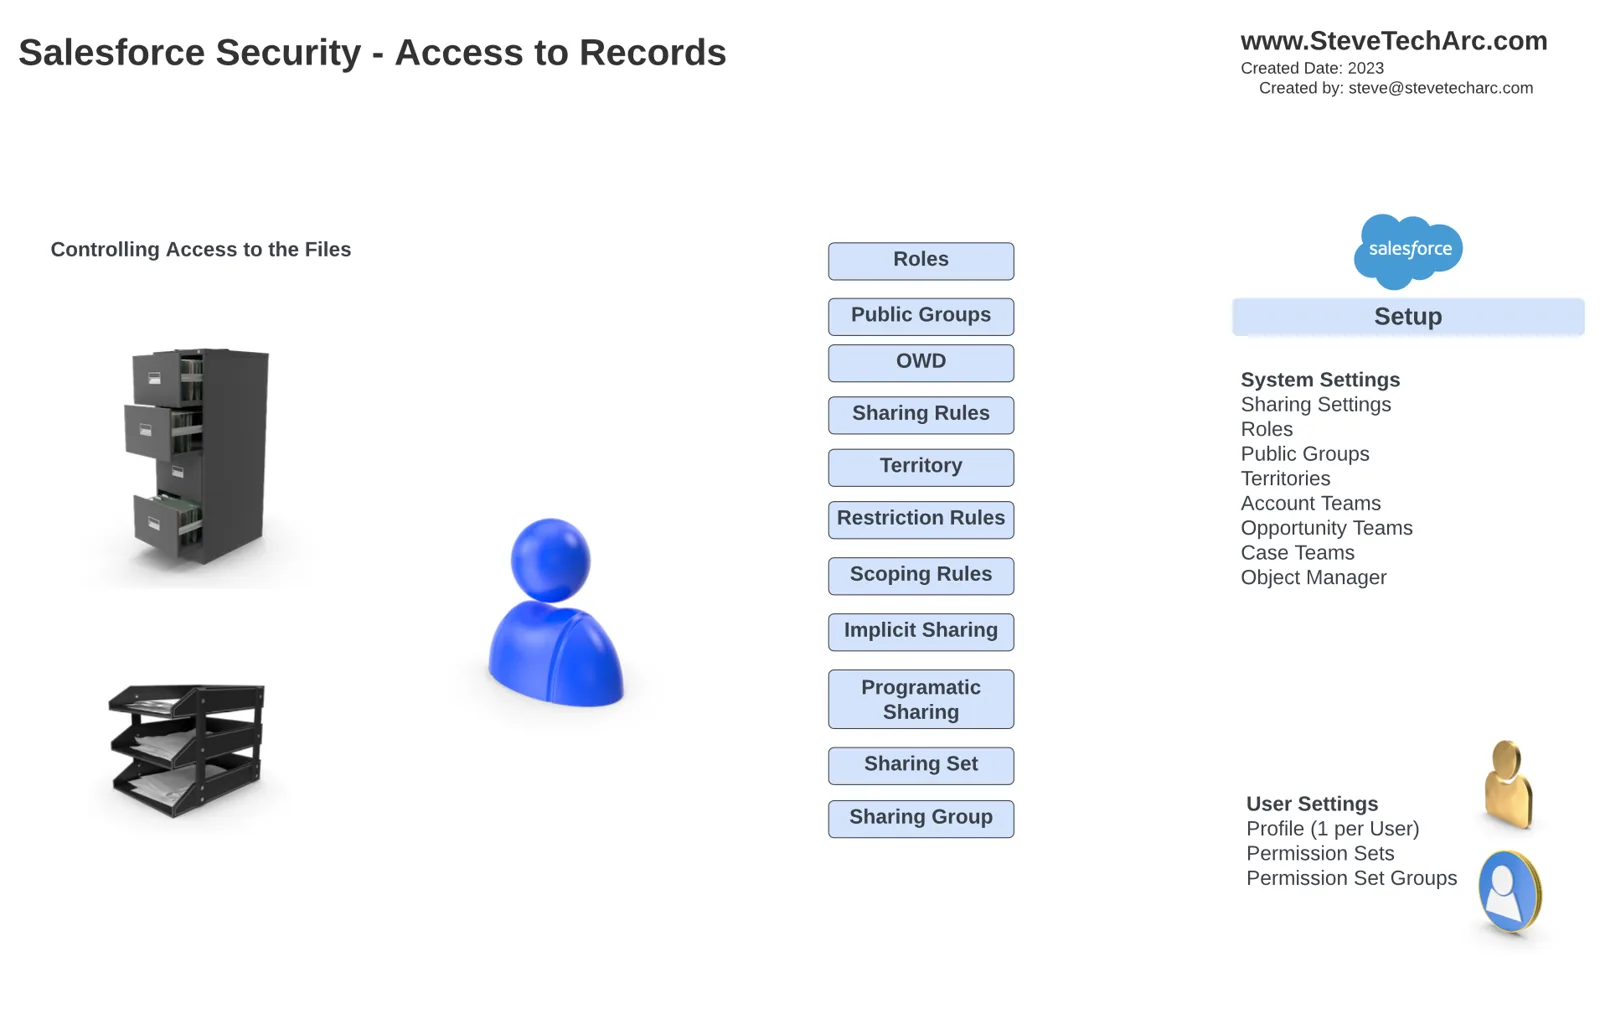 ख़ास फ़ील्ड तक एक्सेस नियंत्रित करना [/caption]
रोल (Roles): रोल हायरार्की सेट करना।
पब्लिक ग्रुप (Public Groups): साझा एक्सेस वाले ग्रुप तय करना।
Org-Wide Defaults: डिफ़ॉल्ट एक्सेस स्तर तय करना।
शेयरिंग रूल: मानदंड या ओनर के आधार पर एक्सेस को अनुकूल बनाना।
टेरिटरी पाबंदियाँ: टेरिटरी के आधार पर एक्सेस मैनेज करना।
प्रोग्रामैटिक शेयरिंग: कस्टम शेयरिंग लॉजिक लागू करना।
Sharing Sets और Sharing Groups: शेयरिंग के अतिरिक्त विकल्प।
निष्कर्ष:
इस ब्लॉग पोस्ट में हमने Salesforce सिक्योरिटी का ऊँचे स्तर का परिचय दिया, जिसमें ऑथेंटिकेशन, ऑथराइज़ेशन और डेटा शेयरिंग को छुआ। सुरक्षित Salesforce एनवायरनमेंट बनाए रखने के लिए इन पहलुओं को समझना ज़रूरी है।
आख़िरी शब्द:
मेरी ब्लॉग पोस्ट पढ़ने के लिए धन्यवाद! उम्मीद है आपको यह सारांश उपयोगी लगा।
यहाँ www.SteveTechArc.com पर और @SteveTechArc (opens in a new tab) YouTube चैनल पर जुड़े रहें।
साथी आर्किटेक्ट्स और आर्किटेक्ट बनने की यात्रा पर चल रहे लोगों के साथ बढ़िया विचार बाँटकर दुनिया बदलने में मदद कर रहे हैं!
AI की मदद से तैयार ट्रांसक्रिप्ट
STA 4.1